Migração de cargas de trabalho para o VMware Cloud on AWS
Visão geral
Os benefícios de migrar cargas de trabalho do seu data center local para um provedor de nuvem pública, como a Amazon Web Services (AWS), são amplamente conhecidos. Entre eles estão a redução das despesas de capital (CapEx) e uma transição geral para despesas operacionais (OpEx) mais previsíveis, a aceleração da inovação e da implantação de aplicações, além de uma escalabilidade significativamente maior. Os usuários dos produtos VMware Cloud podem utilizar o VMware Cloud on AWS para estender, migrar e proteger seus ambientes VMware na AWS, criando um ambiente de nuvem híbrida integrado. O VMware Cloud on AWS oferece uma ampla variedade de recursos de nível empresarial, operações simples e consistentes e opções flexíveis de consumo, tudo isso no ambiente VMware com o qual os usuários já estão familiarizados.
Ao se depararem com a migração de cargas de trabalho para o VMware Cloud on AWS, os operadores de TI responsáveis pelas implantações do BIG-IP em seus data centers locais — incluindo cargas de trabalho que fazem parte de um SDDC (data center definido por software) da VMware nesses ambientes — podem ficar preocupados com a possibilidade de perder os valiosos serviços de aplicações da F5 com os quais já contam ou de desperdiçar todas as horas já dedicadas à criação e manutenção de aplicações, serviços e configurações em uma infinidade de dispositivos físicos e virtuais.
Essas preocupações são totalmente infundadas.
Nossa Abordagem
A F5 e a VMware compartilham uma visão comum: os usuários devem ter acesso aos seus aplicativos de qualquer dispositivo, em qualquer lugar do mundo, sem comprometer a segurança e o desempenho. Temos o compromisso de oferecer suporte a espaços de trabalho digitais com desempenho consistente, independentemente da origem dessas cargas de trabalho nos diversos tipos de plataformas de data center em nuvens públicas, privadas e híbridas. Além disso, fornecemos todas as ferramentas necessárias para que você possa migrar suas cargas de trabalho de uma plataforma para outra com facilidade e segurança.
Independentemente de o seu SDDC da VMware estar no local ou no VMware Cloud on AWS, você continuará usando o vCenter para implantar e gerenciar seus aplicativos. Além disso, tanto no local quanto no VMware Cloud on AWS, você continuará usando as mesmas soluções BIG-IP e poderá aproveitar o BIG-IQ Centralized Management como um ponto central de controle, além de se beneficiar de políticas e procedimentos consistentes entre as nuvens.
Juntas, as soluções da F5 e da VMware oferecem suporte a diversas opções de migração (consulte Recomendações, abaixo) e podem ajudar a garantir que todas as suas configurações críticas sejam migradas com segurança junto com seus aplicativos e dados.
Visão geral da arquitetura
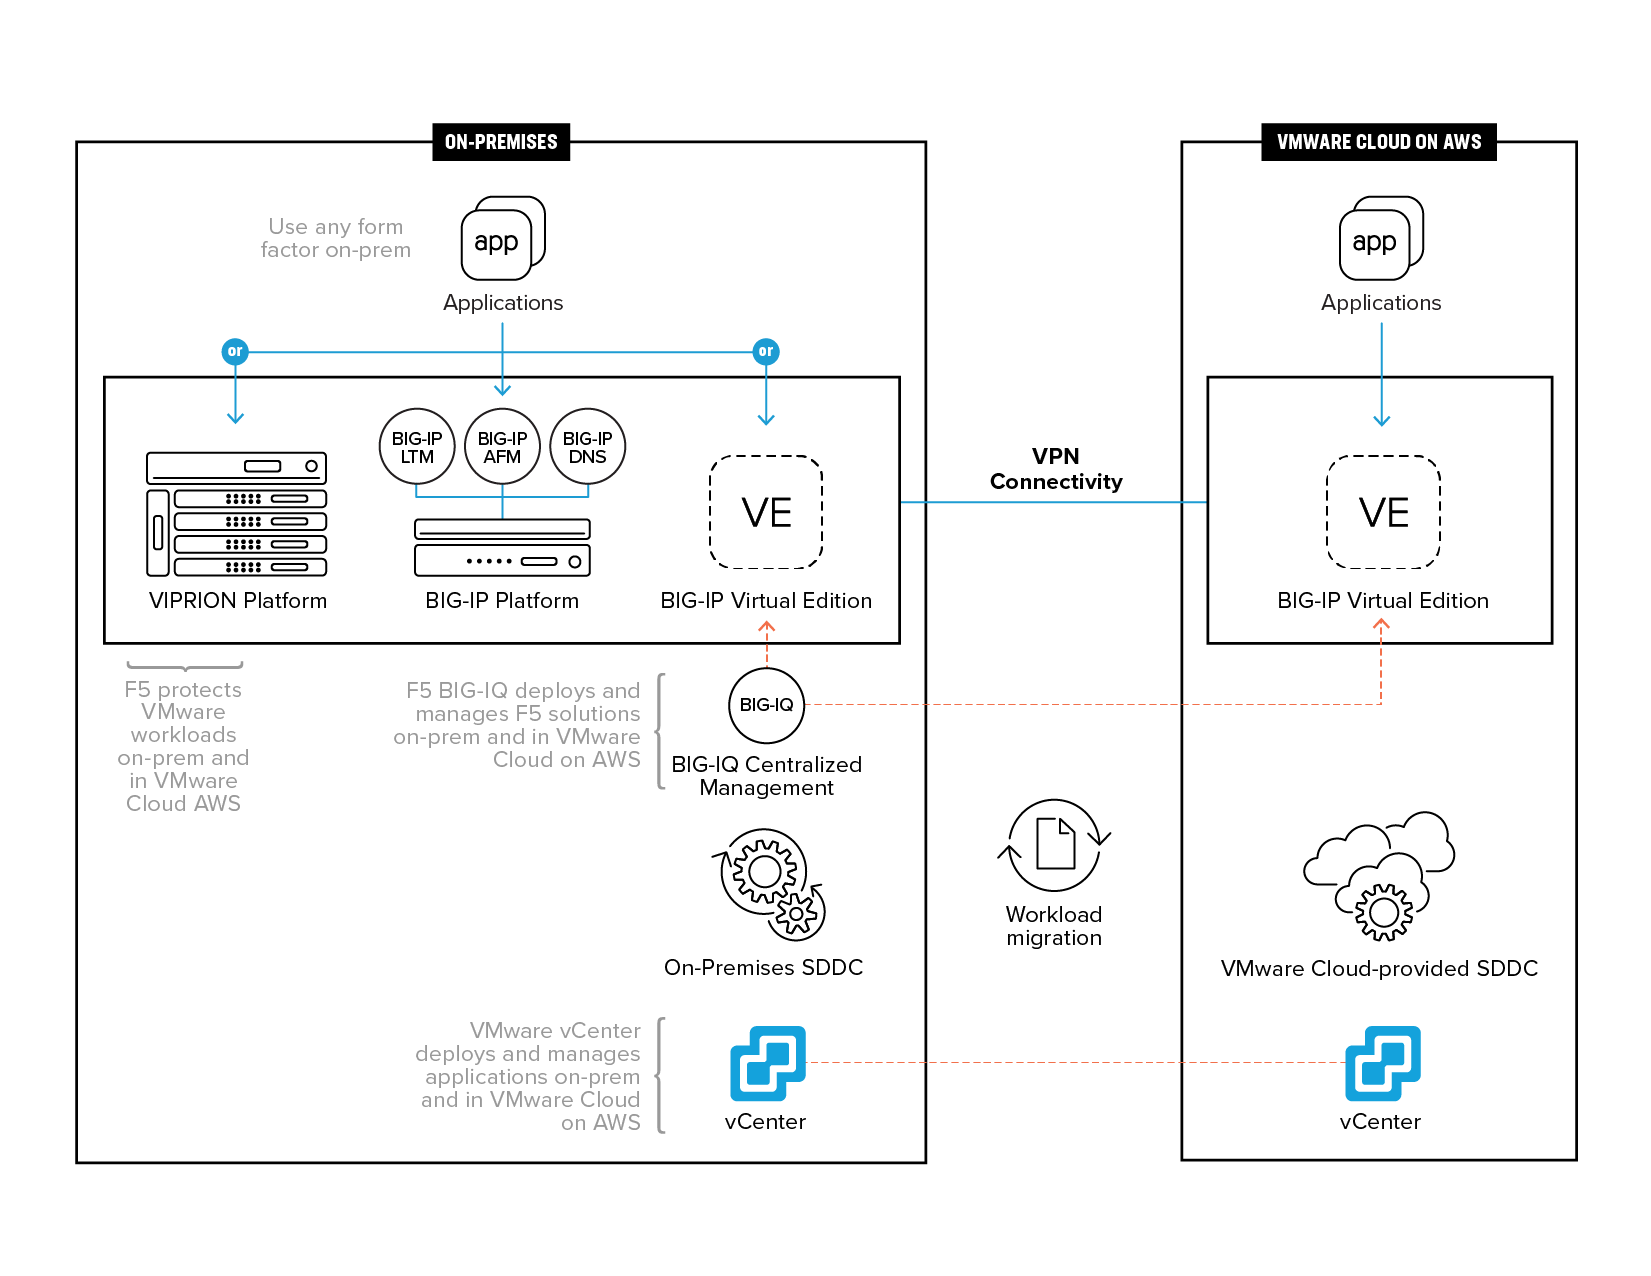
Do ponto de vista do gerente de TI, há pouca ou nenhuma diferença entre o gerenciamento das suas cargas de trabalho do VMware SDDC no ambiente local e no VMware Cloud on AWS. Como mostra a Figura 1:
- A F5 protege suas cargas de trabalho VMware em ambos os ambientes.
- O BIG-IQ Centralized Management implanta e gerencia cargas de trabalho em ambos os ambientes.
- O VMware vCenter implanta e gerencia seus aplicativos em ambos os ambientes.
Além disso, o BIG-IP pode ser utilizado para criar uma VPN entre suas soluções locais e sua nova implantação do VMware Cloud on AWS, permitindo migrar aplicativos e cargas de trabalho com segurança via SSL.
Para enfrentar os desafios da migração de cargas de trabalho, são necessários serviços avançados e programáveis de entrega de aplicações que abranjam data centers privados e provedores de nuvem, proporcionando flexibilidade aos negócios e viabilizando uma migração bem-sucedida. O BIG-IP oferece uma plataforma unificada que permite aos usuários disponibilizar e gerenciar serviços de aplicações e políticas associadas de maneira consistente em todos os seus ambientes de aplicações, tanto para aplicações existentes quanto para novas aplicações nativas da nuvem.
Após a migração, as edições virtuais (VEs) do BIG-IP oferecem uma ampla variedade de serviços inteligentes de aplicações e rede, desde aceleração, otimização e gerenciamento inteligente de tráfego (local e global) até DNS, acesso avançado a aplicações e segurança de rede. Esses serviços podem ser totalmente integrados à pilha de aplicações e configurados automaticamente. Em muitos casos, é provável que esses serviços já estejam implantados em seu data center e, após a migração para o VMware Cloud on AWS, permaneçam inalterados.
Recomendações
Os detalhes sobre a migração híbrida — a migração de máquinas virtuais entre um data center local e um SDDC do VMware Cloud on AWS — estão disponíveis na VMware . Os casos de uso de migração híbrida exigem diversos pré-requisitos e configurações para garantir a compatibilidade das máquinas virtuais, bem como largura de banda e latência de rede adequadas para viabilizar a migração. Os casos de uso de migração híbrida incluem:
- Migração com o VMware vMotion de um data center local para um SDDC do VMware Cloud: Nessa situação, um par de sistemas BIG-IP locais é associado a um par de sistemas BIG-IP na nuvem, permitindo que o vMotion permaneça ativo (e que seus aplicativos continuem em uso) durante toda a migração. À medida que cada um dos seus aplicativos é migrado, as configurações correspondentes do BIG-IP também podem ser migradas com o BIG-IQ Centralized Management (conforme mostrado na Figura 1 acima).
- Migração com o vMotion de um SDDC na nuvem para um data center local (com algumas restrições): Esta opção é semelhante à anterior, exceto pelo fato de que os aplicativos e as configurações do BIG-IP são movidos na direção oposta (da nuvem para o ambiente local).
- Migração a frio de um data center local para um SDDC na nuvem e de um SDDC na nuvem para um data center local: Ao contrário dos cenários anteriores, nos quais seus aplicativos permanecem em uso enquanto são migrados um de cada vez, a migração a frio exige que eles sejam colocados off-line durante a migração. No entanto, isso simplifica o procedimento, pois todas as suas configurações do BIG-IP são movidas como uma unidade completa e exigirão pouca ou nenhuma reconfiguração.
- Uso do VMware HCX, migração em massa, migração com vMotion e migração a frio de um data center local para um SDDC na nuvem e vice-versa: Assim como em todos os cenários anteriores, quando ambos os lados (local e na nuvem) estão configurados adequadamente, o BIG-IQ Centralized Management garante que suas políticas do BIG-IP possam ser movidas entre os ambientes local e de nuvem para manter a consistência com seus aplicativos e dados.
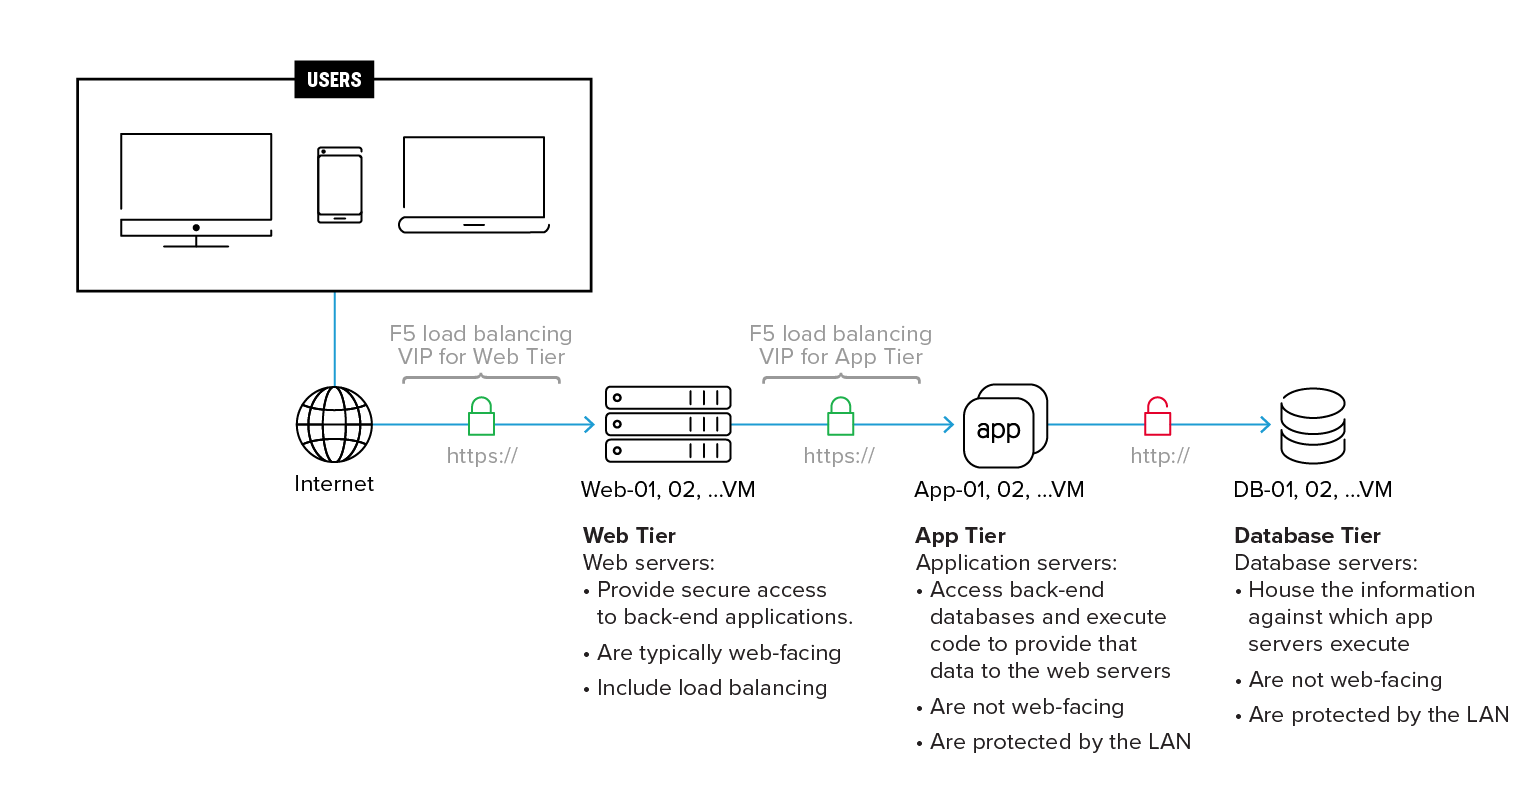
Para sistemas maiores, normalmente é recomendável distribuir os servidores de aplicativos entre várias máquinas virtuais. Essa configuração pode ser de três camadas, conforme mostrado na Figura 2, ou usar qualquer outra arquitetura de aplicativos, como uma arquitetura de microsserviços em contêineres. Um dos benefícios do VMware Cloud on AWS é a mobilidade híbrida — a capacidade de mover cargas de trabalho entre ambientes locais e a nuvem sem tempo de inatividade. No entanto, não é incomum que o desempenho seja temporariamente afetado durante essas migrações.
Considerações
Escalabilidade e disponibilidade
Migrar sua plataforma de entrega de aplicações para um serviço de nuvem como o VMware Cloud on AWS pode ter um efeito positivo imediato sobre a escalabilidade. Enquanto a escalabilidade de uma solução local é limitada pelos recursos físicos já implantados — ou depende da implantação de novos recursos —, um SDDC do VMware Cloud on AWS pode dimensionar rapidamente os recursos virtuais para atender às demandas em constante mudança das máquinas virtuais.
BIG-IP Local Traffic Manager (LTM) e BIG-IP Application Policy Manager (APM) são ideais para esses ambientes, pois conseguem processar milhares de sessões (dependendo da plataforma) e manter alta escalabilidade para garantir que todos os seus usuários tenham acesso aos aplicativos a qualquer hora e em qualquer lugar. O BIG-IP também reduz os custos associados ao data center, diminuindo a necessidade de atualizações constantes (“destruir e reimplantar”) e reduzindo as operações de manutenção padrão. Esses benefícios do BIG-IP, bem como a capacidade de fornecer simultaneamente alta disponibilidade em várias sessões de diversos produtos, acompanham sua implantação integrada do BIG-IP e do SDDC da VMware, seja no ambiente local ou no VMware Cloud on AWS.
Gerenciabilidade
A facilidade e a consistência do gerenciamento são alguns dos principais motivos pelos quais os usuários optam por implantar os sistemas F5 BIG-IP e o VMware SDDC em conjunto. Seja no ambiente local ou no VMware Cloud on AWS, o F5 BIG-IQ Centralized Management pode implantar e gerenciar suas soluções F5, enquanto o VMware vCenter pode implantar e gerenciar seus aplicativos no SDDC. Após a migração para o VMware Cloud on AWS, você terá acesso às mesmas ferramentas, processos, procedimentos, definições e configurações que havia configurado originalmente para sua implantação local.
Segurança
Seja no ambiente local ou no VMware Cloud on AWS, suas aplicações precisam estar seguras. A proteção contra ameaças sofisticadas e combinadas à segurança das camadas 3 a 7, nas quais vários tipos de ataques DDoS volumétricos são combinados com ataques à camada de aplicação (OWASP Top Ten, cross-site scripting, injeção de SQL etc.), nunca foi tão essencial. Diante dessas ameaças, os gerentes de TI precisam que suas ferramentas de segurança ofereçam políticas consistentes de acesso e segurança de aplicações, para evitar o aumento acidental das superfícies de ataque e a exposição de vulnerabilidades relacionadas ao provisionamento e desprovisionamento de acesso. As soluções BIG-IP permitem que sua organização replique e aplique políticas de segurança consistentes e comprovadas e controles de acesso em seu data center privado e na nuvem.
Durante a migração, o BIG-IP desempenha a função essencial de criar uma VPN entre suas soluções locais e sua nova implantação do VMware Cloud on AWS. Dessa forma, você pode ter a certeza de que todos os dados serão totalmente criptografados via SSL durante a transferência do seu data center para os servidores da AWS.
Resumo
À medida que as empresas elaboram planos para migrar aplicações críticas para a nuvem, os benefícios comprovados da entrega de aplicações por meio da plataforma BIG-IP podem ser facilmente estendidos às cargas de trabalho de aplicações na nuvem. Essa abordagem soluciona muitos dos desafios e preocupações que os usuários podem ter em relação à adoção da nuvem pública, incluindo a manutenção de uma segurança consistente em todas as infraestruturas de aplicações.
Uma solução integrada de migração da F5 e do VMware Cloud on AWS utiliza os serviços de aplicações F5 BIG-IP e os recursos do BIG-IQ Centralized Management para proporcionar disponibilidade, desempenho e segurança essenciais às aplicações em seu SDDC VMware, independentemente da localização. Com modelos de licenciamento flexíveis disponíveis nos principais marketplaces de nuvem, as empresas podem planejar, preparar e implantar esses serviços na nuvem pública. Juntas, a F5 e a VMware permitem que empresas e organizações migrem cargas de trabalho com confiança para ambientes de nuvem única e multinuvem, mantendo a visibilidade, a segurança e o controle.
Saiba mais
- F5 e VMware (https://www.f5.com/partners/technology-alliances/vmware)
- VMware Cloud na AWS
- VMware: Migração de máquinas virtuais
- K15003222: Visão geral do suporte do BIG-IP VE e do BIG-IQ VE ao VMware vMotion
- K44134742: Considerações ao clonar uma instância da edição virtual do BIG-IP
- K13570: A migração do BIG-IP Virtual Edition para um novo host VMware pode exigir autorização para transferir licenças
Para começar, entre em contato com um de nossos especialistas: https://www.f5.com/products/get-f5 (https://www.f5.com/products/get-f5)