Escale clusters seguros de IA com a rede de parceiros de nuvem da NVIDIA
Aumente a taxa de transferência, reforce o isolamento entre locatários e preserve a capacidade de CPU do host com o F5 BIG-IP Next for Kubernetes em DPUs NVIDIA BlueField-3 — desenvolvido para a arquitetura NVIDIA Cloud Partner Common Networking.
Acelere e proteja a rede do Kubernetes para IA
O F5 BIG-IP Next for Kubernetes é executado em DPUs NVIDIA BlueField-3 para oferecer entrada e saída de alto desempenho, segurança integrada e gerenciamento de tráfego com reconhecimento de aplicações para clusters de IA multilocatários. O descarregamento do processamento de rede e segurança para a DPU preserva os recursos de CPU do host para cargas de trabalho de IA.
Principais benefícios
Acelere o tráfego de entrada e saída
Use a aceleração de hardware NVIDIA DOCA e BlueField-3 DPU para oferecer redes de alta largura de banda e baixa latência para cargas de trabalho de treinamento e inferência de IA.
Transfira o processamento de segurança das CPUs dos hosts
Transfira as ACLs de firewall e a mitigação de DDoS para as DPUs BlueField-3 a fim de proteger cargas de trabalho de IA confidenciais sem consumir a valiosa capacidade da CPU do host.
Isole locatários em grande escala
Mapeie namespaces do Kubernetes para caminhos de rede segmentados e aplique políticas dedicadas de segurança e tráfego em clusters de IA multilocatários.
Automatize com APIs nativas do Kubernetes
Use a API Gateway da CNCF, operadores e CRDs para automatizar a implantação e, ao mesmo tempo, ampliar o Kubernetes com recursos de rede e segurança de nível de data center.
O que você aprenderá nesta arquitetura de referência
Projete a malha NCP
Entenda o projeto da rede convergente, o posicionamento das DPUs NVIDIA BlueField-3, a segmentação EVPN-VXLAN e a conectividade BGP.
Implante serviços acelerados
Configure DPUs, o nó do Kubernetes e as VLANs de saída, os serviços da API Gateway e a entrada e a saída aceleradas.
Opere com segurança em escala
Aplique isolamento de tenants, políticas de firewall, telemetria, registro de logs, solução de problemas e captura de tráfego em tempo real.
DA ARQUITETURA ÀS OPERAÇÕES
Crie uma rede Kubernetes de alto desempenho para IA
Baixe a arquitetura de referênciaPor dentro da arquitetura de referência
Arquitetura
Projete uma malha NVIDIA NCP segura e acelerada
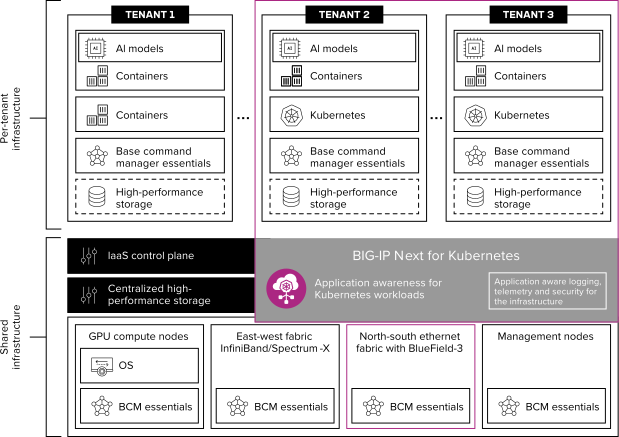
Veja como o F5 BIG-IP Next for Kubernetes é executado em DPUs NVIDIA BlueField-3 na arquitetura NVIDIA NCP Common Networking. O design conecta o contexto de aplicações e namespaces do Kubernetes à entrada e saída aceleradas, à segmentação EVPN-VXLAN, ao roteamento BGP, às políticas de segurança e à observabilidade em clusters de IA multilocatários.
Implantação e operações
Implante e opere serviços acelerados por DPU
Siga o modelo de implantação para DPUs BlueField-3, redes convergentes, VLANs e serviços de plano de dados do BIG-IP. A arquitetura de referência também abrange entrada e saída aceleradas, configuração nativa do Kubernetes, políticas de firewall, programabilidade, telemetria, registro em logs, solução de problemas e exemplos de configurações de implantação.
Design de rede convergente
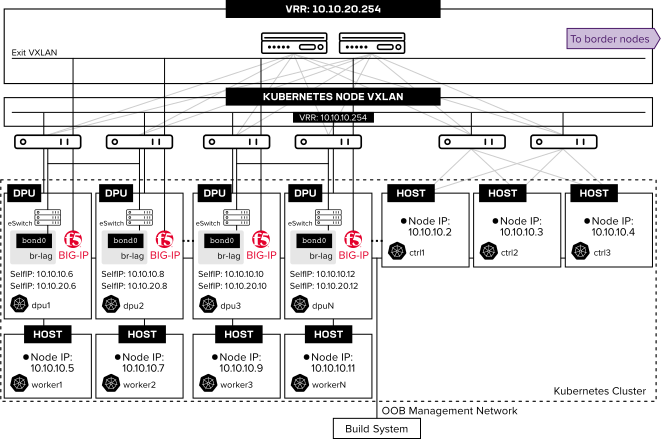
Conecte recursos de computação, armazenamento de alto desempenho, gerenciamento e serviços de borda por meio de uma malha de rede consistente NVIDIA NCP Common Networking.
Implantação da DPU BlueField-3
Configure o modo DPU, a agregação de links do eSwitch acelerada por hardware, o OVS acelerado pelo DOCA e funções escaláveis para os serviços de plano de dados do BIG-IP.
Entrada e saída aceleradas
Escale o tráfego de entrada do Kubernetes e o tráfego de saída com reconhecimento de namespaces, transferindo o processamento de tráfego das CPUs dos hosts para as DPUs NVIDIA BlueField-3.
Segurança multilocatário
Aplique segmentação específica por locatário, políticas de firewall, mitigação de DDoS, tradução de endereços de rede e controles programáveis de tráfego.
Observabilidade e capacidade de suporte
Use o OpenTelemetry, logs nativos da nuvem, diagnósticos controlados por RBAC, coleta de logs de suporte e capturas de tráfego em tempo real.
Perguntas frequentes
Ele explica como implantar o F5 BIG-IP Next for Kubernetes na arquitetura NVIDIA Cloud Partner Common Networking. Abrange a integração com a DPU BlueField-3, redes convergentes, entrada e saída aceleradas do Kubernetes, isolamento de locatários, segurança, automação e observabilidade.
Ele foi desenvolvido para arquitetos de rede, engenheiros de plataforma, administradores de Kubernetes, equipes de segurança e operadores de infraestrutura que criam ambientes de IA multilocatários e nativos da nuvem com a infraestrutura NVIDIA NCP.
O F5 BIG-IP Next for Kubernetes usa o NVIDIA DOCA e a aceleração de hardware BlueField-3 para processar tráfego de entrada e saída, balanceamento de carga e tradução de endereços de rede na DPU. Isso reduz a dependência dos recursos de CPU do host e, ao mesmo tempo, oferece suporte a tráfego de aplicações com alta taxa de transferência e baixa latência.
A arquitetura mapeia namespaces do Kubernetes e o contexto das aplicações para caminhos de rede segmentados. As equipes podem aplicar políticas de firewall específicas para cada tenant, proteção contra DDoS, tradução de endereços, lógica de negócios, telemetria e registro de logs, ao mesmo tempo que isolam as cargas de trabalho em uma infraestrutura de IA compartilhada.
A arquitetura inclui F5 BIG-IP Next for Kubernetes, DPUs NVIDIA BlueField-3, NVIDIA DOCA, EVPN-VXLAN, BGP, CNCF Gateway API, operadores e CRDs do Kubernetes, rede OVS acelerada, OpenTelemetry e registro em log nativo da nuvem.
Sim. Ele inclui diagramas de topologia e exemplos de configuração para o modo DPU do BlueField-3, instalação do BFB, agregação de links do eSwitch, OVS acelerado pelo DOCA, funções escaláveis, nó do Kubernetes e VLANs de saída, serviços de entrada e saída e emparelhamento BGP.