Mitigação de vulnerabilidades de segurança de aplicações
Hoje, os aplicativos viabilizam a transformação digital e proporcionam vantagem competitiva. Por isso, é hora de simplificar a segurança e mudar sua perspectiva.
Boas-vindas à Era das Aplicações
Para manter a agilidade e, ao mesmo tempo, acelerar o lançamento de produtos no mercado, as organizações adotaram o desenvolvimento ágil e confiaram às equipes de desenvolvimento de aplicações (AppDev) e DevOps a execução de iniciativas estratégicas essenciais para os negócios. Com um simples clique, um desenvolvedor pode automatizar a compilação, os testes, a implantação, a operação e o monitoramento de um novo código capaz de mudar o mundo.
Principais benefícios
Antecipação
A segurança é integrada de forma intrínseca ao ciclo de vida do desenvolvimento de aplicações — do código aos testes e à produção —, independentemente da arquitetura, da nuvem ou do framework.
Maximize a usabilidade
As soluções da F5 evitam comprometimentos com o mínimo de atrito e falsos positivos, transformando um centro de custos de segurança em um diferencial competitivo.
Reduza a complexidade
A F5 simplifica a segurança em diferentes nuvens e arquiteturas para garantir a aplicação consistente de políticas e a remediação universal.
Mas e quanto à segurança de aplicações?
O desenvolvimento de aplicações passou por uma transformação e hoje é amplamente automatizado, mas a segurança ainda depende muito de processos manuais. A proporção de desenvolvedores e profissionais de DevOps em relação aos profissionais de segurança chega a 100 para 1. A pressão para reduzir o tempo de lançamento no mercado tem causado atritos entre as equipes de aplicações e de segurança, criando a percepção de que a segurança é um gargalo. Esse é um dilema grave que muitas vezes resulta em testes inadequados, atalhos nos processos e supervisão ineficaz.
Ao mesmo tempo, a proliferação de arquiteturas, nuvens e integrações de terceiros aumentou drasticamente a superfície de ataque de muitas organizações. Vulnerabilidades em aplicações, como cross-site scripting (XSS) e injeção, são predominantes desde o surgimento da segurança de aplicações, há mais de 20 anos. Ainda assim, os invasores continuam a descobri-las e explorá-las em um ritmo alarmante. Os invasores rapidamente transformam vulnerabilidades em armas usando frameworks de automação e ferramentas aprimoradas por IA para varrer a Internet, descobrindo e explorando falhas em busca de ganhos financeiros. Os softwares de código aberto, em particular, são assolados por vulnerabilidades, o que introduz riscos desconhecidos e significativos.
F5 Labs reports que uma vulnerabilidade crítica com potencial para execução remota de código, um dos ataques mais graves possíveis, é divulgada a cada 9 horas. Até 2025, espera-se que 500 novos CVEs sejam publicados em uma semana típica de 2025.
Para gerenciar com eficácia a crescente complexidade da proteção de aplicações em diferentes arquiteturas, nuvens e frameworks de desenvolvimento, as organizações precisam mudar sua estratégia e sua perspectiva.
A F5 Labs relata que uma vulnerabilidade crítica com potencial para execução remota de código, um dos ataques mais graves possíveis, é divulgada a cada 9 horas.
Projeto Aberto de Segurança de Aplicações Web
O Open Web Application Security Project (OWASP) foi fundado em 2001 para conscientizar executivos e conselhos de administração sobre a necessidade de uma gestão eficaz de vulnerabilidades. Uma abordagem disciplinada, que inclui fornecedores de soluções de segurança e contribuições da comunidade, resultou no OWASP Top 10 — uma lista das vulnerabilidades de aplicações mais comuns e críticas.
XSS e injeção estão presentes em todas as edições do OWASP Top 10 desde sua criação, mas uma nova era da segurança de aplicações é marcada pela crescente ameaça às cadeias de suprimentos de software, pela ampla adoção de software de código aberto e pela complexidade operacional do gerenciamento da segurança e do acesso tanto para aplicações legadas quanto modernas. Atualizações de software, dados críticos e a integridade dos pipelines de CI/CD podem ser comprometidos. Embora o software de código aberto acelere significativamente o desenvolvimento, ele também muda a gestão de riscos, pois controles comuns em software personalizado desenvolvido internamente, como a análise estática de código (SCA), nem sempre são possíveis ou viáveis com software de terceiros.
Em 2021, invasores começaram a explorar uma vulnerabilidade crítica em uma biblioteca de software de código aberto amplamente utilizada por milhares de sites e aplicativos quase imediatamente após a publicação dos detalhes da vulnerabilidade. Se não for corrigida, essa vulnerabilidade pode permitir a execução remota de código, possibilitando que invasores assumam o controle de sites e aplicativos online, roubem dinheiro, violem dados e comprometam contas de clientes.
F5 Labs detalha como o cenário de CVEs mudou substancialmente nas últimas duas décadas, com um número crescente e uma variedade cada vez maior de vulnerabilidades. Embora algumas dessas mudanças se devam à evolução da tecnologia, outras refletem a forma como os dados são coletados.
Pode ser difícil avaliar vulnerabilidades — o quão fácil ou difícil é criar um exploit para uma vulnerabilidade e se alguém chega a fazê-lo, o quanto o software afetado é utilizado e o nível de criticidade das máquinas em que esse software é executado.
Principais recursos
Descubra riscos conhecidos em aplicações web e APIs expostas ao público e identifique vulnerabilidades durante os testes com insights aprimorados por IA para ajudar na correção.
- A integração nativa em frameworks de desenvolvimento de aplicativos reduz o tempo de lançamento no mercado e aumenta a agilidade dos negócios
- A proteção pronta para uso contra uma ampla variedade de vulnerabilidades reduz os riscos e a complexidade operacional
- A visibilidade e a aplicação de políticas em diferentes nuvens e arquiteturas protegem todo o portfólio de aplicativos empresariais
- Uma política de autoaprendizado e autoajuste reduz a carga de trabalho das equipes de InfoSec, DevOps e AppDev
- Feeds dinâmicos de inteligência permitem a rápida correção de ameaças emergentes
- A política declarativa abstrai a infraestrutura subjacente para evitar riscos não intencionais e configurações incorretas
- A segurança que reage às mudanças nos aplicativos e às ações dos invasores maximiza a eficácia e otimiza a experiência do cliente
- Proteções automatizadas e segurança adaptativa permitem que a empresa acelere a transformação digital com segurança
- A segurança é implantada sob demanda onde for necessário, garantindo proteção consistente das aplicações à borda
O número de CVEs publicadas está crescendo rapidamente, e esperamos que 500 novas CVEs sejam publicadas em uma semana típica de 2025.
A proliferação arquitetural e a ascensão da IA
A rápida evolução da tecnologia está mudando a forma como as organizações fazem negócios — e as medidas que precisam tomar para manter suas operações protegidas e seguras. Atualmente, 88% das organizações operam em um modelo híbrido que inclui SaaS, nuvem pública/IaaS, infraestrutura local (tradicional), infraestrutura local (nuvem privada), colocation e edge — e essas organizações estão recorrendo cada vez mais à IA para reduzir a necessidade de ajustes manuais e automatizar a criação de políticas de segurança com base nas ameaças detectadas. Embora projetos desenvolvidos do zero possam aproveitar as eficiências da nuvem, a maioria dos portfólios empresariais inclui aplicações legadas e modernas, distribuídas por diversas arquiteturas em data centers, nuvens e microsserviços.
A proliferação de aplicações e a necessidade de reduzir o tempo de lançamento no mercado também estão impulsionando mudanças fundamentais na gestão de riscos. Talvez não sejam os engenheiros de rede que estejam implantando a infraestrutura. As equipes de DevOps podem criar facilmente uma infraestrutura virtual e efêmera usando arquiteturas emergentes, como contêineres, em uma solução de nuvem pronta para uso, automatizando tudo, desde a compilação do código até a implantação do serviço. Essas mudanças nas funções, responsabilidades e formas de trabalho ao longo do ciclo de desenvolvimento de aplicações muitas vezes podem deixar a segurança em segundo plano.
Ao mesmo tempo, os invasores estão tornando seus métodos mais eficientes, aproveitando ferramentas e frameworks prontamente disponíveis para ampliar seus ataques — essencialmente empregando os mesmos métodos que os profissionais de segurança usam para quantificar e avaliar riscos.
Além disso, as organizações estão adotando cada vez mais vários provedores de nuvem para garantir a continuidade dos negócios. Ao mesmo tempo, elas enfrentam cada vez mais uma proliferação de ferramentas decorrente dos esforços para atender a necessidades específicas em vários ambientes de nuvem. Isso muitas vezes deixa os responsáveis pela segurança sem clareza sobre o que está ou não protegido, e essas nuances podem resultar em uma vulnerabilidade — geralmente uma configuração incorreta de segurança (por exemplo, consulte o modelo de responsabilidade compartilhada da AWS).
Os invasores empregam essencialmente os mesmos métodos que os profissionais de segurança usam para quantificar e avaliar riscos.
A necessidade de antecipar a segurança e mudar a perspectiva
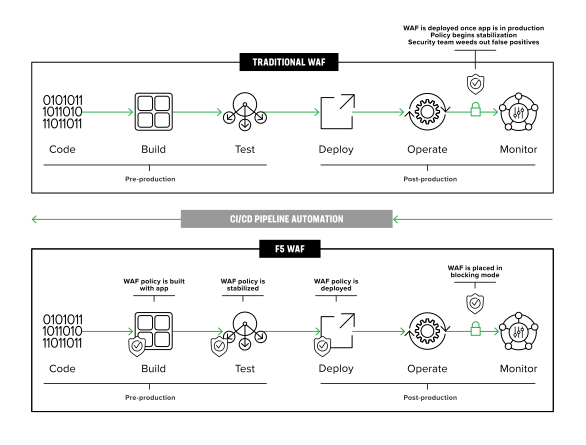
Os riscos estão mudando devido à forma como as aplicações são desenvolvidas e implantadas. Portanto, a segurança também precisa mudar para se antecipar às vulnerabilidades das aplicações. Visibilidade e consistência continuam tão importantes quanto sempre foram, mas as organizações precisam de uma mudança de paradigma na forma como a segurança de aplicações é implementada. Em vez de criar uma política de segurança após o lançamento de uma aplicação, eliminar falsos positivos para estabilizar e ajustar a política e, em seguida, monitorar vulnerabilidades recém-divulgadas que possam colocar a aplicação em risco, a segurança de aplicações precisa estar intrinsecamente integrada ao ciclo de vida de desenvolvimento da aplicação, independentemente da arquitetura, da nuvem ou do framework — desde o código, passando pelos testes, até a produção.
Os testes de penetração podem revelar riscos críticos antes que o software seja colocado em produção e reduzir drasticamente o tempo necessário para mitigá-los, fornecendo informações essenciais às equipes de segurança, que poderão então implementar medidas provisórias críticas, como políticas de firewall de aplicações web.
A segurança de aplicações mais eficaz é automatizada, integrada e adaptável. A automação pode reduzir as despesas operacionais (OpEx) e aliviar a sobrecarga dos recursos essenciais de segurança durante o lançamento, a implantação e a manutenção de aplicações. A implantação automatizada de políticas pode aumentar a eficácia ao implementar e estabilizar os controles de segurança nas etapas iniciais do ciclo de vida de desenvolvimento de software (SDLC), proporcionando maior eficiência com menos intervenção manual e liberando a equipe de segurança da informação de uma enxurrada de alertas e possíveis falsos positivos para que possa se concentrar em iniciativas mais estratégicas de gestão de riscos. A integração nativa com frameworks de desenvolvimento de aplicações e pipelines de integração contínua e entrega contínua (CI/CD) reduz o atrito entre as equipes de desenvolvimento e segurança, resultando em maior agilidade nos negócios e alinhamento organizacional.
A integração com ferramentas de desenvolvimento, por meio de implantação e manutenção orientadas por APIs, simplifica o gerenciamento de políticas e o controle de alterações em diversas arquiteturas e nuvens, abstraindo a complexidade da infraestrutura, reduzindo a sobrecarga operacional e evitando configurações incorretas.
Além disso, as medidas de mitigação de segurança devem ser precisas e resilientes para evitar frustrar os clientes ou permitir que invasores intensifiquem suas campanhas para escapar da detecção. Os consumidores exigem experiências personalizadas e cuidadosamente selecionadas, e invasores sofisticados não são facilmente dissuadidos.
Uma segurança eficaz que não comprometa a usabilidade pode ser um diferencial importante para conquistar e reter clientes em uma economia digital altamente competitiva.
A segurança de aplicações precisa ser incorporada desde as etapas iniciais e integrada de forma intrínseca ao ciclo de vida de desenvolvimento de aplicações, independentemente da arquitetura, da nuvem ou do framework.
Conclusão
Hoje, os aplicativos são o próprio negócio, o que torna as ameaças a eles e a segurança ineficaz os maiores riscos ao potencial das empresas. As arquiteturas de aplicações modernas e descentralizadas ampliaram a superfície de ataque, a automação aumentou os riscos não intencionais e a eficácia dos invasores, e as consequências do cibercrime continuam crescendo. Ainda assim, as organizações que oferecem experiências digitais seguras de forma consistente conquistarão mais clientes e aumentarão sua receita.
A solução é clara. Em vez de adiar o lançamento de um novo código que pode mudar o mundo, antecipe a segurança para automatizar as proteções durante todo o ciclo de vida da aplicação e passe a enxergá-la como um importante diferencial competitivo.
Ao mitigar vulnerabilidades de forma proativa, reduzir a complexidade e proteger a empresa com uma segurança eficaz e fácil de operar, você pode acelerar a transformação digital e otimizar a experiência do cliente, reduzindo riscos e criando uma vantagem competitiva no ambiente digital.
Segurança de aplicações da F5 — proteção sem atritos que se adapta à medida que as aplicações e os invasores evoluem.