Simplifique o gerenciamento de vários clusters
Entrega de aplicações Kubernetes em vários clusters com F5 e Nutanix
Aplicativos empresariais dependem de arquiteturas multicluster
As empresas rapidamente avançaram da adoção inicial de clusters Kubernetes para casos de uso avançados em produção. Embora clusters únicos sejam adequados para ambientes de pré-produção ou aplicações de pequena escala, a necessidade empresarial de maior confiabilidade, distribuição geográfica, soberania de dados, além de isolamento e tolerância a falhas superiores, torna as arquiteturas multicluster essenciais. Também se espera que 95% das novas implantações de IA usem Kubernetes, ante menos de 30% em 2025, aumentando a demanda.1
No entanto, a complexidade cada vez maior do gerenciamento do tráfego entre vários clusters, da aplicação consistente de políticas de segurança e da entrega de aplicações pode rapidamente sobrecarregar as operações, resultando em possíveis quedas de desempenho, falhas de segurança e indisponibilidade das aplicações.
Entrega de aplicativos em vários clusters de forma simples
A F5 e a Nutanix enfrentam esses desafios em conjunto, combinando os recursos de entrega e segurança de aplicações do F5 BIG-IP com a simplicidade e a consistência operacional da Nutanix Kubernetes Platform (NKP).
O NKP é uma solução de nível empresarial projetada para simplificar a implantação, o gerenciamento e a operação de clusters Kubernetes em ambientes híbridos e multicloud. F5 BIG-IP Container Ingress Services funciona como uma ponte entre os clusters Kubernetes gerenciados pelo NKP e suas soluções BIG-IP, incluindo F5 BIG-IP Advanced WAF e F5 BIG-IP DNS. Ele atua como um plano de controle norte-sul unificado e uma porta de entrada inteligente para todos os clusters Kubernetes, centralizando o gerenciamento e a visibilidade do tráfego.
O BIG-IP Container Ingress Services monitora a API do Kubernetes em tempo real para detectar eventos de gerenciamento de contêineres, como a criação de novos clusters ou pods. Em seguida, converte recursos nativos do Kubernetes em configurações do BIG-IP.
O resultado é a transformação do BIG-IP, que deixa de ser um appliance externo e passa a ser uma extensão declarativa e automatizada do ambiente NKP, viabilizando fluxos de trabalho nativos da nuvem e eliminando configurações manuais e propensas a erros.
Gerenciamento de tráfego e balanceamento de carga entre clusters
O BIG-IP Container Ingress Services expõe vários aplicativos distribuídos entre clusters do Kubernetes por meio de um único servidor virtual BIG-IP, permitindo o gerenciamento centralizado do tráfego e o balanceamento de carga à medida que os aplicativos são dimensionados ou transferidos. Os serviços de entrada para aplicativos em contêineres fornecem controle de entrada para roteamento HTTP, balanceamento de carga, segurança e programabilidade em ambientes conteinerizados.
Além disso, o BIG-IP Container Ingress Services pode configurar automaticamente rotas estáticas no BIG‑IP usando as sub-redes atribuídas aos nós do cluster Kubernetes. Isso permite que o BIG‑IP encaminhe o tráfego diretamente para as sub-redes dos pods do Kubernetes sem exigir nenhuma configuração de túnel, simplificando significativamente a arquitetura de rede.
Orquestração automatizada e redução da sobrecarga operacional
A automação orientada a eventos do BIG-IP Container Ingress Services está alinhada ao gerenciamento simplificado do ciclo de vida dos clusters do NKP, reduzindo a configuração manual e a complexidade operacional. Ao monitorar a API do Kubernetes em clusters gerenciados pelo NKP, o BIG-IP atualiza dinamicamente os serviços de aplicações em resposta a eventos do cluster, garantindo que a configuração da entrega de aplicações se adapte às mudanças nas cargas de trabalho. Modelos predefinidos simplificam o gerenciamento de políticas, e a compatibilidade com Helm Charts permite implantações repetíveis do Kubernetes.
Políticas de segurança consistentes
O BIG-IP Advanced WAF oferece gerenciamento centralizado de políticas de segurança para simplificar a proteção contra ameaças conhecidas e de dia zero, ataques DDoS de camada 7, OWASP Top 10 e muito mais. O BIG-IP Container Ingress Services permite estender a cobertura das políticas de WAF existentes a aplicações em contêineres, para que as organizações possam manter uma postura de segurança consistente sem sobrecarga operacional adicional.
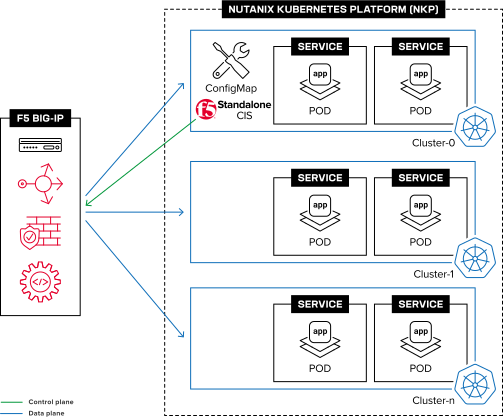
Topologia de implantação flexível: independente ou de alta disponibilidade
O BIG-IP Container Ingress Services oferece suporte a implantações autônomas e de alta disponibilidade em ambientes com vários clusters, permitindo a exposição resiliente de aplicações entre clusters do Kubernetes. Em implantações de alta disponibilidade, o CIS oferece redundância de controladores, garantindo o monitoramento contínuo da API do Kubernetes e atualizações ininterruptas da configuração do BIG-IP caso a instância principal fique indisponível.
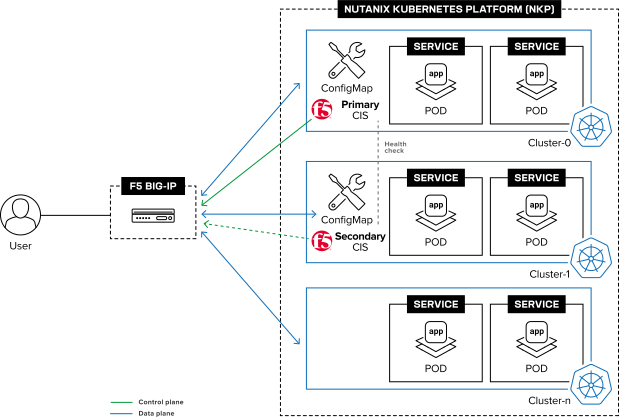
F5 BIG-IP Container Ingress Services com suporte a vários clusters é um facilitador estratégico para empresas que dependem tanto do Kubernetes quanto do BIG-IP. Ao simplificar o gerenciamento de ambientes com vários clusters, as organizações podem se concentrar mais na inovação e menos nas complexidades operacionais de aplicações em vários clusters.
Saiba mais sobre a entrega de aplicações em vários clusters com a F5 e a Nutanix no DevCentral e acesse nossa página de parceria em f5.com/nutanix.
1Gartner, Quadrante Mágico da Gartner para Gerenciamento de Contêineres, agosto de 2025
PRINCIPAIS BENEFÍCIOS
Entrega simplificada de aplicativos
Orquestre e dimensione serviços de entrega de aplicações de forma integrada em vários clusters do Kubernetes.
Desempenho aprimorado
Garanta uma distribuição eficiente do tráfego mantendo a configuração do BIG-IP sincronizada com os recursos do Kubernetes.
Redução da sobrecarga operacional
Escale automaticamente e proteja os serviços de aplicações assinando eventos de contêineres do Kubernetes; acelere as implantações com modelos predefinidos do BIG-IP e suporte ao AS3.
Consistência das políticas de segurança
Estenda as políticas de WAF existentes a aplicações em contêineres, com gerenciamento centralizado de políticas e aplicação consistente.