Entrega e segurança de aplicações em redes isoladas (air-gapped)
Implante e proteja serviços essenciais em ambientes isolados e gerenciados pelo cliente
Rede e segurança isoladas fisicamente para cargas de trabalho de infraestrutura crítica
A instabilidade geopolítica, as interrupções na cadeia de suprimentos e os riscos jurídicos estão impulsionando requisitos de soberania digital que exigem resiliência operacional e independência de influências externas. A F5 oferece soluções isoladas de entrega e segurança de aplicações em hardware e software pertencentes ao cliente, com licenciamento offline, gerenciamento local do ciclo de vida, monitoramento e atualizações manuais de assinaturas de ameaças.
Digital sovereignty e resiliência operacional
Sem um mecanismo externo de desativação e com uma infraestrutura de propriedade do cliente,
os governos mantêm controle total sobre cargas de trabalho essenciais, protegendo-as de dependências externas e incertezas geopolíticas
Serviços de entrega e segurança de aplicações
Gerenciamento e segurança de tráfego de alto desempenho nas camadas 3 a 7 para cargas de trabalho críticas executadas em ambientes exclusivos gerenciados pelo cliente
Entrega e segurança de IA em ambiente isolado
A visibilidade local, o licenciamento offline, as atualizações manuais de ameaças e a automação de dispositivos permitem que os operadores executem infraestruturas críticas de forma independente da F5, sem conectividade externa
Licenciamento e gerenciamento do ciclo de vida em ambientes isolados
Controles de segurança locais e entrega de dados de alto desempenho protegem e otimizam as cargas de trabalho de IA dentro do perímetro isolado, sem expor dados confidenciais, modelos ou caminhos de controle fora dos limites soberanos.
Implantação e operações em ambiente isolado
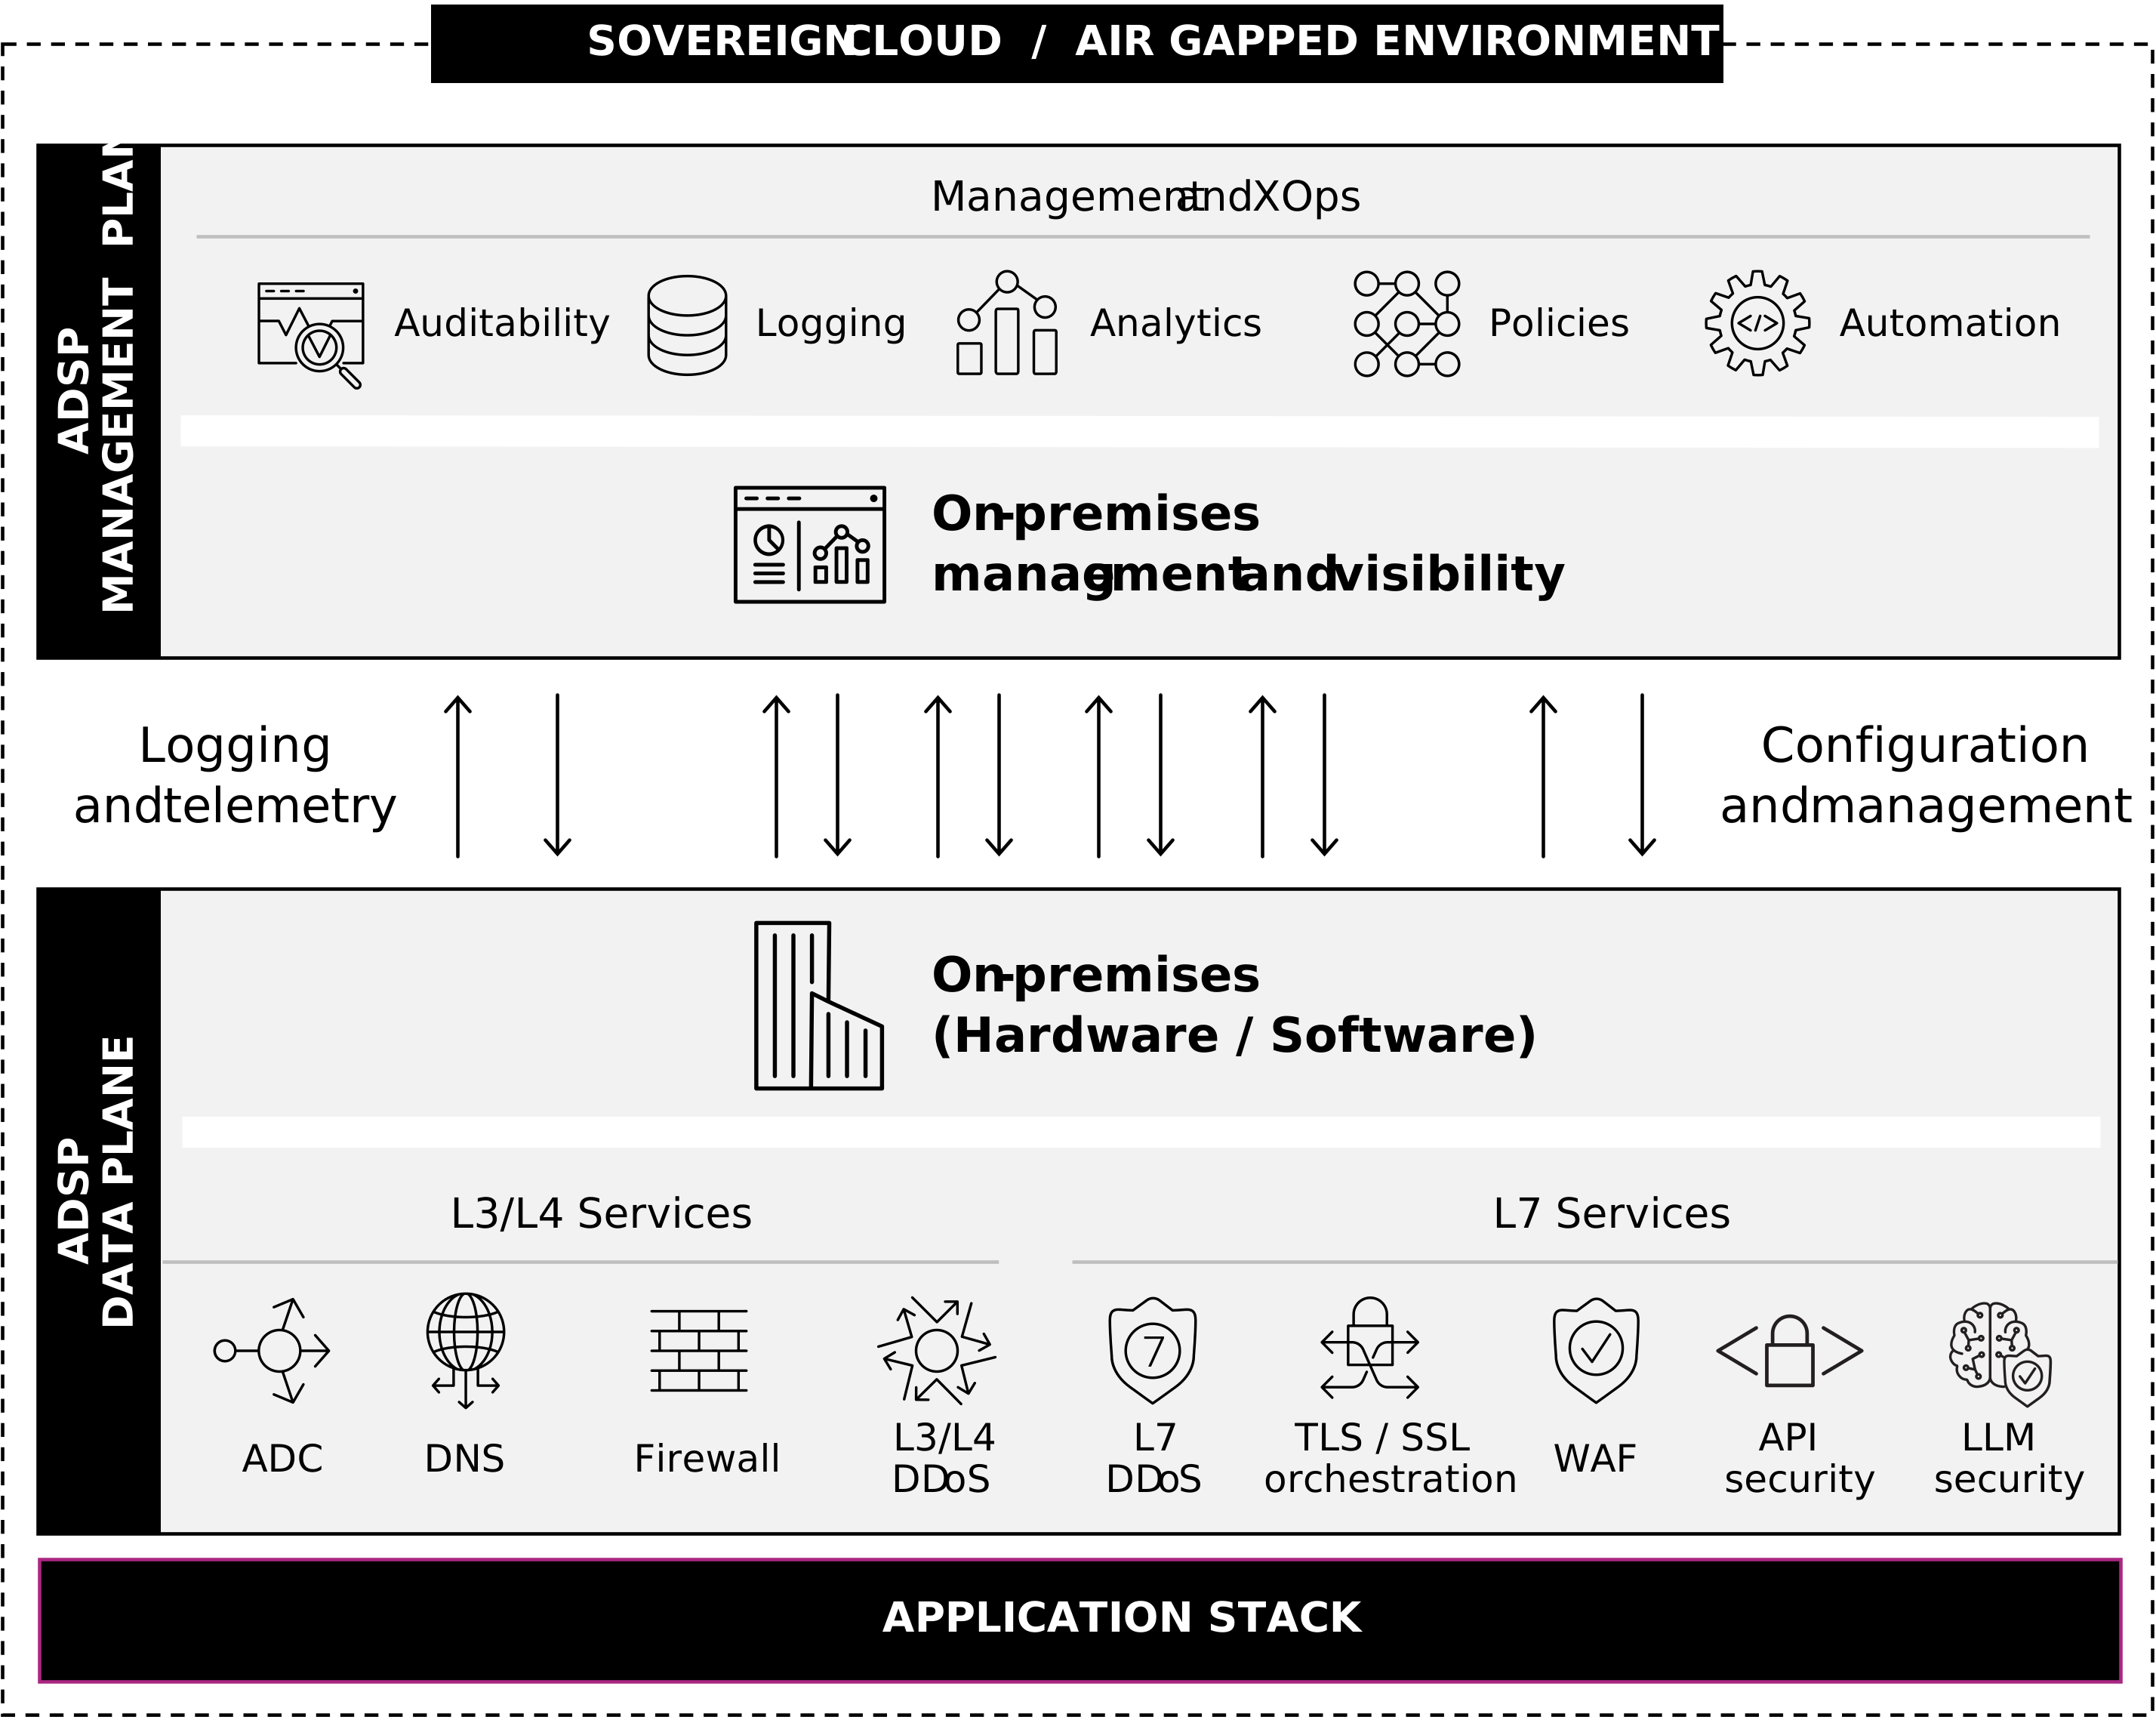
Controle e visibilidade completos para a entrega e a segurança de aplicações dentro do perímetro soberano
Todos os serviços F5 de L3–L4 e L7 (balanceamento de carga, DNS local, firewall, proteção contra DDoS, WAF, segurança de APIs e orquestração de TLS/SSL) são executados em hardware e software do cliente dentro do perímetro isolado. Ferramentas locais gerenciam logs, telemetria, análises, políticas e automação, mantendo as operações autossuficientes e sob controle governamental.
Como a F5 ajuda
Implantação em ambiente isolado
Formatos de hardware, software e nativos da nuvem
F5 BIG-IP e F5 NGINX são executados em hardware, software ou ambientes Kubernetes pertencentes ao cliente, dentro do perímetro isolado, sem ativação na nuvem, comunicação com o fornecedor ou dependências externas.
Hardware da F5
Appliances desenvolvidos especificamente para oferecer desempenho acelerado por FPGA na entrega de aplicações em ambientes isolados (air-gapped)
Software da F5
Edições virtuais com licenciamento offline para implantação flexível em infraestruturas soberanas
F5 Cloud Native
Ingress do Kubernetes e gateway de API para ambientes de contêineres isolados da internet
Gerenciamento do ciclo de vida
Licenciamento, automação e gerenciamento de políticas
A F5 oferece gerenciamento de ponta a ponta dentro do perímetro isolado (air-gapped)
Gerenciador Central F5 BIG-IQ
Gerenciamento local centralizado de licenciamento, políticas e atualizações do BIG-IP em ambientes isolados da internet
F5 Insight
Visibilidade abrangente e insights acionáveis para manter aplicativos, serviços e infraestrutura íntegros, seguros e disponíveis
F5 NGINX Instance Manager
Gerenciamento e configuração locais para implantações do NGINX sem conectividade externa
F5 BIG-IP Automation Toolchain
Provisionamento automatizado e gerenciamento de configurações para o BIG-IP em ambientes totalmente isolados
Entrega e segurança de aplicações
Serviços de segurança e entrega das camadas L3 a L7
A F5 oferece serviços de entrega e segurança de aplicações que operam inteiramente no ambiente local, com aplicação de políticas local e sem dependências externas.
WAF
Controle de acesso à rede e segmentação no ambiente soberano
Proteção contra DDoS
Defesa local contra DDoS em tempo real, sem depender de serviços de mitigação baseados na nuvem
Balanceamento de carga
Gerenciamento de tráfego de alto desempenho desenvolvido para serviços de missão crítica em ambientes isolados
Firewall
Controle de acesso à rede e segmentação no ambiente soberano
Gateway de API
Segurança robusta de APIs para Kubernetes
Gateway de API
Segurança robusta de APIs para Kubernetes
Segurança de IA e entrega de dados em ambientes isolados
Proteja e disponibilize cargas de trabalho de IA soberana
A F5 viabiliza a entrega de dados de IA de alto desempenho, a segurança em tempo de execução e o balanceamento de carga para cargas de trabalho de IA executadas inteiramente no ambiente local, com mecanismos de proteção locais e sem dependências da nuvem.
Entrega de dados de IA
Transferência resiliente de dados de IA de e para clusters de armazenamento local
Segurança de IA em tempo de execução
Proteções locais para modelos e agentes de IA em ambientes isolados da rede
Balanceamento de carga da fábrica de IA
Otimiza a utilização de GPUs na fábrica de IA soberana
Alianças tecnológicas

Recursos
DESTAQUE
Digital sovereignty está reformulando a estratégia de aplicações
Mantenha o controle de dados, políticas e operações em ambientes SaaS, de nuvem, locais e isolados fisicamente, sem aumentar a complexidade.
Blogs e artigos
Como usar módulos do F5 Terraform em um ambiente isolado da internet ›
Observabilidade em ambiente isolado com a ferramenta de estudo de aplicações ›
Guia de implantação do F5 AI Security no OpenShift ›
Segurança de IA para redes isoladas ›
Proteção de APIs em ambientes isolados para o setor público ›
Webinars
Soberania digital em um mundo multicloud ›
Guias de implantação
NGINX Instance Manager em ambientes desconectados ›