Proteção da soberania dos dados para aplicações híbridas e multinuvem
Aplique políticas de residência de dados, criptografia e acesso na camada de aplicação em ambientes híbridos de múltiplas nuvens.
Garanta a soberania dos dados sem fragmentação operacional
Navegue pelas complexas leis de soberania de dados em ambientes híbridos e multicloud com a F5 Application Delivery and Security Platform (F5 ADSP). Ao combinar serviços de nuvem com reconhecimento de soberania com F5 BIG-IP e NGINX gerenciados localmente, a F5 ADSP oferece as ferramentas necessárias para garantir autonomia às suas cargas de trabalho mais sensíveis na nuvem, no data center e na borda. Assuma o controle sobre onde os dados residem, como são movimentados, sua criptografia e quem tem acesso a eles, permitindo que você imponha uma conformidade rigorosa sem comprometer a consistência da segurança ou do desempenho.
Imponha a residência de dados na camada da aplicação
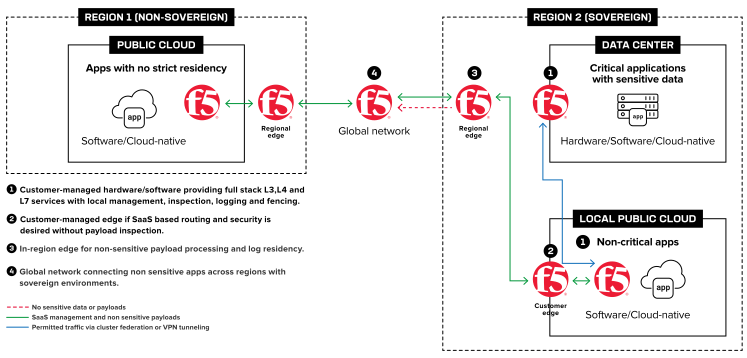
Aplique limites de residência de dados na camada de aplicação para que o tráfego permaneça dentro da jurisdição que o rege. As decisões de roteamento são executadas localmente. Os fluxos nunca cruzam fronteiras para acessar um mecanismo de políticas em outro local, e os registros confidenciais permanecem na região de origem exigida.
Escolha onde a inspeção e a descriptografia serão realizadas
Defina quais ambientes realizam a inspeção da carga útil e quais encaminham o tráfego sem alterações. As cargas de trabalho sujeitas a regulamentações mantêm a inspeção aprofundada dentro do perímetro privado. Os serviços de menor risco são roteados por pontos de presença regionais compartilhados, sem expor dados ou metadados protegidos.
Produza evidências de conformidade
Obtenha logs consistentes e verificáveis em implantações locais, na nuvem e em nuvens soberanas. As equipes de conformidade podem mostrar exatamente onde as informações foram processadas, inspecionadas e armazenadas. Essas mesmas evidências comprovam a prontidão para a saída quando órgãos reguladores ou equipes de compras as solicitarem.
Opere dentro do perímetro soberano
Mantenha a continuidade mesmo quando não for possível contar com serviços externos. Execute os controles de entrega e segurança integralmente dentro do seu perímetro soberano, com opções de hardware, software e SaaS, reduzindo a dependência de planos de gerenciamento de terceiros ou de mecanismos de desativação remota (“kill switch”).
Onde os controles de soberania encontram a entrega e a segurança de aplicações
As ferramentas para a soberania de dados
A F5 oferece gerenciamento de tráfego e controles de segurança consistentes em todos os ambientes, ajudando as equipes a manter os dados na região exigida, sem abrir mão da visibilidade e do controle operacional. Isso contribui para a conformidade de infraestruturas críticas, mantendo os dados sob o controle e a jurisdição do cliente.
Como a F5 ajuda
Residência de dados
Distribua as cargas de trabalho por região e decida o que pode atravessar cada fronteira
A F5 opera pontos de aplicação de políticas dentro de cada região. Os aplicativos e os dados permanecem onde as regulamentações exigem. As decisões de roteamento são tomadas localmente, para que o tráfego não chegue a nenhum mecanismo de políticas no exterior.
Inspeção e criptografia de dados
Inspecione o tráfego onde for permitido e mantenha as cargas úteis confidenciais protegidas nos demais locais
A F5 torna a descriptografia uma decisão baseada em políticas, não uma opção padrão. Os fluxos de dados regulamentados ou confidenciais não passam por inspeção. Outros tipos de tráfego são encaminhados para ferramentas de segurança sem expor o conteúdo protegido.
Aplicação consistente de políticas
Aplique as mesmas regras de residência e segurança onde quer que a carga de trabalho seja executada
A F5 aplica as políticas na camada de aplicação, para que elas acompanhem o aplicativo. Um único modelo abrange ambientes locais, nuvem, SaaS e ambientes isolados. Sem reescrita para cada ambiente, sem divergência entre políticas.
Flexibilidade de implantação
Escolha o modelo para cada aplicativo, sem terceiros no caminho
A F5 permite aplicar as mesmas políticas de segurança em ambientes SaaS, nativos da nuvem, de hardware, de software e isolados fisicamente. Atenda às necessidades de soberania de cada aplicativo sem fragmentar suas operações.
Registro de logs, auditabilidade e controle de chaves
Mostre onde os dados foram processados e mantenha as chaves no seu próprio hardware
A F5 produz logs verificáveis em todas as implantações para auditoria e saída. A orquestração de SSL é executada dentro dos limites das suas chaves e se integra ao seu próprio HSM e KMS.
Compatibilidade da plataforma e integrações
Integre controles de soberania ao seu ecossistema existente
Os requisitos de soberania frequentemente se sobrepõem aos fluxos de trabalho de segurança, conformidade, nuvem e automação. A F5 trabalha com os principais fornecedores de tecnologia para ajudar as equipes a simplificar o gerenciamento, reforçar a segurança e acelerar a implantação, mantendo a aplicação consistente de políticas em todos os ambientes.
Recursos
DESTAQUE
Digital sovereignty: mantenha o controle sem fragmentação
Saiba por que a soberania está se tornando um requisito de aquisição e como garantir controle, auditabilidade e resiliência em ambientes híbridos.
Saiba maisVídeos
F5 ADSP para Soberania Digital ›
Blogs
Soberania operacional: desenvolvendo resiliência em um mundo imprevisível ›
Por que a soberania digital está ganhando cada vez mais prioridade ›
Os riscos de segurança de APIs persistem em todos os ambientes, mesmo quando isolados fisicamente ›
A portabilidade digital impulsiona a resiliência ›
Artigos
Segurança de IA para redes isoladas ›
Desenvolvendo a resiliência digital para viabilizar a soberania digital ›
Desvendando as questões de soberania de dados e residência de dados ›
Soluções
Soluções de soberania para o setor público ›
Observabilidade do F5 Insights para operações de soberania ›