Apesar da crescente adoção da nuvem, muitas organizações continuam operando com estratégias híbridas de múltiplas nuvens. De acordo com o Relatório sobre o Estado da Estratégia de Aplicações de 2026, 93% das organizações já operam em ambientes híbridos, e 86% implantam aplicações em infraestruturas locais, de nuvem pública e de colocation.
Mas a combinação de ambientes não é uniforme entre as organizações. Em setores altamente regulamentados, como os setores bancário, de saúde e governamental, bem como em regiões com leis rigorosas de soberania de dados, uma parcela significativa dos aplicativos e dados confidenciais permanece em ambientes locais ou até mesmo em ambientes completamente isolados da rede.
Nem todos os aplicativos e dados estão migrando para a nuvem
Por quê? Um conjunto crescente de preocupações — incluindo exigências de conformidade, segurança, gestão de custos e resiliência — está levando as organizações a manter arquiteturas de aplicativos híbridas e locais. Marcos regulatórios como a Lei de Resiliência Operacional Digital (DORA), a Diretiva de Segurança das Redes e dos Sistemas de Informação 2022/2555 (NIS2), o Regulamento Geral sobre a Proteção de Dados (GDPR), a Lei de Portabilidade e Responsabilidade de Seguros de Saúde (HIPAA) e as novas exigências de soberania nacional demandam uma governança rigorosa sobre onde os dados são armazenados e como são controlados. Essas regulamentações muitas vezes exigem que aplicativos essenciais e dados confidenciais sejam armazenados dentro de limites locais sujeitos à fiscalização.
Além disso, as organizações estão reavaliando os aspectos econômicos da nuvem. Desafios como o aumento dos custos de consumo, as taxas de saída de dados e as complexidades operacionais estão levando algumas cargas de trabalho a migrar de volta para ambientes locais ou de nuvem privada, em busca de maior previsibilidade, controle e eficiência de custos.
As cargas de trabalho impulsionadas por IA estão acelerando ainda mais essa tendência. À medida que o volume dos conjuntos de dados aumenta, também crescem os custos e os riscos associados à movimentação de dados entre ambientes. A "gravidade dos dados" está aproximando o processamento dos dados já armazenados localmente, reforçando arquiteturas que priorizam soberania, governança, desempenho e segurança.
On-premises não significa "seguro"
Manter aplicativos e dados em ambientes locais ou isolados fisicamente não elimina, por si só, todos os riscos de segurança. Na verdade, as APIs internas muitas vezes têm governança e visibilidade reduzidas, o que cria vulnerabilidades que podem ser exploradas.
As APIs internas são os elos vitais dos aplicativos modernos (tanto privados quanto públicos), conectando sistemas internos, aplicativos e dados. No entanto, ao contrário das APIs voltadas ao público, as APIs internas podem passar despercebidas sem monitoramento ou proteções adequados.
Essa falha de segurança os torna alvos atraentes. Agentes mal-intencionados, incluindo pessoas mal-intencionadas dentro da organização ou invasores externos, podem explorar vulnerabilidades como controles de acesso fracos ou autenticação insuficiente, resultando em:
- Movimentação lateral dentro da rede, permitindo o acesso a sistemas e dados confidenciais.
- Escalonamento de privilégios, permitindo que invasores controlem recursos críticos.
- Interrupções operacionais que prejudicam fluxos de trabalho críticos.
- Roubo em larga escala de informações confidenciais, incluindo informações de identificação pessoal (PII) ou propriedade intelectual.
Responsáveis pelo fluxo de dados entre aplicações e sistemas, as APIs internas formam a espinha dorsal das operações digitais modernas — e exigem a mesma proteção rigorosa que suas equivalentes externas. Negligenciar essas APIs pode se tornar o calcanhar de Aquiles de uma organização, permitindo que invasores se movimentem sem serem detectados dentro de sistemas críticos, acessando e exfiltrando dados confidenciais sem levantar qualquer suspeita.
Como lidar com os riscos ocultos das APIs internas
A F5 entende os riscos significativos associados às APIs internas e, por isso, desenvolveu uma solução sob medida: F5 API Security Local Edition.
Essa nova solução de software implantável ajuda as organizações a descobrir APIs e analisar a atividade delas em ambientes locais, sem depender de conectividade externa ou de serviços baseados em nuvem.
Ela oferece visibilidade, governança e supervisão essenciais para APIs que operam em ambientes isolados, regulamentados ou com restrições de nuvem. As organizações que utilizam appliances ou software F5 BIG-IP podem obter insights práticos sobre suas APIs — incluindo possíveis riscos de segurança — por meio dos fluxos de tráfego existentes.
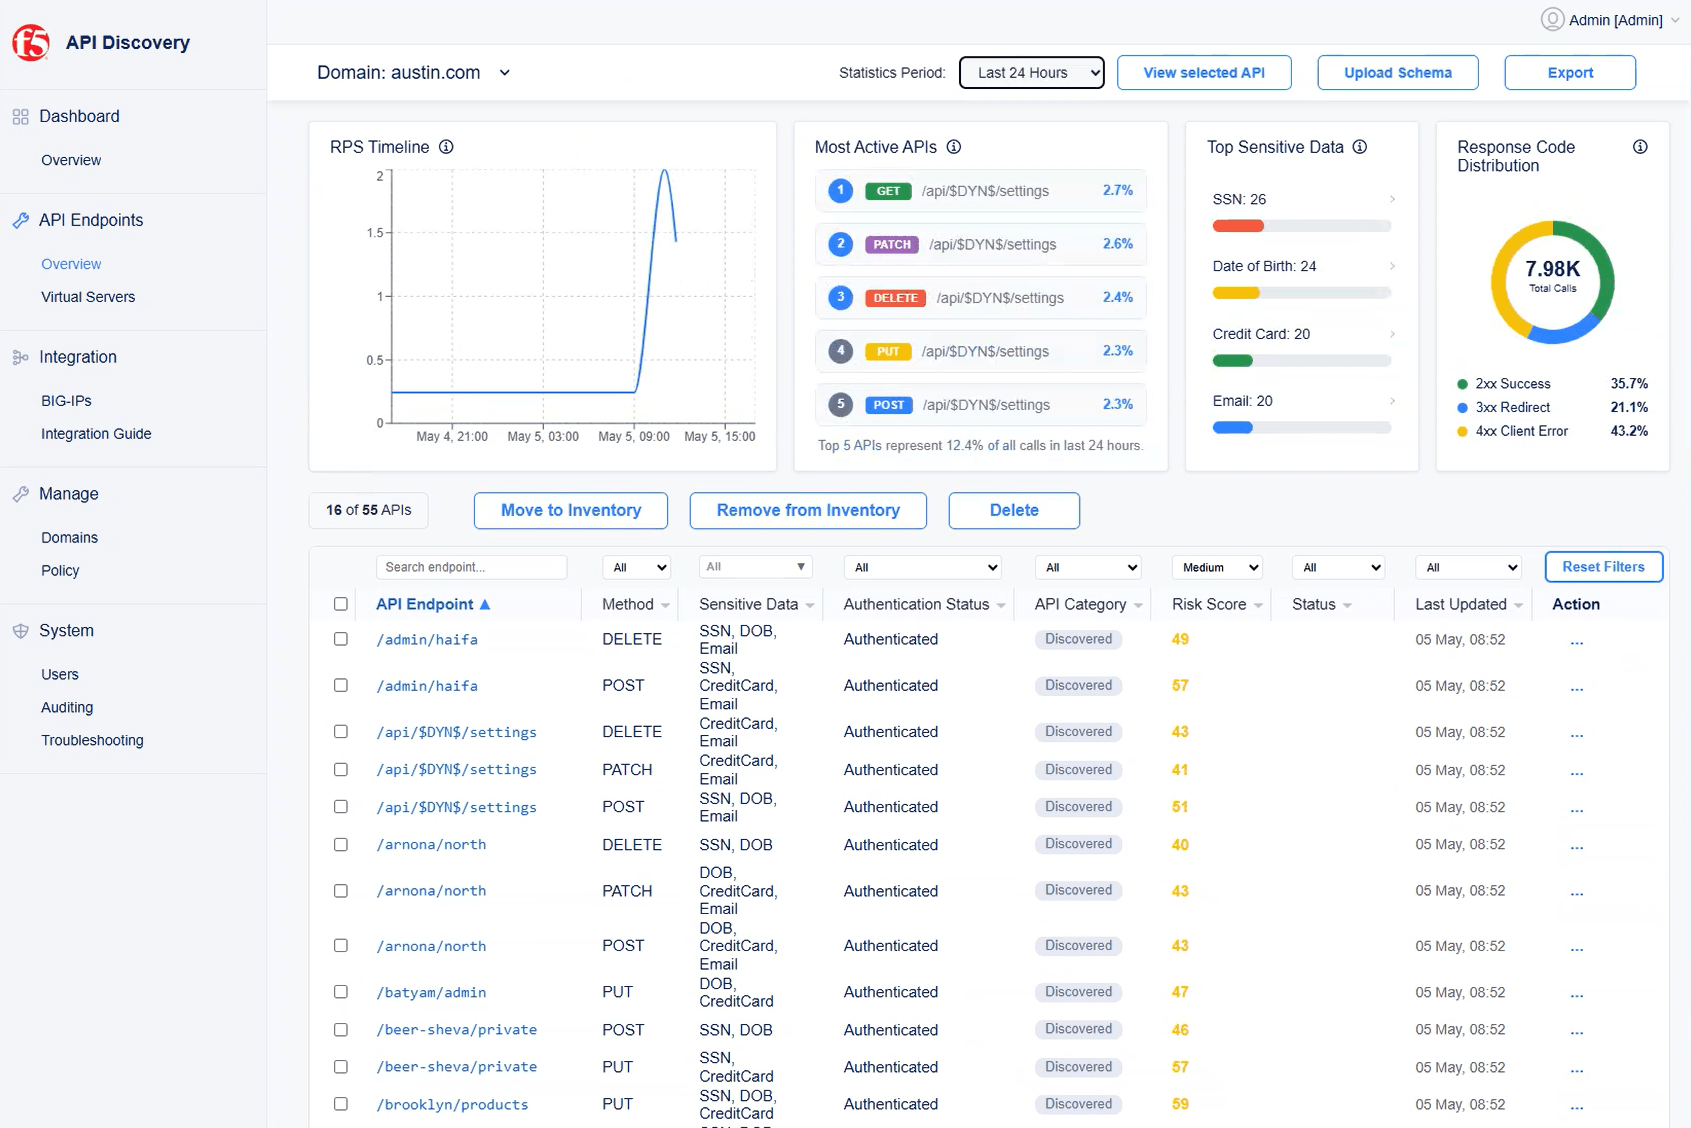
Projetado para ser executado inteiramente em contêineres na própria infraestrutura da organização, o API Security Local Edition oferece descoberta de APIs leve e passiva, com base em dados de APIs derivados do tráfego e obtidos por amostragem do BIG-IP. Ele foi desenvolvido especificamente para ambientes isolados, com armazenamento, análise e controle operacional locais, sem exigir conexões externas para funcionar. Ele oferece às organizações recursos essenciais de segurança de APIs que podem ser implantados em qualquer lugar, seja em seus data centers, nuvens privadas e/ou ambientes isolados. A solução proporciona visibilidade e supervisão essenciais para proteger as APIs que viabilizam sistemas e fluxos de trabalho importantes, bem como o acesso a dados confidenciais ou sua transmissão, reduzindo as oportunidades de acesso não autorizado, movimentação lateral desconhecida ou roubo de dados em seus ecossistemas de aplicações críticas.
Proteja e controle APIs internas
Nos complexos ecossistemas de aplicações atuais, proteger APIs privadas e internas deixou de ser opcional — é essencial. Os riscos à segurança das APIs persistem até mesmo em data centers locais, nuvens privadas e ambientes isolados da internet. Assim como ocorre com as APIs externas/públicas, APIs internas/privadas negligenciadas podem se tornar vulnerabilidades ocultas, colocando em risco seus sistemas mais críticos e dados confidenciais.
Não deixe que a falsa sensação de segurança dessas APIs se torne seu calcanhar de Aquiles. Descubra como o API Security Local Edition permite que organizações como a sua obtenham visibilidade, governança e controle essenciais sobre a atividade das APIs nesses importantes ambientes.
Para saber mais sobre o API Security Local Edition, leia a visão geral da solução. Não deixe também de conferir nosso comunicado à imprensa.
Sobre o autor

Publicações relacionadas no blog

Segurança de APIs sem concessões: apresentamos novas opções flexíveis de descoberta com F5 API security
As opções ampliadas de descoberta de APIs da F5 foram desenvolvidas para oferecer o máximo de flexibilidade e atender às organizações onde quer que estejam.

Governe sua IA no presente e antecipe o futuro da sua IA
Aprenda com nosso CISO de campo, Chuck Herrin, como se preparar para o novo desafio de proteger modelos e agentes de IA.

Segurança de IA para a cadeia de suprimentos
As cadeias de suprimentos são cada vez mais impulsionadas pela IA — desde a previsão de demanda e o planejamento logístico até a análise de riscos de fornecedores e a gestão de estoque em tempo real. Essas ferramentas ajudam as empresas a reduzir custos, aumentar a resiliência e se adaptar a disrupções globais. No entanto, elas também criam novos riscos em um vasto ecossistema: nossas soluções de segurança de IA em tempo de execução protegem o setor de Cadeia de Suprimentos […]
Segurança de IA para Recursos Humanos
A IA está revolucionando o RH. As empresas estão implementando copilotos de recrutamento com IA, assistentes de integração, chatbots de suporte aos funcionários e ferramentas de análise da força de trabalho para reduzir custos e melhorar a experiência dos colaboradores. No entanto, as aplicações de RH também apresentam riscos específicos que podem expor as organizações a falhas de conformidade, alegações de viés e danos à reputação: nossas soluções de segurança de IA em tempo de execução protegem o setor de RH com […]
Equilibrando o desempenho da IA e a gestão de recursos
As organizações dependem cada vez mais de ferramentas e iniciativas de IA para impulsionar a inovação e a transformação. Cada avanço incremental na sofisticação das ferramentas de IA torna o equilíbrio entre desempenho e gestão de recursos um desafio maior e mais relevante para as equipes de TI e segurança. No entanto, esse equilíbrio é essencial para maximizar o ROI, garantir a segurança e manter a eficiência em toda a […]
Integração de APIs em IA: a base técnica
A integração de APIs é um canal essencial no ecossistema de IA, por meio do qual diferentes sistemas, plataformas e aplicações interagem. Analisamos as nuances técnicas da integração de APIs em IA, com ênfase em sua importância para aprimorar a eficiência e os recursos dos sistemas de IA. As APIs permitem a troca fluida de dados e funcionalidades entre diferentes soluções de IA […]