El reciente informe de CyberNews sobre la filtración de más de 16.000 millones de credenciales —recopiladas a partir de registros de malware de robo de información y brechas de seguridad anteriores— aporta información importante para las organizaciones que utilizan la identidad digital para proteger a sus usuarios y servicios. Aunque no se trata de un único incidente de seguridad, la concentración y accesibilidad de un conjunto de datos tan amplio aumentan considerablemente el panorama de amenazas.
La filtración afecta a una amplia variedad de plataformas e incluye credenciales vinculadas a servicios importantes como Apple, Google, Facebook y Microsoft, así como a plataformas SaaS empresariales. Esto aumenta la probabilidad de que se produzcan intentos exitosos de apropiación de cuentas tanto en entornos de consumo como empresariales.
El verdadero riesgo: la automatización a gran escala
Las filtraciones de credenciales no son algo nuevo. Lo que ha cambiado es la industrialización del uso indebido de credenciales. Los programas de robo de información recopilan credenciales de forma silenciosa en dispositivos infectados, que después se empaquetan y venden o se publican de forma masiva. Como se destaca en nuestro estudio interno publicado a principios de este año, casi un tercio de todos los intentos de inicio de sesión de los clientes de F5 se realizaron con credenciales filtradas. Muchos correspondían a usuarios legítimos que, sin saberlo, reutilizaban credenciales comprometidas, una bomba de relojería para los ataques de apropiación de cuentas (ATO).
Aquí es donde la automatización se convierte en un multiplicador de amenazas. Los bots no duermen. No cometen errores tipográficos. Y pueden probar miles de millones de credenciales en miles de sitios con precisión quirúrgica. Como muestra nuestro Informe de 2025 sobre bots persistentes avanzados, los bots ya representan más del 10 % de todo el tráfico web y de API, y el relleno de credenciales y la apropiación de cuentas (ATO) se encuentran entre los flujos de ataque más habituales.
Por qué esta filtración es importante ahora
El informe de CyberNews pone de relieve un cambio crucial: la barrera de entrada para el uso indebido de credenciales se ha reducido drásticamente. Con 16.000 millones de credenciales actualmente en circulación, los atacantes ya no necesitan vulnerar sus sistemas; solo tienen que encontrar una coincidencia. Además, con el auge de las redes de proxies residenciales y las plataformas de bots como servicio, incluso los actores menos sofisticados pueden lanzar campañas muy eficaces.
No se trata solo de un problema de seguridad, sino de un riesgo empresarial. Las apropiaciones de cuentas (ATO) provocan fraude, pérdida de clientes, daños a la marca y exposición a riesgos normativos. Además, las defensas tradicionales, como la limitación de solicitudes o los CAPTCHA, ya no son suficientes.
Ni siquiera las organizaciones que han implementado la autenticación multifactor (MFA) son inmunes. ¿Por qué? Porque los atacantes siguen dirigiendo sus ataques contra las páginas de inicio de sesión para:
- Validar las credenciales robadas antes de venderlas.
- Lanzar ataques de fatiga de MFA bombardeando a los usuarios con notificaciones push.
- Aprovechar los flujos alternativos, como el restablecimiento de contraseñas o la recuperación mediante SMS.
- Recopilar datos de comportamiento para perfeccionar futuros ataques.
En resumen, si su página de inicio de sesión está expuesta a Internet, también lo está a los bots, y a estos les da igual que tenga MFA o no. En nuestro Informe sobre amenazas a la identidad de F5 Labs ofrecemos un análisis exhaustivo de diversas técnicas para eludir la MFA.
Qué deben hacer las organizaciones
Da por hecho que se han visto comprometidas: Si dependes únicamente de las contraseñas, da por hecho que ya se han visto comprometidas.
Refuerza la autenticación multifactor existente: Aunque la MFA mejora la seguridad, los bots más sofisticados aún pueden eludirla. Estos bots no solo atacan los puntos de acceso de inicio de sesión, sino que también se camuflan entre el tráfico legítimo, lo que dificulta aún más su detección. Por ello, distinguir entre bots legítimos y actividades maliciosas resulta todavía más crucial.
F5 Distributed Cloud Bot Defense aprovecha técnicas propias de recopilación y ofuscación de señales líderes en el sector, combinadas con una clasificación determinista de bots, lo que elimina la dependencia de los modelos de puntuación. Los especialistas en inteligencia de amenazas pueden ampliar las capacidades de su equipo de seguridad, proporcionando detección y mitigación en tiempo real de los ataques de relleno de credenciales sin perjudicar la experiencia del usuario.
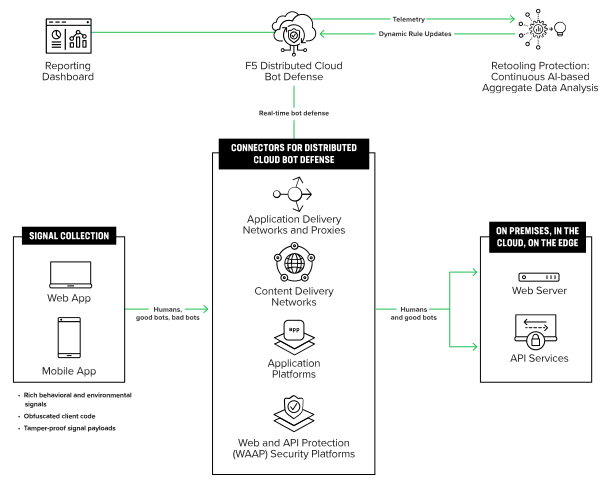
Descripción general de F5 Distributed Cloud Bot Defense.
Formar y alertar: Los usuarios deben comprender los riesgos de reutilizar credenciales. Las organizaciones deben supervisar continuamente grandes conjuntos de credenciales filtradas procedentes de fuentes externas o suscribirse a fuentes de inteligencia sobre amenazas, ya sean comerciales o de código abierto, que recopilen datos sobre brechas de seguridad. Una vez identificadas, deben notificar de forma proactiva a los usuarios cuando sus credenciales aparezcan en conjuntos de datos de brechas de seguridad y orientarlos para que restablezcan sus contraseñas.
Colaborar y compartir: Compartir información sobre amenazas entre distintos sectores es fundamental. Cuanto antes podamos identificar y responder a nuevos patrones de bots, mejor podremos proteger el ecosistema
¿Listo para pasar a la acción?
Programa una evaluación de gestión de bots con un especialista de F5.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.