Nuestro sector se ha adaptado a grandes cambios tecnológicos, a la evolución de las tácticas de los atacantes y a los cambios en los riesgos empresariales. Lo que estamos viviendo hoy parece radicalmente distinto.
Hemos entrado en lo que denominamos la era pos-Mythos. La IA de vanguardia está acelerando el descubrimiento de vulnerabilidades y el desarrollo de exploits a un ritmo superior al que la mayoría de las organizaciones puede implementar correcciones de forma segura.
El parcheado no está roto; el problema son los plazos
La aplicación de parches en sí no falla. La mayoría de las organizaciones no tardan en aplicarlos por falta de urgencia o disciplina. Lo que hacen es buscar un equilibrio entre el riesgo para la seguridad y la disponibilidad de los sistemas, los requisitos de gobernanza, las obligaciones normativas y la continuidad del negocio.
Cuando las organizaciones no pueden acelerar la corrección de vulnerabilidades de forma segura, la seguridad en tiempo de ejecución se convierte en la principal línea de defensa. Las protecciones aplicadas directamente en la ruta de datos ayudan a reducir la exposición de inmediato, lo que proporciona a los equipos de desarrollo un tiempo muy valioso para crear, probar e implementar correcciones permanentes en el código.
Por qué los parches virtuales son más importantes que nunca
La aplicación de parches virtuales ayuda a reducir el intervalo entre la explotación y la corrección sin alterar el funcionamiento de las organizaciones.
Lo que ha cambiado no es el concepto de parcheo virtual en sí, sino la rapidez y la precisión necesarias para que sea eficaz. Los equipos de seguridad deben identificar y priorizar rápidamente el riesgo de explotación para poder aplicar medidas de protección específicas allí donde tengan el mayor impacto inmediato. Si se hace bien, esto reduce el periodo de exposición de semanas a minutos.
Por eso, F5 está ampliando sus capacidades de seguridad en tiempo de ejecución basadas en IA para ayudar a las organizaciones a identificar, priorizar y bloquear los exploits en la ruta de datos antes de que lleguen a las aplicaciones y las API. Con el firewall de aplicaciones web (WAF) basado en IA de F5 Distributed Cloud Services y F5 Distributed Cloud Web App Scanning, ayudamos a las organizaciones a:
- Identificar y priorizar rápidamente el riesgo de explotación
- Aplique parches virtuales específicos con mayor precisión
- Mantenga la protección mientras los equipos de desarrollo trabajan en correcciones permanentes del código
Decisiones de protección más rápidas en un WAF basado en IA
Los equipos de seguridad necesitan tener claro qué amenazas requieren una actuación inmediata y dónde debe aplicarse primero la protección.
Para ofrecer esa confianza, incorporamos inteligencia de amenazas agéntica y detección de anomalías a nuestro WAF basado en IA. La inteligencia de amenazas agéntica analiza continuamente fuentes públicas y de ciberseguridad para identificar amenazas emergentes y vulnerabilidades que se están explotando activamente. Al correlacionar esa información con los entornos de los clientes, ayuda a las organizaciones a centrarse en las exposiciones más relevantes para sus aplicaciones e infraestructura.
Además de identificar amenazas correlacionadas, la inteligencia de amenazas agéntica también ofrece recomendaciones a corto y largo plazo para mitigarlas. Estas abarcan desde medidas inmediatas, como bloquear direcciones IP maliciosas o aplicar parches virtuales, hasta orientaciones a más largo plazo, como ajustes de políticas y estrategias de corrección que refuercen la postura general de seguridad.
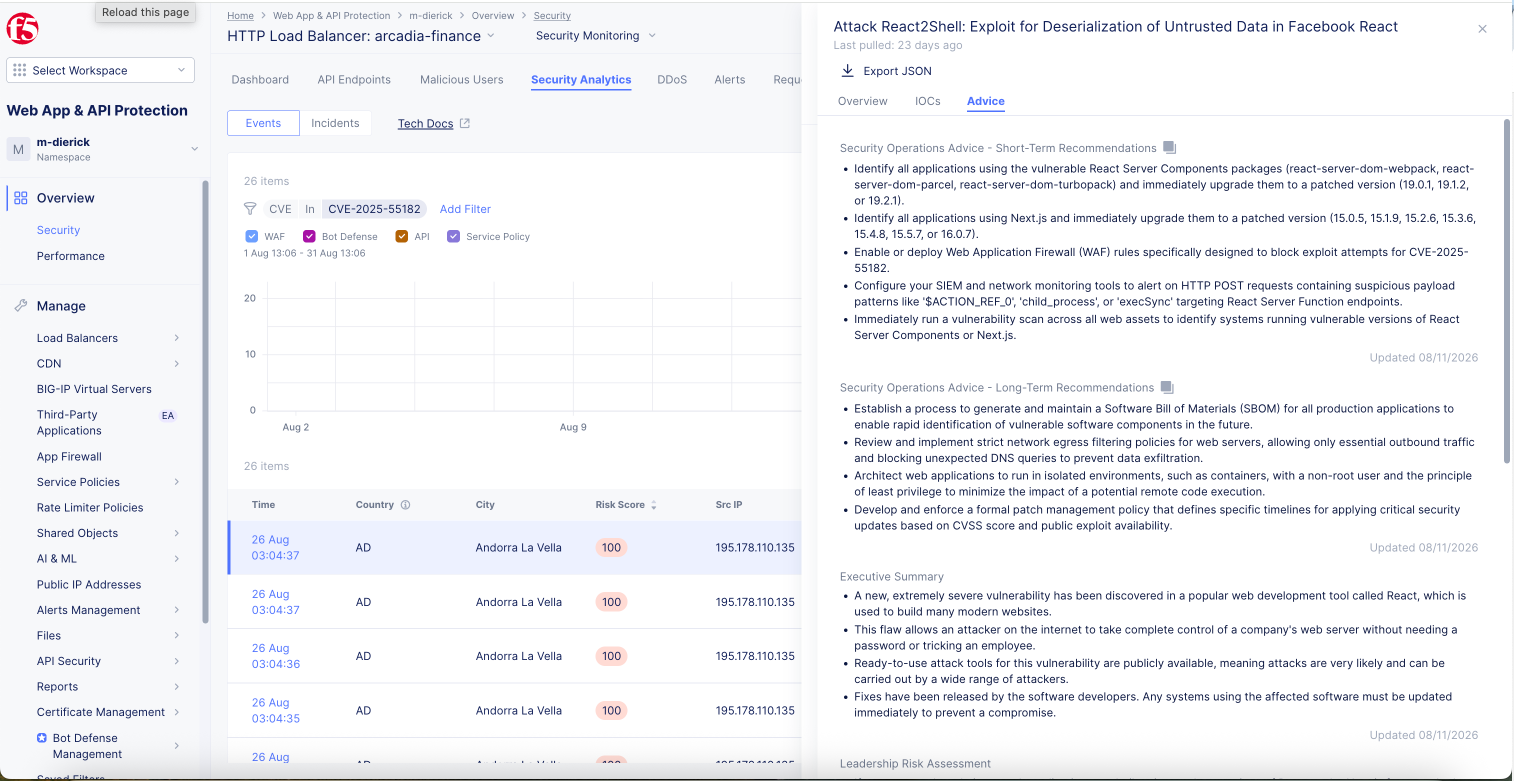
La detección de anomalías aporta contexto específico de cada aplicación al aprender el comportamiento normal de las aplicaciones individuales e identificar desviaciones significativas que puedan indicar un uso indebido, abuso o actividad maliciosa. Esto ayuda a los equipos a distinguir los comportamientos sospechosos del tráfico legítimo y a tomar decisiones de aplicación de políticas mejor fundamentadas.
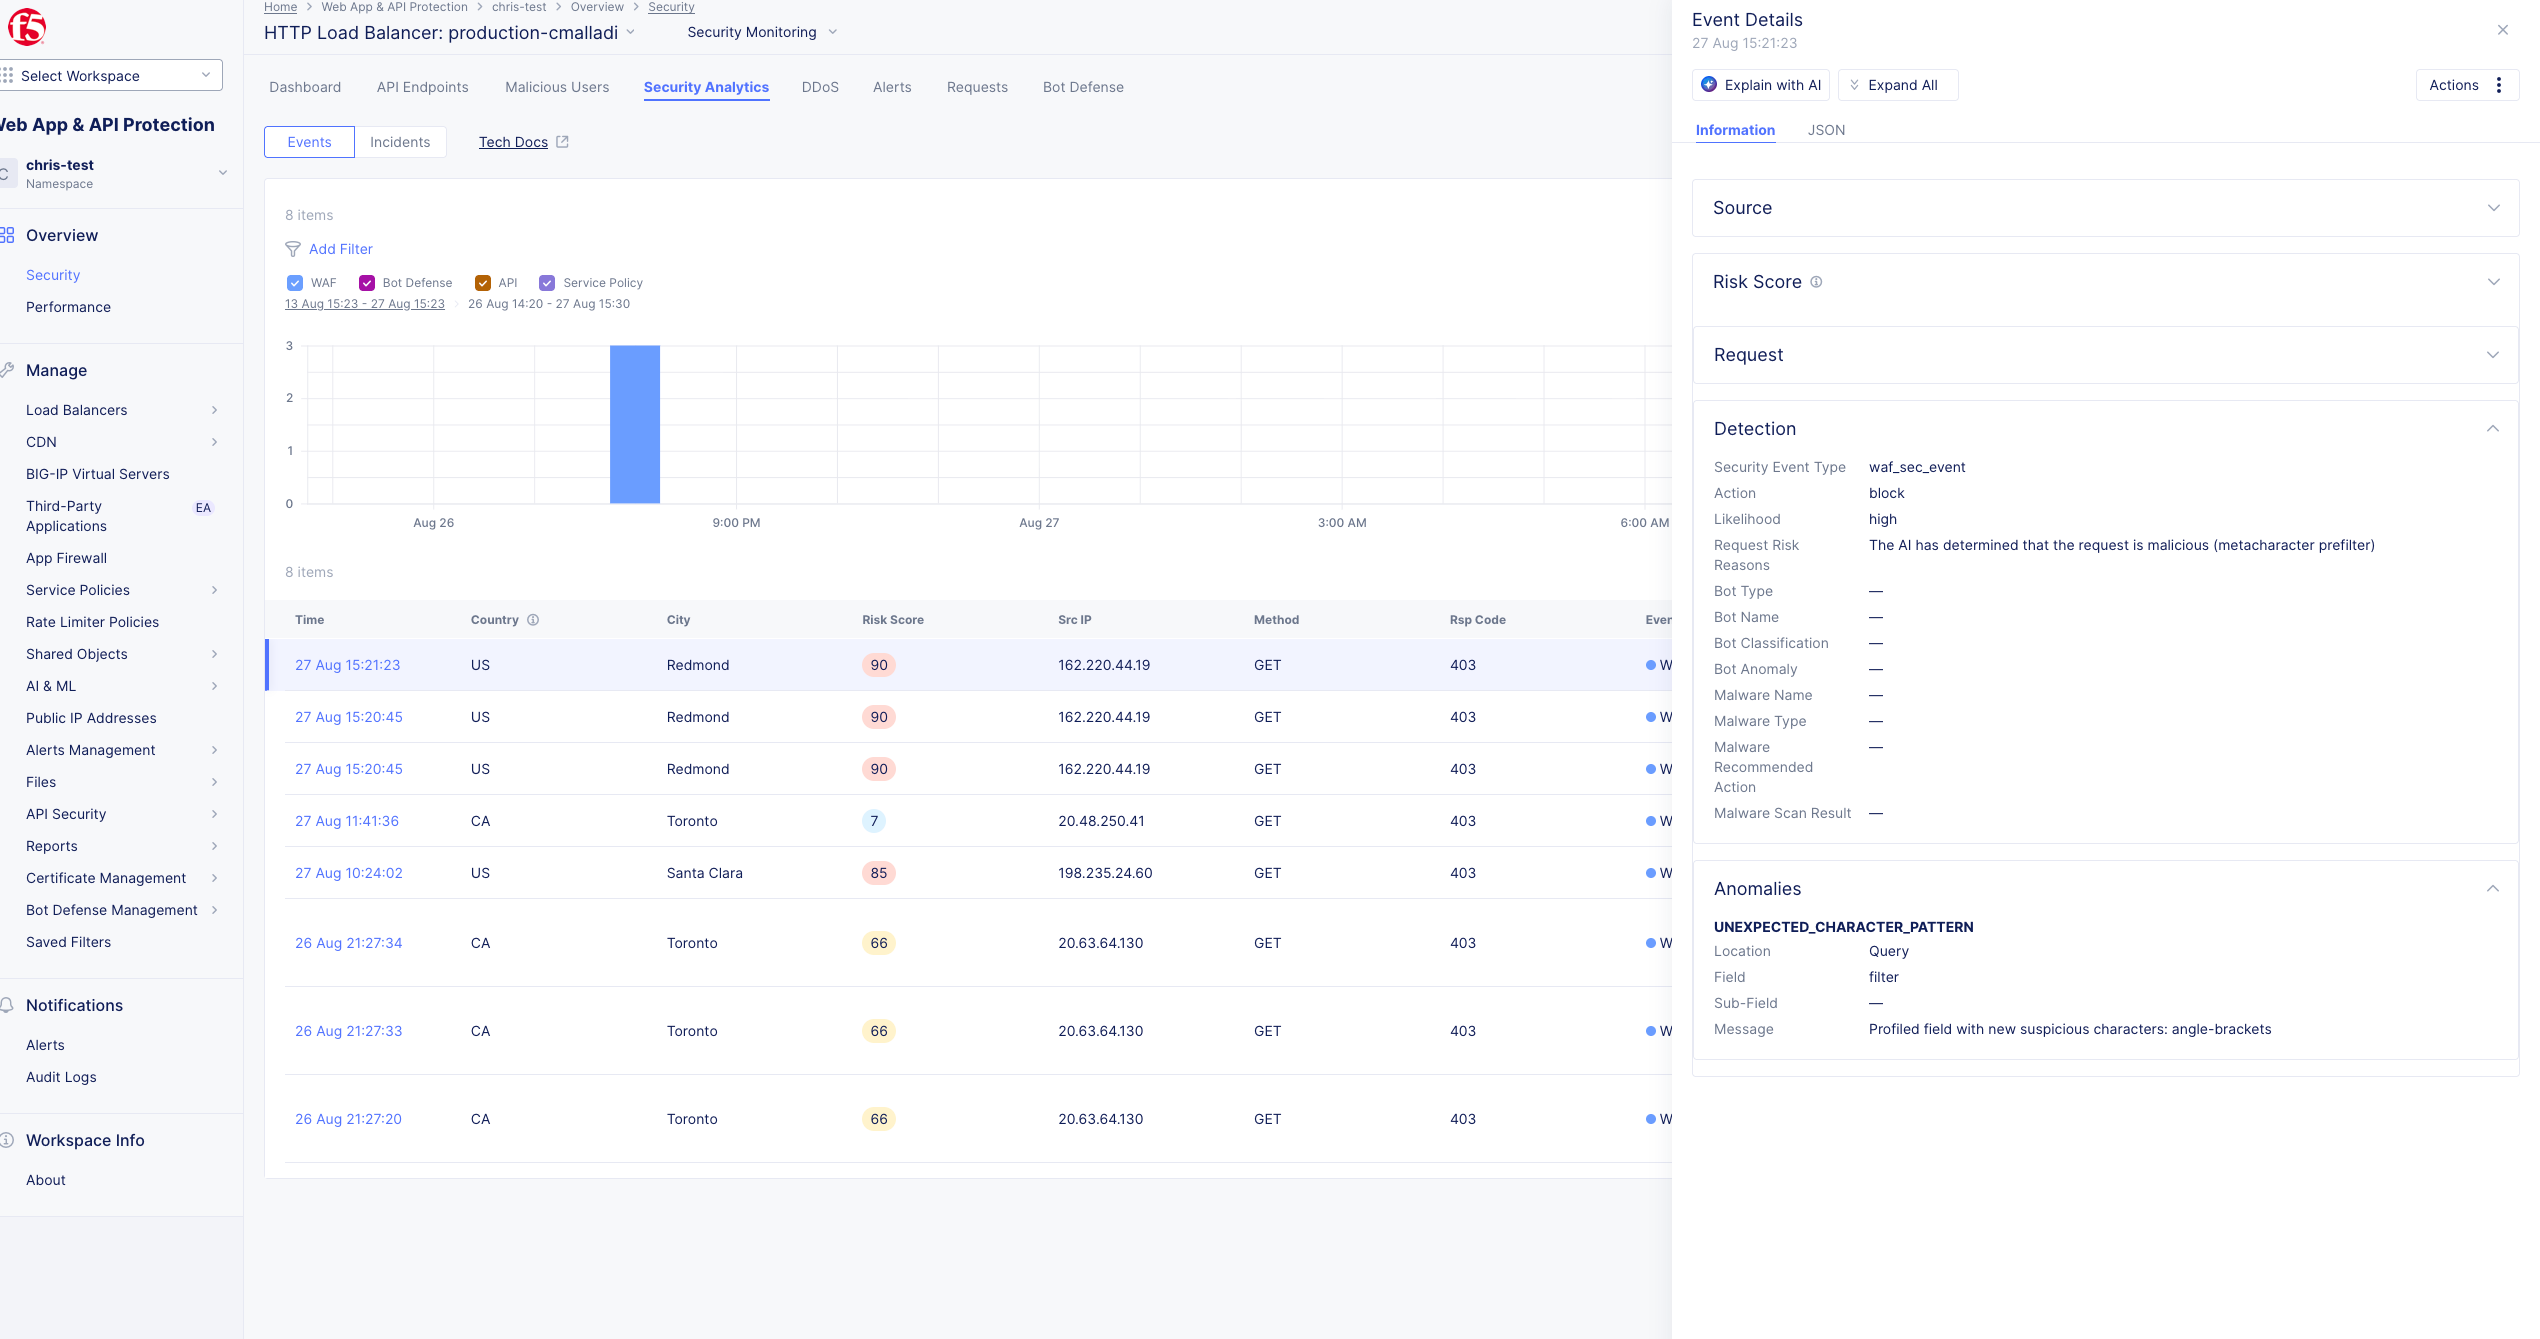
En conjunto, estas capacidades permiten aplicar parches virtuales de forma más específica sin alterar los flujos de trabajo establecidos de desarrollo, pruebas y operaciones. En las pruebas internas de F5, nuestro WAF basado en IA ha alcanzado una eficacia de detección del 98 % y ha reducido los falsos positivos al 1 %, lo que proporciona a los equipos la confianza necesaria para pasar de la supervisión al bloqueo con muchos menos ajustes manuales.
Estas innovaciones se basan directamente en las funciones de seguridad en tiempo de ejecución basadas en IA que presentamos a principios de este año en F5 Distributed Cloud WAF. Al combinar la evaluación de riesgos basada en IA con el análisis del comportamiento, las organizaciones pueden pasar de supervisar las amenazas a bloquearlas con confianza, sentando las bases de aplicación de políticas necesarias para agilizar la protección.
Un mejor descubrimiento permite una mejor priorización
La priorización solo es eficaz si se cuenta con la visibilidad necesaria.
Las aplicaciones modernas dependen cada vez más de las API, los flujos de trabajo dinámicos y la lógica de negocio, elementos que los enfoques de pruebas tradicionales suelen tener dificultades para evaluar en su totalidad. Un escáner solo puede evaluar las funcionalidades a las que puede acceder, lo que puede dejar puntos ciegos en la superficie de ataque de la aplicación.
Para ayudar a abordar este reto, presentamos las pruebas asistidas por IA en F5 Distributed Cloud Web App Scanning.
En lugar de depender únicamente de datos de entrada genéricos, las pruebas asistidas por IA ayudan a los escáneres a interactuar con las aplicaciones teniendo más en cuenta el contexto. Al comprender la finalidad de los campos de los formularios y generar datos de entrada realistas, los escáneres pueden:
- Profundizar en los flujos de trabajo de la aplicación
- Acceder a funciones adicionales
- Evaluar áreas de una aplicación que, de otro modo, podrían quedar sin probar
Una visibilidad más completa de las aplicaciones y las API permite establecer mejor las prioridades, lo que ayuda a los equipos a centrar la protección en las vulnerabilidades que probablemente requieran atención inmediata.
Las pruebas asistidas por IA conectan directamente la detección con la aplicación de medidas de protección: las vulnerabilidades identificadas mediante Web App Scanning se convierten directamente en parches virtuales específicos en el WAF, cerrando así el ciclo entre la detección de una exposición y la protección frente a ella.
Caso destacado de cliente: disciplina operativa a gran escala
Recientemente, una importante institución financiera, cliente de F5 desde hace muchos años, se enfrentó al mismo reto que afrontan hoy muchos responsables de seguridad. Aunque la organización contaba con prácticas maduras de gestión de vulnerabilidades y procesos rigurosos de control de cambios, la dirección de seguridad reconoció que la corrección tradicional del código por sí sola no podía seguir el ritmo de unos plazos de explotación cada vez más cortos.
Al reforzar su apuesta por F5 como proveedor estratégico de seguridad e implementar nuestro WAF basado en IA para automatizar la detección de amenazas y agilizar la aplicación de parches virtuales a gran escala, el cliente mejoró su capacidad para gestionar el riesgo sin renunciar a la disciplina operativa. En lugar de introducir cambios de emergencia en producción, el equipo de seguridad obtuvo la flexibilidad necesaria para reducir la exposición de inmediato, manteniendo al mismo tiempo los procesos establecidos de gobernanza y corrección.
A gran escala, ese equilibrio entre protección y estabilidad operativa se está convirtiendo en un requisito esencial de la seguridad moderna.
Un nuevo modelo de seguridad para la era pos-Mythos
A medida que los plazos de explotación de vulnerabilidades siguen acortándose, los responsables de seguridad deben desenvolverse en un entorno en el que los supuestos tradicionales sobre la gestión de vulnerabilidades ya no son válidos. El reto ya no consiste en decidir si se debe aplicar un parche, sino en determinar cómo gestionar eficazmente el riesgo entre el descubrimiento y la corrección.
Por eso seguimos invirtiendo en seguridad en tiempo de ejecución basada en IA y ofreciéndola de forma coherente dondequiera que se ejecuten las aplicaciones: tanto en F5 Distributed Cloud Services como en F5 BIG-IP, en entornos híbridos, locales, regulados y aislados de la red. Creemos que el futuro de la seguridad de las aplicaciones dependerá menos de reaccionar ante las alertas y más de proporcionar el contexto, la inteligencia y la confianza que las organizaciones necesitan para tomar mejores decisiones de seguridad.
Los fundamentos de la seguridad no han cambiado. Pero, en la era posterior a Mythos, las organizaciones que triunfen serán aquellas capaces de adaptar esos fundamentos a un panorama de amenazas que evoluciona a la velocidad de las máquinas.
Acompáñenos en la Cumbre de Seguridad Pos-Mythos de F5
No deje de leer nuestro comunicado de prensa. Y si desea comprender mejor las implicaciones para la seguridad de las amenazas impulsadas por la IA de vanguardia, inscríbase en nuestro evento virtual F5 Post-Mythos Security Summit que comienza el 10 de septiembre. Analizaremos cómo está evolucionando el panorama de amenazas, abordaremos el papel de las soluciones WAAP y de defensa contra bots basadas en IA, y compartiremos perspectivas prácticas para ayudar a las organizaciones a reducir su exposición sin renunciar a la estabilidad operativa.
Sobre el autor
.jpeg)
Nirav Shah es vicepresidente sénior y responsable de Marketing de Productos y Soluciones en F5, donde dirige la estrategia de seguridad de aplicaciones y seguridad de la IA. Antes de incorporarse a F5, trabajó durante once años en Fortinet, donde ocupó varios puestos directivos, entre los que destaca la dirección de las soluciones SASE basadas en IA, SOC y redes seguras. Su amplia trayectoria también incluye puestos de gran relevancia en Cisco Systems, donde lideró importantes iniciativas de SD-WAN. Con más de dos décadas de experiencia en el sector de la ciberseguridad, cuenta con una sólida trayectoria en el lanzamiento de productos que han marcado el rumbo del mercado y en la creación de equipos de alto rendimiento que alinean el desarrollo de productos con las áreas de ventas y marketing para maximizar su impacto. Como referente del sector y antiguo alumno de la USC, participa con frecuencia como ponente en conferencias del sector y colabora habitualmente con publicaciones de prestigio sobre la convergencia entre la IA y la ciberseguridad, al tiempo que mantiene su compromiso con la mentoría de nuevos profesionales de la ciberseguridad.
Más artículos de Nirav ShahArtículos relacionados del blog

El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.

STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]