La aplicación de parches virtuales es tu primera línea de defensa
La IA de vanguardia puede convertir las vulnerabilidades en exploits funcionales antes de que se puedan divulgar. Con F5, las empresas aprovechan la aplicación de parches virtuales para bloquear los exploits en tiempo de ejecución y ganar tiempo para desarrollar, probar e implementar parches.
Los exploits ahora llegan antes de que se divulguen las vulnerabilidades
La IA de vanguardia transforma las vulnerabilidades en exploits funcionales antes incluso de que se divulgue un CVE. Si se toma la divulgación como referencia, el tiempo que transcurre entre la detección de una vulnerabilidad y la creación de un exploit es ahora negativo. Los ciclos de aplicación de parches que duran semanas no pueden detener ataques creados en minutos. La aplicación de parches virtuales convierte el entorno de ejecución en su principal línea de defensa, al bloquear los exploits en la ruta de datos mientras los desarrolladores corrigen el código de forma segura.
Bloquee los exploits en tiempo de ejecución
Bloquee los ataques de día negativo y de día cero en la capa de aplicación antes de que lleguen al código vulnerable.
Convierte los análisis en medidas de protección
Vincula la detección de vulnerabilidades con las políticas del WAF para aplicar parches virtuales en cuestión de minutos.
Bloquea con confianza, no a ciegas
La puntuación de riesgo basada en IA reduce los falsos positivos del 28 % al 1 % para activar antes el modo de bloqueo.
Aplica parches prácticamente en cualquier lugar
Aplica una protección uniforme en entornos en la nube, locales, perimetrales y aislados de la red.
De semanas de exposición a protección en minutos
La aplicación de parches virtuales cubre el periodo entre el descubrimiento de una vulnerabilidad y su solución definitiva
Sin la aplicación de parches virtuales, cada vulnerabilidad descubierta es como el pistoletazo de salida de una carrera. La vulnerabilidad puede quedar expuesta a ataques en producción durante semanas mientras las correcciones del código pasan por las fases de desarrollo, pruebas y despliegue. Con F5, un parche virtual puede neutralizar cualquier intento de explotación en cuestión de minutos, de modo que la aplicación permanece protegida mientras los desarrolladores corrigen el código siguiendo el proceso habitual de control de cambios, en lugar de trabajar a contrarreloj.
Cómo ayuda F5
La falta de visibilidad de las API
La falta de visibilidad de las API
No puedes aplicar parches virtuales a lo que no has descubierto. F5 Web App Scanning y F5 API Security for Distributed Cloud detectan continuamente las aplicaciones, las API y las vulnerabilidades que no sabías que tenías y que eran accesibles, y utilizan los hallazgos directamente para aplicar medidas de protección. Para los entornos que requieren aislamiento de la red o soberanía de los datos, F5 API Security Local Edition ofrece las mismas funciones de detección de API íntegramente en las instalaciones.
Cuando los exploits se adelantan a los parches
Cuando los exploits se adelantan a los parches
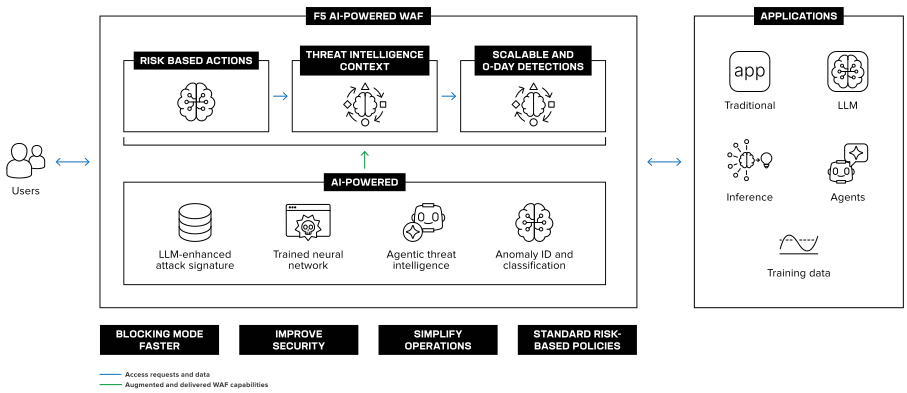
La IA de vanguardia puede convertir las vulnerabilidades en exploits funcionales antes de que se divulguen, mientras que las correcciones de código, las pruebas y el despliegue pueden tardar semanas debido a los procesos de control de cambios. F5 ofrece protección en tiempo de ejecución durante el intervalo entre la aparición de una vulnerabilidad y su explotación. Los resultados de F5 Distributed Cloud Web App Scanning se envían directamente a F5 WAF for BIG-IP para identificar las firmas que permiten aplicar parches virtuales frente a los exploits. También pueden utilizarse en F5 WAF for Distributed Cloud para ofrecer protección mediante parches virtuales de alta precisión que se aplican en cuestión de minutos y bloquean los ataques de día negativo y de día cero antes de que existan firmas.
El dilema del modo de bloqueo
El dilema del modo de bloqueo
Los falsos positivos hacen que el modo de bloqueo parezca más arriesgado que los ataques que detiene, debido a la gran cantidad de falsos positivos y negativos. Por eso, los WAF se mantienen en modo de supervisión. El motor de riesgo basado en IA de F5 WAF for Distributed Cloud evalúa cada solicitud en tiempo real, lo que reduce los falsos positivos del 28 % al 1 % y da a los equipos de SecOps la confianza necesaria para activar el bloqueo antes sin perjudicar a los usuarios legítimos.
Aplicaciones soberanas y aisladas de la red
Aplicaciones soberanas y aisladas de la red
Los requisitos de soberanía y cumplimiento normativo obligan a mantener sus cargas de trabajo más críticas aisladas de la red o dentro del país, mientras que la mayoría de las soluciones de seguridad modernas dan por sentada una conectividad con la nube que usted no puede permitir. F5 WAF for BIG-IP, F5 API Security Local Edition y F5 Threat Campaigns ofrecen una solución WAAP íntegramente local, con controles locales, políticas coherentes y aplicación de parches virtuales, sin comunicarse nunca con servidores externos.
Temas de actualidad
Recursos
Blogs
Últimas noticias
Libros blancos
Guía de soluciones
Preguntas frecuentes
La aplicación de parches virtuales es una medida de seguridad que bloquea los intentos de aprovechar una vulnerabilidad conocida o sospechada durante la ejecución, antes de que se implemente una corrección permanente en el código. En lugar de modificar la propia aplicación, el parche virtual se aplica en la ruta de los datos, en la capa de entrega de aplicaciones, normalmente mediante un WAF, de modo que el tráfico malicioso que intenta explotar la vulnerabilidad nunca llegue al código vulnerable. Las aplicaciones permanecen protegidas mientras los desarrolladores crean, prueban y publican correcciones permanentes siguiendo los procedimientos habituales de control de cambios.
La aplicación de parches tradicionales modifica el código de la aplicación y debe pasar por las fases de desarrollo, pruebas y despliegue, un ciclo que suele durar semanas. La aplicación de parches virtuales ofrece protección inmediata en el punto en el que el tráfico llega a la aplicación. Ambos métodos se complementan. Los parches virtuales no sustituyen la corrección del código, sino que constituyen la medida de seguridad que protege las aplicaciones durante el intervalo entre el descubrimiento de una vulnerabilidad y su solución definitiva.
Los modelos de IA de vanguardia pueden descubrir vulnerabilidades y convertirlas en exploits funcionales antes incluso de que se publique un CVE. Si se toma la divulgación como referencia, el intervalo entre la vulnerabilidad y su explotación es ahora negativo. Cuando la explotación puede preceder a la divulgación, las defensas que esperan a una firma, un aviso de seguridad o un ciclo de parches parten con desventaja. La aplicación de medidas de protección en tiempo de ejecución mediante parches virtuales se convierte en la principal línea de defensa.
F5 aplica parches virtuales en la capa de entrega de aplicaciones, directamente en la ruta de datos por la que sus aplicaciones y API reciben el tráfico. Dado que F5 Distributed Cloud Web App Scanning analiza sus aplicaciones específicas, envía los hallazgos directamente a F5 WAF for BIG-IP y funciona con F5 WAF for Distributed Cloud, cada parche virtual se aplica con precisión y se ajusta a su exposición real, en lugar de basarse en un flujo genérico de contenido a nivel de red.
F5 combina la aplicación de parches virtuales con la puntuación de riesgos basada en IA en F5 WAF for Distributed Cloud, que evalúa cada solicitud mediante la clasificación con aprendizaje automático en tiempo real y un motor de riesgos basado en redes neuronales. Esto reduce los falsos positivos del 28 % al 1 %, lo que permite a los equipos de seguridad activar antes el modo de bloqueo activo sin afectar al tráfico legítimo ni a la disponibilidad de las aplicaciones.
Sí. F5 WAF for BIG-IP, F5 API Security Local Edition y F5 Threat Campaigns ofrecen conjuntamente una solución WAAP íntegramente local, que incluye el descubrimiento de API y la aplicación de parches virtuales, con análisis y gestión locales y sin depender de la nube. Esto permite satisfacer las necesidades de soberanía digital y de los entornos altamente regulados en los que las cargas de trabajo no pueden conectarse al exterior.