La entrega de aplicaciones modernas no consiste únicamente en mantener el tráfico en circulación, sino también en garantizar que fluya de forma segura en una infraestructura cada vez más distribuida. La mayoría de las organizaciones (el 93 %) ejecutan actualmente aplicaciones en varios entornos, con distintos equipos, herramientas y limitaciones operativas. Esta realidad dificulta enormemente la observabilidad unificada.
A este reto se suma una nueva presión que cambia los cálculos cotidianos de los equipos de operaciones: la IA de vanguardia.
Los modelos de IA de frontera —como Claude Mythos— están acelerando el descubrimiento de vulnerabilidades, ayudando a los proveedores a mejorar sus productos y mejorando los resultados para los clientes. También están acelerando el desarrollo de exploits, reduciendo de semanas a horas el tiempo entre «vulnerabilidad detectada» y «vulnerabilidad explotada» (y, en algunos casos, antes de que se divulgue ampliamente). Sin embargo, incluso con una detección más rápida de las vulnerabilidades, las organizaciones siguen necesitando ciclos de validación para aplicar parches de forma segura. Esto crea una ventana de exposición inevitable: el periodo durante el cual una vulnerabilidad, una configuración incorrecta o una debilidad sigue siendo explotable incluso después de haberse detectado.
Por qué gestionar la flota
F5 Insight for ADSP es la base de la visibilidad entre distintas funciones dentro de F5 Application Delivery and Security Platform y ofrece una observabilidad unificada y prácticamente en tiempo real de las aplicaciones, los servicios BIG-IP y la infraestructura de soporte. F5 Insight combina análisis avanzados, alertas proactivas, narrativas operativas basadas en IA (mediante MCP y el LLM que elija) y orientación útil que pone a un experto de F5 a su disposición en su entorno tecnológico.
F5 Insight ya ayuda a los equipos a responder preguntas como:
- Qué está ocurriendo ahora mismo en mis aplicaciones, servicios e infraestructura
- ¿Dónde están surgiendo anomalías?
- ¿Qué políticas están generando riesgos o afectando al rendimiento?
- ¿Qué debería hacer mi equipo a continuación?
Con la versión 1.2 de F5 Insight for ADSP, incorporamos la capacidad de actuar sobre uno de los flujos de trabajo más complejos desde el punto de vista operativo, pero también más críticos para la seguridad de la empresa: mantener las flotas actualizadas y protegidas mediante actualizaciones y parches, una necesidad operativa fundamental para las organizaciones a escala empresarial.
Gestión del ciclo de vida del software para las actualizaciones de BIG-IP
F5 Insight v1.2 incorpora una gestión centralizada del ciclo de vida del software diseñada para las necesidades reales de las grandes empresas: ventanas de cambio más frecuentes, más cambios en cada ventana y menos tiempo para ejecutarlos.
En la versión 1.2, la funcionalidad de gestión se centra tanto en las actualizaciones menores como en las actualizaciones de parche de BIG-IP. En otras palabras, se trata de mantener BIG-IP al día mediante una cadencia continua de versiones —por ejemplo, pasando de una rama menor o de parches compatible a otra—, en lugar de coordinar actualizaciones de versiones principales.
Esta primera versión de la gestión de flotas sigue un ciclo coherente: Detectar la señal → comprender el contexto → ejecutar la acción.
Qué puedes hacer con la gestión de flotas en la versión 1.2
Estas son cuatro formas en las que su organización puede utilizar la gestión de flotas:
1. Ejecute actualizaciones menores o de parches de BIG-IP mediante flujos de trabajo guiados. La gestión de flotas de F5 Insight v1.2 ayuda a los equipos a preparar, validar y ejecutar con confianza actualizaciones menores y de parches del software BIG-IP en toda una flota de BIG-IP. Este caso de uso inicial reduce considerablemente la carga operativa y la dependencia de scripts personalizados, procedimientos manuales o procesos realizados dispositivo por dispositivo.
En el contexto de las operaciones empresariales, esto es importante porque lo más difícil no es descargar una imagen, sino ejecutar cambios de forma segura y repetida en decenas (o cientos) de sistemas sin provocar tiempos de inactividad ni desviaciones en la configuración.
2. Ejecuta las actualizaciones por lotes para adaptarlas a ventanas de mantenimiento más breves. Gracias a la IA de vanguardia, los equipos pueden detectar más vulnerabilidades con mayor rapidez, pero los actores maliciosos también. Esto significa que las ventanas para aplicar parches son cada vez más cortas, los equipos de operaciones trabajan contrarreloj y aumenta el número de cambios necesarios en cada ventana.
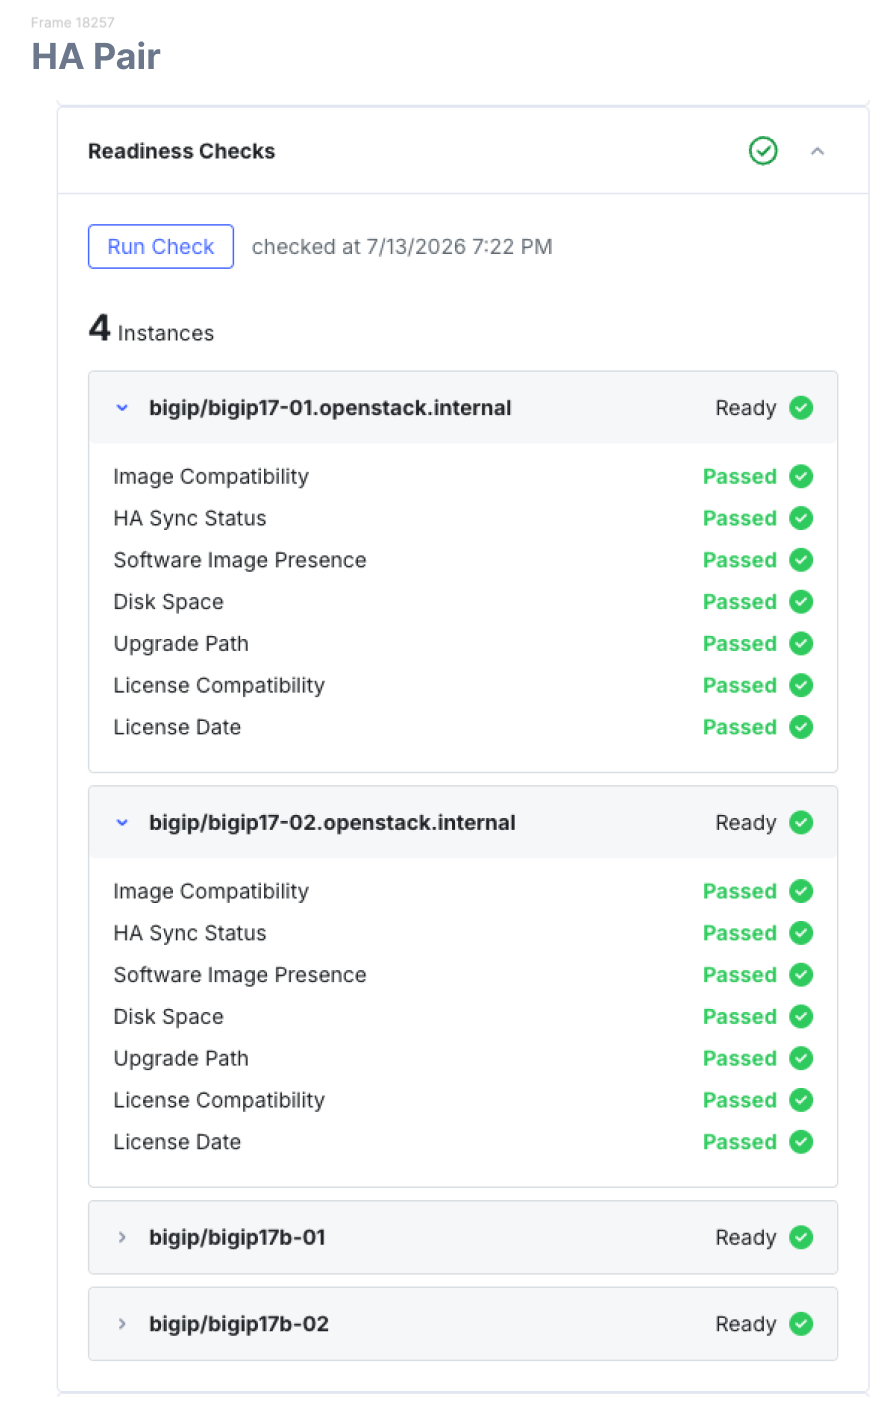
F5 Insight v1.2 incluye compatibilidad con:
- Tareas y lotes personalizados para actualizar instancias
- Ejecución en serie o en paralelo
- Pausa de los trabajos de actualización para garantizar que todo funcione correctamente
- Comprobaciones previas y posteriores
Estos controles ayudan a los equipos a realizar más actualizaciones en periodos más breves, sin renunciar a una verificación rigurosa ni a la posibilidad de reducir el ritmo o detenerse cuando sea necesario.
3. Actualizar más dispositivos en paralelo. Uno de los principales factores para completar los cambios con mayor rapidez es el paralelismo. De acuerdo con el objetivo de gestión de flotas de la versión 1.2, F5 Insight permite ejecutar trabajos de actualización a gran escala —hasta 100 instancias por trabajo—, con opciones de procesamiento por lotes y distribución en paralelo para aprovechar mejor las ventanas de cambio (los tiempos variarán según el entorno, la configuración y el alcance de las políticas).
Los flujos de trabajo de actualización también permiten actualizar y aplicar parches a los dispositivos tanto de forma secuencial como en paralelo. En definitiva, queremos adaptarnos a la situación de nuestros clientes y ajustarnos a sus necesidades y formas de trabajar.
4. Compatibilidad con patrones de alta disponibilidad y modelos de implementación habituales. La gestión de flotas de la versión 1.2 está diseñada para entornos BIG-IP reales. Por ejemplo, nuestros estudios internos han demostrado que la mayoría de nuestros clientes implementan dispositivos BIG-IP en pares de alta disponibilidad. F5 Insight for ADSP v1.2 admite patrones operativos clave como:
- Enfoques progresivos y por lotes
- Implementaciones activo/en espera o independientes
- Compatibilidad con entornos VE/multiinquilino y entornos iSeries/rSeries
En el entorno actual de seguridad y operaciones, la IA de vanguardia acorta los plazos de explotación, pero los ciclos de validación se mantienen y la ventana de exposición persiste. Por tanto, la cuestión operativa es: ¿con qué rapidez puede aplicar la corrección de forma segura en toda la flota?
F5 Insight v1.2 ayuda a dar respuesta a esta cuestión combinando una observabilidad unificada con una ejecución guiada en toda la flota para actualizaciones menores y parches, de modo que los equipos puedan reducir el tiempo de corrección sin renunciar al control.
Controles de acceso, auditabilidad y resiliencia
Escalar el cambio operativo implica algo más que rapidez; también requiere controles de nivel empresarial que garanticen que el cambio sea seguro, trazable y justificable. F5 Insight v1.2 también incorpora nuevas funciones esenciales que ayudan a los equipos a garantizar la excelencia operativa y la aplicación de las mejores prácticas empresariales.
F5 Insight incluye controles de acceso preparados para entornos empresariales, como el control de acceso granular basado en roles (RBAC) y la compatibilidad con el inicio de sesión único (SSO) mediante SAML. Esto reduce las dificultades relacionadas con la identidad, armoniza el acceso a F5 Insight con los proveedores de identidad (IdP) empresariales y permite aplicar el principio de mínimo privilegio en los flujos de trabajo de visibilidad y operaciones.
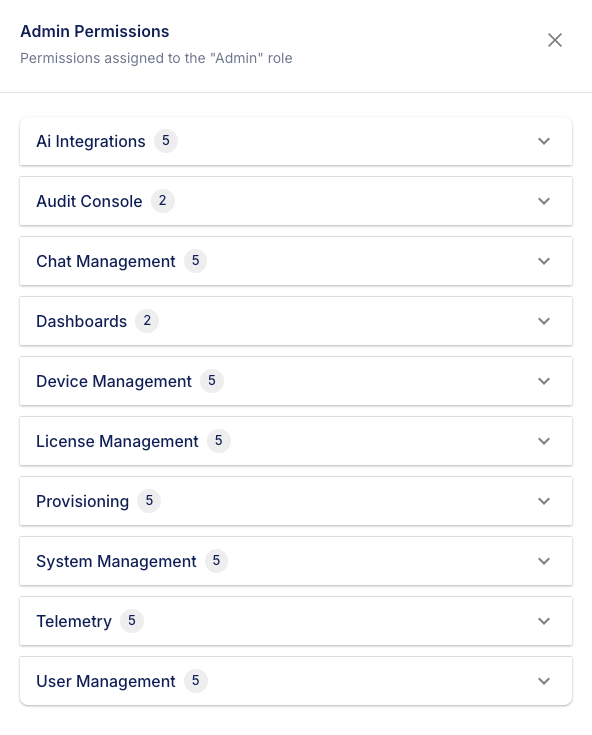
En el control de acceso basado en roles (RBAC), los usuarios pueden ser administradores, operadores o lectores. Cada uno de estos roles ofrece niveles de acceso más específicos para garantizar que las personas adecuadas tengan el nivel de visibilidad y los permisos correspondientes.
La compatibilidad de F5 Insight con MCP permite interactuar en lenguaje natural con sus datos de telemetría mediante un LLM compatible de su elección (cualquiera que se integre con la API de OpenAI). A medida que los clientes adoptan operaciones asistidas por IA, necesitan capacidad de auditoría y rendición de cuentas.
F5 Insight v1.2 incorpora funciones de gobernanza empresarial, como el historial y la auditoría de agentes de IA, el historial de chat de IA por usuario (24 h) y un visor de registros de auditoría de IA.
Estas capacidades ayudan a los equipos a revisar las interacciones asistidas por IA y facilitan los flujos de trabajo de respuesta ante incidentes y de gobernanza.
La respuesta operativa también incluye la resiliencia operativa. En la versión 1.2, F5 Insight incorpora flujos de trabajo sencillos y optimizados para realizar copias de seguridad y restauraciones directamente desde la interfaz de usuario de F5 Insight.
Las copias de seguridad del sistema garantizan que, en caso de interrupción, fallo u otro desastre, los equipos puedan restablecer rápidamente la visibilidad y la gestión de la flota. Los flujos de trabajo de copia de seguridad abarcan varios aspectos clave del producto, como la configuración de F5 Insight, los paneles y los datos de telemetría almacenados.
Cómo encaja esto en el contexto operativo general
F5 protege las aplicaciones en la ruta de datos mediante la aplicación de políticas en línea y controles de entrega y seguridad de aplicaciones. A medida que las organizaciones adoptan ciclos más rápidos de versiones reforzadas en un panorama de amenazas de IA de vanguardia, necesitan mantener actualizados sus entornos BIG-IP sin aumentar el riesgo operativo.
F5 Insight v1.2 ayuda a hacer realidad este enfoque mediante la combinación de:
- Observabilidad unificada en las capas de aplicaciones e infraestructura
- Narrativas operativas basadas en IA que convierten la telemetría en planes de acción (mediante MCP + tu LLM)
- Flujos de trabajo del ciclo de vida del software de la flota para actualizaciones menores y parches de BIG-IP, y una aplicación de parches más eficiente
- Controles de acceso empresariales, auditabilidad de la IA y copias de seguridad/restauración para garantizar la resiliencia
Para obtener más información, lea nuestro comunicado de prensa y visite nuestra página web de F5 Insight for ADSP.
También puede conocer con más detalle la última versión de F5 Insight asistiendo a nuestro seminario web en directo el 30 de julio, «Transformación de las operaciones de BIG-IP: cómo las actualizaciones de F5 Insight for ADSP mejoran la visibilidad, la seguridad y la escalabilidad». Analizaremos casos de uso y funcionalidades, y le mostraremos las últimas mejoras en una demostración detallada.
Sobre el autor

Artículos relacionados del blog

El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.

STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]