La actualización de este trimestre muestra ligeros aumentos en seguridad, rendimiento, disponibilidad e identidad/acceso.
Es poco habitual que en un trimestre solo se registren aumentos en el uso de los servicios de aplicaciones. Este es uno de esos trimestres. Aunque los incrementos fueron mínimos —del 1 % en la mayoría de las categorías—, resulta destacable que el uso no haya disminuido en ninguna categoría.
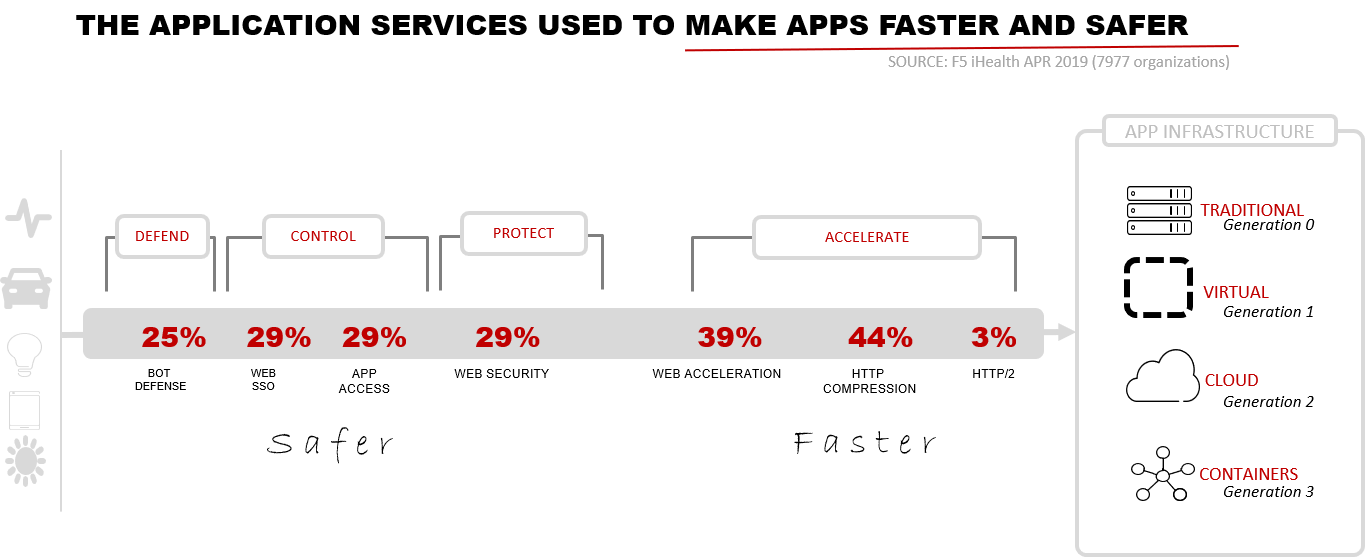
Mención especial merece HTTP/2, cuya tasa de uso se había mantenido estable en el 2 % desde enero de 2018. Este trimestre se produjo el primer aumento, hasta alcanzar el 3 %. Aunque sigue siendo escaso en comparación con otras técnicas de aceleración, como la compresión y la multiplexación, resulta alentador observar incluso una mejora tan pequeña. HTTP/2 será especialmente útil para mejorar el rendimiento de las aplicaciones web tradicionales con un alto volumen de intercambios. Las aplicaciones modernas basadas en API, como las aplicaciones móviles y las SPA, se ven menos afectadas por el rendimiento del protocolo porque sus intercambios son breves. Aunque también se beneficiarían, es poco probable que las organizaciones observen mejoras significativas de rendimiento con HTTP/2, salvo que lo apliquen a aplicaciones web tradicionales con estado que reutilicen las conexiones durante toda una sesión.
DEFENDER
LA DEFENSA CONTRA BOTS VUELVE A AUMENTAR
La defensa contra bots volvió a aumentar un 1 % con respecto al trimestre anterior, pasando del 24 % al 25 % de las organizaciones que la utilizan para protegerse del tráfico malicioso no humano.
Un estudio de F5 Labs plantea que la mitad de todo el tráfico de Internet procede de bots. Casi un tercio (30 %) de ellos son maliciosos.
CONTROLAR Y PROTEGER
LA SEGURIDAD SE MANTIENE FIRME
El uso de los servicios de acceso a aplicaciones y de inicio de sesión único en la web se mantuvo estable con respecto al trimestre anterior, mientras que la seguridad web aumentó un 1 %.
Análisis de F5 Labs reveló que las aplicaciones y las identidades fueron los objetivos iniciales en el 86 % de las brechas de seguridad, lo que convierte estos servicios de aplicaciones en elementos críticos.
ACELERAR
VUELVE LA VELOCIDAD
Los servicios de compresión HTTP y de almacenamiento en caché aumentaron un 1 % cada uno este trimestre, pasando del 43 % al 44 % y del 28 % al 29 %, respectivamente.
Curiosamente, tanto la descarga SSL (del lado del cliente) como la multiplexación TCP aumentaron un 1 % este trimestre. Ambos servicios de aplicaciones hacen hincapié en mejorar el rendimiento. También cabe destacar que el porcentaje de SSL implementado en el lado del servidor (71 %) es inferior al del lado del cliente (83 %). Mientras que el SSL del lado del cliente (83 %) suele implementarse tanto para mejorar el rendimiento como para responder a la demanda de los consumidores, el SSL del lado del servidor se utiliza normalmente para cumplir los requisitos normativos y las mejores prácticas del sector.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.