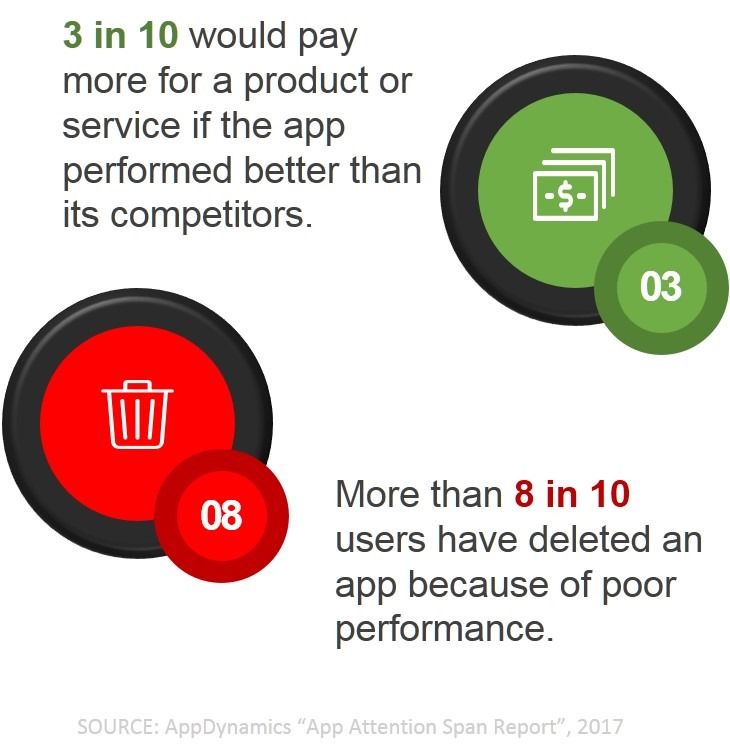
- La seguridad es importante, pero el rendimiento también.
- Más de la mitad (57 %) de las organizaciones utilizan firewalls de aplicaciones web para proteger las aplicaciones tanto en la nube como en sus propias instalaciones (State of Application Delivery 2018)
- Analizar una respuesta saliente es una de las últimas oportunidades para detectar una brecha de seguridad en curso y detenerla.
- Se puede tener «demasiado de algo bueno». Valore detenidamente cómo equilibrar la seguridad y el rendimiento para optimizar ambos.
Todos sabemos lo importante que es el rendimiento para que un negocio digital siga prosperando. Aunque quienes crecimos con conexiones de acceso telefónico y descargas que duraban horas solemos ser más tolerantes con el rendimiento, nuestros hijos, nativos digitales, no lo son tanto. Esperan respuestas instantáneas y descargas rápidas.
Las cifras demuestran nuestra impaciencia: más del 80 % de nosotros hemos eliminado una aplicación debido a su bajo rendimiento. Algunos de nosotros —tres de cada diez— incluso estamos dispuestos a pagar para disfrutar de aplicaciones ultrarrápidas.
Pero somos difíciles de complacer, independientemente de la generación tecnológica a la que pertenezcamos. Ni se te ocurra descuidar la seguridad mientras haces que esa aplicación vaya más rápido. Si lo haces y nuestros datos se ven comprometidos, haremos algo más que limitararnos a eliminar tu aplicación.
Por tanto, corresponde a los profesionales de TI —especialmente a los que se dedican a la seguridad— equilibrar la demanda de rendimiento con la necesidad de seguridad. Las aplicaciones deben ser rápidas y seguras.
Una de las formas en que más de la mitad de las organizaciones consiguen que sus aplicaciones sean más seguras es mediante el uso de un firewall de aplicaciones web (WAF), entre otros servicios de aplicaciones, para protegerlas frente a ataques. Lo hacen de dos maneras:
En primer lugar, analizan las solicitudes entrantes para detectar cualquier actividad maliciosa. En segundo lugar, inspeccionan las respuestas salientes. No es de extrañar que las organizaciones que siempre aplican estas tácticas de seguridad se encuentren entre las que más confían en su capacidad para resistir un ataque contra una aplicación.
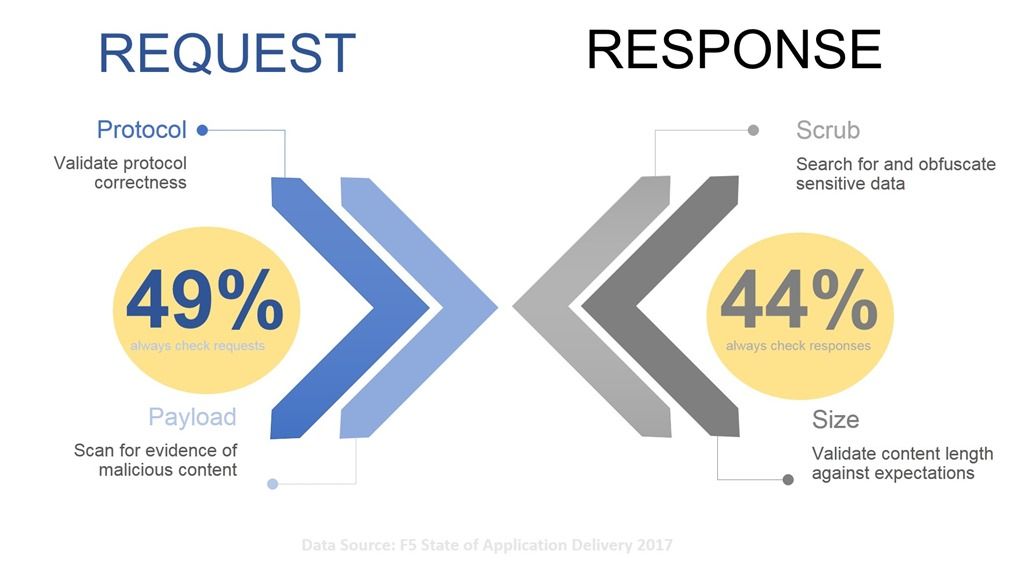
Con un WAF puedes inspeccionar hasta el último detalle de una solicitud y una respuesta. Puedes analizar, descomponer, transformar y modificar el contenido como quieras.
Pero que puedas hacerlo no significa que debas hacerlo.
La seguridad no es gratis. Se necesitan ciclos de CPU y memoria para inspeccionar el tráfico de las aplicaciones con el nivel de atención necesario para detectar ataques o indicios de una brecha de seguridad.
Por eso es importante encontrar un equilibrio entre seguridad y rendimiento. Cada microsegundo adicional que se dedica al análisis o la depuración es un microsegundo más que los usuarios deben esperar para recibir la respuesta.
Y se van acumulando.
Al fin y al cabo, es una cuestión de física: los paquetes tardan varios microsegundos en recorrer una red y volver. Establecer una conexión lleva unos cuantos microsegundos más. Y procesarlos, otros tantos… ya se hace una idea. Todo lo que hace requiere tiempo, y cuanto más tarde, más impacientes se pondrán sus usuarios.
Tradicionalmente, algunos han optado por soluciones drásticas ante este conflicto. Desactivan la seguridad hasta alcanzar un rendimiento aceptable. Pero esa no es la solución adecuada. Es posible encontrar un equilibrio que satisfaga tanto la necesidad de seguridad como las exigencias de rendimiento.
En la solicitud, puede realizar análisis y verificaciones a nivel de protocolo. Inspeccione la carga útil y busque cualquier indicio de ataque. Priorice los análisis basados en firmas primero y, en segundo lugar, las comparaciones basadas en texto. Siempre que sea posible, los análisis basados en firmas mejoran el rendimiento de la seguridad, ya que no es necesario analizar y comparar. Se trata simplemente de una comparación directa, y es un proceso bastante rápido.
En cuanto a la respuesta, no caiga en la tentación de analizar y examinar minuciosamente el contenido. En este caso, debe existir cierto grado de confianza en que los desarrolladores hayan dado el formato correcto al JSON o en que el XML siga el esquema adecuado. Seamos realistas: si hay un error de protocolo o de formato, el usuario acabará detectándolo. Es una cuestión que compete a los desarrolladores y, por lo general, no supone un riesgo para la seguridad.
Lo que sí supone un riesgo para la seguridad es la inclusión de datos confidenciales, como números de tarjetas de crédito o de cuentas, números de la Seguridad Social o direcciones de correo electrónico. Se trata de números y datos con patrones bien definidos que pueden detectarse rápidamente y ocultarse. Al igual que en los análisis basados en firmas, aquí se buscan coincidencias de patrones, y los servicios de seguridad se han vuelto realmente buenos a la hora de hacerlo con la mayor rapidez posible.
La longitud del contenido también es algo que conviene comprobar, si es posible. Varias vulnerabilidades de gran repercusión podían detectarse simplemente por la cantidad de contenido devuelto. Si sabes que una solicitud concreta solo debería devolver alrededor de 1 KB de datos, una respuesta de 4 KB probablemente debería hacer saltar las alarmas. Es una comprobación sencilla que lleva mucho menos tiempo que analizar y contar los registros de datos.
Una buena regla general es respetar siempre la Regla Cero de Seguridad en la solicitud y comprobar todo lo posible cuando haya datos introducidos por el usuario. En la respuesta, busca indicios de una brecha de seguridad en curso y ofusca los datos confidenciales, pero no pierdas tiempo preocupándote por los formatos de datos ni por el cumplimiento del esquema. Deja que los desarrolladores se preocupen de si han dado el formato correcto a la respuesta. Esa es su responsabilidad, no la tuya.
La seguridad y el rendimiento pueden equilibrarse, siempre que no se sacrifique uno en favor del otro. Y esto se aplica en ambos sentidos. No renuncies a la seguridad en favor del rendimiento, pero tampoco sacrifiques el rendimiento en aras de una seguridad que podría ser innecesaria.
Si aplicas la seguridad de forma estratégica para evitar vulnerabilidades y detectar brechas, puedes lograr el equilibrio con el rendimiento que necesitas para mantener satisfechos a los usuarios y proteger los datos y las aplicaciones.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog
Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.