Elija una opción, la otra o ambas para implementar y operar los servicios de aplicaciones de F5.
El movimiento del código abierto siempre se ha centrado en la libertad. La libertad de elegir la solución que mejor se adapte a sus necesidades en función de sus conocimientos, presupuesto, arquitectura y objetivos. Este principio sigue siendo hoy un factor importante a la hora de crear una infraestructura reproducible para el proceso de despliegue.
Existen muchas opciones excelentes para automatizar el aprovisionamiento y el funcionamiento de los servicios de aplicaciones. Dos de las más populares son RedHat Ansible y HashiCorp Terraform.
Permítame hacer un inciso para mencionar que F5 ofrece compatibilidad total con Ansible y Terraform. Trabajamos con ambos para garantizar la interoperabilidad y la integración, para que usted no tenga que hacerlo. Elija lo que elija, puede contar con nosotros.
Sin embargo, durante nuestras interacciones con los clientes hemos observado que Ansible destaca en algunas tareas, mientras que Terraform sobresale en otras. Esto se debe a que automatizar y mantener un pipeline requiere distintos conjuntos de tareas.
Terraform destaca en la orquestación —la gestión del estado de un entorno—. Esto significa que Terraform comprende qué aspecto debe tener un entorno y cómo debe comportarse. Si algo no está bien, Terraform puede marcarlo para que se revise.
Ansible destaca en la gestión de la configuración. Esto significa que se centra en mantener el estado de los componentes individuales. Si hay algún problema con un componente concreto del entorno, Ansible puede ajustar la configuración para solucionarlo.
El distinto enfoque de cada herramienta hace que no resulte sorprendente verlas utilizarse conjuntamente para automatizar el ciclo de vida del despliegue.
Para entender cómo funcionan estas dos herramientas con F5 Application Services, conviene establecer una base común examinando el ciclo de vida del despliegue:
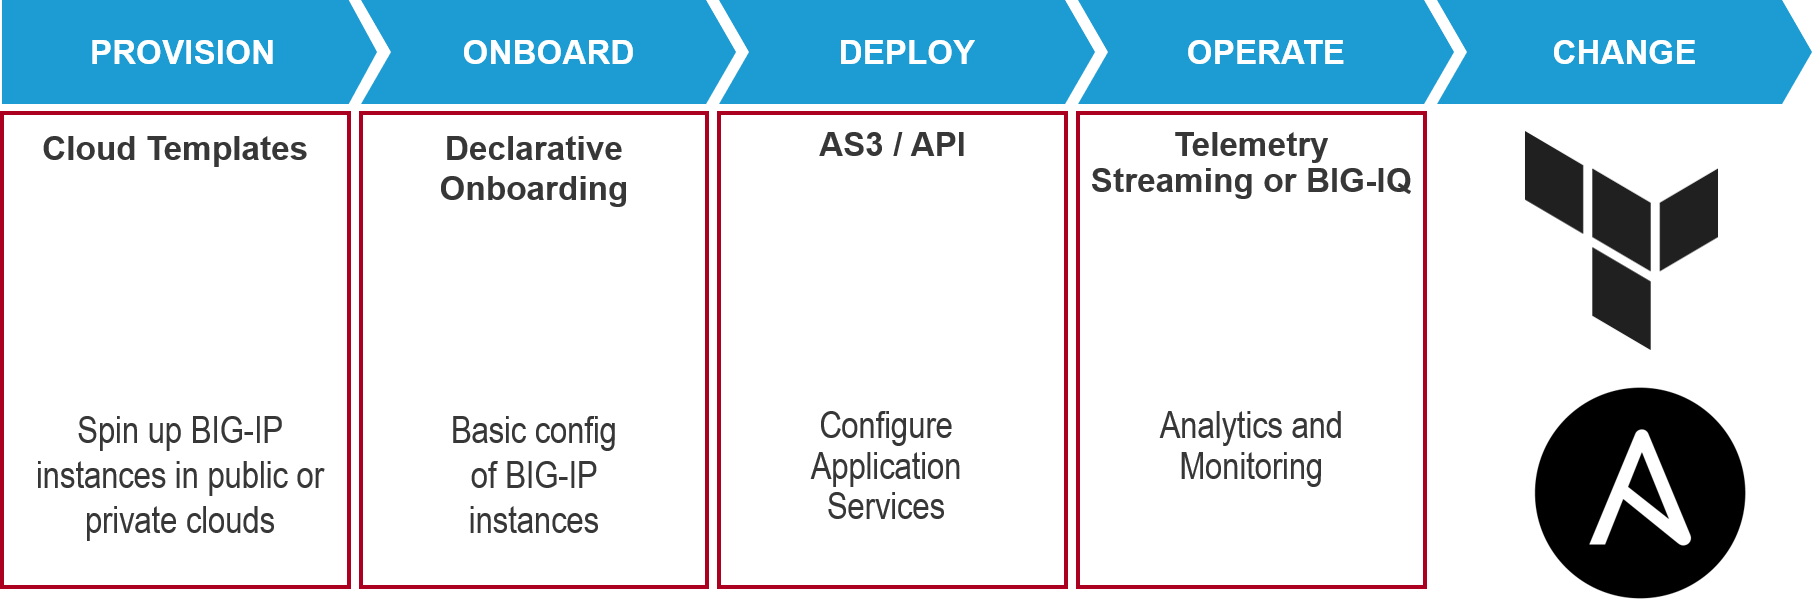
Al igual que las aplicaciones tienen un ciclo de vida con su correspondiente canalización de entrega, los servicios de aplicaciones tienen un ciclo de vida con su correspondiente canalización de despliegue. Este ciclo de vida consta de varios pasos:
- Aprovisionamiento
a. El aprovisionamiento es el proceso de poner en marcha una instancia, ya sea una máquina virtual o un contenedor, en una nube pública o privada. - Incorporación
a. La incorporación es necesaria para configurar la red requerida para operar en el entorno en el que se ha implementado BIG-IP. - Despliegue
a. Durante la fase de despliegue del ciclo de vida, se define, configura e inicia un servicio de aplicaciones. - Operación
a. Las operaciones continuas requieren supervisión y análisis. F5 Telemetry Streaming permite conectar BIG-IP a canales de telemetría para compartir los datos y las métricas deseados. - Cambio
a. El cambio es el proceso de modificar las configuraciones existentes (especificadas inicialmente durante la fase de implementación).
Tanto Ansible como Terraform pueden ser el principal proveedor de automatización para las cinco fases. Sin embargo, cada uno destaca en fases diferentes, por lo que utilizar ambos puede ser, en realidad, una estrategia mejor. Es más probable que Ansible se utilice en las fases de despliegue y cambio (gestión de la configuración), mientras que Terraform se emplea con mayor frecuencia para el aprovisionamiento y la incorporación (orquestación).
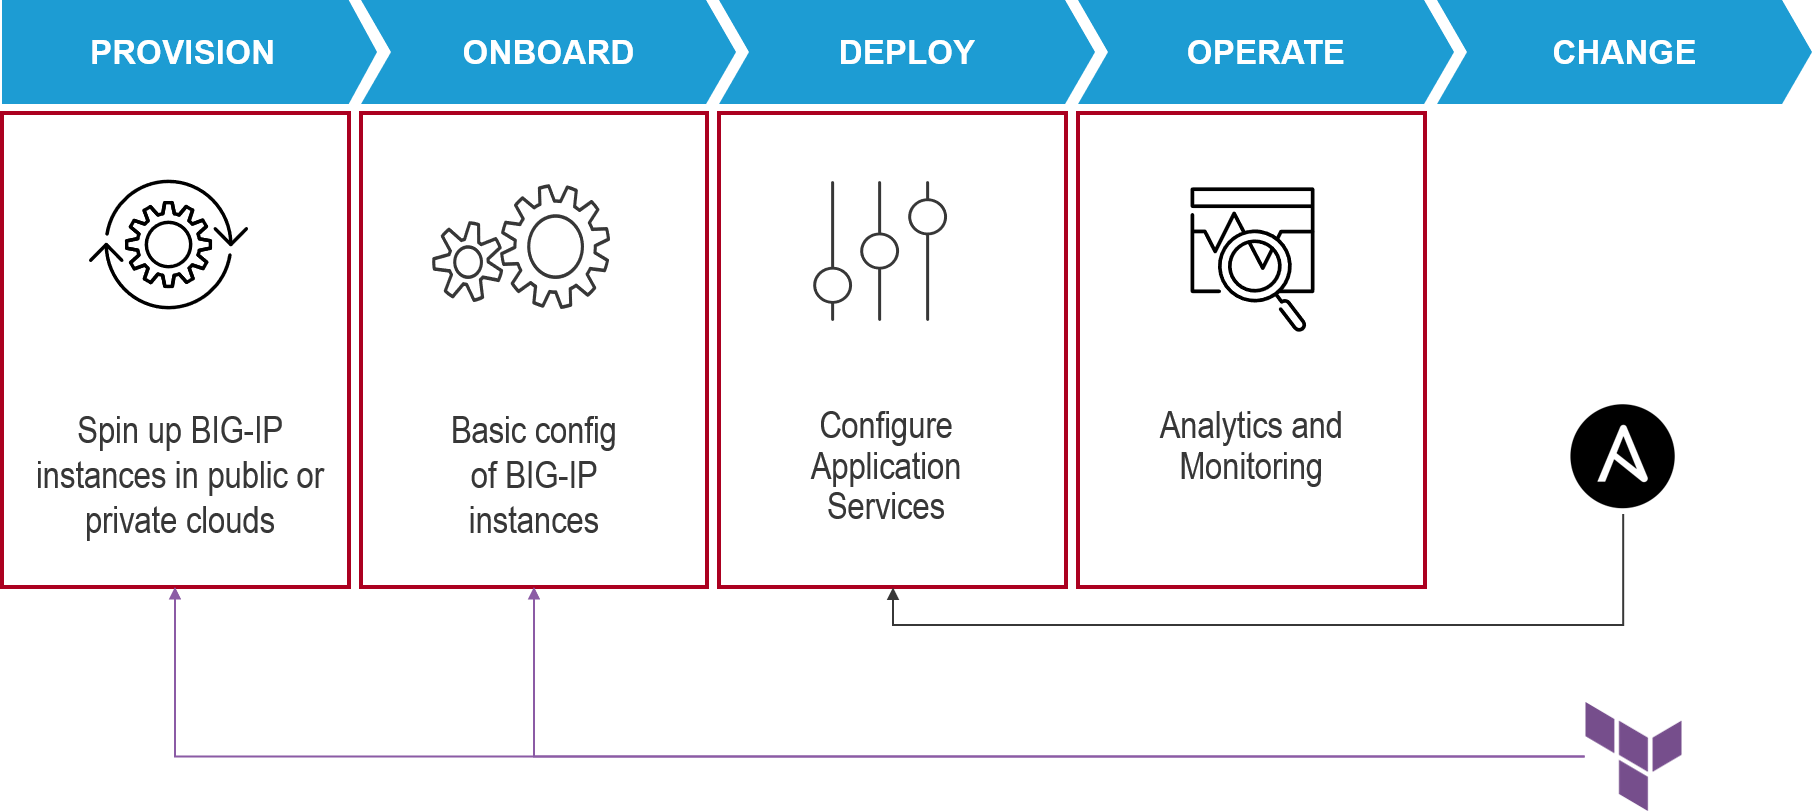
También sabemos que muchos clientes quieren estandarizar sus cadenas de herramientas, y con razón. Mantener los conocimientos necesarios para utilizar varias herramientas puede resultar difícil, por no hablar de operar y mantener la infraestructura necesaria para ejecutar varias cadenas de herramientas. En ese caso, hay formas de decidir cuál de estas fantásticas herramientas adoptar como estándar.
- Cambios poco frecuentes en la infraestructura
En este escenario, se realizan cambios en los servicios de aplicaciones, pero no necesariamente en la infraestructura, es decir, BIG-IP. Esto suele ocurrir cuando se aprovecha una instancia existente de BIG-IP para implementar nuevas aplicaciones. Ansible es una buena opción en este caso, ya que destaca en la gestión de la configuración, que será la tarea principal. Ansible admite una amplia variedad de lenguajes y estilos de API, por lo que resulta ideal para que los equipos de DevOps y NetOps realicen cambios en los servicios de aplicaciones. Puede utilizar Ansible para configurar F5 Application Services mediante los módulos de Ansible de F5 o mediante F5 AS3. También puede utilizar ambos, en función de sus necesidades específicas. Para obtener información más detallada sobre cómo elegir el enfoque de Ansible, consulte este excelente artículo de Mani Gadde y Andrius Benokraitis. - Cambios frecuentes en la infraestructura
La nube —especialmente la nube pública— suele elegirse para facilitar un ritmo elevado de cambios en las aplicaciones y en la infraestructura que las sustenta. La infraestructura inmutable suele ayudar a gestionar la volatilidad en esta situación, es decir, eliminando y volviendo a desplegar una infraestructura completa. Terraform es una opción excelente para este escenario, ya que destaca por aprovisionar e incorporar infraestructuras completas con rapidez. Su diseño y enfoque en la orquestación resultan idóneos para crear infraestructuras coherentes y reproducibles a gran escala, especialmente en entornos volátiles como la nube. - Cambios frecuentes en la infraestructura y los servicios de aplicaciones
Terraform + Ansible pueden ser una combinación excelente para gestionar un ritmo elevado de cambios tanto en la infraestructura como en los servicios de aplicaciones. Dado que se esperan cambios frecuentes en el estado del entorno y de los componentes individuales, conviene contar con herramientas tanto de gestión de cambios como de orquestación para ayudar a mantener la disponibilidad de las aplicaciones y de los servicios de aplicaciones que las sustentan
Independientemente de lo que elija —Ansible, Terraform o ambos—, F5 se compromete a respaldar su elección mediante integraciones nativas y plantillas preconfiguradas, además de una comunidad que contribuye activamente a ambas soluciones y las mejora continuamente.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.