Los proveedores de servicios llevan años trabajando para adoptar redes nativas de la nube. Sin embargo, ahora el momento es distinto. Los despliegues de redes 5G independientes están aumentando, Kubernetes ha alcanzado un mayor grado de madurez, los proveedores de redes ofrecen funciones nativas de la nube listas para entornos de producción y los operadores han adquirido más competencias para gestionarlas.
Estas fuerzas están convergiendo mientras los proveedores de servicios se preparan para el crecimiento sostenido del 5G, la transición hacia el 6G y una combinación más distribuida de cargas de trabajo de red y de IA. La oportunidad consiste en modernizarse sin reproducir dentro de Kubernetes los costes y la complejidad de la era de las funciones de red virtuales (VNF).
F5 BIG-IP Cloud-Native Edition proporciona una base común nativa de Kubernetes para los servicios de red y seguridad de BIG-IP, con la flexibilidad necesaria para implementar las capacidades que requiere cada carga de trabajo.
La IA acelera la adopción de tecnologías nativas de la nube
La IA está acelerando la transición hacia entornos nativos de la nube. Los proveedores de servicios evalúan cada vez más las fábricas de IA, las nubes de GPU, los entornos de IA soberana y los servicios de inferencia distribuida, todos los cuales exigen una infraestructura eficiente, automatización, visibilidad, seguridad y una gestión uniforme del tráfico.
Estos entornos también cambian la economía de la infraestructura. La capacidad de CPU, la energía, el espacio en rack y la computación acelerada adquieren más valor, por lo que resulta cada vez más importante utilizar la infraestructura de red de forma eficiente y escalar los servicios sin añadir una sobrecarga operativa innecesaria.
Para los proveedores de servicios, esto crea una conexión natural entre la modernización de las redes nativas de la nube y las infraestructuras de IA emergentes. Una base común nativa de Kubernetes puede sustentar los servicios que operan actualmente y, al mismo tiempo, ofrecerles una vía para admitir progresivamente una combinación más distribuida de cargas de trabajo de red y de IA.
Una base unificada nativa de la nube
Las soluciones F5 BIG-IP proporcionan a los proveedores de servicios una base común nativa de la nube para una combinación cada vez más distribuida de cargas de trabajo de red e IA, con funcionalidades que abarcan la gestión del tráfico, la seguridad, la aplicación de políticas y la observabilidad. BIG-IP Cloud-Native Edition reúne servicios BIG-IP que abordan distintas partes de la ruta del tráfico del proveedor de servicios:
- BIG-IP Next for Kubernetes amplía a los entornos de Kubernetes las funciones de gestión del tráfico, seguridad, control del tráfico de entrada y salida y multitenencia de BIG-IP.
- BIG-IP DNS proporciona resolución de nombres a gran escala.
- BIG-IP Carrier-Grade NAT (CGNAT) ayuda a gestionar los recursos de direcciones y el tráfico de los suscriptores.
- BIG-IP Advanced Firewall Manager (AFM) proporciona protección mediante firewall de red y frente a ataques DDoS.
- BIG-IP Policy Enforcement Manager (PEM) permite aplicar políticas y controlar servicios teniendo en cuenta a los suscriptores
- Observabilidad eBPF de BIG-IP aporta visibilidad a nivel del kernel en infraestructuras nativas de la nube cada vez más dinámicas.
A medida que estos entornos se vuelven más distribuidos, la visibilidad pasa a formar parte de los requisitos de infraestructura. BIG-IP eBPF Observability proporciona telemetría desde el kernel de Linux, lo que ayuda a los equipos de operaciones a comprender los flujos de tráfico, las dependencias y el comportamiento de las aplicaciones en entornos dinámicos nativos de la nube.
La consolidación es tan importante como cualquier función individual. Los proveedores de servicios pueden integrar estas capacidades en una arquitectura común nativa de la nube, en lugar de crear, escalar y operar una pila de infraestructura independiente para cada función de red. BIG-IP Cloud-Native Edition también complementa las implementaciones virtuales y de hardware de BIG-IP existentes, lo que ofrece a los operadores flexibilidad a la hora de modernizarse.
F5 también sigue invirtiendo en hardware diseñado específicamente para entornos de proveedores de servicios. Está previsto que, a finales de este año, se lance una plataforma de nueva generación diseñada para la gestión de tráfico de capa 4 de alto rendimiento y los servicios de seguridad para suscriptores, lo que ofrecerá a los operadores otra opción para ampliar los servicios de nivel de operador a medida que aumenten el tráfico y las exigencias de seguridad.
El impacto económico puede ser significativo. Los análisis de clientes realizados por F5 han demostrado que consolidar servicios para suscriptores, como el cortafuegos, la protección contra ataques DDoS, CGNAT, DNS y el direccionamiento del tráfico, puede reducir los costes de capital en más de un 60 % al disminuir los requisitos de CPU y memoria y eliminar la infraestructura duplicada entre distintas funciones de red. Esta misma consolidación también puede simplificar las operaciones y facilitar la introducción de nuevos servicios a medida que cambian los requisitos.
La eficiencia cambia la economía
A escala de proveedor de servicios, la eficiencia de la infraestructura se convierte rápidamente en una cuestión de coste total de propiedad (TCO). Los requisitos de CPU y memoria afectan al número de servidores, al consumo eléctrico, a la refrigeración, al espacio en rack y a la capacidad disponible para servicios adicionales.
F5 encargó a The Tolly Group que evaluara dos cargas de trabajo representativas de F5 BIG-IP Cloud-Native Edition, DNS y capa 4 más CGNAT, frente a una implementación de VNF probada en Red Hat OpenShift. Los resultados demuestran por qué es importante el modelo de implementación. En las pruebas de DNS, F5 BIG-IP Cloud-Native Edition ofreció un rendimiento de consultas casi 1,9 veces superior utilizando un 91,5 % menos de CPU. En la prueba de capa 4 más CGNAT, F5 BIG-IP Cloud-Native Edition ofreció un rendimiento comparable utilizando un 79,7 % menos de CPU y un 98,5 % menos de memoria.
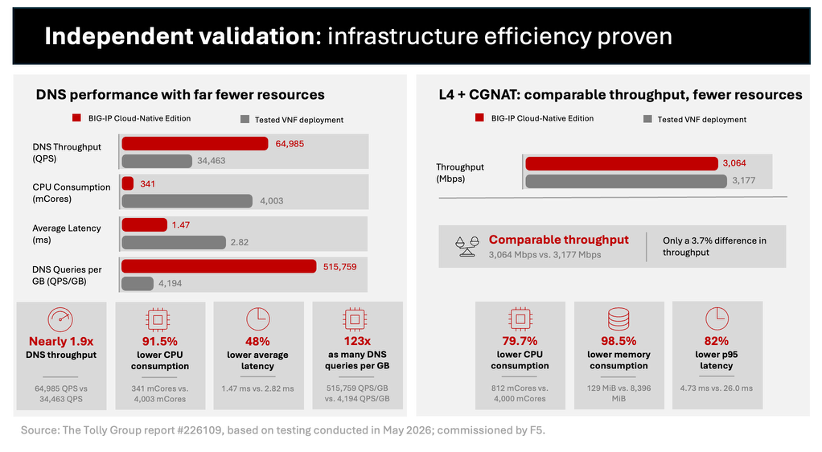
Estas pruebas se centran en dos funciones, mientras que la propuesta de valor más amplia consiste en la consolidación de toda la oferta F5 BIG-IP Cloud-Native Edition. Los operadores pueden utilizar la infraestructura de forma más eficiente y, al mismo tiempo, prestar los servicios de red, seguridad, políticas y gestión del tráfico que requieren sus entornos.
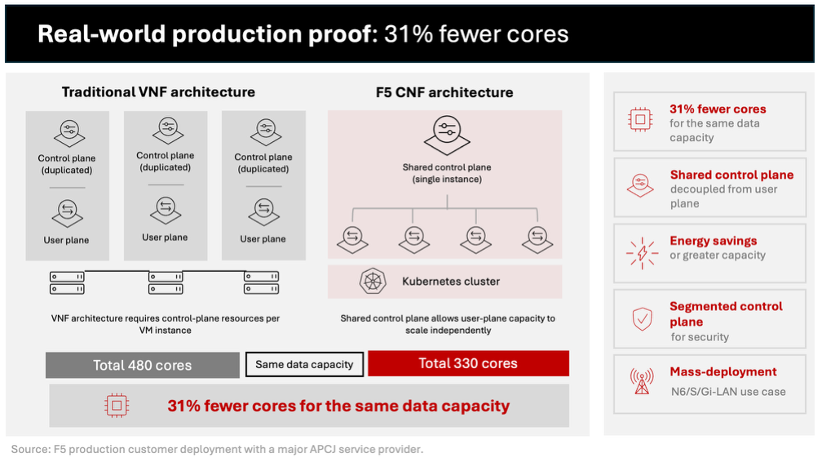
Una implementación en producción de un cliente refuerza este argumento. En una implementación con un importante proveedor de servicios ubicado en Asia, la migración de una arquitectura basada en VNF a funciones de red nativas de la nube de F5 redujo los recursos informáticos necesarios para la misma capacidad de datos de 480 núcleos de CPU a 330, lo que supone una reducción del 31 %. La arquitectura separa el escalado del plano de control y del plano de usuario, de modo que se puede añadir capacidad allí donde el tráfico lo requiera sin duplicar toda la pila.
A escala de operador, esa diferencia puede traducirse en menos servidores, un menor consumo energético, menos infraestructura que gestionar y más margen para nuevos servicios.
De la nube de telecomunicaciones a la red de IA
La siguiente fase de la infraestructura de los proveedores de servicios también incluye la IA. Los operadores ya cuentan con un activo que muchos proveedores de infraestructura de IA aún están desarrollando: una presencia distribuida entre centros de datos centrales, instalaciones regionales, ubicaciones en el extremo de la red y emplazamientos de red.
Una red de IA puede conectar esos recursos para que las cargas de trabajo se dirijan a la ubicación más adecuada para atenderlas en función de la latencia, la capacidad, el coste, la ubicación y las políticas. Esto brinda la oportunidad de convertir la infraestructura de red distribuida en una plataforma coordinada para la inferencia de IA, la IA soberana y la GPU como servicio.
F5 puede proporcionar puntos de control del tráfico en toda esa arquitectura. La funcionalidad de equilibrio de carga global de servidores (GSLB) de BIG-IP puede dirigir las solicitudes entre sitios distribuidos en función de factores como la disponibilidad, el rendimiento y las políticas, mientras que BIG-IP Next for Kubernetes puede gestionar el tráfico de aplicaciones e inferencia dentro de clústeres de Kubernetes, aplicar el aislamiento entre inquilinos y establecer políticas de tráfico cerca de la carga de trabajo.
Para las infraestructuras de IA acelerada, la misma base de F5 BIG-IP Cloud-Native Edition puede dar soporte a entornos de Kubernetes en los que la gestión del tráfico de alto rendimiento, el aislamiento entre inquilinos y el uso eficiente de los recursos informáticos son cada vez más importantes. Esto resulta especialmente relevante a medida que los proveedores de servicios crean nubes de GPU, fábricas de IA y servicios de inferencia distribuida.
Una sola arquitectura, menos duplicación
Kubernetes destaca en la orquestación de cargas de trabajo, pero el control del tráfico se vuelve más complejo cuando los equipos lo configuran de forma independiente mediante herramientas específicas. A gran escala, esto puede fragmentar la ruta del tráfico y añadir otra capa de complejidad operativa.
La ventaja práctica de BIG-IP Cloud-native Edition es la coherencia operativa. El DNS, la CGNAT, el cortafuegos, la aplicación de políticas, la gestión del tráfico de Kubernetes y la observabilidad pueden planificarse como partes de una arquitectura común, en lugar de como proyectos de modernización independientes.
Esto es importante porque cada pila independiente añade su propio ciclo de vida, requisitos de recursos, modelo de seguridad, telemetría y procesos operativos. La consolidación en torno a una base común nativa de Kubernetes permite a los proveedores de servicios reducir esa sobrecarga, escalar cada servicio en función de la demanda e introducir nuevos servicios de red sin tener que desplegar otra pila de infraestructura dedicada.
La consolidación también proporciona a los operadores una plataforma capaz de evolucionar con el mercado. La misma base nativa de la nube que sustenta la modernización de 5G y N6/SGi-LAN puede ampliarse para satisfacer los nuevos requisitos de 6G, los servicios de edge distribuido y la infraestructura de IA. Esto proporciona a F5 una plataforma común para seguir innovando en funciones de red, gestión del tráfico de Kubernetes, observabilidad e IA a medida que evolucionan los requisitos.
Esa evolución también incluye la IA agéntica. Con la versión 2.4 de BIG-IP Next for Kubernetes, F5 incorpora persistencia con reconocimiento de protocolo para las sesiones del Protocolo de Contexto de Modelo (MCP) y las tareas de agente a agente (A2A), lo que ayuda a que las interacciones con estado entre agentes permanezcan en el backend adecuado a medida que los servicios escalan. La detección de OIDC y la validación de JWT añaden controles de identidad en el punto de entrada para que el tráfico de agentes y herramientas pueda validarse antes de llegar a los servicios de backend.
Para los proveedores de servicios que desarrollan plataformas de IA y servicios basados en agentes, esto amplía el mismo modelo de control del tráfico de las aplicaciones tradicionales a las cargas de trabajo de agentes con estado y reconocimiento de identidad.
Prepárate para lo que viene
La modernización nativa de la nube está entrando en una fase más práctica para los proveedores de servicios. El mercado, la tecnología y la preparación operativa están convergiendo, mientras que la IA aumenta las exigencias en materia de eficiencia y automatización de la infraestructura.
BIG-IP Cloud-Native Edition incorpora a ese entorno las funciones de red, seguridad, gestión del tráfico, aplicación de políticas y observabilidad de BIG-IP mediante una arquitectura común nativa de Kubernetes. Las pruebas independientes y la experiencia en entornos de producción demuestran las posibles mejoras en la eficiencia de la infraestructura, al tiempo que se mantiene una arquitectura que puede ampliarse a entornos de IA acelerada.
Para los proveedores de servicios, la oportunidad es clara: simplificar la infraestructura que sustenta los servicios de red actuales y dejar espacio para los servicios del futuro.
Más información
Descubre F5 BIG-IP Cloud-Native Edition para saber cómo F5 está incorporando las redes, la seguridad, la entrega de aplicaciones y la observabilidad a los entornos nativos de Kubernetes.
Lea la evaluación independiente de The Tolly Group sobre BIG-IP Cloud-Native Edition para conocer los resultados de eficiencia de la infraestructura en cargas de trabajo de DNS, capa 4 y CGNAT, y no deje de leer el comunicado de prensa de hoy.
Sobre el autor
Artículos relacionados del blog

El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.

STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]