¿Qué significa realmente la seguridad de los contenedores?
La adopción de contenedores sigue acelerándose. Así lo demuestran los estudios realizados en todas las áreas de TI afectadas, que son prácticamente todas. Es indiscutible que las cargas de trabajo en contenedores seguirán ganando terreno entre las cargas de trabajo empresariales, tanto en las instalaciones como en la nube.
Casi todas las organizaciones (el 94 %) que utilizan contenedores en producción están bastante o muy preocupadas por la seguridad de los contenedores. Según el informe State of Container Security 2019 de Tripwire, más de la mitad (el 60 %) ha sufrido un incidente de seguridad relacionado con contenedores en los últimos 12 meses. Más de la mitad de los encuestados (el 54 %) señaló la «falta de conocimientos sobre seguridad de contenedores en los equipos» como su principal preocupación en materia de seguridad.
Esto bien podría deberse a que la contenerización no consiste únicamente en un formato de empaquetado. Por sí solos, los contenedores aportan muy pocas ventajas a las organizaciones. Su potencial reside en la capacidad de desplegarlos y gestionarlos mediante sistemas de orquestación. Por eso, aunque existen desde hace varias décadas, no empezaron a adoptarse realmente hasta que aparecieron las soluciones de orquestación.
La adopción se aceleró cuando se hizo evidente que los contenedores y la orquestación encajaban de forma natural con enfoques como Agile y DevOps, que fomentan la rapidez mediante el uso de canalizaciones automatizadas de entrega y despliegue.
Por tanto, es razonable suponer que, si se están desplegando cargas de trabajo en contenedores, también se está desplegando un sistema de orquestación que forma parte de una canalización de entrega (CI/CD).
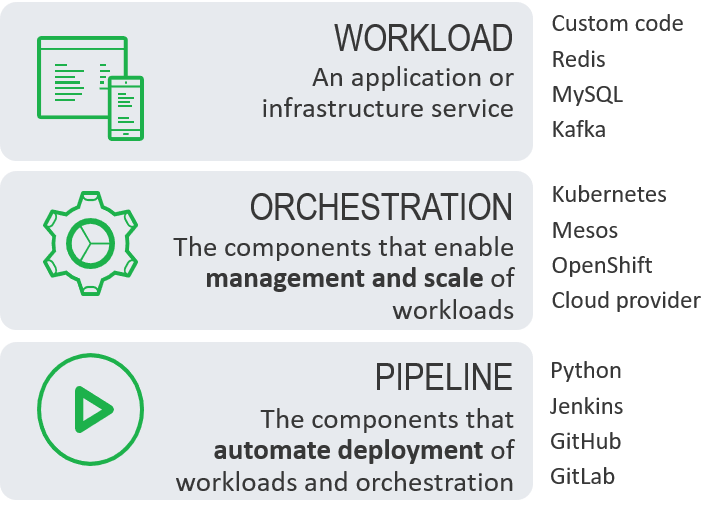
Por tanto, cuando empezamos a hablar de la seguridad de los contenedores, debemos tener en cuenta tres sistemas independientes: la canalización, la orquestación y la carga de trabajo.
Tu estrategia de seguridad para contenedores también debe incluir los tres aspectos. No evaluar cualquiera de ellos te expone a diversos riesgos, la mayoría de los cuales pueden hacer que acabes en una lista en la que no quieres aparecer o, peor aún, en un titular que no quieres leer. Sin duda, esto dificulta que las organizaciones puedan garantizar que los equipos cuenten con los conocimientos de seguridad adecuados.
Por eso me he asociado con Jordan Zebor, ingeniero sénior de pruebas de seguridad de plataformas, para ofrecerte una serie de artículos que te ayudarán a familiarizarte con los conceptos básicos y a formular una estrategia eficaz de seguridad de contenedores. Para ello, profundizaremos en cada uno de los tres componentes de la seguridad de contenedores:
- Seguridad del pipeline
El pipeline es el conjunto de herramientas utilizadas para automatizar la entrega de cargas de trabajo en contenedores al sistema de orquestación. Puede incluir scripts personalizados de Python, Jenkins, GitHub, GitLab y mucho más. - Seguridad de la orquestación
El sistema de orquestación se utiliza para gestionar y escalar las cargas de trabajo. Lo más habitual es que sea Kubernetes, aunque también puede ser un sistema basado en Kubernetes, como RedHat OpenShift, AWS, Azure, Google o Mesos, o, en contadas ocasiones, un sistema personalizado. En esta serie, nos centraremos en Kubernetes, ya que actualmente es la opción de orquestación más utilizada. - Seguridad de las cargas de trabajo
La seguridad de la carga de trabajo que se está desplegando. Cada carga de trabajo es software, se comunica con otras cargas de trabajo y puede ser accesible al público. Cada vez más, esto incluye la infraestructura y el middleware.
Lee el siguiente artículo de la serie:
Conceptos básicos de seguridad de contenedores: pipeline
Sobre los autores
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.