Me importa un bledo mi reputación.
Joan Jett & the Blackhearts tuvieron el lujo de cantar esos versos a pleno pulmón antes de la era moderna de internet, cuando la contracultura era subversiva, molona y transgresora.
Hoy, la contracultura forma parte de la corriente dominante. Y nuestra reputación en internet lo es todo. Construimos deliberadamente nuestras identidades digitales, que son muy visibles y están sometidas a un control estricto, mientras nos vinculamos cada vez más a los dispositivos que llevamos en el bolsillo.
Por eso, cuando se secuestran cuentas mediante el relleno de credenciales y los ciberdelincuentes se aprovechan de ello, las consecuencias pueden ser devastadoras a nivel personal.
Pánico, vergüenza y humillación.
Son sentimientos reales provocados por situaciones que ocurren en nuestro mundo digital.
Esto es especialmente cierto en el caso del secuestro de cuentas de redes sociales, que el Identity Theft Resource Center (ITRC) ha calificado como una «epidemia de secuestro de cuentas».
Según el ITRC, que en 2021 recibió solicitudes de asistencia de casi 15.000 víctimas de delitos de identidad (todo un récord en sí mismo), las apropiaciones de cuentas en redes sociales aumentaron un 1044 % entre 2020 y 2021. Una cifra asombrosa.
Como seguimiento, el ITRC realizó una encuesta entre víctimas del secuestro de cuentas de redes sociales y descubrió que el 66 % afirmó haber experimentado fuertes reacciones emocionales al perder el control de su cuenta: el 92 % se sintió vulnerado; el 83 %, preocupado y angustiado; el 78 %, enfadado; el 77 %, vulnerable; y el 7 % tuvo pensamientos suicidas.
Con motivo del Día Mundial de la Salud Mental, estas son estadísticas importantes que deben tenerse en cuenta en el ámbito de la ciberseguridad. Y aunque para algunos pueda resultar fácil considerar el robo de identidad en redes sociales como una simple molestia, estas cifras demuestran hasta qué punto la reputación en internet está estrechamente ligada al bienestar emocional.
Pensemos en dos amigos míos, Trevor y Stacey, cuyas cuentas en redes sociales fueron pirateadas, presuntamente mediante el mismo ataque de relleno de credenciales, en julio de 2022. Ninguno de los dos había configurado la autenticación de dos factores.
Ambos amigos son profesionales de éxito que tenían una presencia activa en las redes sociales, y uno de ellos era un entusiasta moderado de las criptomonedas.
Los ciberdelincuentes publicaron en sus historias de Instagram un mensaje nada sutil en el que animaban a participar en una estafa de minería de bitcoins. Se trataba de una captura de la pantalla de bloqueo de un iPhone que incluía una foto de su perfil (en el caso de Trevor, una foto de él y su esposa extraída de su perfil) y mostraba un mensaje de texto falso de BofA, seguido de una captura de pantalla de su supuesta cuenta bancaria:
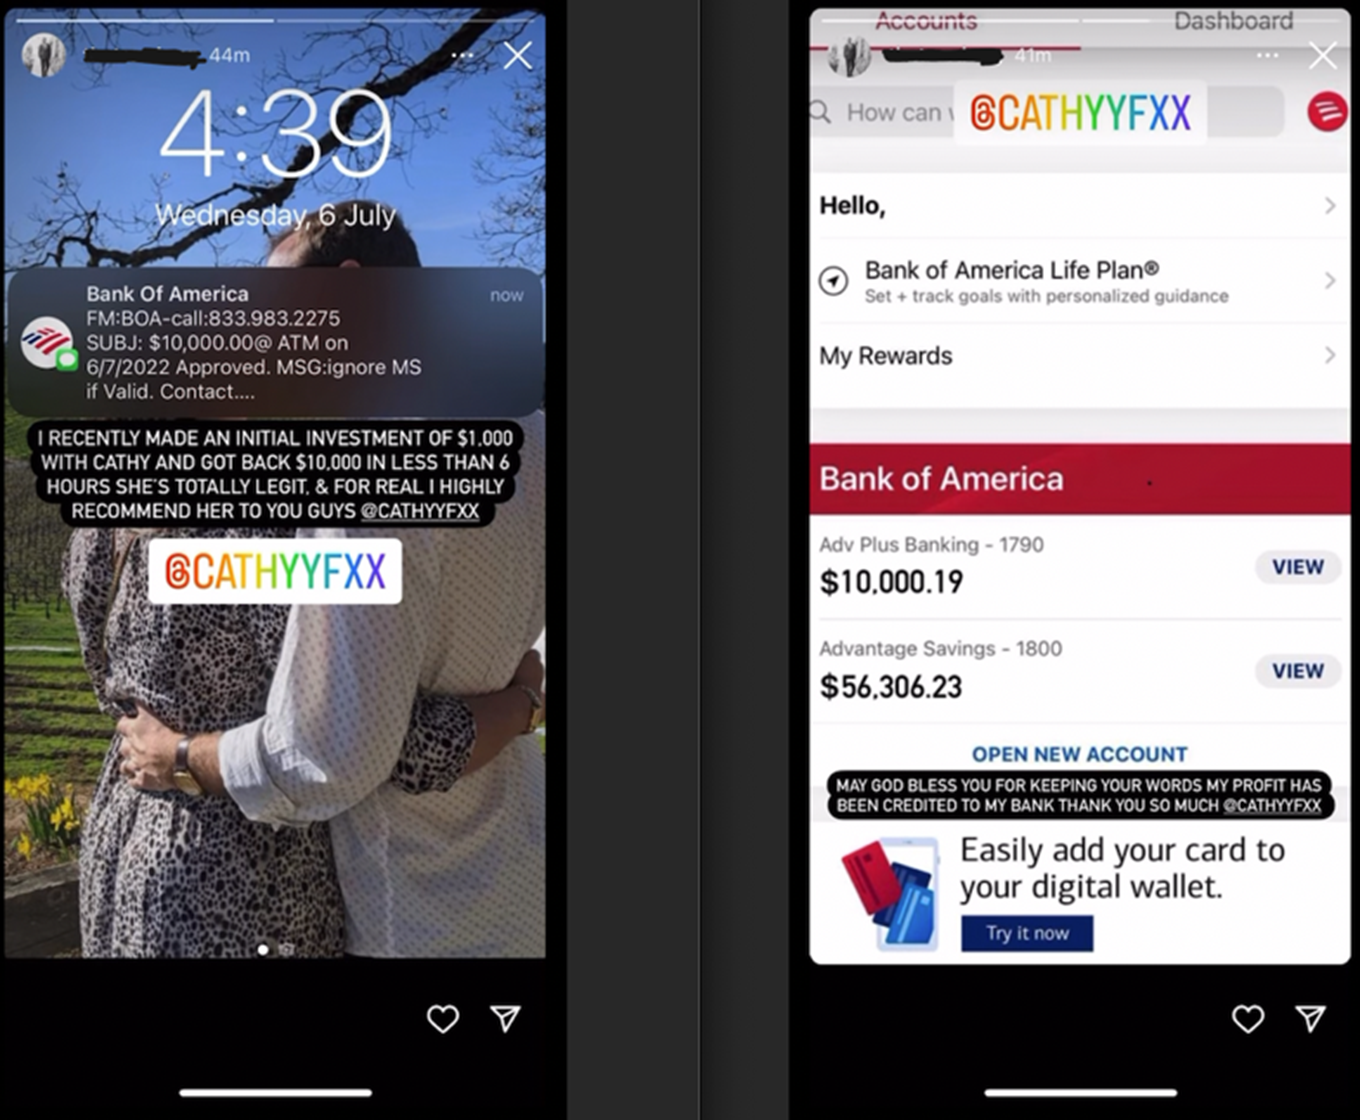
Aunque no hace falta ser un experto en ciberseguridad para darse cuenta de que se trataba de una estafa, podría resultar una táctica de phishing eficaz, ya que procede de la cuenta real de una fuente de confianza dentro de un ecosistema social que no se caracteriza por este tipo de abusos.
Movido por la curiosidad sobre el grado de sofisticación de estos atacantes —y porque nunca dejo pasar la oportunidad de hablar directamente con nuestros homólogos de sombrero negro—, respondí a la historia para comprobar la eficacia de sus mensajes:
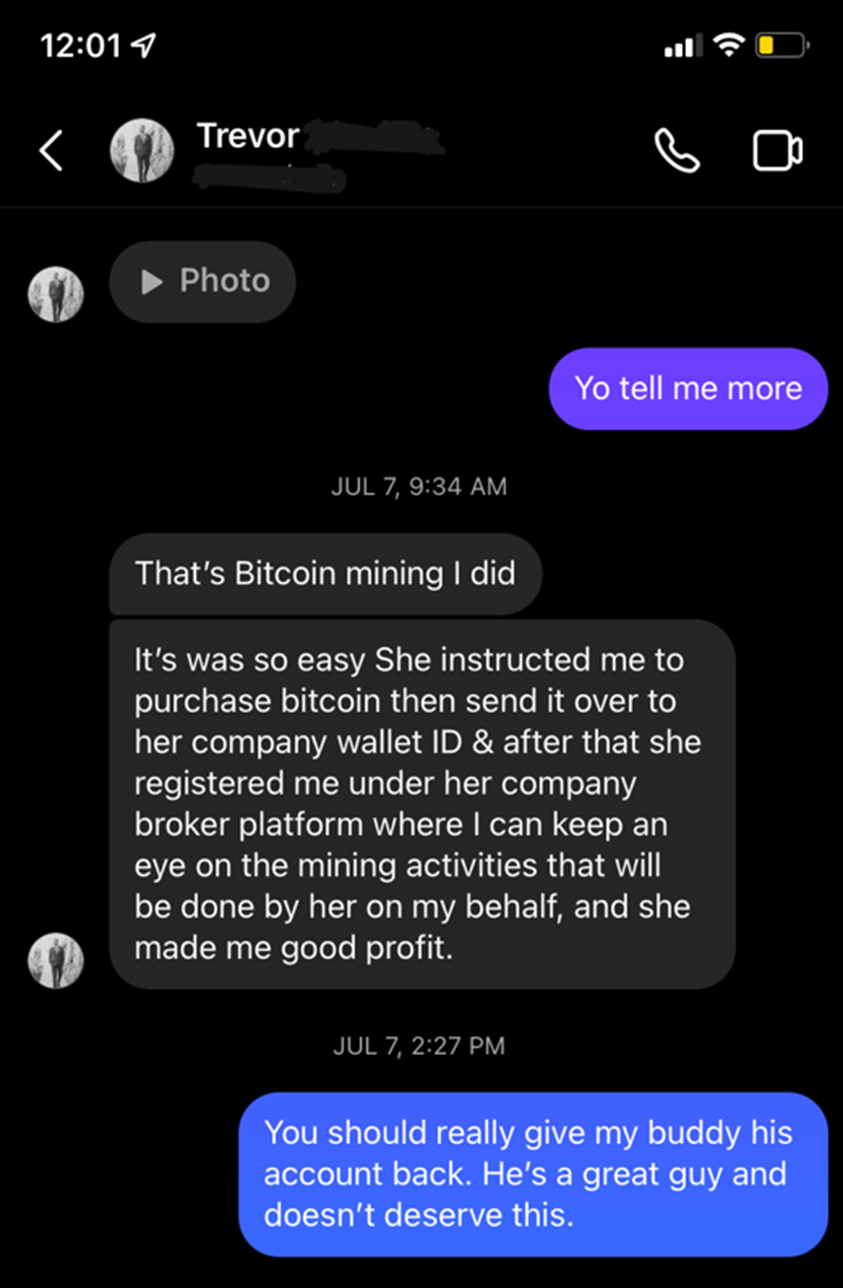
Lo sé, lo sé. Soy una amiga estupenda, ¿verdad?
Fue una experiencia terrible para ambos. Trevor pudo utilizar el proceso de verificación mediante reconocimiento facial de Instagram, que escanea tu rostro y lo compara con su inmensa biblioteca de fotos etiquetadas. Logró recuperar el acceso en menos de 27 horas y configurar la autenticación de dos factores.
Stacey, por su parte, abandonó por completo las redes sociales. Aquella experiencia le resultó demasiado humillante y le generó tanta ansiedad que decidió marcharse sin más. Llegó a la conclusión de que todo aquello de tener una identidad en el mundo digital no era para ella.
Esto no es inusual. Un estudio de 2020 indica que el 28 % de los consumidores dejará de utilizar un sitio web si su cuenta ha sido pirateada.
Pánico, vergüenza y humillación.
No es así como queremos que se sientan los usuarios finales de nuestros clientes cuando confían en nuestros productos. Y aunque este ejemplo sea específico de las redes sociales, es un sentimiento con el que todos podemos identificarnos.
Ya se trate de redes sociales, fintech, comercio electrónico o cualquier otra organización con una base de usuarios susceptible de ser explotada, el relleno de credenciales es un juego del gato y el ratón que ha llegado para quedarse y cuyas repercusiones son alarmantes.
Según el informe de Javelin Strategy and Research 2021 Identity Fraud Study, el fraude por apropiación de cuentas (ATO) provocó pérdidas totales superiores a 6.000 millones de dólares en 2020. Las empresas crean nuevas defensas, los hackers desarrollan herramientas para eludir estas medidas de seguridad y el ciclo continúa.
Entonces, ¿cómo pueden las empresas contraatacar?
En un informe reciente de Aite Group, se entrevistó a responsables de riesgos de entidades financieras, prestamistas fintech y empresas de comercio electrónico para conocer cómo se protegen frente al creciente volumen de ataques de apropiación de cuentas (ATO).
Entre las principales conclusiones:
- La mayoría de los consumidores utiliza el mismo puñado de nombres de usuario y contraseñas en distintos sitios web, lo que genera una vulnerabilidad que aprovechan las redes de delincuencia organizada.
- La superficie de ataque disponible sigue ampliándose, lo que complica la detección y la mitigación.
- Las organizaciones necesitan una solución que aproveche el análisis de datos en tiempo real para seguir el ritmo de los ataques automatizados y bloquear la actividad maliciosa antes de que afecte al negocio.
- Las empresas con defensas sólidas verán disminuir el volumen de ataques a medida que los delincuentes centren sus ataques en objetivos más fáciles.
Más allá de las evidentes repercusiones económicas de los ataques de apropiación de cuentas (ATO), es importante recordar que estos delitos tienen un impacto real en las personas.
Detener el fraude no consiste únicamente en ahorrar dinero. Es igual de crucial para evitar el tipo de trauma humano que está erosionando de forma insidiosa los pilares fundamentales de un futuro digital mejor. Al igual que en el mundo físico, para conseguir lo que queremos necesitamos protección, seguridad y confianza.
Sobre el autor

Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.