En la década de 1990, el mundo de la tecnología evolucionaba a un ritmo vertiginoso, pero, en el ámbito de la transformación digital, pocas innovaciones fueron tan importantes como F5 BIG-IP. No era simplemente un producto, sino una solución pionera que contribuyó a configurar y definir el mercado de los controladores de entrega de aplicaciones (ADC) tal como lo conocemos hoy. Ahora, casi tres décadas después, BIG-IP es una pieza clave de F5 Application Delivery and Security Platform (ADSP), lo que demuestra su capacidad de adaptación y su valor duradero en un panorama tecnológico en constante evolución.
No es ningún secreto que el ritmo de los cambios no hace más que acelerarse. El auge de la IA, el potencial cada vez más cercano de la computación cuántica y la evolución constante de las ciberamenazas exigen que las soluciones de entrega y seguridad de aplicaciones sean más inteligentes, rápidas y seguras que nunca. Estas tendencias dejan claro que la capacidad de adaptación es esencial, no solo deseable. BIG-IP ha encarnado este espíritu de innovación y resiliencia durante casi 30 años y seguirá haciéndolo en el futuro.
En este sentido, es probable que muchos ya conozcáis la reciente decisión de F5 de dejar de ofrecer BIG-IP Next y volver a centrar sus esfuerzos en modernizar el paquete de software BIG-IP TMOS. Esta decisión surgió tras recabar numerosos comentarios de los clientes y constatar que muchas de las mejoras previstas originalmente para BIG-IP Next ya podían implementarse en BIG-IP TMOS. Estas mejoras, junto con nuevas e innovadoras funciones diseñadas para un panorama tecnológico en constante evolución, garantizarán que BIG-IP siga siendo compatible con vuestras cargas de trabajo esenciales durante la próxima era de las aplicaciones.
Este nuevo capítulo comienza hoy con la disponibilidad de F5 BIG-IP v21.0, una actualización diseñada para mejorar el plano de control, optimizar la entrega de datos para la IA y reforzar la seguridad. En esta entrada del blog analizaremos qué podéis esperar de esta versión histórica. Entremos en materia.
Modernización del plano de control de BIG-IP
Puede considerar el plano de control como el centro de mando de BIG-IP, responsable de tomar decisiones críticas, gestionar las configuraciones del sistema y permitir las operaciones administrativas. En los últimos años, unos ecosistemas de aplicaciones cada vez más dinámicos y amplios han sometido al plano de control de BIG-IP a una mayor presión, por lo que su actualización se convirtió en un objetivo clave del programa BIG-IP Next. Sin embargo, tras la discontinuación de BIG-IP Next, el enfoque de las próximas versiones ha pasado a centrarse en modernizar el plano de control de BIG-IP TMOS. Con BIG-IP v21.0, dos componentes del plano de control —Master Control Program Daemon (conocido habitualmente como MCPD) y eXtremeDB— recibirán importantes mejoras para aumentar la fiabilidad, la escalabilidad y el rendimiento del plano de control.
1. MCPD: MCPD, que actúa como el cerebro de BIG-IP, gestiona las configuraciones y coordina la comunicación entre los distintos componentes de BIG-IP. Puede imaginar MCPD como un controlador aéreo en un aeropuerto. Del mismo modo que los controladores aéreos coordinan el movimiento de los aviones —gestionando los despegues, los aterrizajes y el rodaje—, MCPD coordina todos los componentes del sistema BIG-IP, garantizando que los cambios de configuración y los comandos del sistema se apliquen de forma coherente y que los flujos de tráfico se gestionen de manera eficiente.
Con BIG-IP v21.0, MCPD pasará de utilizar un único hilo a ser multihilo, lo que le permitirá procesar determinadas tareas simultáneamente en lugar de secuencialmente y reducirá la probabilidad de que se produzcan cuellos de botella en el plano de control en situaciones de alta demanda. Además, estamos simplificando y acelerando el procedimiento de reinicio de MCPD, lo que ayudará a reducir el tiempo de inactividad cuando se reinicie el sistema. Por último, estamos reduciendo hasta en un 25 % los tiempos de validación integral de la configuración —el tiempo transcurrido entre la recepción de una solicitud de cambio de configuración y el envío de una respuesta de validación al usuario—, lo que garantiza actualizaciones rápidas de la configuración en entornos muy dinámicos.
2. eXtremeDB: Si MCPD es como un controlador aéreo, eXtremeDB, un sistema de gestión de bases de datos, es comparable al sistema de información de vuelos de una torre de control, que realiza un seguimiento de la ubicación de las aeronaves, las rutas, los horarios, etc. En BIG-IP, eXtremeDB actúa como un repositorio centralizado de alta velocidad para toda la información de configuración y del estado del sistema, proporcionando al plano de control acceso en tiempo real a los datos más recientes.
Con BIG-IP v21.0, eXtremeDB se actualizará a la versión 8.4, que incorpora diversas funciones nuevas. El procesamiento multihilo mejora el rendimiento del plano de control, mientras que el uso del modo SharedDB (que permite que varios procesos accedan simultáneamente a los mismos recursos) aumenta la eficiencia. La actualización hace que eXtremeDB pase de una arquitectura de 32 bits a una de 64 bits, lo que amplía considerablemente la escala de los objetos de configuración y mejora la capacidad del plano de control de BIG-IP para admitir configuraciones más grandes y complejas. Tanto si gestiona miles de servidores virtuales como políticas de seguridad o configuraciones avanzadas de equilibrio de carga, la actualización a eXtremeDB v8.4 garantiza que BIG-IP pueda seguir respondiendo a las exigencias de su creciente cartera de aplicaciones.
Avances en la entrega de datos para la IA
Antes de continuar, permítame explicar a qué me refiero con la entrega de datos para la IA. La entrega de datos para la IA es el proceso de trasladar, almacenar y acceder a los datos de forma eficiente para sustentar las cargas de trabajo de IA, garantizando que los datos adecuados estén disponibles, sean escalables y estén listos para su uso, tanto si se incorporan a los sistemas como si se suministran para el entrenamiento de modelos de IA, su ajuste fino o los flujos de trabajo de generación aumentada por recuperación (RAG). Como era de esperar, este caso de uso es una de las especialidades de BIG-IP y, dado que el 96 % de las organizaciones ya están implementando modelos de IA, optimizar la entrega de datos para la IA y hacerla lo más fluida posible es una prioridad absoluta para F5.
Dicho esto, veamos un par de mejoras que llegarán con BIG-IP v21.0 y que potenciarán la entrega de datos para la IA:
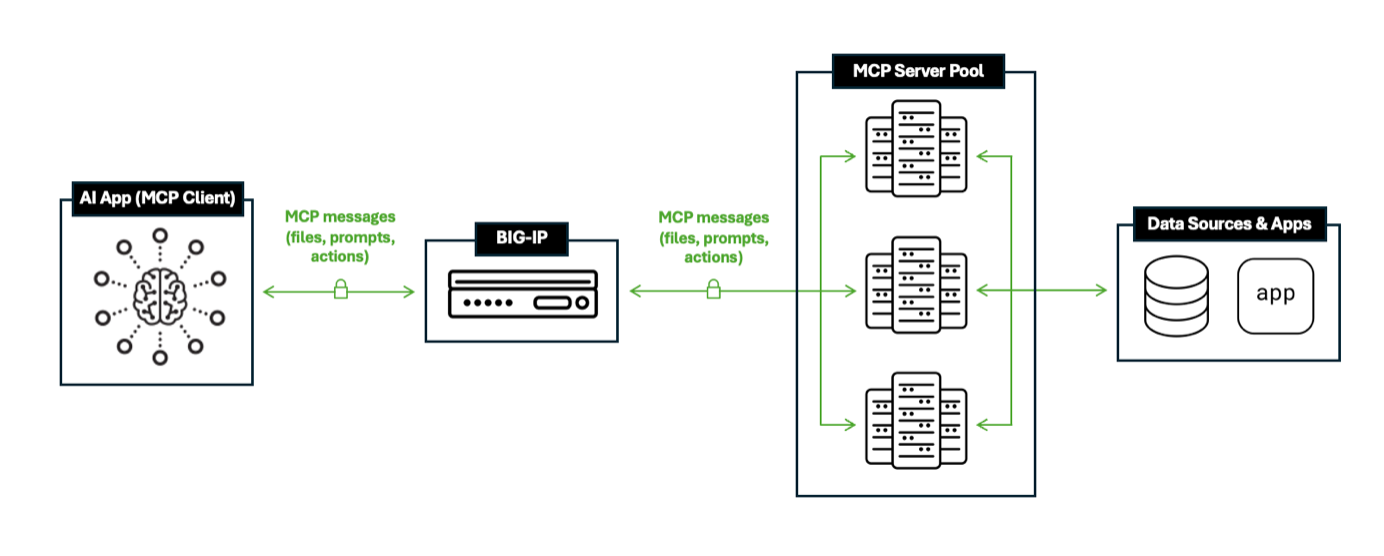
1. Compatibilidad con el Protocolo de Contexto de Modelo (MCP): MCP es un protocolo abierto relativamente nuevo que estandariza la forma en que las aplicaciones y las fuentes de datos interactúan con los modelos de IA. Puede considerarse el USB-C del mundo de la IA: un conector universal listo para usar que elimina la necesidad de crear conexiones personalizadas entre cada herramienta, aplicación y fuente de datos. Sin entrar demasiado en los detalles técnicos, MCP funciona con un modelo cliente-servidor en el que los clientes MCP (aplicaciones de IA) pueden solicitar contexto —como archivos, instrucciones o acciones— a los servidores MCP, que proporcionan acceso a las fuentes de datos subyacentes.
Al incorporar compatibilidad con MCP, BIG-IP puede equilibrar la carga, optimizar y proteger el tráfico de IA con mayor facilidad, lo que ayuda a minimizar la latencia y maximizar la resiliencia de los modelos de IA. BIG-IP v21.0 permitirá inicialmente una serie de casos de uso de gestión del tráfico MCP, mientras que en futuras versiones se incorporarán funciones adicionales, incluidas capacidades de seguridad.
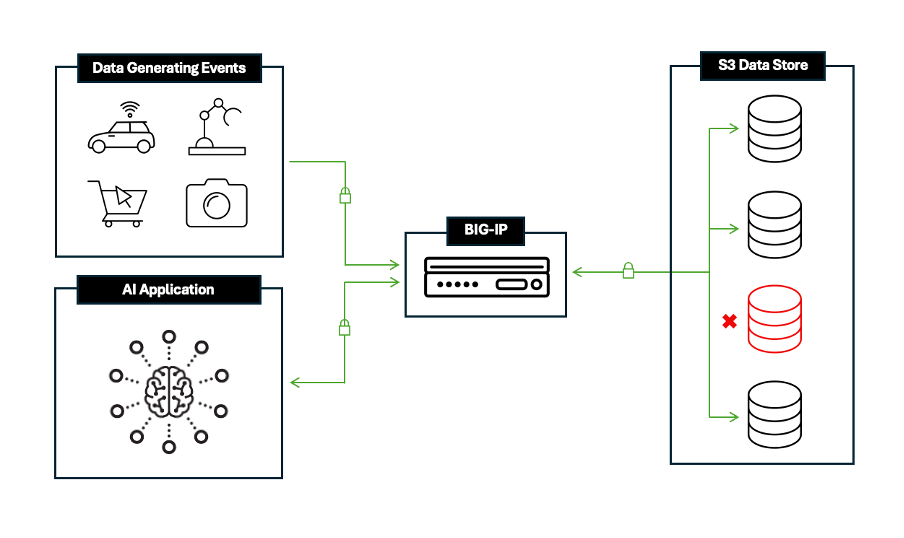
2. Disponibilidad de perfiles de BIG-IP específicos para S3: Para muchas organizaciones, Amazon S3 y las soluciones de almacenamiento compatibles con S3 (como MinIO, Dell, DDN, PureStorage y NetApp) se han vuelto esenciales para gestionar conjuntos de datos masivos, ejecutar aplicaciones de IA e impulsar otras aplicaciones con un uso intensivo de datos. A medida que aumenta la escala de estas cargas de trabajo, la capacidad de transferir datos desde y hacia el almacenamiento S3 de forma eficiente, fiable y segura resulta cada vez más crítica, y es ahí donde destaca BIG-IP.
BIG-IP, que ya es una solución de confianza en este ámbito, garantiza una entrega de datos de alto rendimiento, inspecciona el tráfico de S3 para detectar y bloquear accesos no autorizados, protege las aplicaciones y las API que interactúan con S3 y proporciona información detallada sobre el tráfico de S3 para agilizar la resolución de problemas y mejorar la toma de decisiones.
A partir de la versión 21.0, BIG-IP incorporará perfiles optimizados para S3 con el fin de simplificar la configuración de S3 y maximizar tanto el rendimiento como la seguridad. Estos perfiles preconfigurados y listos para entornos de producción mejoran la entrada y salida de datos de S3 e incluirán políticas de seguridad sólidas que impiden el acceso no autorizado y mitigan las amenazas. En comparación con los perfiles predeterminados de BIG-IP, estos nuevos perfiles optimizados para S3 aumentan significativamente el rendimiento, lo que permite que sus modelos de IA funcionen con una capacidad aún mayor.
Si desea obtener más información sobre cómo BIG-IP optimiza el rendimiento de S3 y protege las canalizaciones de datos de IA, consulte este análisis técnico detallado.
Mejoras de F5 BIG-IP SSL Orchestrator
Con un papel cada vez más crucial en las arquitecturas de seguridad modernas, F5 BIG-IP SSL Orchestrator (https://www.f5.com/products/big-ip-services/ssl-orchestrator) refuerza las defensas de las organizaciones mediante el descifrado, la orquestación y el recifrado eficientes del tráfico TLS/SSL. Gracias a su perfecta integración con las cadenas de servicios de seguridad, permite inspeccionar el tráfico en profundidad y a gran escala, lo que ayuda a descubrir amenazas ocultas y garantiza una protección integral de sus aplicaciones y su red. BIG-IP SSL Orchestrator, lanzado por primera vez en 2016, se acerca rápidamente a una década de éxito como solución de seguridad de confianza, y la versión BIG-IP v21.0 incorpora dos nuevas funcionalidades a su arsenal:
1. Las iRules de servicio dual mejoran el servicio de inspección:
Para las empresas que confían en BIG-IP SSL Orchestrator para simplificar sus flujos de trabajo de seguridad, el enriquecimiento de cabeceras mediante iRules es un componente fundamental que permite a las herramientas de seguridad conectadas realizar una inspección más exhaustiva del tráfico. Sin embargo, hasta ahora no había una forma sencilla de eliminar esas cabeceras enriquecidas después de la inspección. Si no se eliminaban, podían exponer información confidencial, infringir las normas de cumplimiento o alterar las operaciones posteriores, lo que llevaba a algunos usuarios a crear scripts personalizados para eliminarlas.
Sin embargo, la introducción de las iRules de servicio dual cambiará esta situación al ofrecer una funcionalidad integrada tanto para insertar como para eliminar cabeceras. De este modo, los servicios de inspección reciben los datos enriquecidos que necesitan, mientras que el tráfico posterior se mantiene limpio y conforme a la normativa, todo ello sin necesidad de soluciones alternativas personalizadas y propensas a errores.
2. La conservación del SNI del lado del cliente aumenta la seguridad de la conexión:
La indicación del nombre del servidor (SNI) es fundamental en los protocolos de enlace TLS, ya que ayuda a dirigir el tráfico a la aplicación o al nombre de host correctos. Sin ella, los sistemas backend no podrían realizar tareas basadas en SNI, lo que interrumpiría los flujos de trabajo de enrutamiento específico de aplicaciones, las políticas de seguridad y la toma de decisiones. Anteriormente, al funcionar en el modo de puerta de enlace de entrada, BIG-IP SSL Orchestrator no conservaba la SNI al actuar como proxy de las conexiones de los clientes, y la única solución era recurrir a iRules o configuraciones personalizadas.
Sin embargo, con BIG-IP v21,0, la conservación de SNI está habilitada de forma predeterminada. Esta funcionalidad lista para usar transfiere sin problemas los datos de SNI de la conexión del lado del cliente a los servidores de back-end, lo que reduce el tiempo de configuración y garantiza que los flujos de trabajo críticos del back-end se ejecuten de forma fluida y fiable. Aunque está habilitada de forma predeterminada, puede, por supuesto, anular esta función mediante configuraciones personalizadas e iRules si lo desea.
Migración de BIG-IP de Entrust a autoridades de certificación alternativas
Entrust, una de las empresas pioneras en seguridad digital, pronto dejará de estar reconocida como autoridad de certificación por muchos de los principales navegadores. Tras varios incumplimientos de los estándares del sector en los últimos años, navegadores como Google Chrome y Mozilla hicieron pública el año pasado su desconfianza en los certificados de Entrust. Por tanto, la mayoría de los navegadores consideran inseguros los certificados de Entrust emitidos a partir del 12 de noviembre de 2024, inclusive.
Durante varios años, Entrust había sido la única autoridad de certificación que BIG-IP utilizaba al conectarse a diversos servicios web para tareas como la validación de licencias, los servicios de actualización de software y la generación de informes de uso. Sin embargo, a raíz de estos acontecimientos recientes, BIG-IP sustituirá Entrust por otras autoridades de certificación líderes, como DigiCert, Let’s Encrypt y muchas más. Esto garantizará que todos los datos transmitidos entre sus dispositivos BIG-IP y los sitios web públicos cumplan los estándares de cifrado y mantengan en adelante el máximo nivel de confianza y seguridad. Este cambio no solo se implementará en BIG-IP v21.0, sino que también se incorporará de forma retroactiva a BIG-IP v17.1.3 y v17.5.1.2.
Próximamente: qué esperar después de BIG-IP v21.0
BIG-IP v21.0 representa un importante paso adelante en nuestra misión continua de modernizar BIG-IP, pero esto es solo el principio. Las próximas versiones seguirán aprovechando este impulso, con especial atención a las mejoras del plano de control para ayudar a agilizar las operaciones en los entornos más exigentes.
Cabe esperar mejoras como actualizaciones de software más rápidas, la separación del plano de control y el plano de datos, y una interfaz de usuario renovada. (No te preocupes. Tus controles y botones favoritos no van a desaparecer). Además, estamos renovando la hoja de ruta de BIG-IP no solo para ofrecer funcionalidades innovadoras que respondan a los nuevos retos, sino también para incorporar las funciones pendientes que muchos clientes habían solicitado para BIG-IP Next.
En materia de seguridad, F5 se ha comprometido a elevar el listón de la calidad del software. Tras la divulgación del incidente de seguridad de F5 en octubre, la semana pasada F5 anunció una integración con CrowdStrike que proporciona detección y respuesta ante amenazas en los endpoints de BIG-IP, lo que ayuda a identificar y prevenir de forma proactiva las actividades maliciosas. Aunque todavía no es compatible con BIG-IP v21.0, se espera que lo sea de forma inminente. BIG-IP v21.0 es nuestra versión más segura hasta la fecha y contiene el menor número total de CVE registrado. Corrige más de 200 CVE desde la versión v17.5.0 y, de cara al futuro, mantener una calidad y una seguridad del software excepcionales seguirá siendo nuestra máxima prioridad.
Por último, para los usuarios de BIG-IQ que deseen empezar a utilizar BIG-IP v21.0, BIG-IQ v8.4.1 se publicará próximamente y añadirá compatibilidad con BIG-IP v21.0.
Para obtener más información sobre BIG-IP v21.0, no dejes de consultar nuestro comunicado de prensa y seminario web. Consulta también las notas de la versión y prueba BIG-IP v21.0 descargando el software desde my.f5.com.
Sobre el autor

Artículos relacionados del blog
El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.
STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]