He hablado, y hablado, y hablado aún más sobre la creciente necesidad de que los servicios afines a las aplicaciones se acerquen a las aplicaciones que protegen, escalan y optimizan. Del mismo modo que los desarrolladores de aplicaciones están descubriendo que, a gran escala, resulta más eficiente y ágil descomponer los monolitos en microservicios más específicos y granulares, la infraestructura también debe reflejar este cambio para seguir ofreciendo el mismo nivel y calidad de servicio a gran escala.
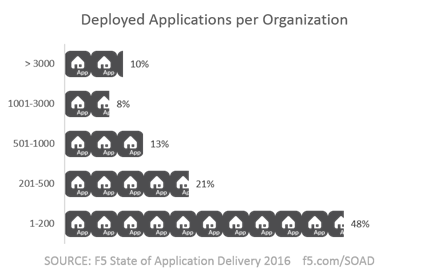
Pero este enfoque no es exclusivo de las arquitecturas de microservicios. También es adecuado para las organizaciones que necesitan aplicar políticas específicas para cada aplicación a gran escala y hacerlo rápidamente. Pensemos en un estudio que reveló que «el 85 % de las empresas tiene entre una y 20 aplicaciones móviles pendientes, y la mayoría (el 50 %) acumula entre 10 y 20 aplicaciones». A esto se suma la gran cantidad de aplicaciones existentes que requieren actualizaciones (nuestro estudio mostró que casi la mitad de las organizaciones tiene entre una y 200 aplicaciones, mientras que la otra mitad supera ampliamente las 200; entre ellas, un sorprendente 10 % debe gestionar más de 3000 aplicaciones).
La mayoría de ellas requieren políticas muy específicas para garantizar su escalabilidad, seguridad y rendimiento. Hay que escalar, pero hay que hacerlo rápido para poder gestionarlo todo.
Una de las desventajas de adoptar un enfoque de servicios específicos para cada aplicación es, por supuesto, que cada servicio debe adaptarse a los requisitos particulares de la aplicación que proporciona. Ese es precisamente el objetivo, pero, sin un enfoque estratégico que permita ampliar las operaciones de creación e implementación de políticas para satisfacer esa demanda, este planteamiento podría ralentizar los tiempos de implementación en lugar de acelerarlos.
Por eso, DevOps y su filosofía de infraestructura como código, junto con la atención prestada a la automatización, deben considerarse no solo apropiados, sino también deseables para las operaciones de seguridad. Porque solo al desplazar la seguridad web hacia la izquierda puede tener éxito un enfoque holístico de microservicios que abarque tanto las aplicaciones como los servicios de aplicaciones. De hecho, es fundamental para que la seguridad pueda seguir el ritmo al que hoy se espera que TI preste sus servicios a los clientes a los que da soporte.
Eso fue lo que llevó a Catholic Education South Australia (CESA), que presta servicios de TI a más de 98 centros educativos repartidos por Australia Meridional, a adoptar la plataforma F5. CESA se enfrentaba a dificultades derivadas de los métodos tradicionales de aprovisionamiento e implementación, que sencillamente no le proporcionaban la escalabilidad horizontal necesaria para responder a la demanda. Necesitaba un marco personalizable para implementar aplicaciones y automatizar las tareas asociadas. Con el tiempo, esto también incluyó la seguridad web.
Simon Sigre, ingeniero sénior de redes de CESA, explica por qué necesitaban hacer un cambio: «Teníamos que empezar a crear políticas de seguridad de capa 7 (L7) que se adaptaran como un guante a cada aplicación web».
CESA necesitaba implementar políticas específicas para cada aplicación, pero debía hacerlo con rapidez y a gran escala. Para lograrlo, necesitaba automatización. Pero eso no era todo. Adaptar las políticas —especialmente aquellas tan estrechamente vinculadas a la aplicación que protegen— lleva tiempo. Sin embargo, no todos los aspectos de una aplicación son únicos. Hay elementos comunes, en particular los relacionados con los protocolos (como TCP y HTTP) y las plataformas (como el software del servidor web o de aplicaciones), que se mantienen iguales en muchas aplicaciones. Configurar políticas para proteger esos aspectos también lleva tiempo, un esfuerzo que se repite en múltiples aplicaciones.
Aquí es donde la estandarización viene al rescate. Una de las características distintivas de la estandarización es la capacidad de aprovechar los elementos comunes de las API, las plantillas, los sistemas de mando y control y los scripts para mejorar la eficiencia, lo que se traduce en una reducción de los costes operativos y una comercialización más rápida. Eso es exactamente lo que hizo CESA al aprovechar la capacidad de programación de F5 no solo para automatizar la escalabilidad, sino también para estandarizar las políticas de seguridad mediante la creación de plantillas de alto nivel para las tecnologías habituales en uso y su posterior personalización para adaptarlas a las particularidades de cada nuevo servicio. Así, pudieron crear las políticas de seguridad por aplicación que necesitaban sin incurrir en los costes que suelen asociarse a la personalización, al tratar la infraestructura (seguridad web) como código (plantillas), lo que eliminó de forma efectiva los costes derivados de volver a crear la política base cada vez que necesitaban implementar un nuevo servicio.
Puede obtener más información sobre la experiencia de CESA con F5 y sus tecnologías aquí, en este caso de éxito.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.