
El panorama de las aplicaciones ha experimentado un cambio radical durante el último año aproximadamente. Aunque la mayoría de las aplicaciones que se alojan actualmente en los centros de datos siguen siendo aplicaciones monolíticas heredadas, a medida que avanza la adopción de la nube, las arquitecturas de microservicios se están convirtiendo en el estándar de facto para la próxima generación de cargas de trabajo nativas de la nube. Y aunque la arquitectura de las aplicaciones ha cambiado, la necesidad de disponer de servicios de las capas 4 a 7 para estas cargas de trabajo sigue siendo la misma. La escalabilidad, la disponibilidad y la seguridad continúan siendo fundamentales, independientemente de cómo se implementen las aplicaciones o de dónde se alojen. Con este fin, IBM y F5 han colaborado para incorporar los servicios de capa de aplicación de BIG-IP a la solución Cloud Private de IBM.
IBM Cloud Private (ICP) es una arquitectura basada en marcos de código abierto como Kubernetes y Cloud Foundry que permite a las empresas crear aplicaciones nativas de la nube o refactorizar aplicaciones heredadas en cuestión de días, en lugar de semanas o meses. La plataforma Cloud Private se centra en dos principios clave: la orientación a las empresas y los servicios de aplicaciones preinstalados. Para el cliente, esto garantiza que las aplicaciones desarrolladas en ICP sigan las prácticas recomendadas para crear microservicios (véase IBM Bluemix Garage) y, además, dispongan de numerosas herramientas preinstaladas, como middleware, bases de datos y compatibilidad mejorada con cargas de trabajo que hacen un uso intensivo de la CPU, como el análisis de datos. El producto está disponible tanto en una edición de código abierto como en una edición empresarial.
La solución F5 BIG-IP encaja perfectamente con el enfoque de IBM Cloud Private, ya que la plataforma ofrece servicios de las capas 4 a 7 a clientes empresariales desde sus inicios. Los clientes confían en estos servicios para proporcionar aceleración, alta disponibilidad y seguridad a sus aplicaciones alojadas tanto en el centro de datos como en nubes públicas y privadas. Además, gracias al software F5 BIG-IP Controller, los desarrolladores de aplicaciones que adoptan los microservicios ahora pueden aprovechar el mismo conjunto de servicios que sus aplicaciones heredadas llevan años utilizando como estándar.
¿Qué es?
Un nuevo componente, BIG-IP Controller de F5, es una aplicación en contenedores que reside en su entorno de contenedores, en este caso IBM Cloud Private. Fuera de este entorno se encuentra un BIG-IP que proporciona enrutamiento de entrada y servicios de las capas 4 a 7 a una serie de grupos de aplicaciones formados por pods de Kubernetes. El controlador actualiza continuamente el BIG-IP con el estado de estos pods. A medida que se crean y se eliminan, el BIG-IP se mantiene informado y proporciona servicios avanzados de rendimiento y seguridad de las aplicaciones para el control de entrada.
A principios de 2018, F5 BIG-IP como controlador de entrada, F5 BIG-IP Controller e IBM Cloud Private se probaron conjuntamente en los laboratorios de F5 e IBM para confirmar su compatibilidad, ampliando así el conjunto de marcos de microservicios compatibles con F5.
¿Cómo funciona?
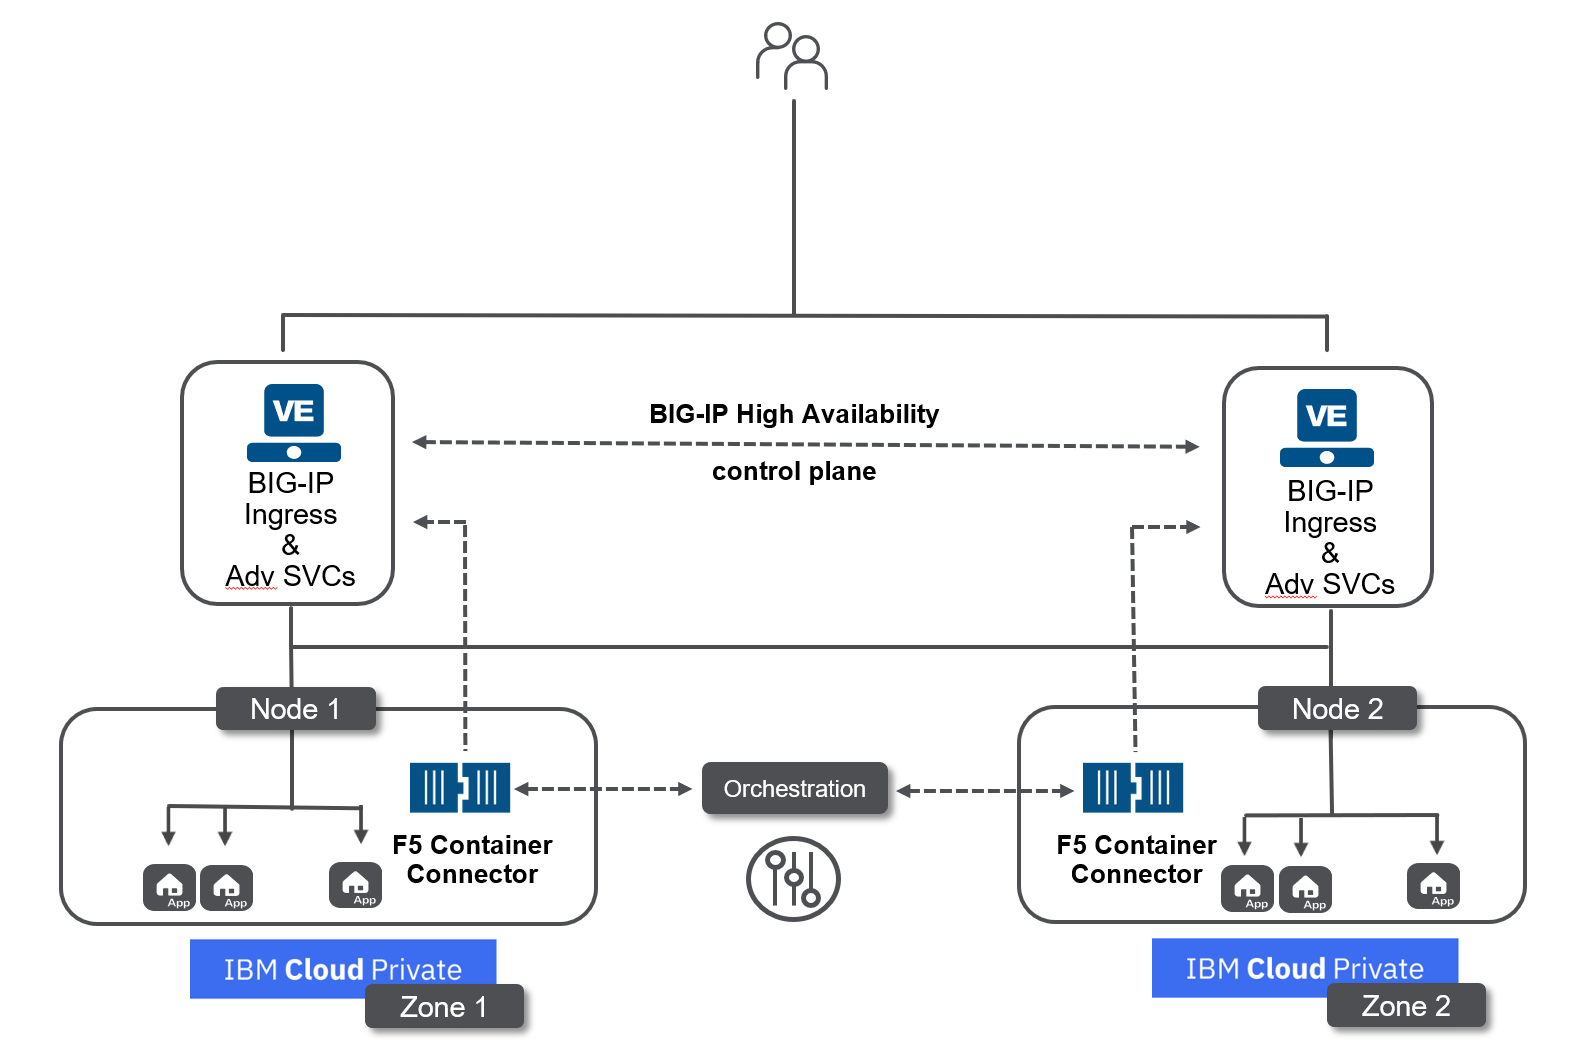
Como se muestra en la imagen anterior, se implementan dos ediciones virtuales de BIG-IP como routers de entrada para los dos clústeres de IBM Cloud Private. IBM Cloud Private utiliza de forma predeterminada la red de Calico y, en nuestro ejemplo, hemos configurado nuestros BIG-IP como nodos de Calico y creado una malla iBGP entre los dos clústeres (puede obtener más información sobre cómo configurar BIG-IP para que funcione con Kubernetes y Calico aquí). Una vez hecho esto, puede implementar sus servicios de backend como lo hace habitualmente y, a continuación, implementar BIG-IP como router de entrada en ICP. F5 BIG-IP Controller creará automáticamente las IP virtuales en BIG-IP, tanto para el tráfico HTTP como para el HTTPS:
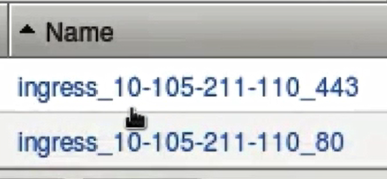
Crea miembros del pool para cada uno de los contenedores del clúster:
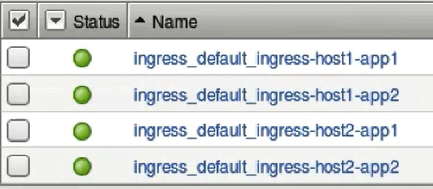
Además de los monitores de aplicaciones, las políticas de enrutamiento, etc.
A medida que esos contenedores aumenten o reduzcan su escala, el controlador BIG-IP añadirá y eliminará automáticamente miembros del pool, lo que proporcionará alta disponibilidad para esos servicios concretos.
La alta disponibilidad del tráfico norte-sur es un requisito para los microservicios que dependen de él, pero F5 puede aportar valor adicional mediante servicios de las capas 4 a 7, en los que los clientes empresariales llevan mucho tiempo confiando para sus aplicaciones críticas (como Web Application Firewall, Access Policy, SAML, OAuth, DDoS, IP Intelligence, etc.), gracias a la compatibilidad con L7 Routing y ConfigMap.
Aunque la integración con IBM Cloud Private es reciente, próximamente se añadirá la documentación completa de esta integración, incluidos ejemplos de archivos YAML y prácticas recomendadas, a nuestra documentación de F5 Container Solutions, disponible aquí: http://clouddocs.f5.com/containers/v2/
Mantente al tanto, ya que IBM y F5 tienen previsto estrechar aún más la relación entre ambas plataformas a lo largo del próximo año. Además, F5 estará presente esta semana en la conferencia IBM Think de Las Vegas.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.