Banca moderna con el móvil
Los dispositivos móviles se están convirtiendo rápidamente en la opción preferida de los usuarios digitales, lo que también repercute en el sector financiero. La nueva generación necesita que los servicios bancarios estén adaptados a los dispositivos móviles. Según las conclusiones de la Reserva Federal, el uso de la banca móvil alcanza el 67 % entre las personas de 18 a 29 años. La principal preocupación que frena la adopción de la banca móvil es la seguridad. Dado que la movilidad es una fuerza imparable, las organizaciones deben comprender este vector de riesgo para poder planificar adecuadamente y mitigar las amenazas. Este artículo aborda algunas de las vulnerabilidades más destacadas (y explotadas) del ámbito móvil.
¿Qué es el malware móvil?
Como cualquier software malicioso, el malware móvil es un fragmento de código creado para atacar un teléfono inteligente o un dispositivo similar. La historia del malware móvil se remonta al menos al año 2000, cuando los investigadores detectaron el primer malware móvil conocido, «TIMOFONICA». En 2016, se detectaron en circulación programas maliciosos como «Godless», capaces de obtener acceso root en hasta el 90 % de los dispositivos Android.
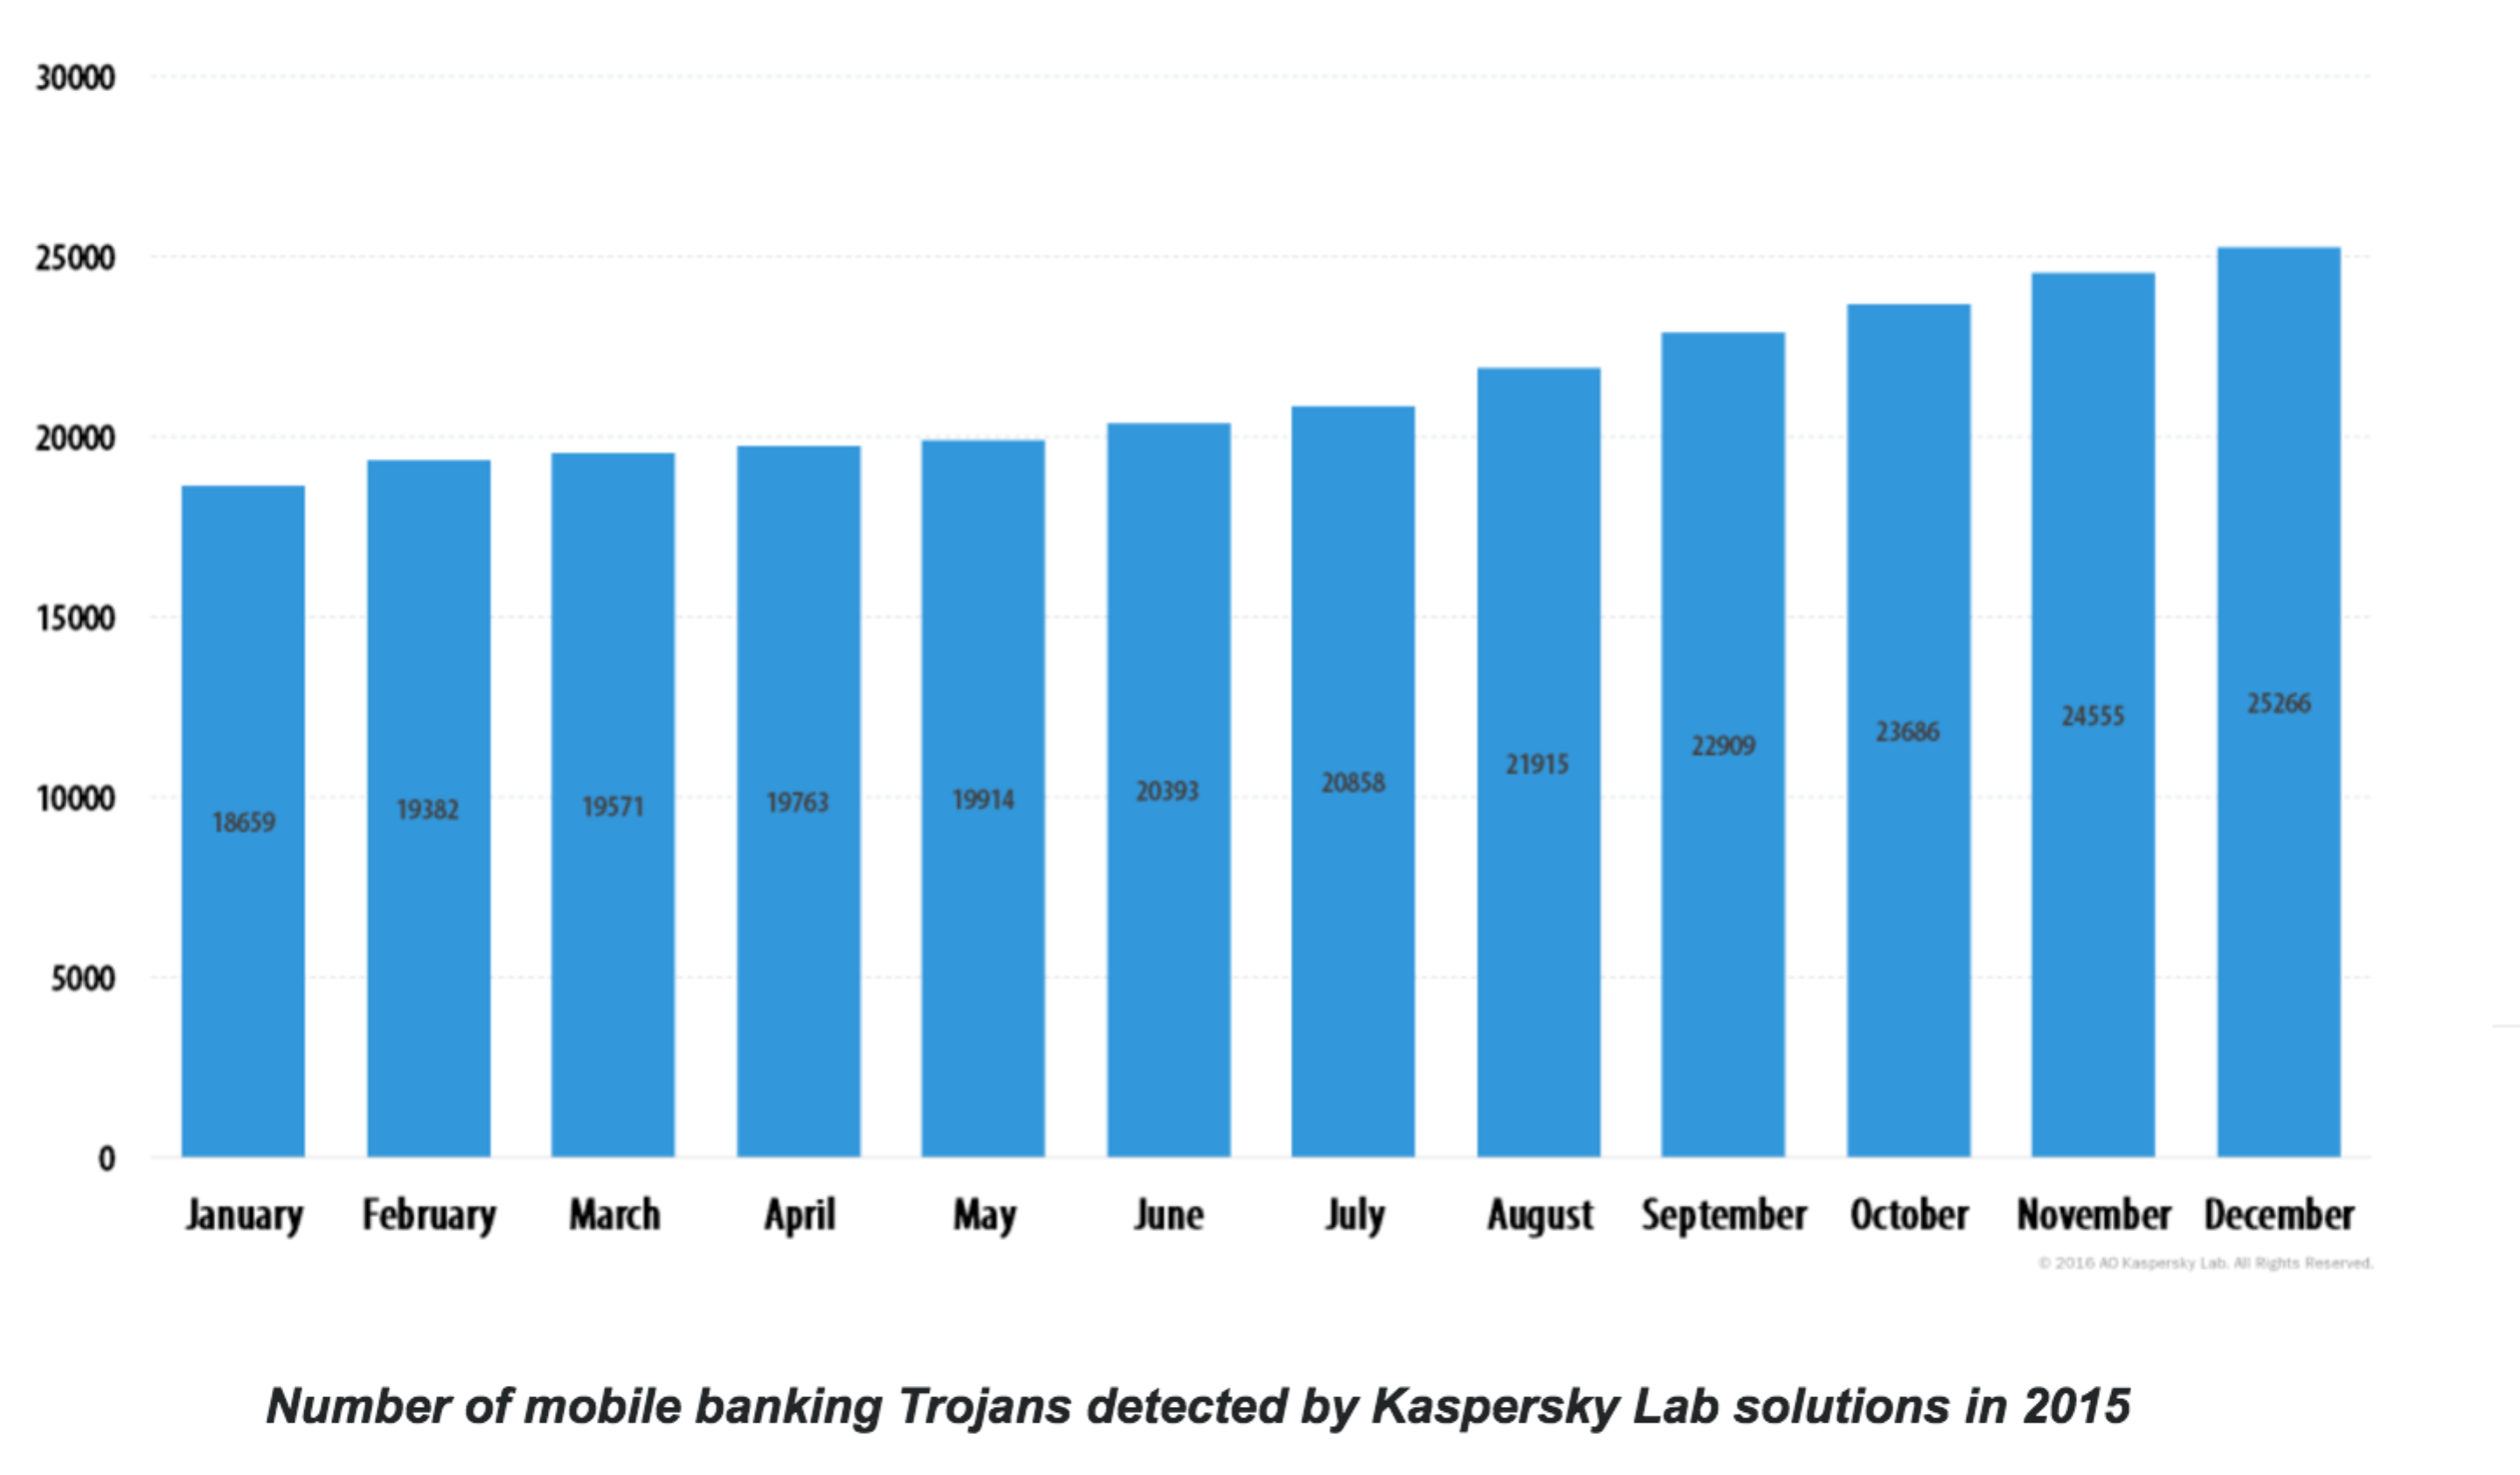
Un rápido vistazo a los análisis realizados por Kaspersky Lab muestra que el número de troyanos de banca móvil está aumentando. Aproximadamente 56.194 usuarios sufrieron al menos un ataque de troyanos de banca móvil durante 2015.
Tipos: spyware y adware, troyanos y virus, aplicaciones de phishing, etc.
El malware activo actualmente puede clasificarse como spyware/adware, troyanos y virus, aplicaciones de phishing o procesos de bots. Su único objetivo es capturar información personal valiosa y extraerla.
- Se sabe que el spyware y el adware camuflados como aplicaciones legítimas recopilan información sobre el usuario y el dispositivo, que puede utilizarse en futuros ataques.
- Los troyanos secuestran dispositivos y envían SMS de tarificación adicional sin autorización. Los más extendidos pueden superponer contenido en las pantallas de los usuarios y hacerse pasar por aplicaciones legítimas para robar información confidencial, como credenciales bancarias y contraseñas de un solo uso enviadas por un canal alternativo.
- Las aplicaciones de phishing utilizan aplicaciones fraudulentas o modificadas para enviar contenido malicioso al usuario.
Vulnerabilidades y técnicas habituales utilizadas por el malware móvil
Los dispositivos móviles son compatibles con múltiples plataformas, como iOS, Android, Windows, etc. Dado que iOS y Android dominan el mercado, veamos las vulnerabilidades más relevantes que se explotan:
- Dispositivos rooteados o con jailbreak: Rootear o hacer jailbreak a un teléfono proporciona acceso de nivel raíz al sistema operativo móvil. Aunque esto permite a los usuarios modificar el comportamiento predeterminado del dispositivo, también supone un riesgo extremo para las aplicaciones, ya que el proceso vulnera el modelo de seguridad del dispositivo. Un dispositivo rooteado o con jailbreak ofrece una vía perfecta para que el malware y las aplicaciones maliciosas infecten el dispositivo y extraigan datos.
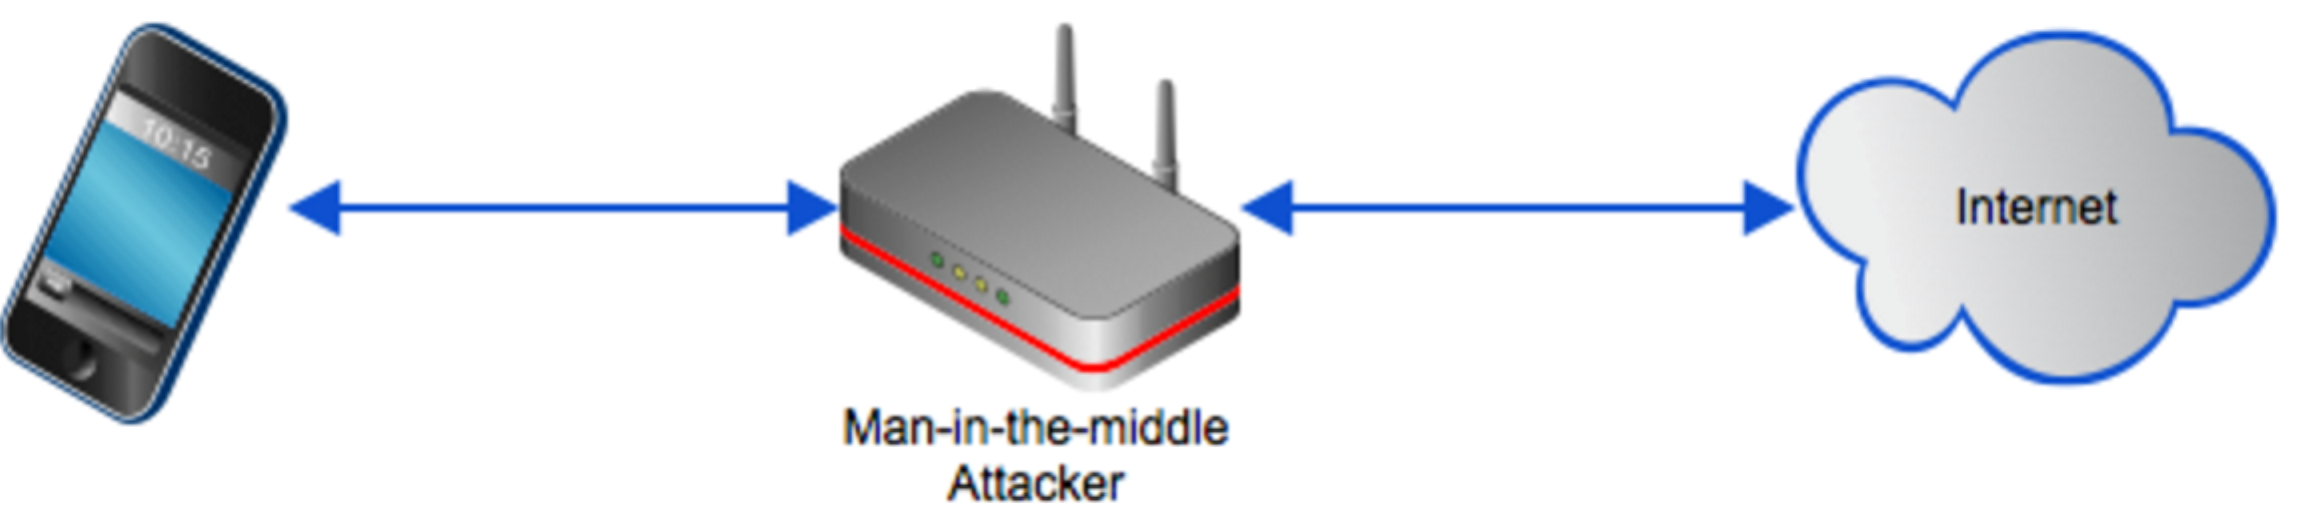
- Ataques de intermediario: Este vector de ataque se sirve de un tercero que se interpone en la comunicación entre el dispositivo y el servidor para interceptar y alterar la carga útil. En los dispositivos móviles, los vectores de ataque se multiplican, ya que la gente suele conectarse a redes Wi-Fi gratuitas en hoteles, cafeterías y otros lugares públicos,
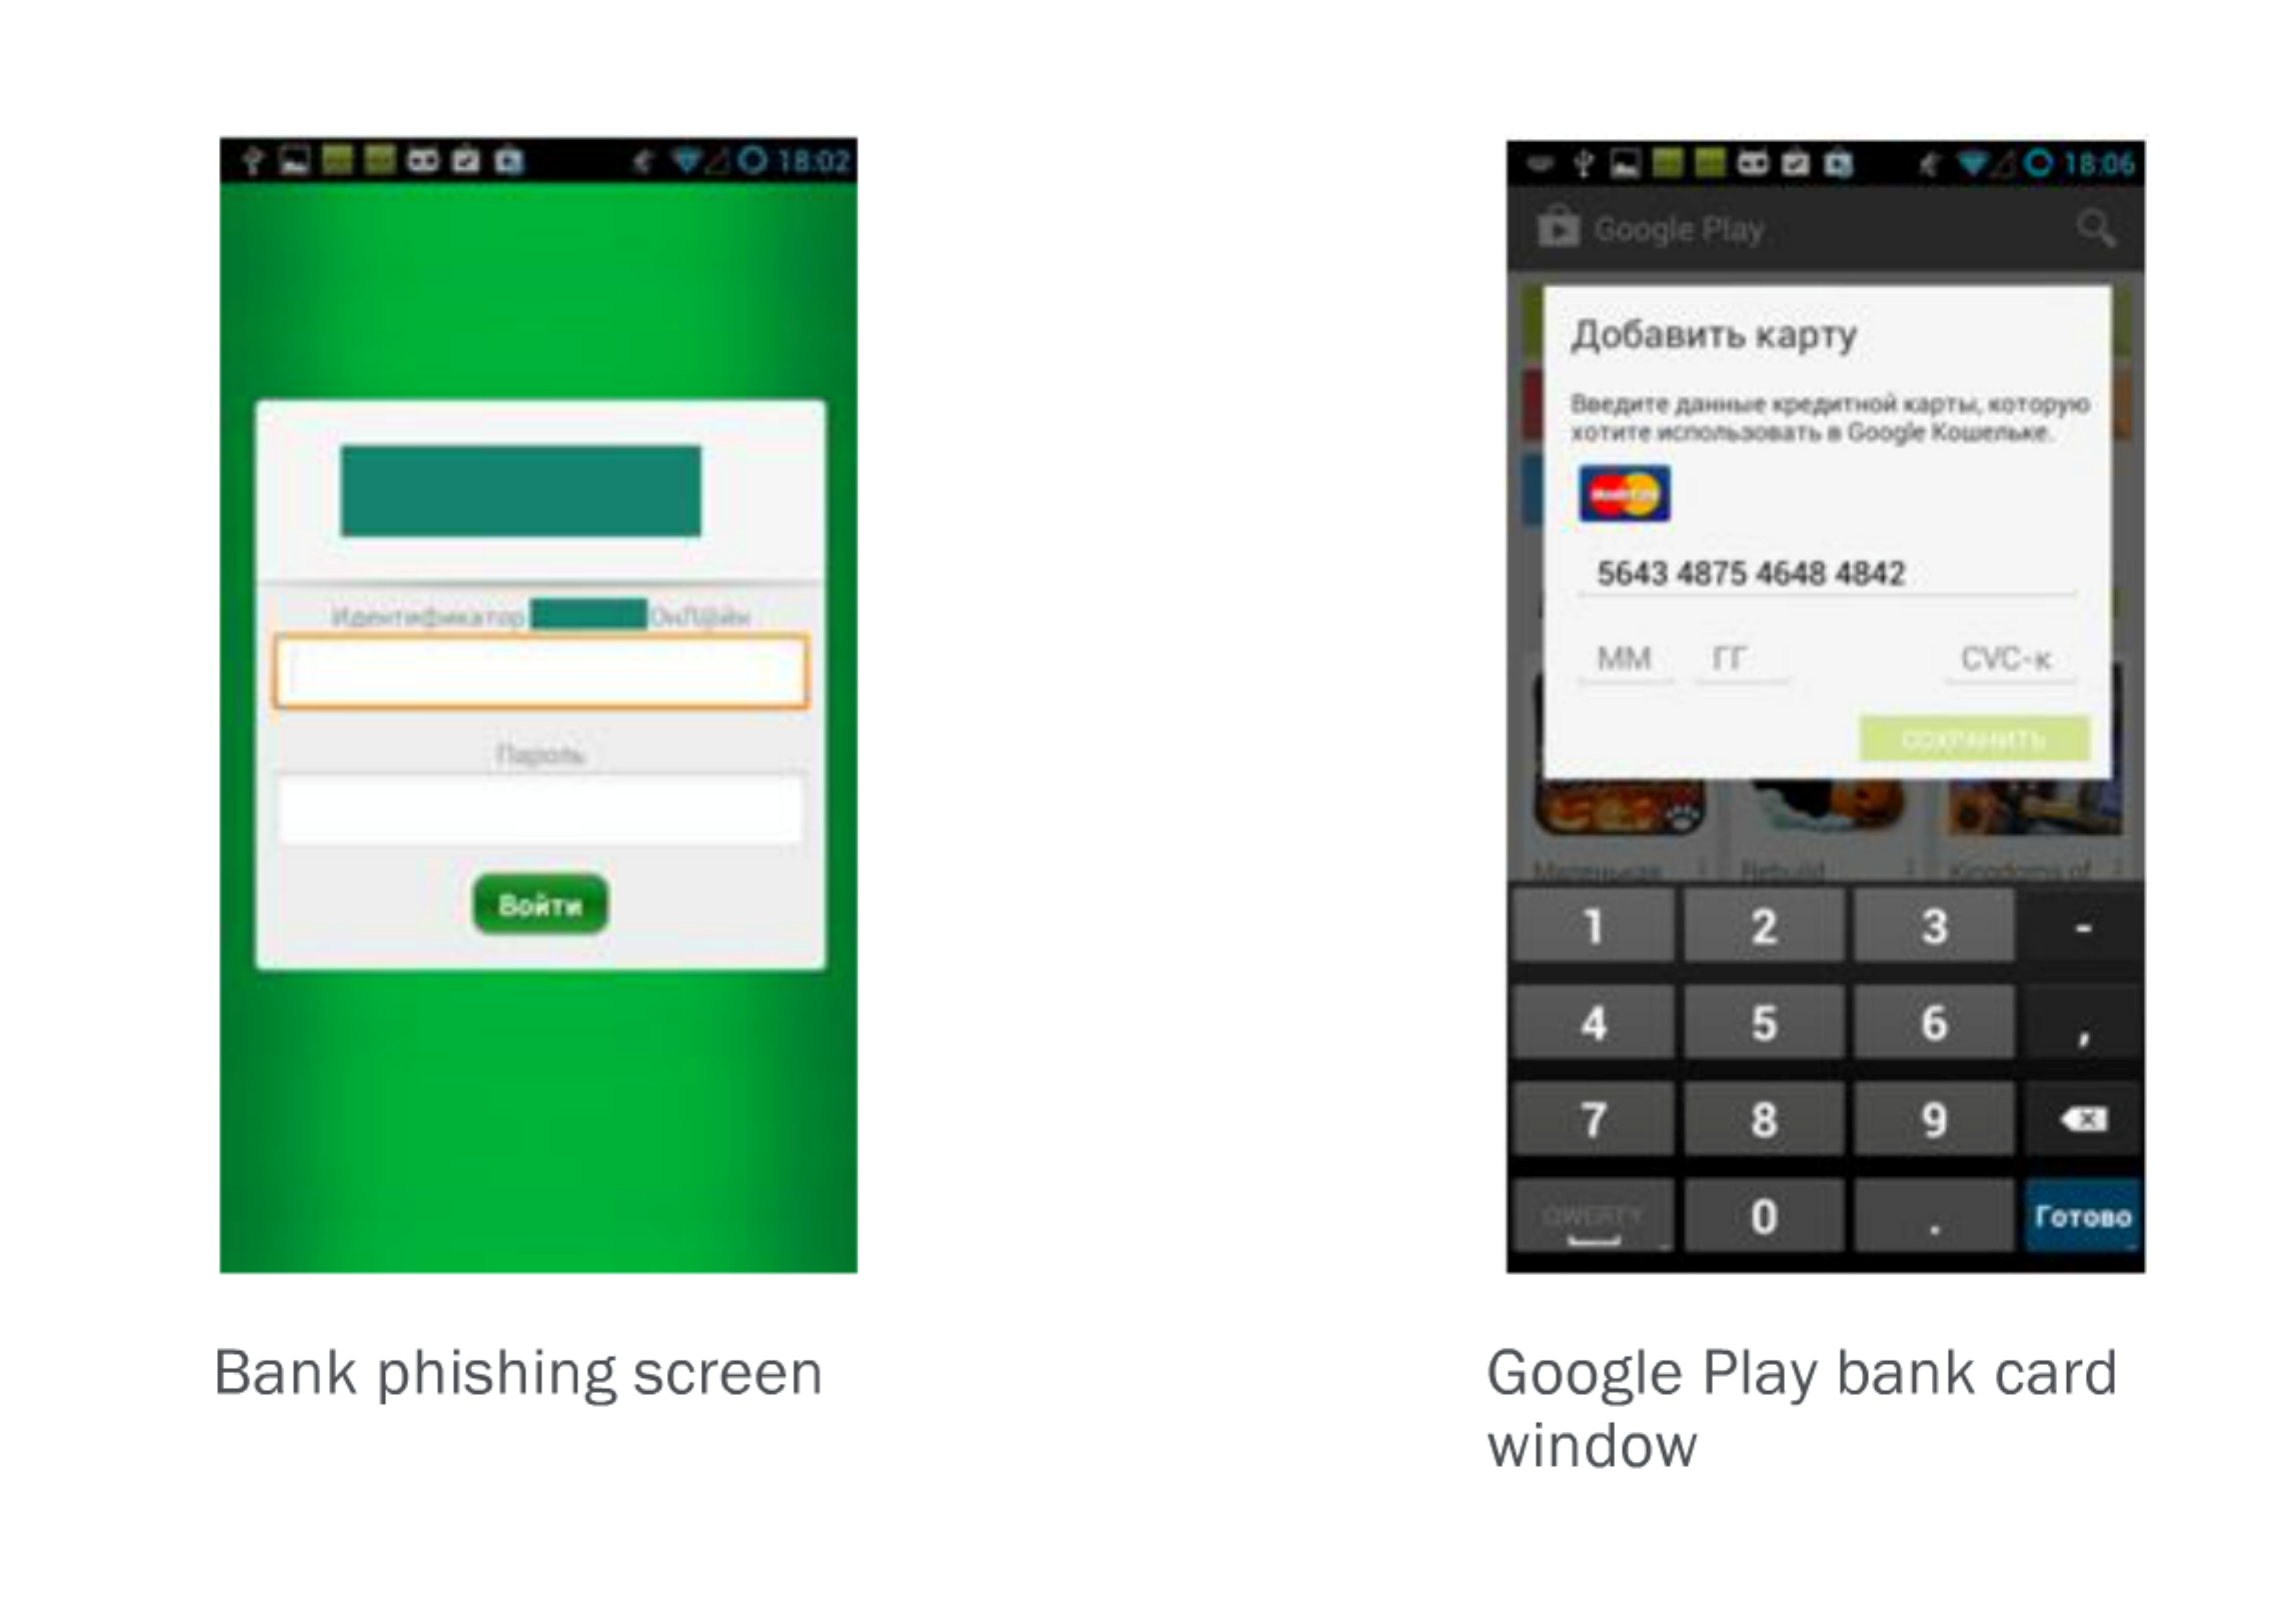
Sistema operativo desactualizado: Este problema afecta más a los usuarios de Android que a los de iOS. Existe una gran fragmentación entre las versiones de los dispositivos Android. Es posible que algunos dispositivos sigan ejecutando una versión antigua con vulnerabilidades conocidas, lo que los convierte en terreno fértil para un ataque de malware.Captura de SMS: Las técnicas modernas de autenticación adaptativa utilizan la autenticación fuera de banda, y los SMS parecen ser uno de los puntos más vulnerables. El malware móvil que afecta a un dispositivo Android puede robar una contraseña de un solo uso enviada al dispositivo. En Android 4.3 y versiones anteriores, el malware podía impedir que el SMS apareciera en la bandeja de entrada, haciendo que el ataque fuera completamente silencioso. En versiones posteriores de Android, el malware no puede impedir que el SMS aparezca en la bandeja de entrada, lo que alerta a los usuarios sobre el mensaje inesperado.Robo de foco: El secuestro de actividades o phishing móvil aprovecha una vulnerabilidad de Android por la que se inicia una actividad maliciosa en lugar de la esperada. Mediante una pantalla de aspecto similar, se engaña al usuario para que proporcione sus credenciales al malware. Este vector de ataque suele ser aprovechado por el malware financiero. Afecta a las versiones de Android anteriores a la 5; en versiones posteriores, Google ha mitigado estos vectores de ataque.
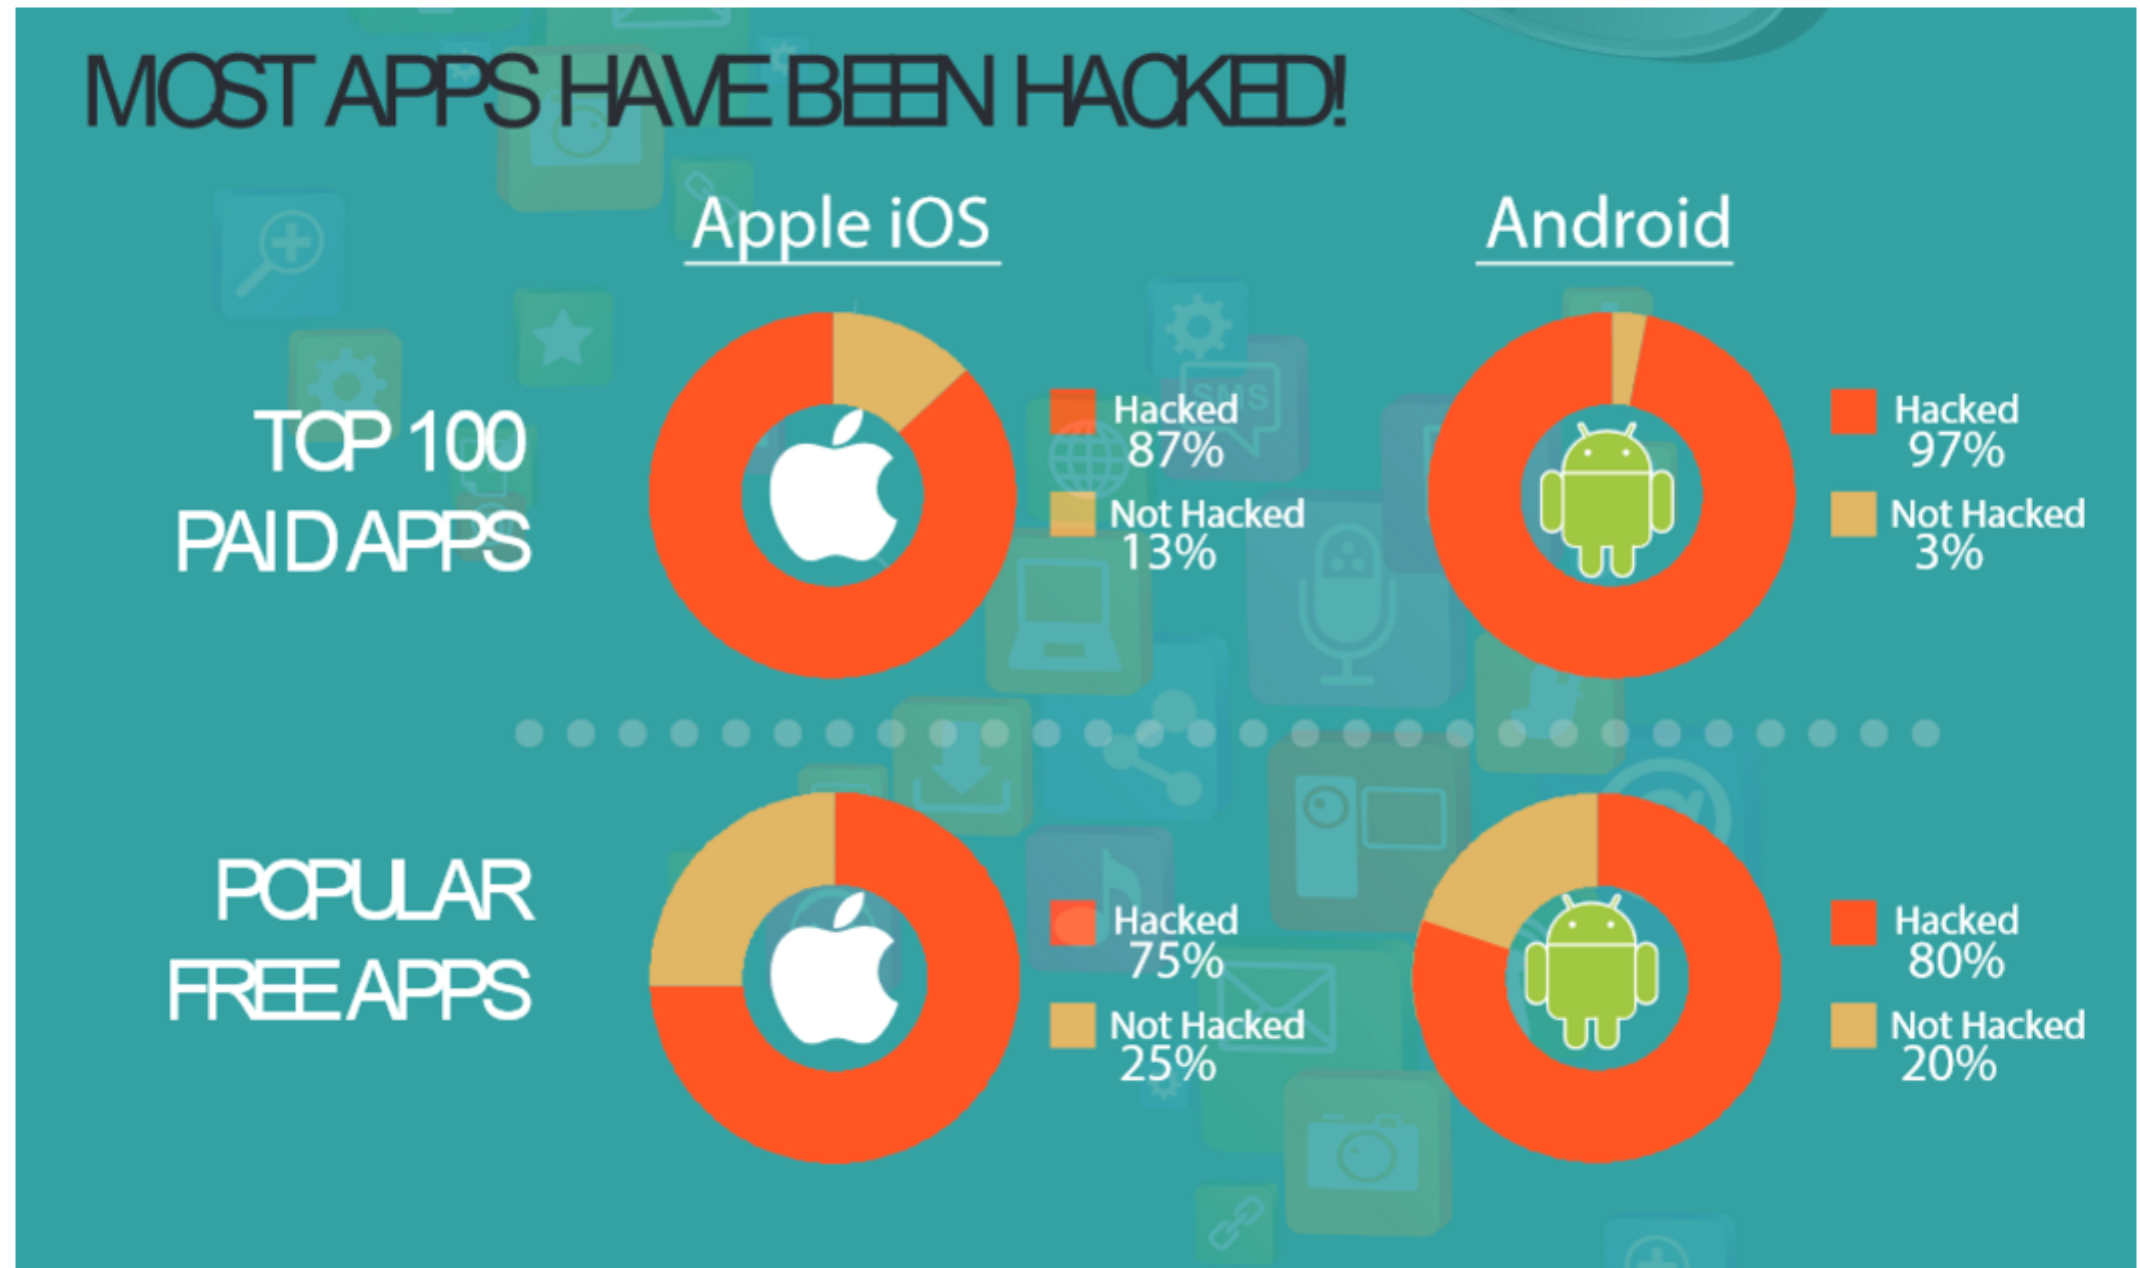
Aplicaciones reempaquetadas: Los autores de malware obtienen aplicaciones legítimas, las reempaquetan con una carga maliciosa y utilizan campañas de spam; en algunos casos, incluso suben la aplicación a Play Store o App Store para distribuirla de forma masiva. Según un estudio realizado por Arxan Technologies, el 80 % de las aplicaciones populares de Android y el 75 % de las aplicaciones de iOS han sido pirateadas:
- Malware para dispositivos iOS sin jailbreak: Se han detectado nuevas variantes de malware (por ejemplo, YiSpecter) capaces de infectar iOS y hacer un uso indebido de API privadas.
- Y muchas más... Los autores de malware inventan y desarrollan sin descanso nuevas técnicas para comprometer dispositivos móviles.
La solución de protección contra el fraude de F5 es la respuesta
La protección contra el fraude proporciona a las organizaciones enfoques de mitigación preventivos y de detección para las aplicaciones móviles modernas. Se utilizan diversas técnicas para evaluar la integridad de la seguridad del dispositivo; esta información se facilita a la aplicación y se comparte con el motor de riesgos de la organización para mitigar y subsanar las amenazas. Algunas de las funciones clave que ayudan a hacer frente a estas amenazas son:
- Detección de falsificación de certificados: La comprobación del certificado ayuda a prevenir ataques de intermediario (Man-in-the-Middle). Esta función verifica la validez del certificado comparándolo con la información almacenada.
- Detección de suplantación de DNS: Protege frente a ataques de intermediario resolviendo los nombres de los servidores y comparándolos con la información almacenada.
- Detección de jailbreak/rooting: Detecta si el dispositivo está comprometido comprobando los privilegios de root.
- Detección de malware: Busca indicadores de compromiso y analiza el comportamiento para detectar malware instalado en el dispositivo.
- Detección de sistemas operativos sin parches o no seguros: El SDK puede determinar la versión de Android/iOS y proporcionar esta información a una aplicación.
- Detección del robo de foco: Esta función permite a la aplicación detectar si una aplicación maliciosa ha robado el foco de la aplicación protegida. MobileSafe generará un evento de difusión para que la aplicación responda a esta amenaza.
- Detección de reempaquetado: En las aplicaciones Android, la solución comprobará la firma para verificar su autenticidad. En iOS, la detección de reempaquetado implica calcular y validar hashes MD5.
Configuración del entorno
La solución se puede configurar habilitando F5 MobileSafe en un entorno WebSafe existente.
Cree o configure un perfil de Fraud Protection Solution utilizando ajustes preestablecidos orientados a dispositivos móviles:
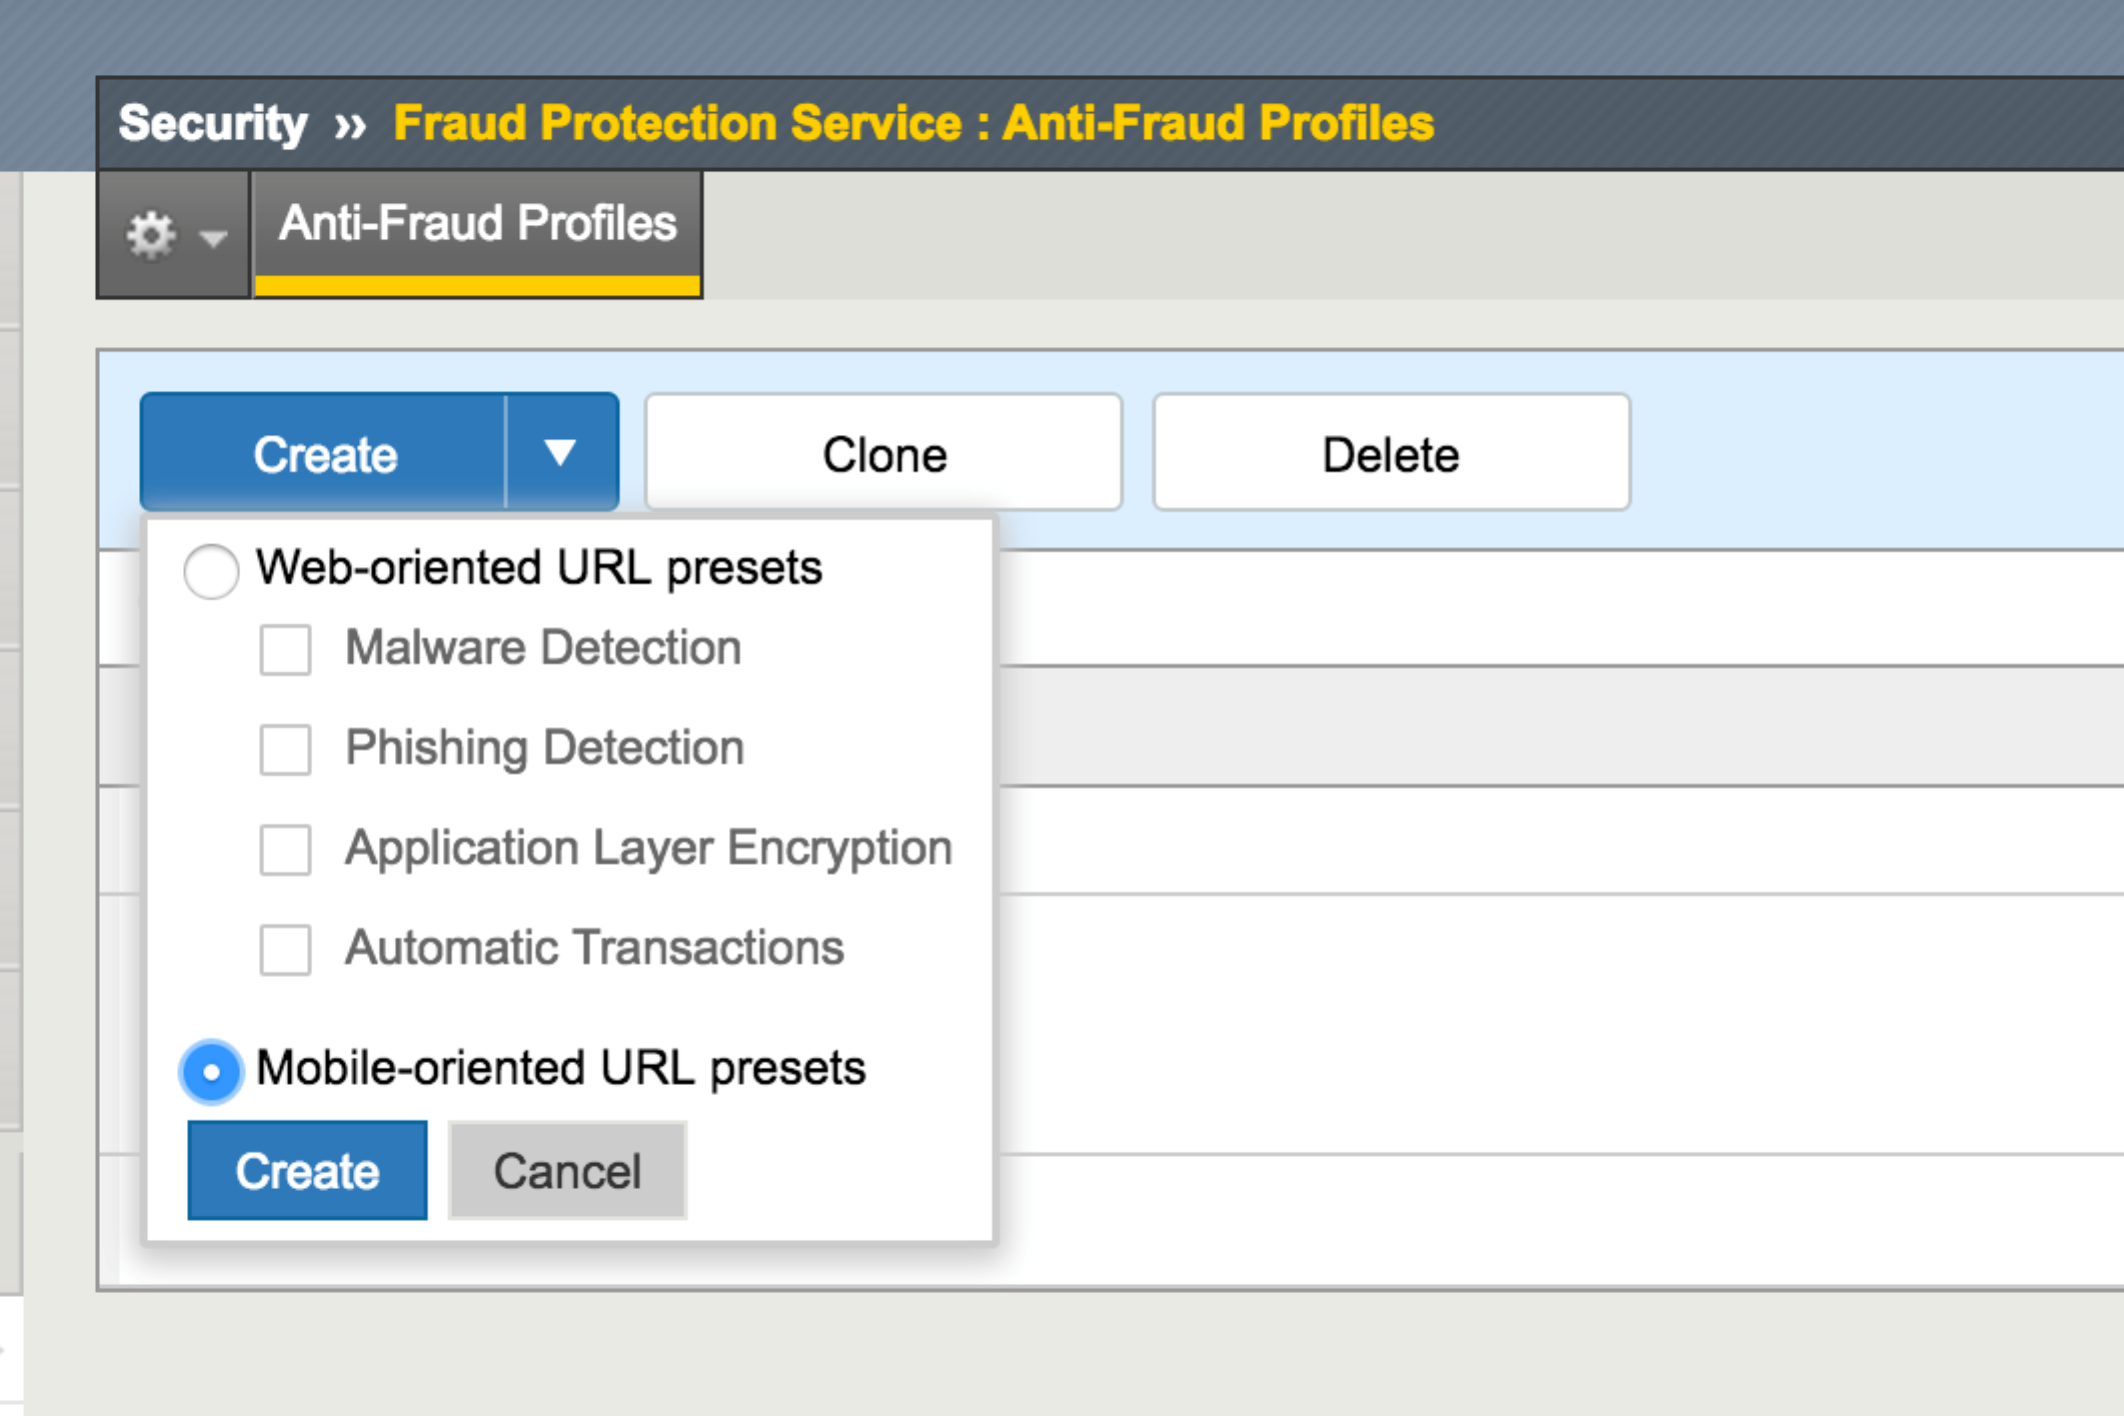
- Una vez creado el perfil, las alertas estarán disponibles en Alert Server cuando un usuario acceda a las URL para móviles.
Conclusión
Los dispositivos móviles ofrecen a los usuarios un acceso cómodo y sencillo a los servicios en línea, lo que impulsa su adopción masiva. Los hackers intentan aprovechar al máximo nuevos vectores de ataque debido al escaso conocimiento sobre la seguridad en este ámbito. La solución de protección contra el fraude de F5 proporciona a las organizaciones visibilidad sobre los terminales móviles y las protege frente a amenazas modernas y sofisticadas.
Recursos
- Solución antifraude de F5: https://f5.com/products/modules/websafe
- Ataque de intermediario en dispositivos móviles: http://www.information-age.com/technology/security/123461071/what-are-mobile-man-middle-attacks-and-how-dangerous-are-they
Sobre el autor
Shahnawaz Backer fue asesor principal de seguridad en F5 Labs. Con un gran interés por el desarrollo de aplicaciones modernas, la identidad digital y los vectores de fraude, se centra en integrar inteligencia de seguridad en las soluciones y cree firmemente en la defensa proactiva automatizada.
Más artículos de Shahnawaz BackerArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.