El sistema de nombres de dominio (DNS) suele denominarse la guía telefónica de Internet, ya que traduce nombres de host fáciles de entender para las personas en direcciones IP. Esta función crucial garantiza el acceso a aplicaciones de Internet y servicios digitales, y constituye una base esencial para la conectividad en línea.
Los ataques basados en DNS se han disparado en los últimos años y evolucionan continuamente para aprovechar la disponibilidad, la estabilidad y las vulnerabilidades de los servicios DNS. Según el informe de F5 Labs Informe sobre tendencias de ataques DDoS de 2023, los ciberatacantes están adoptando métodos cada vez más sofisticados, lo que convierte los ataques basados en DNS en una amenaza persistente y en uno de los tipos de ataque preferidos por los ciberdelincuentes. Por ejemplo, en abril de 2021, un importante ataque distribuido de denegación de servicio (DDoS) dejó fuera de servicio durante dos horas varios servicios en la nube de Microsoft, entre ellos Xbox Live, Office, SharePoint Online, Teams y OneDrive. En abril de 2023, una serie de ataques DDoS de dominio inexistente (NXDOMAIN) dirigidos contra sitios web del sector sanitario de EE. UU. los saturaron. Este ataque provocó congestión en la red e impidió que los servidores atendieran solicitudes legítimas de los usuarios, lo que pone de relieve la necesidad crítica de contar con sistemas DNS sólidos y redundantes en una red híbrida.
Dada la naturaleza crítica del DNS y la rápida evolución de las tecnologías en la nube, las organizaciones deben buscar las mejores soluciones DNS de alta disponibilidad para abordar la resiliencia del DNS desde todos los ángulos.
La nube es fantástica; combinarla con una solución complementaria local es aún mejor
Las interrupciones de los servicios DNS basados en la nube demuestran que, pese a contar con sistemas redundantes, pueden producirse fallos en los servicios en la nube, especialmente en el DNS. Estas interrupciones pueden deberse a diversos factores, como errores de software, configuraciones incorrectas, errores humanos o problemas de suministro eléctrico y conectividad de red. Garantizar que un sistema permanezca operativo de forma constante es todo un reto.
Ante el aumento de las interrupciones del DNS, las organizaciones están estudiando cómo aprovechar la agilidad de los servicios en la nube sin perder el control sobre la disponibilidad y la seguridad, incluso cuando dichos servicios se ven interrumpidos.
Como complemento de los servicios DNS, el equilibrio de carga global de servidores (GSLB), un mecanismo de equilibrio de carga basado en el protocolo DNS, permite garantizar la resiliencia en entornos con varios centros de datos y múltiples nubes. Para ello, aprovecha la información sobre los recursos de los servicios y el DNS para dirigir de forma inteligente el tráfico entre ubicaciones geográficas distribuidas en función de las políticas empresariales y de red. Para garantizar la disponibilidad continua de sus operaciones, las organizaciones están estudiando activamente diseños de resiliencia óptimos para estos servicios estrechamente vinculados de DNS básico y DNS inteligente.
Mejora de la resiliencia y el rendimiento del DNS con una arquitectura híbrida basada en F5
La adopción de un servicio DNS basado en SaaS de F5 Distributed Cloud Services que funcione conjuntamente con una solución F5 BIG-IP DNS local proporciona a las organizaciones una mayor elasticidad, agilidad y mitigación de ataques DDoS, además de escala global, rendimiento y disponibilidad. Es al combinar estas soluciones —una local y otra basada en la nube— cuando las ventajas realmente empiezan a multiplicarse. Con BIG-IP DNS, los usuarios pueden aprovechar las funciones de automatización para garantizar una seguridad y disponibilidad completas, además de prestaciones adicionales como registros DNS primarios ocultos y la autoridad para activar servicios DNS locales.
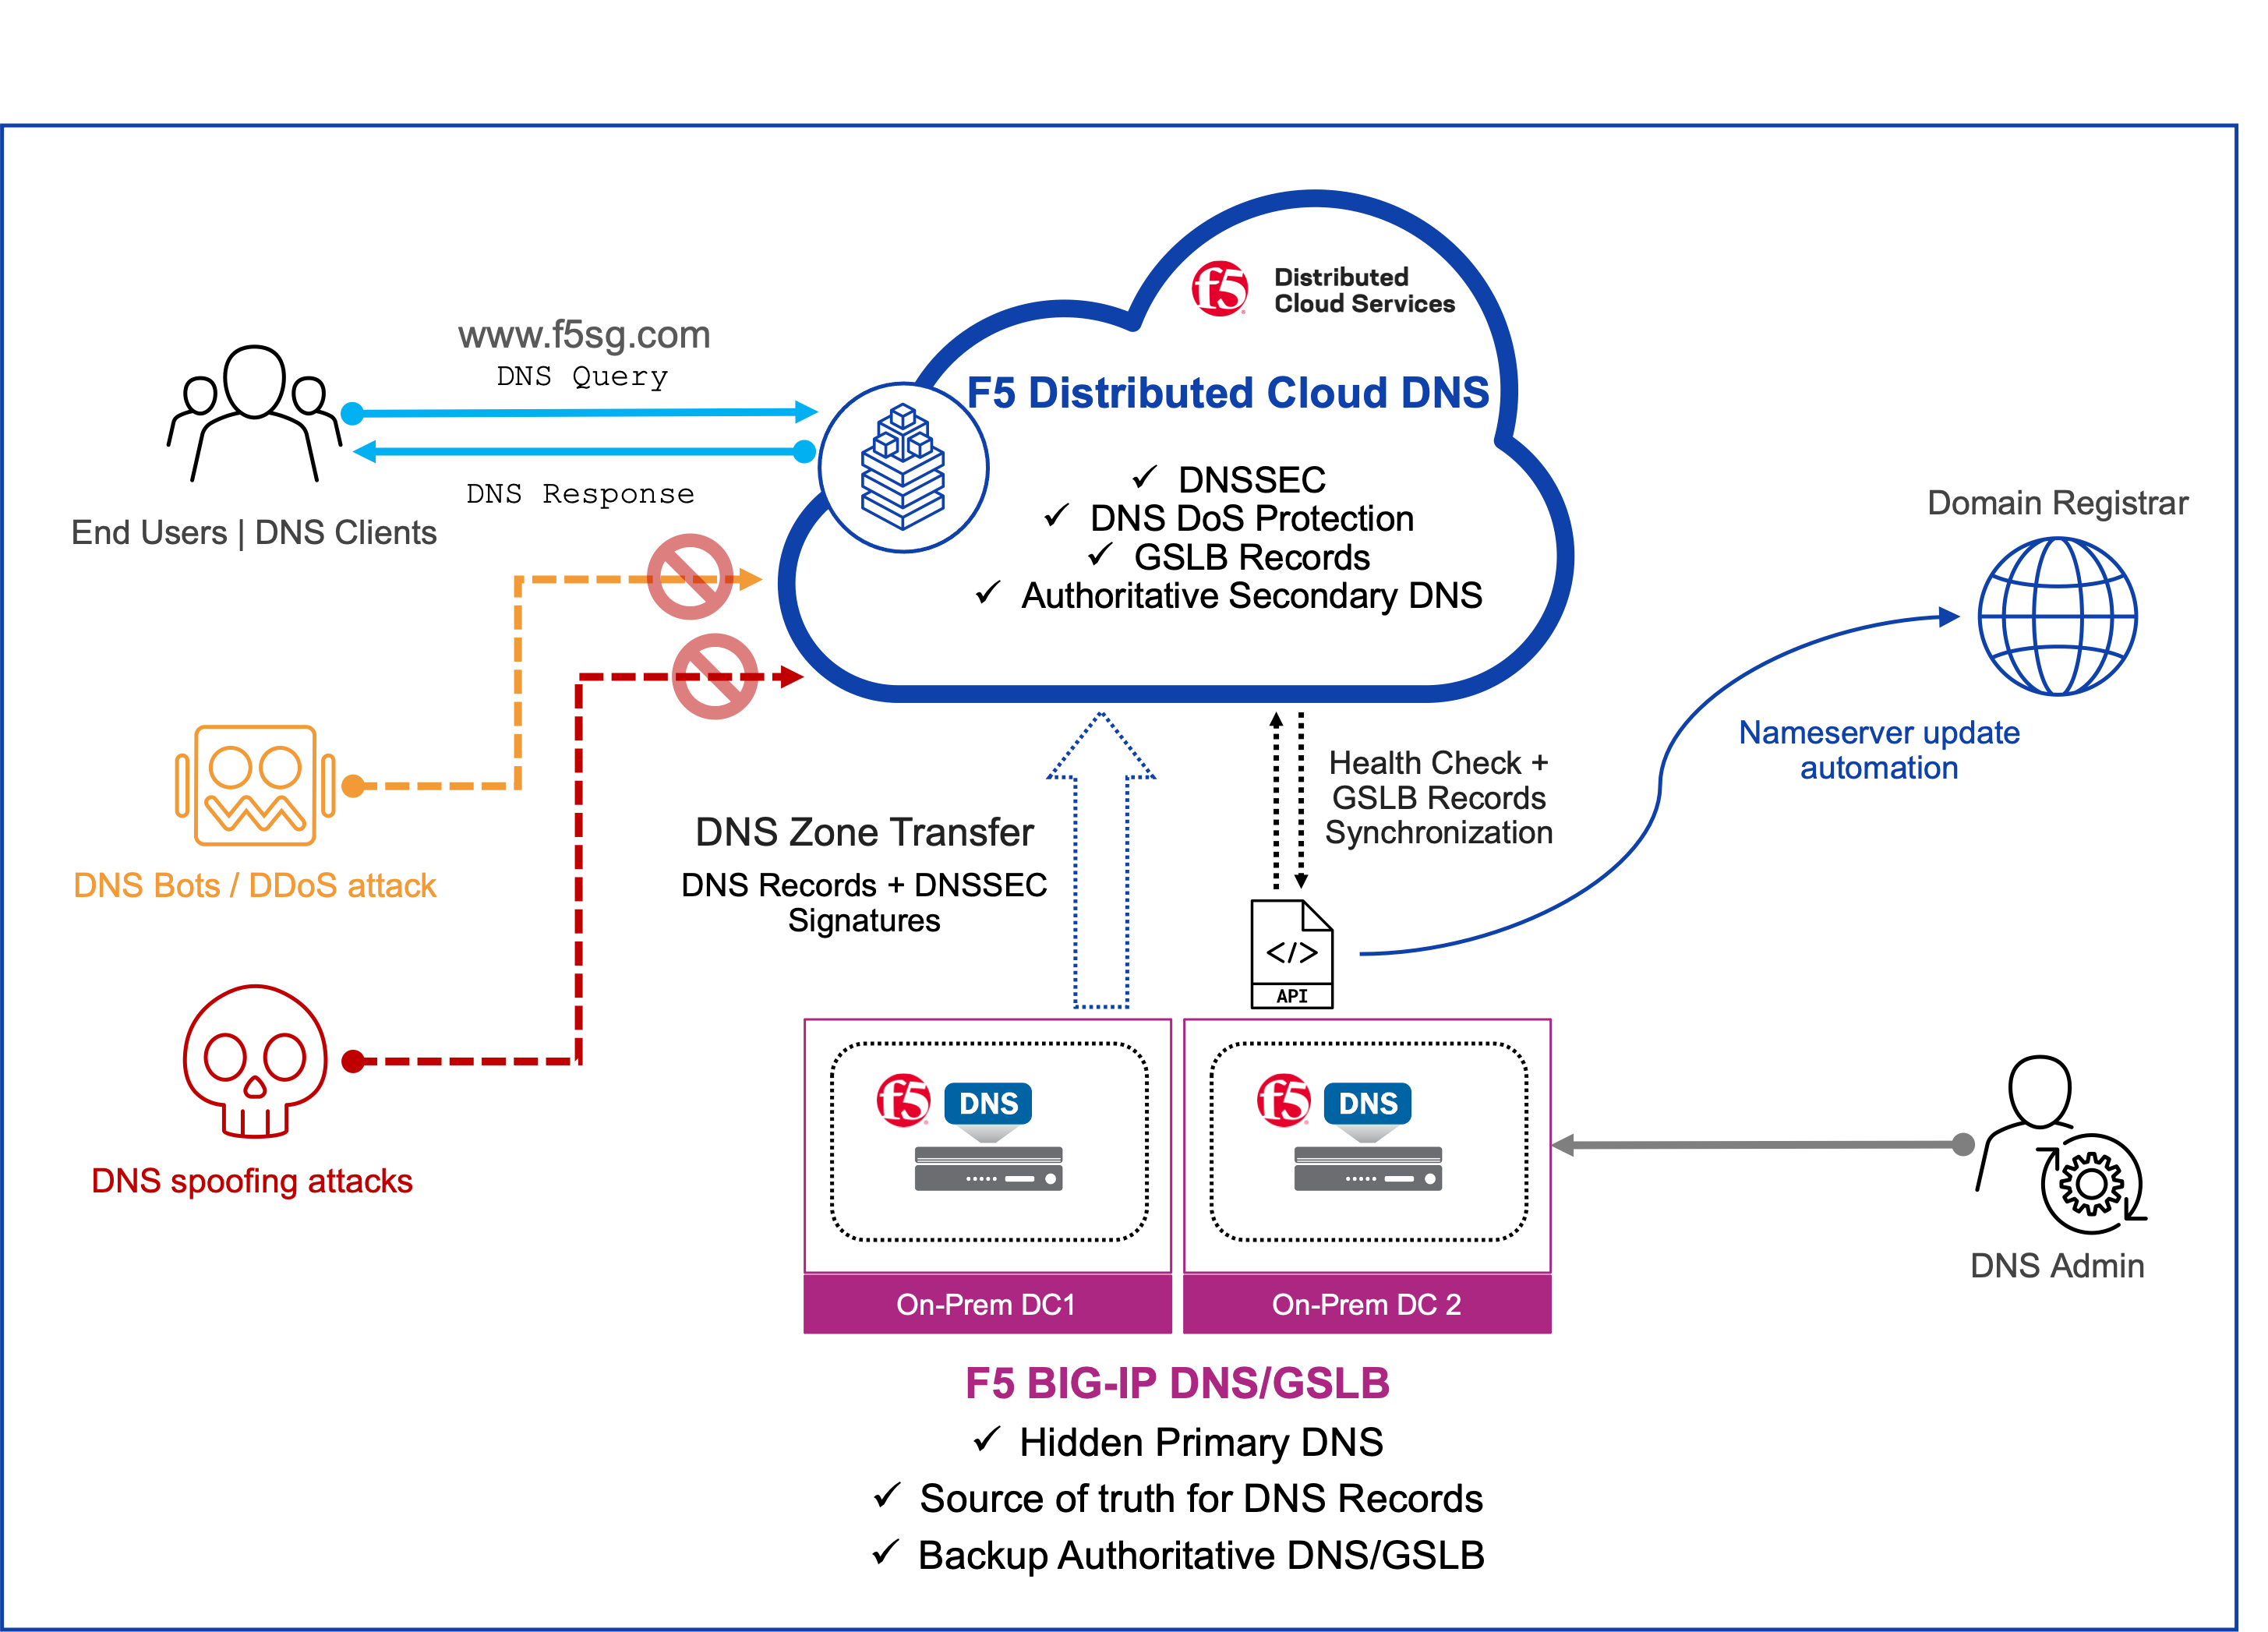
Esta arquitectura permite a las organizaciones utilizar los servicios de F5 Distributed Cloud para el DNS autoritativo durante el funcionamiento normal. Si es necesario, pueden cambiar a servicios DNS locales, lo que garantiza que mantengan el control de su infraestructura DNS.
En la arquitectura DNS híbrida de F5, Distributed Cloud DNS funciona como DNS autoritativo y secundario, aprovechando la capacidad y las funcionalidades basadas en SaaS, como:
- Capas de seguridad: Obtenga seguridad dinámica con conmutación por error automática y protección integrada para evitar ataques DDoS o la manipulación de las respuestas de dominio.
- Escalado automático de la capacidad: Implemente y dé soporte a aplicaciones en cualquier lugar. Esta solución DNS se basa en un plano de datos global que facilita la implementación y la gestión, y se escala automáticamente para satisfacer una demanda de gran volumen.
- Mantenga una alta disponibilidad: Basada en una red anycast global, proporciona un servicio DNS con alta disponibilidad y capacidad de respuesta mediante puntos de presencia en mercados de todo el mundo.
- Despliegue y entrega rápidos: Configura y aprovisiona en cuestión de minutos con un único conjunto de API.
En situaciones imprevistas en las que los servicios DNS basados en SaaS no estén disponibles, las organizaciones pueden activar automáticamente BIG-IP DNS en sus propias instalaciones para garantizar un tráfico DNS ininterrumpido. BIG-IP DNS ofrece funcionalidades avanzadas como:
- Rendimiento de 100 millones de RPS: BIG-IP DNS utiliza el servicio DNS Express y el modo de respuesta rápida para ampliar a hiperescala el DNS autoritativo hasta alcanzar los 100 millones de respuestas a consultas por segundo (RPS), lo que garantiza que los usuarios se conecten al sitio más adecuado. El servicio F5 DNS Express mejora las funciones de DNS estándar al descargar las respuestas de DNS y aumentar la capacidad desde cientos de miles hasta más de 50 millones de RPS.
- Firewall DNS/DDoS: Se puede combinar con BIG-IP Advanced Firewall Manager (AFM) para proporcionar una seguridad integral, incluida la protección del DNS frente a ataques DDoS volumétricos, como inundaciones UDP o ataques DDoS de amplificación.
- DNSSEC: Protege los servidores de nombres de dominio locales frente al envenenamiento de caché y los ataques de intermediario mediante extensiones de seguridad del sistema de nombres de dominio (DNSSEC) en tiempo real.
- Consolidación de la caché: Reduce la latencia y el tiempo de respuesta hasta en un 80 %.
- Conmutación por error que garantiza la disponibilidad: Realice la conmutación por error de centros de datos completos o de aplicaciones y servidores individuales para garantizar que los usuarios tengan acceso ininterrumpido a las aplicaciones que necesitan.
Esta arquitectura responde a la necesidad de disponer de servicios DNS continuos para mantener operativas las empresas digitales y, al mismo tiempo, aprovechar las ventajas de la nube. Garantiza que las organizaciones mantengan el control y evita que queden desatendidas si los servicios en la nube dejan de estar disponibles.
Da el siguiente paso en tu recorrido por el DNS
Obtenga más información sobre el concepto y el diseño de la arquitectura DNS híbrida de F5 consultando una configuración de ejemplo desarrollada por el ingeniero de soluciones de F5 Michelangelo Dorado.
Esta guía paso a paso describe la configuración básica para dotar a su entorno de resiliencia de DNS. La guía de configuración incluye:
- Configuración de DNS principal oculto y DNS secundario autoritativo
- Configuración de DNSSEC
- Configuración de resiliencia de DNS con supervisión activa del estado
- Facilidad de configuración e integración en Distributed Cloud DNS y BIG-IP DNS, con automatización basada en API
Descubra cómo F5 Distributed Cloud DNS simplifica la prestación de servicios DNS en entornos multicloud y aplicaciones modernas: https://www.f5.com/products/distributed-cloud-services/dns
Sobre los autores
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.