Con las nuevas tecnologías, es fácil entusiasmarse. Todo el mundo recuerda la emoción de escribir su primera instrucción para un modelo de lenguaje de gran tamaño (LLM), de utilizar por primera vez un navegador web o de descubrir esa idea tan disparatada de que sus datos viven en una «nube». Sin embargo, con cada nueva innovación, hay un equipo de profesionales de la seguridad que se echa las manos a la cabeza y tiene la tarea de encontrar la manera de que los demás podamos utilizar estas tecnologías de forma segura. Es fácil dejarse llevar por los titulares y las posibilidades futuras, que en el caso de la IA son muchas, pero mientras definíamos el papel que desempeñará F5 en la seguridad de la IA, decidimos que había llegado el momento de dar un paso atrás y preguntarnos: ¿qué opina la comunidad de la seguridad sobre la IA?
Como en F5 nos obsesionamos con nuestros clientes, analizamos todos los comentarios relacionados con la IA publicados durante el último año (de julio de 2024 a junio de 2025) por los usuarios más destacados de la mayor comunidad de profesionales de la seguridad de Internet, r/cybersecurity de Reddit. Clasificamos cada comentario y usuario por categorías de opinión e identificamos los problemas expresados o subyacentes en cada caso.
SecOps está dividido al 50 % respecto a la IA
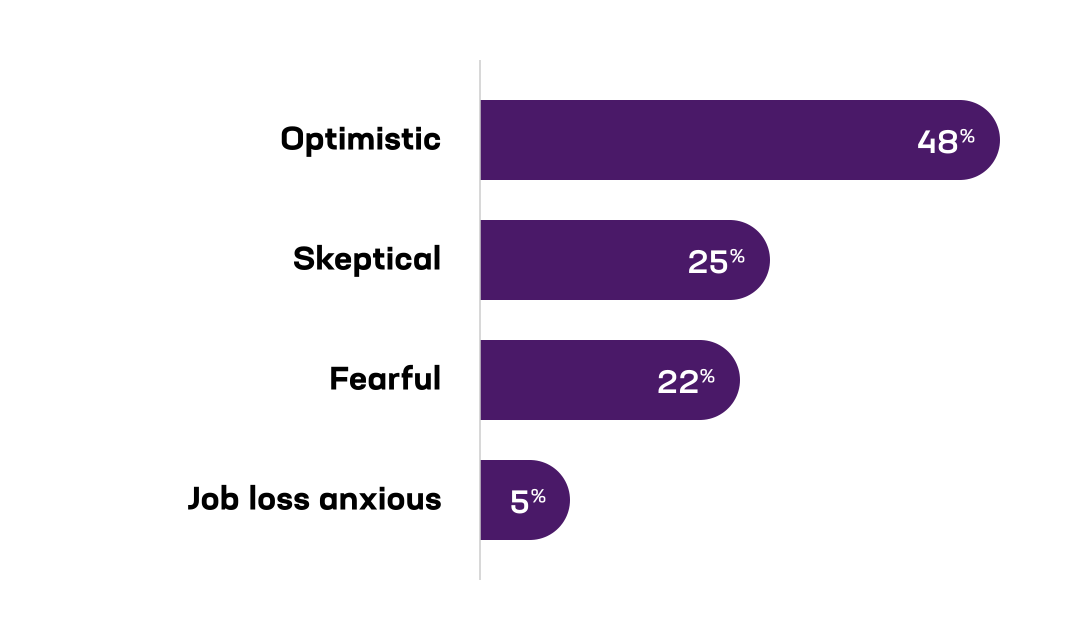
La mitad de los comentarios de los equipos de SecOps reflejaban optimismo respecto a la IA. Estos equipos utilizan herramientas basadas en IA en sus conjuntos de tecnologías, automatizan tareas repetitivas o recurren a asistentes de IA para priorizar las alertas.
“Me sorprende lo eficaz que es a la hora de reconocer nuevos patrones de intrusión». «La IA ha llegado para quedarse; úsala como complemento, como ayuda.”
Comentarios en r/cybersecurity de Reddit
La otra mitad de los comentarios se dividía entre el temor, derivado de la difícil tarea de proteger los sistemas de IA, y el escepticismo ante la posibilidad de que la IA avance mucho más de lo que ya lo ha hecho.
“IA = Aplicaciones que entendemos muy poco, construidas sobre aplicaciones que llevamos décadas protegiendo de forma pésima.”
Comentario en r/cybersecurity de Reddit
La IA en la sombra y la seguridad de los datos
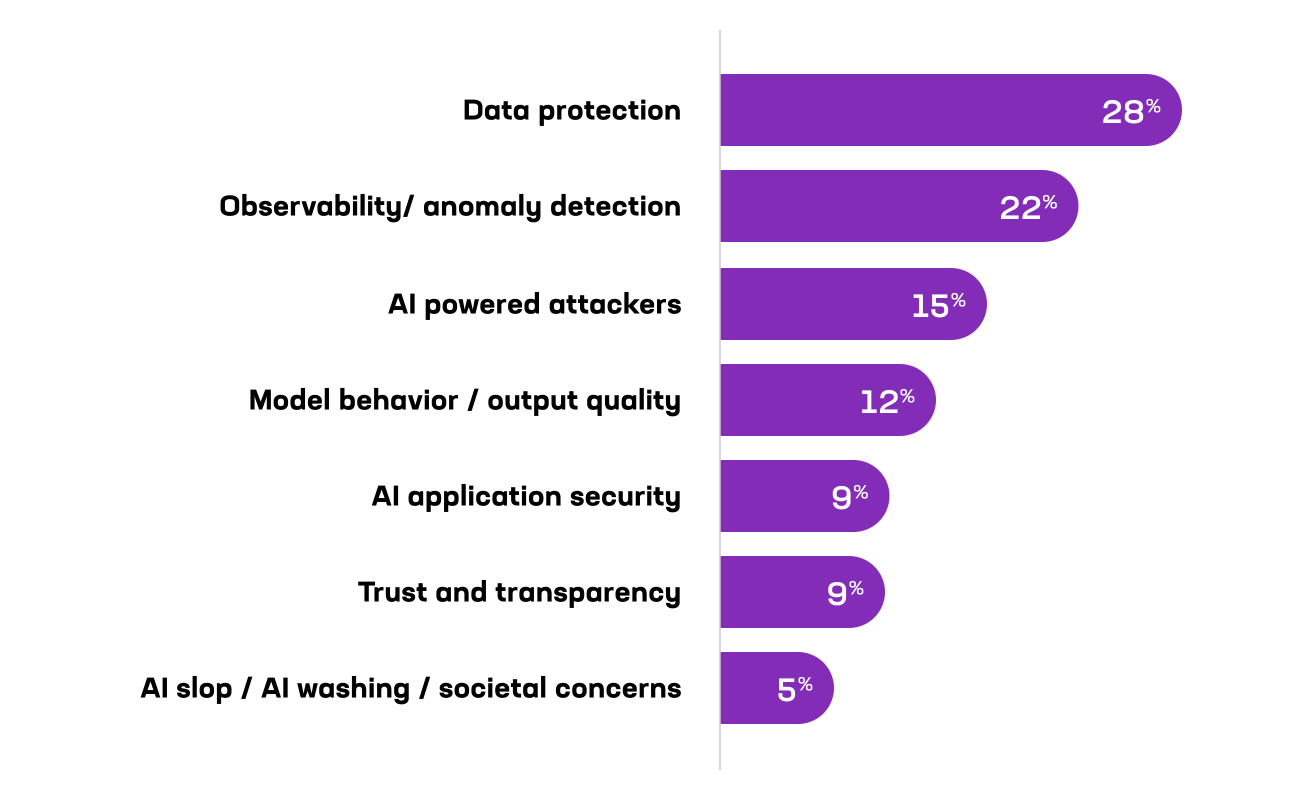
La tensión entre las necesidades de datos de la IA y los principios rectores de la ciberseguridad ha situado la seguridad de los datos en el centro del debate. Ya era la principal preocupación de los profesionales de la seguridad en 2025 y no ha hecho más que intensificarse a medida que las empresas aceleraban la adopción de la IA.
“Lo que hace que la IA sea eficaz son los datos. Cuantos más datos tenga a su alcance, más eficaz será. Este modelo entra en contradicción directa con la protección del acceso a los datos mediante controles de acceso, la segmentación de redes y el principio de mínimo privilegio. Cualquiera que adopte la IA a gran escala tiene que eliminar, en la práctica, muchos de los controles de seguridad que impedirían que el modelo de IA accediera a los datos. Actualmente, las empresas deben elegir entre una IA eficaz O la seguridad.”
Comentario en r/cybersecurity de Reddit
El problema más destacado que surge en este ámbito es la IA en la sombra, es decir, las interacciones no autorizadas de los usuarios con sistemas de IA. Independientemente de lo incipiente o avanzada que esté una organización en la adopción de la IA, este problema persiste sea cual sea su grado de madurez en este ámbito.
La observabilidad es un requisito fundamental, no una funcionalidad
La seguridad de los datos puede dominar la conversación, pero la observabilidad y la detección de anomalías son las siguientes grandes preocupaciones en torno a la IA en el ámbito de SecOps. Mientras los proveedores hacen afirmaciones sobre lo que la IA puede aportar a los flujos de trabajo de seguridad, los profesionales insisten en la necesidad de mantener un equilibrio: «Los agentes de seguridad de IA tienen un alcance limitado y siempre deben contar con supervisión humana». Un analista compartió su experiencia al utilizar la IA para automatizar el triaje de nivel 1 de las alertas de EDR y reducir el MTTT de 45 minutos a menos de dos, aunque añadió una salvedad: «Esto no fue posible sin medidas de protección, más medidas de protección y aún más medidas de protección». La petición es clara y constante: establecer una visibilidad y trazabilidad continuas en todas las interacciones con la IA, automatizar las tareas repetitivas y dejar las decisiones estratégicas en manos de las personas.
Los manuales de ataque están cambiando
“La mejor forma de entender la IA es imaginar que tus atacantes cuentan con el apoyo de decenas o cientos de empleados… Hoy en día, estimaría que el 5 % de los atacantes más destacados ha aumentado su eficacia entre un 50 % y un 300 %.”
Comentario en r/cybersecurity de Reddit
No se trata de una amenaza teórica, sino de un multiplicador de fuerza que aumenta las capacidades mínimas de los oportunistas y eleva el potencial máximo de los actores de amenazas sofisticados. En la práctica, estos cambios se abordan desde dos perspectivas: nuevas técnicas de IA adversaria dirigidas contra sistemas de IA, como la inyección de instrucciones o los ataques de jailbreak, y una democratización maliciosa de los ataques de ingeniería social, como el phishing y los deepfakes. La preocupación por estos últimos no ha hecho más que aumentar a medida que los modelos y los agentes se conectan a más herramientas y datos.
El comportamiento de los modelos necesita medidas de protección
Otro 12 % de los problemas señalados identificaba el comportamiento de los modelos y la calidad de sus resultados como un riesgo para la seguridad. Entre las principales preocupaciones se encontraban las alucinaciones, las deficiencias de precisión y los resultados perjudiciales, pero la más importante era la elevación de privilegios: que la IA accediera a datos o ejecutara tareas para las que no tenía permiso. Es aquí donde vemos a los equipos de SecOps abogar por medidas de protección prácticas: moderación de contenidos adaptada al riesgo empresarial, adecuación a las políticas y permisos claros para modelos y agentes.
Qué espera SecOps de la seguridad de la IA
Leyendo entre líneas —y, a veces, de forma explícita—, los equipos de seguridad esperan que los proveedores cumplan unos estándares más exigentes:
- Priorizar la seguridad de los datos: Prevención de pérdida de datos (DLP) para aplicar las políticas de IA y establecer controles de acceso basados en el principio de mínimo privilegio.
- Nada de «AI-washing»: Demuestre las capacidades de seguridad y cumplimiento normativo con más pruebas y menos palabrería.
- Prepare la observabilidad para auditorías y facilite su uso: Simplifique y optimice la integración con los flujos de trabajo de SIEM/SOAR existentes e incorpore visibilidad en todas las interacciones.
- Flexibilidad para la intervención humana: Diseñe para priorizar el impacto, no solo la velocidad.
- Resiliencia frente a ataques adversarios: La superficie de ataque de la IA cambia constantemente, y las soluciones deben evolucionar con ella a medida que surgen nuevas amenazas.
- Simplifique la gestión de políticas. Adáptese a las políticas de toda la empresa y a los marcos normativos sin tareas manuales adicionales.
Escuchamos la llamada
Priorizar la protección de los datos, adaptar la seguridad a las nuevas amenazas adversarias, convertir la observabilidad en un pilar fundamental de todas las interacciones y diseñar teniendo en cuenta una gobernanza responsable de la IA. Seguiremos compartiendo conclusiones extraídas de pruebas en entornos reales, publicando orientaciones prácticas que los equipos de seguridad puedan aplicar y apostando por la transparencia sobre cómo reducimos el riesgo.
Recordando el comentario anterior de Reddit sobre una IA segura O eficaz, estamos deseando sustituir esa «o» por una «y».
Hemos escuchado la petición; esta es nuestra respuesta.
Sobre el autor
Artículos relacionados del blog
Conclusiones de F5 Labs sobre el modelo de seguridad de la IA: cuando los agentes de IA exponen datos sin que haya un atacante
Los agentes que intentan realizar tareas inofensivas pueden provocar exposiciones inesperadas de datos y riesgos empresariales si no se aplican rigurosamente los límites que los rigen.

Estrategias de seguridad para la IA multimodelo: dos medidas que adoptar ahora
Medidas clave que las empresas pueden adoptar hoy para mejorar la visibilidad de la IA multimodelo y la ciberseguridad ante el crecimiento explosivo de la IA agéntica.

Cómo pueden los CISO medir el riesgo de seguridad de la IA
Descubra cómo CASI, ARS y la inteligencia sobre amenazas de F5 Labs ayudan a los CISO a medir el riesgo de seguridad de la IA a lo largo de todo su ciclo de vida.
Tres medidas que los CISO no pueden permitirse posponer
Conclusiones de un estudio reciente de F5 y qué deben hacer los CISO para anticiparse a estas tendencias.

Cómo abordar las vulnerabilidades de las aplicaciones: prácticas recomendadas para las pruebas de seguridad
Tanto la magnitud como la complejidad de las vulnerabilidades de las aplicaciones están aumentando rápidamente. Descubre por qué es fundamental adoptar un enfoque proactivo y multicapa para las pruebas de seguridad.

¿Qué opina SecOps sobre la IA? Parte 2: Protección de datos
F5 llevó a cabo un análisis exhaustivo de las opiniones de los profesionales de la seguridad en Reddit sobre la IA.