La semana pasada, revelamos un grave incidente de seguridad en el que estaba implicado un agente de amenazas muy sofisticado vinculado a un Estado. Como CISO, sé lo que supone recibir este tipo de noticias de un socio. Entiendo lo difícil y perjudicial que ha sido para los clientes, y pedimos sinceras disculpas por el incidente, del que asumimos toda la responsabilidad.
Durante la última semana, hemos hablado con cientos de nuestros clientes, así como con grupos de otros CISO. Quiero agradecer a nuestros clientes y a la comunidad de seguridad en general la colaboración que han demostrado durante estos momentos difíciles.
Nos comprometemos a aprender de este incidente y sabemos que hay aspectos que podríamos mejorar. Nuestra principal conclusión hasta el momento es que nuestros controles eran desiguales: sólidos en algunos ámbitos, pero no en otros. Lo haremos mejor.
Los equipos de toda la empresa se han movilizado para adoptar medidas rápidas y coordinadas destinadas a recuperar la confianza y elevar de forma permanente el nivel de seguridad. Hemos mejorado la automatización de la gestión del inventario y los parches, y hemos reforzado nuestra supervisión para la detección y la respuesta. Estamos mejorando nuestras capacidades de confianza cero en toda nuestra infraestructura y operaciones, y colaboramos con CrowdStrike para incorporar visibilidad avanzada de los endpoints a F5 BIG-IP. De hecho, estamos ejecutando CrowdStrike EDR en nuestros dispositivos BIG-IP del perímetro corporativo. También ofrecemos esa misma protección a nuestros clientes para sus flotas de BIG-IP.
Seguimos trabajando sin descanso para solucionar esta situación, colaborando con nuestros clientes en todo momento. A medida que avancemos en nuestra investigación y extraigamos conclusiones de este incidente, compartiremos lo aprendido para contribuir a reforzar la comunidad de seguridad en su conjunto.
Con ese fin, a continuación se recogen las preguntas más frecuentes que me están planteando los clientes en estos momentos, junto con las respuestas y recomendaciones correspondientes:
¿A qué tipo de datos de clientes accedió el actor de amenazas?
Algunos de los archivos extraídos de nuestra plataforma de gestión del conocimiento contenían información relacionada con un pequeño porcentaje de clientes. Cabe destacar que seguimos sin tener pruebas de que se haya accedido a datos de nuestros sistemas de CRM, financieros, de gestión de casos de soporte o F5 iHealth, ni de que se hayan extraído datos de ellos. Los datos de clientes afectados que hemos encontrado consisten principalmente en notas internas sobre interacciones con clientes, que pueden incluir información utilizada para la resolución de problemas, el desarrollo de funcionalidades y las solicitudes de corrección de errores.
Nuestro análisis detallado de estos archivos sigue en curso. Aunque estamos avanzando con rapidez, nos estamos tomando el tiempo necesario para proporcionar información precisa. Ya hemos notificado a los clientes cuyos datos hemos identificado hasta el momento y seguiremos informándoles directamente a medida que sepamos más.
¿Se ha filtrado públicamente o en la web oscura la información exfiltrada?
No hemos observado que la información extraída durante este incidente se haya compartido públicamente ni en la web oscura, ni tampoco hemos encontrado indicios de que se estén explotando activamente las vulnerabilidades a las que se accedió.
La CISA emitió una Directiva de Emergencia sobre el incidente. ¿Deberían preocuparse los clientes?
Aunque no tenemos constancia de vulnerabilidades críticas o de ejecución remota de código no divulgadas, ni de la explotación de las vulnerabilidades que dimos a conocer la semana pasada, la directiva de la CISA refuerza (1) nuestra firme recomendación, incluida en el aviso, de que los clientes actualicen su software BIG-IP lo antes posible y (2) nuestras directrices de configuración, según las cuales las interfaces de administración nunca deben estar expuestas a la Internet pública y siempre deben protegerse mediante una segmentación adecuada, el aislamiento de la red y el control de acceso.
Las actualizaciones anunciadas en nuestro Boletín trimestral de seguridad abordan vulnerabilidades de gravedad alta relacionadas con la información a la que accedió el agente de amenazas. Además, hemos proporcionado recursos adicionales para ayudar a los clientes a reforzar y supervisar sus entornos F5 aquí. Seguiremos colaborando estrechamente con la CISA y con nuestros clientes para garantizar la claridad, la transparencia y la confianza en nuestros productos.
¿Por qué no informaron antes del incidente?
Sabemos que la rapidez es importante a la hora de comunicar incidentes de seguridad, y nos esforzamos por informar del incidente de manera oportuna, responsable, precisa y práctica. También hemos colaborado estrechamente con las fuerzas de seguridad y nuestros socios gubernamentales.
¿Qué consecuencias tiene que el actor de amenazas haya accedido al código fuente de BIG-IP?
En primer lugar, no tenemos constancia de que se haya modificado nuestra cadena de suministro de software, incluidos nuestro código fuente y nuestros procesos de compilación y publicación. Esta evaluación ha sido validada mediante revisiones independientes realizadas por NCC Group e IOActive, empresas líderes en investigación sobre ciberseguridad. Para mantener una supervisión rigurosa, seguiremos contando con ellas para realizar análisis continuos.
En segundo lugar, instamos a los clientes a actualizar su software BIG-IP lo antes posible. Las nuevas versiones se han descargado 24.000 veces, por lo que un número significativo de nuestros clientes ya está en proceso de utilizar el software actualizado. También hemos proporcionado a los clientes más de 200 versiones personalizadas.
En las próximas semanas, también pondremos en marcha un programa de recompensas por errores para reforzar aún más la seguridad de los productos.
¿Cómo puedo empezar a utilizar CrowdStrike Falcon en BIG-IP?
CrowdStrike Falcon Sensor y Overwatch Threat Hunting ya están disponibles en acceso anticipado para BIG-IP Virtual Edition (VE), y próximamente lo estarán para los sistemas de hardware BIG-IP. Al permitir que los clientes de F5 integren CrowdStrike Falcon Sensor directamente en la plataforma F5 BIG-IP y aprovechen el servicio gestionado de búsqueda de amenazas CrowdStrike Falcon Adversary OverWatch, ambas empresas están llevando la seguridad adaptativa basada en IA al perímetro de la red, donde las organizaciones exponen el tráfico de sus aplicaciones y API más críticas.
F5 ofrece a los clientes de BIG-IP que cumplan los requisitos acceso gratuito hasta el 14 de octubre de 2026, para facilitar la adopción inmediata de la seguridad basada en IA y la búsqueda de amenazas a nivel de red sin costes iniciales. Los clientes de F5 BIG-IP interesados pueden consultar más información y empezar aquí.
¿Van a publicar más parches? ¿Debemos esperar nuevas versiones próximamente?
Tenemos previsto mantener nuestro ritmo habitual de actualizaciones y correcciones de BIG-IP. Abordaremos y comunicaremos cualquier vulnerabilidad de acuerdo con nuestra política de respuesta ante vulnerabilidades. Dicho esto, en este momento, y según nuestra investigación de los registros disponibles, no tenemos constancia de vulnerabilidades críticas o de ejecución remota de código que no se hayan divulgado, ni de informes sobre la explotación activa de vulnerabilidades de F5 no divulgadas.
¿Podemos obtener indicadores de compromiso (IOC)?
Los IOC están disponibles para los clientes de F5 previa solicitud. Los clientes pueden abrir un caso de soporte en MyF5 o ponerse en contacto con el soporte de F5 o directamente con sus equipos de cuenta para obtener los IOC y una guía de búsqueda de amenazas.
La guía de búsqueda de amenazas fue elaborada por CrowdStrike y no es específica de F5. Su objetivo es ayudarle a buscar al actor de amenazas en su propio entorno.
¿Qué versiones de BIG-IP incluyen la corrección?
Las versiones actualizadas de BIG-IP que los clientes deben instalar:
- BIG-IP 17.5.1.3
- BIG-IP 17.1.3
- BIG-IP 16.1.6.1
- BIG-IP 15.1.10.8
Puede encontrar más información sobre estas versiones y las vulnerabilidades que corregimos en la Notificación trimestral de seguridad de octubre.
¿Qué debemos hacer si utilizamos una versión que ha llegado al final de su vida útil (EOL) y que F5 ya no admite?
Recomendamos encarecidamente actualizar cualquier versión de software que haya llegado al final de su vida útil (EOL) a una versión que cuente actualmente con soporte de F5, para garantizar que disponga de las últimas actualizaciones y mejoras de seguridad.
Puede ponerse en contacto con el soporte de F5 directamente para obtener ayuda con la actualización de sus sistemas BIG-IP.
Sobre el autor
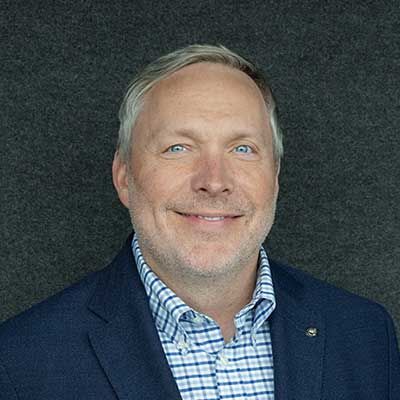
Chris Burger es el director de Seguridad de la Información de F5, donde dirige la estrategia, los programas y la gobernanza de ciberseguridad. Como líder pragmático en ciberseguridad, Chris aporta décadas de experiencia en respuesta a incidentes de seguridad, operaciones e ingeniería. Antes de incorporarse a F5, fue el primer CISO de Slalom, responsable de supervisar la estrategia y la gobernanza de seguridad de la empresa para respaldar su actividad y crecimiento a escala mundial. A lo largo de su carrera, Chris ha dirigido equipos de ciberseguridad en sectores altamente regulados, como los servicios financieros y las telecomunicaciones, y ha ocupado diversos cargos en Washington Mutual, Corbis, Clearwire y Russell Investments.
Más artículos de Christopher BurgerArtículos relacionados del blog
Conclusiones de F5 Labs sobre el modelo de seguridad de la IA: cuando los agentes de IA exponen datos sin que haya un atacante
Los agentes que intentan realizar tareas inofensivas pueden provocar exposiciones inesperadas de datos y riesgos empresariales si no se aplican rigurosamente los límites que los rigen.

Estrategias de seguridad para la IA multimodelo: dos medidas que adoptar ahora
Medidas clave que las empresas pueden adoptar hoy para mejorar la visibilidad de la IA multimodelo y la ciberseguridad ante el crecimiento explosivo de la IA agéntica.

Cómo pueden los CISO medir el riesgo de seguridad de la IA
Descubra cómo CASI, ARS y la inteligencia sobre amenazas de F5 Labs ayudan a los CISO a medir el riesgo de seguridad de la IA a lo largo de todo su ciclo de vida.
Tres medidas que los CISO no pueden permitirse posponer
Conclusiones de un estudio reciente de F5 y qué deben hacer los CISO para anticiparse a estas tendencias.

Cómo abordar las vulnerabilidades de las aplicaciones: prácticas recomendadas para las pruebas de seguridad
Tanto la magnitud como la complejidad de las vulnerabilidades de las aplicaciones están aumentando rápidamente. Descubre por qué es fundamental adoptar un enfoque proactivo y multicapa para las pruebas de seguridad.

¿Qué opina SecOps sobre la IA? Parte 2: Protección de datos
F5 llevó a cabo un análisis exhaustivo de las opiniones de los profesionales de la seguridad en Reddit sobre la IA.