La IA empresarial ha superado un punto de inflexión. Según el Informe sobre el estado de la estrategia de aplicaciones de 2026 de F5, las organizaciones utilizan actualmente una media de siete modelos de IA de forma simultánea y el 78 % cuenta con su propia infraestructura de inferencia de IA. Al mismo tiempo, el 98 % de las organizaciones se está preparando activamente para la IA agéntica. La transición de la experimentación a la producción ya está en marcha y avanza más rápido de lo que la mayoría de las organizaciones esperaba.
Lo que distingue a este momento no es solo la magnitud de la adopción de la IA, sino también su arquitectura. Las empresas están conectando múltiples agentes con múltiples modelos, nubes y fuentes de datos. El informe «2026 State of Application Strategy Report» reveló que el 93 % de las organizaciones opera en entornos híbridos multinube y que más de la mitad encadena u orquesta varios modelos para gestionar flujos de trabajo complejos. La inferencia de IA ya no es un único punto de conexión, sino un sistema distribuido, y esta distribución conlleva una nueva categoría de riesgo.
Cuando los flujos de trabajo de IA abarcan nubes, centros de colocación y entornos locales, la superficie de ataque se amplía. Los datos confidenciales fluyen entre sistemas. Los agentes toman decisiones de forma autónoma. Sin embargo, los marcos de gobernanza que funcionaban para las aplicaciones tradicionales sencillamente no se diseñaron para este tipo de tráfico, y muchas organizaciones ya han perdido el control.
Una nueva realidad operativa para la IA empresarial
Pensemos en el flujo de trabajo de un agente de atención al cliente que se ejecuta en varios entornos. Una consulta de un usuario activa una solicitud a una base de conocimientos privada, llama a una API externa para obtener datos en tiempo real y, a continuación, envía la respuesta a un modelo de lenguaje de gran tamaño (LLM) público para que la resuma.
Cada paso conlleva riesgos. Los datos confidenciales pueden quedar expuestos al salir del perímetro de la empresa. Las API externas pueden devolver contenido no validado. El propio modelo puede generar respuestas que infrinjan las políticas.
Aquí es donde la gobernanza se vuelve operativa: no como un informe a posteriori, sino como un control aplicado en cada paso del flujo de trabajo. Sin embargo, la mayoría de las herramientas tradicionales de seguridad de aplicaciones se diseñaron para inspeccionar el tráfico HTTP, no las interacciones nativas de la IA. No pueden detectar cuándo un modelo genera contenido que infringe las políticas de cumplimiento, cuándo un agente expone datos confidenciales a un LLM público o cuándo un flujo de trabajo automatizado se desvía de los límites establecidos por una empresa. Para cerrar esta brecha se necesitan controles diseñados específicamente para la forma en que los sistemas de IA se comunican y se comportan.
Cómo funcionan conjuntamente Equinix Distributed AI Hub y F5 AI Guardrails
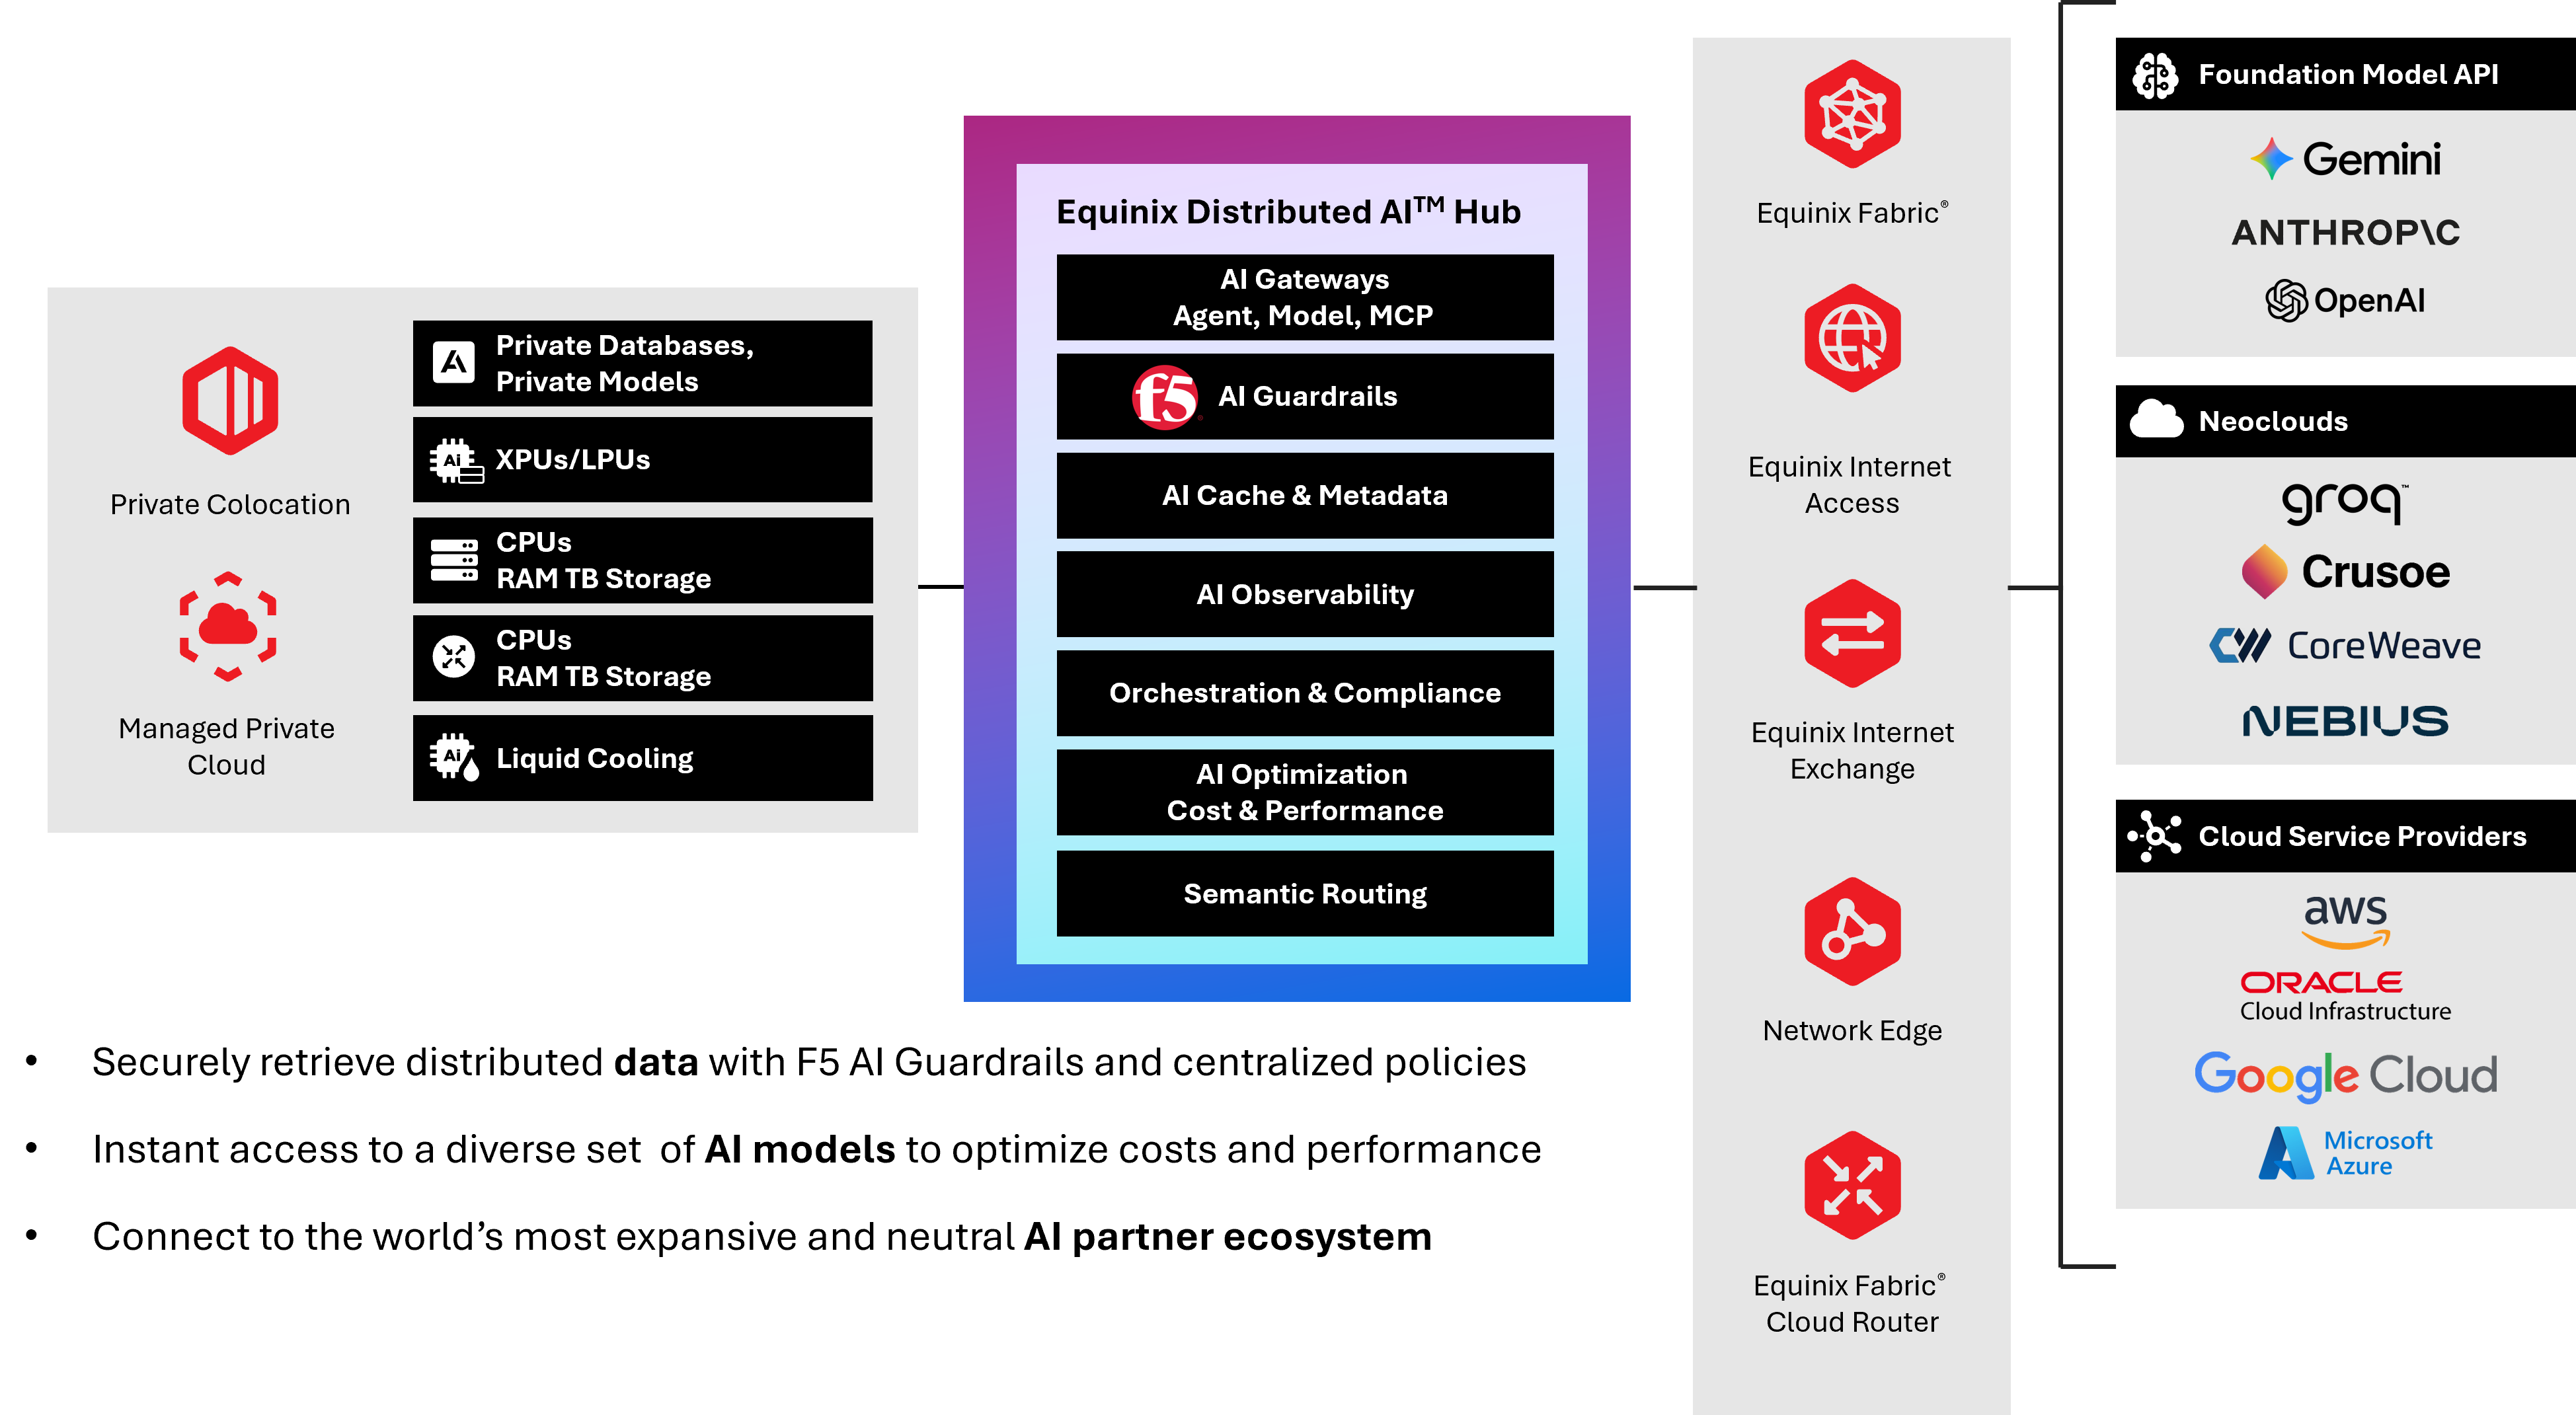
Para ayudar a nuestros clientes conjuntos a resolver los actuales retos de gobernanza y control de la IA, F5 y Equinix están ampliando su colaboración a largo plazo mediante la combinación de Equinix Distributed AI Hub y F5 AI Guardrails. Esta oferta conjunta permite a las organizaciones acercar la inferencia y la inspección de la IA al extremo de la red, optimizando el rendimiento y minimizando la latencia para ofrecer una experiencia de usuario fluida y segura.
Con presencia en más de 280 centros de datos de Equinix en todo el mundo, Distributed AI Hub proporciona un marco unificado que reúne datos, recursos informáticos, plataformas en la nube y socios del ecosistema de IA en un entorno independiente de los proveedores. Permite a las empresas ejecutar cargas de trabajo de IA allí donde ofrecen el mejor rendimiento, sin tener que reconstruir su arquitectura cada vez ni trasladar los datos a otras ubicaciones. Mediante esta solución, Equinix ofrece una forma sencilla y segura de conectar modelos, transferir datos, ejecutar inferencias y gestionar sistemas de IA distribuidos con una gobernanza y un control coherentes.
El Distributed AI Hub se ha diseñado como una plataforma abierta y neutral con respecto a los proveedores, lo que ofrece a los clientes la libertad de crear su propia pila de IA con las mejores soluciones de distintos proveedores. Esta flexibilidad permite a los equipos optimizar simultáneamente los costes, el rendimiento y la soberanía.
Mientras tanto, F5 AI Guardrails opera en la capa de interacción y se implementa localmente en las instalaciones de Equinix para ayudar a cumplir estrictos requisitos normativos. Aplica controles basados en políticas y diseñados específicamente para la IA en tiempo real, con el fin de detectar y bloquear fugas de datos, infracciones de políticas y resultados perjudiciales durante cada interacción con la IA. Las organizaciones pueden definir controles de cumplimiento personalizados y preconfigurados que se ajusten a marcos como el RGPD y la Ley de IA de la UE. Un motor de políticas adaptativo mantiene una gobernanza coherente ante los cambios en los modelos, los usuarios y los contextos empresariales, con visibilidad centralizada y trazabilidad lista para auditorías de cada decisión de aplicación.
La arquitectura combinada introduce un único punto de aplicación de políticas para las interacciones con la IA en todos los entornos. Equinix proporciona la conectividad privada y las opciones de ubicación necesarias para ejecutar la inferencia allí donde ofrezca el mejor rendimiento, mientras que F5 aplica controles en tiempo de ejecución a cada solicitud y respuesta.
Esto transforma la gobernanza, que deja de ser una tarea a posteriori para convertirse en una capacidad integrada. En lugar de duplicar políticas entre equipos, las organizaciones pueden aplicar medidas coherentes una sola vez y extenderlas a distintos modelos, nubes y agentes.
El resultado es una operativa más sencilla, una postura de riesgo más sólida y la flexibilidad necesaria para ampliar el uso de la IA sin tener que rediseñar la arquitectura de seguridad para cada implementación.
El argumento empresarial para gobernar la IA en la capa de infraestructura
Las empresas que intentan incorporar la gobernanza a sus implementaciones de IA a posteriori suelen acabar gestionando herramientas fragmentadas, controles incoherentes y una exposición considerable a riesgos de auditoría. Cada equipo establece sus propias medidas de protección, o ninguna. Aumenta el uso de IA en la sombra. Se intensifica la dependencia de los proveedores. Y cuando los organismos reguladores solicitan pruebas de supervisión, la documentación está incompleta. Para evitar estos problemas, las organizaciones necesitan un enfoque proactivo y centralizado que ayude a controlar los costes y, al mismo tiempo, evite inversiones reactivas y puntuales, así como la proliferación de herramientas.
Integrar la gobernanza en la capa de infraestructura permite abordar estos problemas de raíz. Cuando la aplicación de políticas está centralizada y acompaña a la carga de trabajo de IA independientemente de dónde se ejecute, las organizaciones obtienen una visibilidad uniforme de todos los modelos y entornos. Los equipos de cumplimiento normativo disponen de las pruebas que necesitan, listas para auditorías. Los equipos de seguridad obtienen protección en tiempo real frente a las amenazas más relevantes para los sistemas de IA. Y los equipos de plataforma cuentan con la flexibilidad necesaria para elegir modelos y proveedores en función del rendimiento y el coste, sin temor a perder el control.
A quién afecta esto
A medida que los flujos de trabajo de IA se extienden a distintos entornos, la gobernanza no puede seguir estando fragmentada. Integrar la aplicación de políticas en la ruta de interacción proporciona a las empresas control en tiempo real, una visibilidad uniforme y la flexibilidad necesaria para escalar sin añadir complejidad.
Esto es lo que permite que la IA pase de la fase de experimentación a convertirse en una infraestructura de producción fiable.
Los equipos de plataformas e infraestructuras de IA necesitan poder crear y escalar una IA distribuida sin asumir una complejidad inmanejable. La combinación de Equinix Distributed AI Hub y F5 AI Guardrails proporciona a estos equipos una base independiente del proveedor con una gobernanza coherente integrada, para que puedan centrarse en ofrecer capacidades de IA en lugar de gestionar brechas de seguridad.
Los responsables de riesgos y cumplimiento normativo necesitan trazabilidad. Cada interacción con la IA que pasa por AI Guardrails genera un registro que se puede revisar, incluir en informes y vincular a medidas de aplicación específicas. Estas pruebas son las que cierran el círculo entre las operaciones de IA y la responsabilidad regulatoria.
Para obtener más información, lea nuestro comunicado de prensa. Además, no deje de visitar nuestra página web de F5 y Equinix.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.