Aunque no sufras una brecha de seguridad, los costes de los ataques automatizados pueden ser más elevados de lo que crees.
Sabemos que, hoy en día, casi la mitad del tráfico de Internet lo generan bots. Algunos son buenos, pero la mayoría son malos. Las eficiencias operativas que ofrecen la automatización y el aprendizaje automático se están utilizando como armas tanto para realizar sondeos de reconocimiento como para lanzar ataques.
Aparte de la amenaza para la seguridad —que es existencial y, sin duda, la razón por la que vemos que un porcentaje significativo de organizaciones implementa servicios de defensa contra bots—, todo este tráfico no deseado tiene un impacto económico real. He preparado un par de modelos para ilustrar dicho impacto.
IMPACTO en los COSTES DEL SERVIDOR
En primer lugar, está la carga adicional que soporta la aplicación o el servidor. Las aplicaciones tienen una capacidad de conexión limitada, y tanto los bots como los usuarios legítimos necesitan una conexión. Si los bots están consumiendo conexiones, los usuarios legítimos no pueden utilizarlas. Se necesitan más recursos para garantizar que los clientes de pago puedan acceder al sitio o a la aplicación.
Partiendo de la composición del tráfico generalmente aceptada —el 50 % o más lo generan bots—, se puede suponer que por cada usuario legítimo hay un bot. Si hay dos solicitudes, una es legítima y la otra procede de un bot. A partir de esta premisa, podemos deducir que, por cada instancia de servidor necesaria para responder a solicitudes legítimas, también necesitamos otra para responder a las solicitudes de los bots.
Lo que básicamente significa que, debido a los bots, estás pagando por las instancias de servidor el doble de lo necesario. Si normalmente necesitaras 5 instancias para atender las solicitudes legítimas, el coste sería de unos 1401,60 $ al año. Ahora duplica esa cantidad para hacer frente a los bots y acabarás pagando 2803,20 $ al año.
IMPACTO en los COSTES DE ANCHO DE BANDA
¡Pero espera, aún hay más!
El disruptivo modelo de negocio de la nube no se limitó a introducir la facturación por consumo y las suscripciones. También implantó el pago por uso de los servicios. Hoy en día, se pueden elegir servicios a la carta entre un amplio abanico de opciones, desde bases de datos y mensajería hasta almacenamiento y balanceo de carga.
Pero algunos servicios se incluyen independientemente de que los elijas o no. El ancho de banda saliente —el uso de la red— es uno de esos costes de los que nadie quiere hablar. Sin embargo, es un coste, y el uso malicioso de bots repercute en él de forma tan significativa como en los recursos informáticos.
Según HTTP Archive, el tamaño medio de una página hoy en día es de 1288 kB. Bastante pesada. El precio habitual del ancho de banda ronda los doce (12) centavos por GB. Hice una estimación conservadora, partiendo de apenas diez (10) visitantes al día y multiplicando esa cifra por diez progresivamente. El modelo presupone que el 50 % de los visitantes son bots. Con 10 visitantes al día, solo hablamos de una diferencia entre 1,09 $ (sin bots) y 2,19 $ (con bots) al año. Si aumentamos esa cifra hasta los 10 000 visitantes diarios, el coste anual asciende a 1096,66 $ sin bots y a 2193,32 $ con bots.
De nuevo, es probable que estés pagando el doble al año por dar soporte a bots. Por sí solas, estas cifras quizá no parezcan tan malas. Al fin y al cabo, solo pagas unos 2000 $ al año por el ancho de banda. Es una ganga teniendo en cuenta el precio habitual de una línea T1.
Veamos los costes en conjunto.
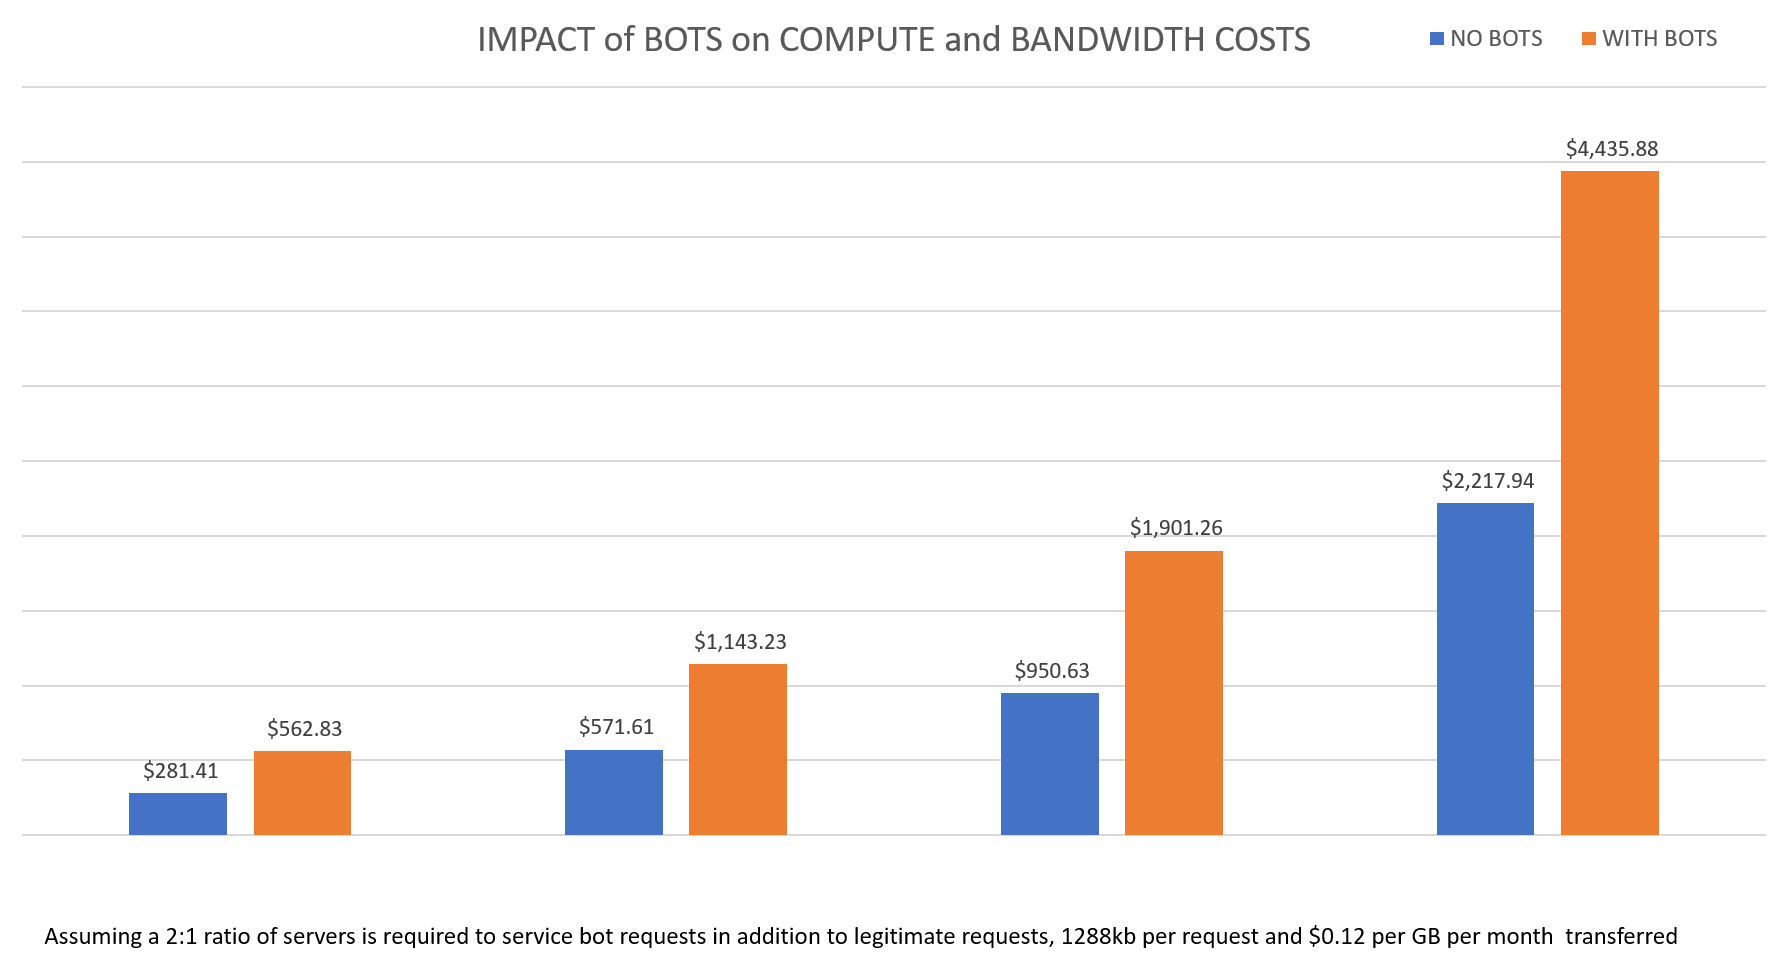
El impacto económico de los bots empieza a acumularse, sobre todo teniendo en cuenta que hablamos de un número bastante reducido de visitantes al día y con una interacción limitada. Una aplicación basada en una API, con una mayor frecuencia de interacción, incrementará drásticamente estos costes y, con ellos, el coste de atribuir a los bots el mismo valor que a los consumidores humanos.
Ten en cuenta, además, que apenas hemos empezado a vislumbrar lo que cuesta mantener una aplicación segura y rápida en la nube. Si añadimos servicios de CDN y balanceo de carga, además de un WAF para impedir que los bots maliciosos causen daños reales, la factura se disparará de forma bastante drástica.
Rackspace cuenta con una calculadora de «costes de la nube» bastante sencilla, pero excelente que incluye servidores virtuales, balanceadores de carga, bases de datos y varios complementos, como almacenamiento, copias de seguridad y monitorización. Todo ello, además del ancho de banda. Es una herramienta estupenda para hacerse una idea de cuánto costará su presencia en la nube. No olvide duplicar su estimación para tener en cuenta esos bots utilizados como armas.
LOS COSTES TAMBIÉN SE ACUMULAN EN EL CENTRO DE DATOS
Ahora bien, quizá piense que puede evitar el impacto económico manteniéndose en el centro de datos. Nada más lejos de la realidad. Aunque puede que no resulte tan evidente, sigue pagando por la capacidad de procesamiento, el ancho de banda y todos los servicios necesarios para acelerar y proteger esa aplicación. Además, es probable que tenga que asumir los gastos generales derivados de operar los servicios y mantener la red y las matrices de almacenamiento. Y, puesto que debemos ser rigurosos y sinceros con respecto a los costes del centro de datos, estoy seguro de que, si investigo un poco, podré calcular el coste de los bots en las instalaciones en términos de kilovatios hora consumidos. Porque, si utilizan capacidad de procesamiento, consumen energía, y la energía cuesta dinero.
Te animo a que profundices un poco más en tus registros y los analices para determinar qué porcentaje de tu tráfico total corresponde realmente a visitas no solicitadas de bots. Después, haz algunos cálculos para averiguar cuánto estás pagando realmente por ello.
Porque, no nos engañemos, ese tráfico no deseado se paga de muchas formas: costes de computación, de ancho de banda, de servicios y gastos operativos. Tiene sentido reducirlo al máximo aprovechando las soluciones de protección contra bots y los cortafuegos de aplicaciones web. Ambos pueden reducir el coste de hacer negocios en una economía digital al disminuir el volumen de tráfico procedente de bots no deseados.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.