La evolución constante de las amenazas automatizadas ha convertido la gestión de bots en un elemento esencial para la seguridad empresarial. En respuesta, F5 sigue mejorando la experiencia de sus clientes mediante soluciones de nivel empresarial que ayudan a las organizaciones a combatir eficazmente los bots.
Este compromiso alcanza nuevas cotas con la última versión de F5 Distributed Cloud Bot Defense, un componente clave de F5 Application Delivery and Security Platform. Las novedades de esta versión están diseñadas para ayudar a los equipos de seguridad a proteger sus aplicaciones sin renunciar a la agilidad operativa.
Estas mejoras transforman la forma en que los equipos gestionan las amenazas automatizadas y permiten integrar con mayor fluidez la gestión y mitigación de bots en marcos de seguridad más amplios. Analicemos las características y ventajas de estas actualizaciones y descubramos cómo puede aprovecharlas su organización.
Innovación repleta de funcionalidades: ¿qué novedades hay?
Esta versión incorpora importantes mejoras en la consola y nuevas y emocionantes funciones, entre ellas:
- Incorporación de autoservicio. Implemente rápidamente la protección contra bots en nuevos servicios y endpoints mediante un proceso de incorporación simplificado para equipos descentralizados y en expansión.
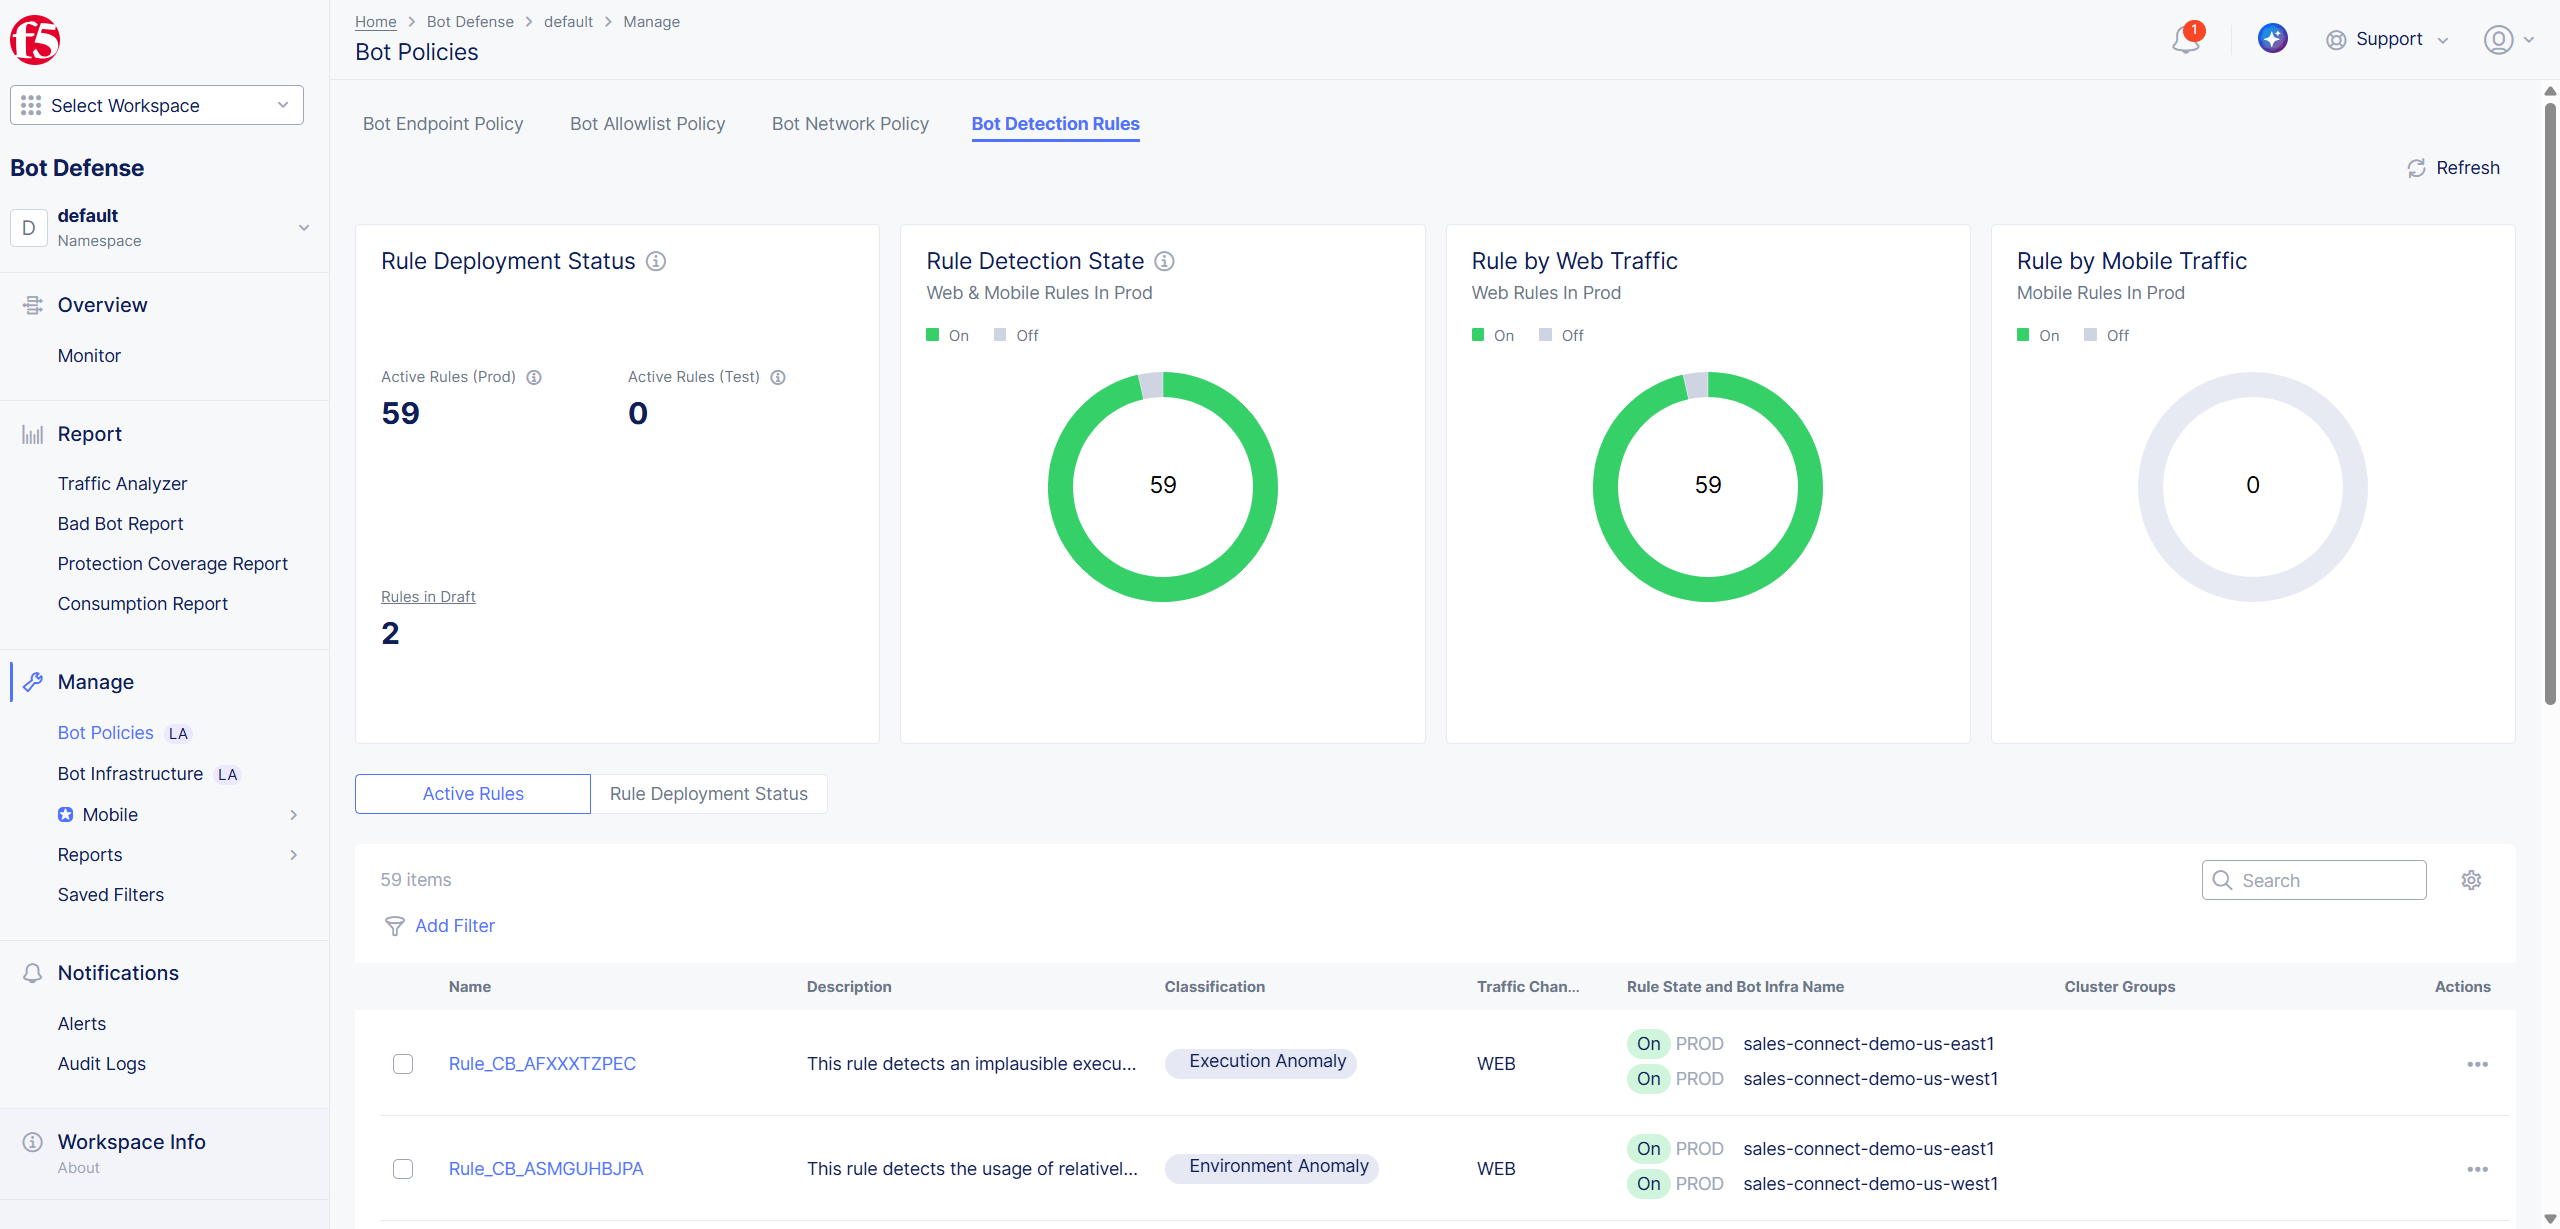
- Reglas de detección de bots. Configure las reglas de inteligencia sobre amenazas directamente desde la consola para actualizar las reglas de inmediato y disponer de opciones de reversión más flexibles.
- Enrutamiento nativo. Gestione sin problemas la lógica de enrutamiento del tráfico de bots desde la consola y elimine la dependencia de procesos de coordinación externos.
- Integración con el panel de Web application and API protection (WAAP). Obtenga una vista unificada que integre Distributed Cloud Bot Defense a la perfección en paneles más amplios del panorama de seguridad.
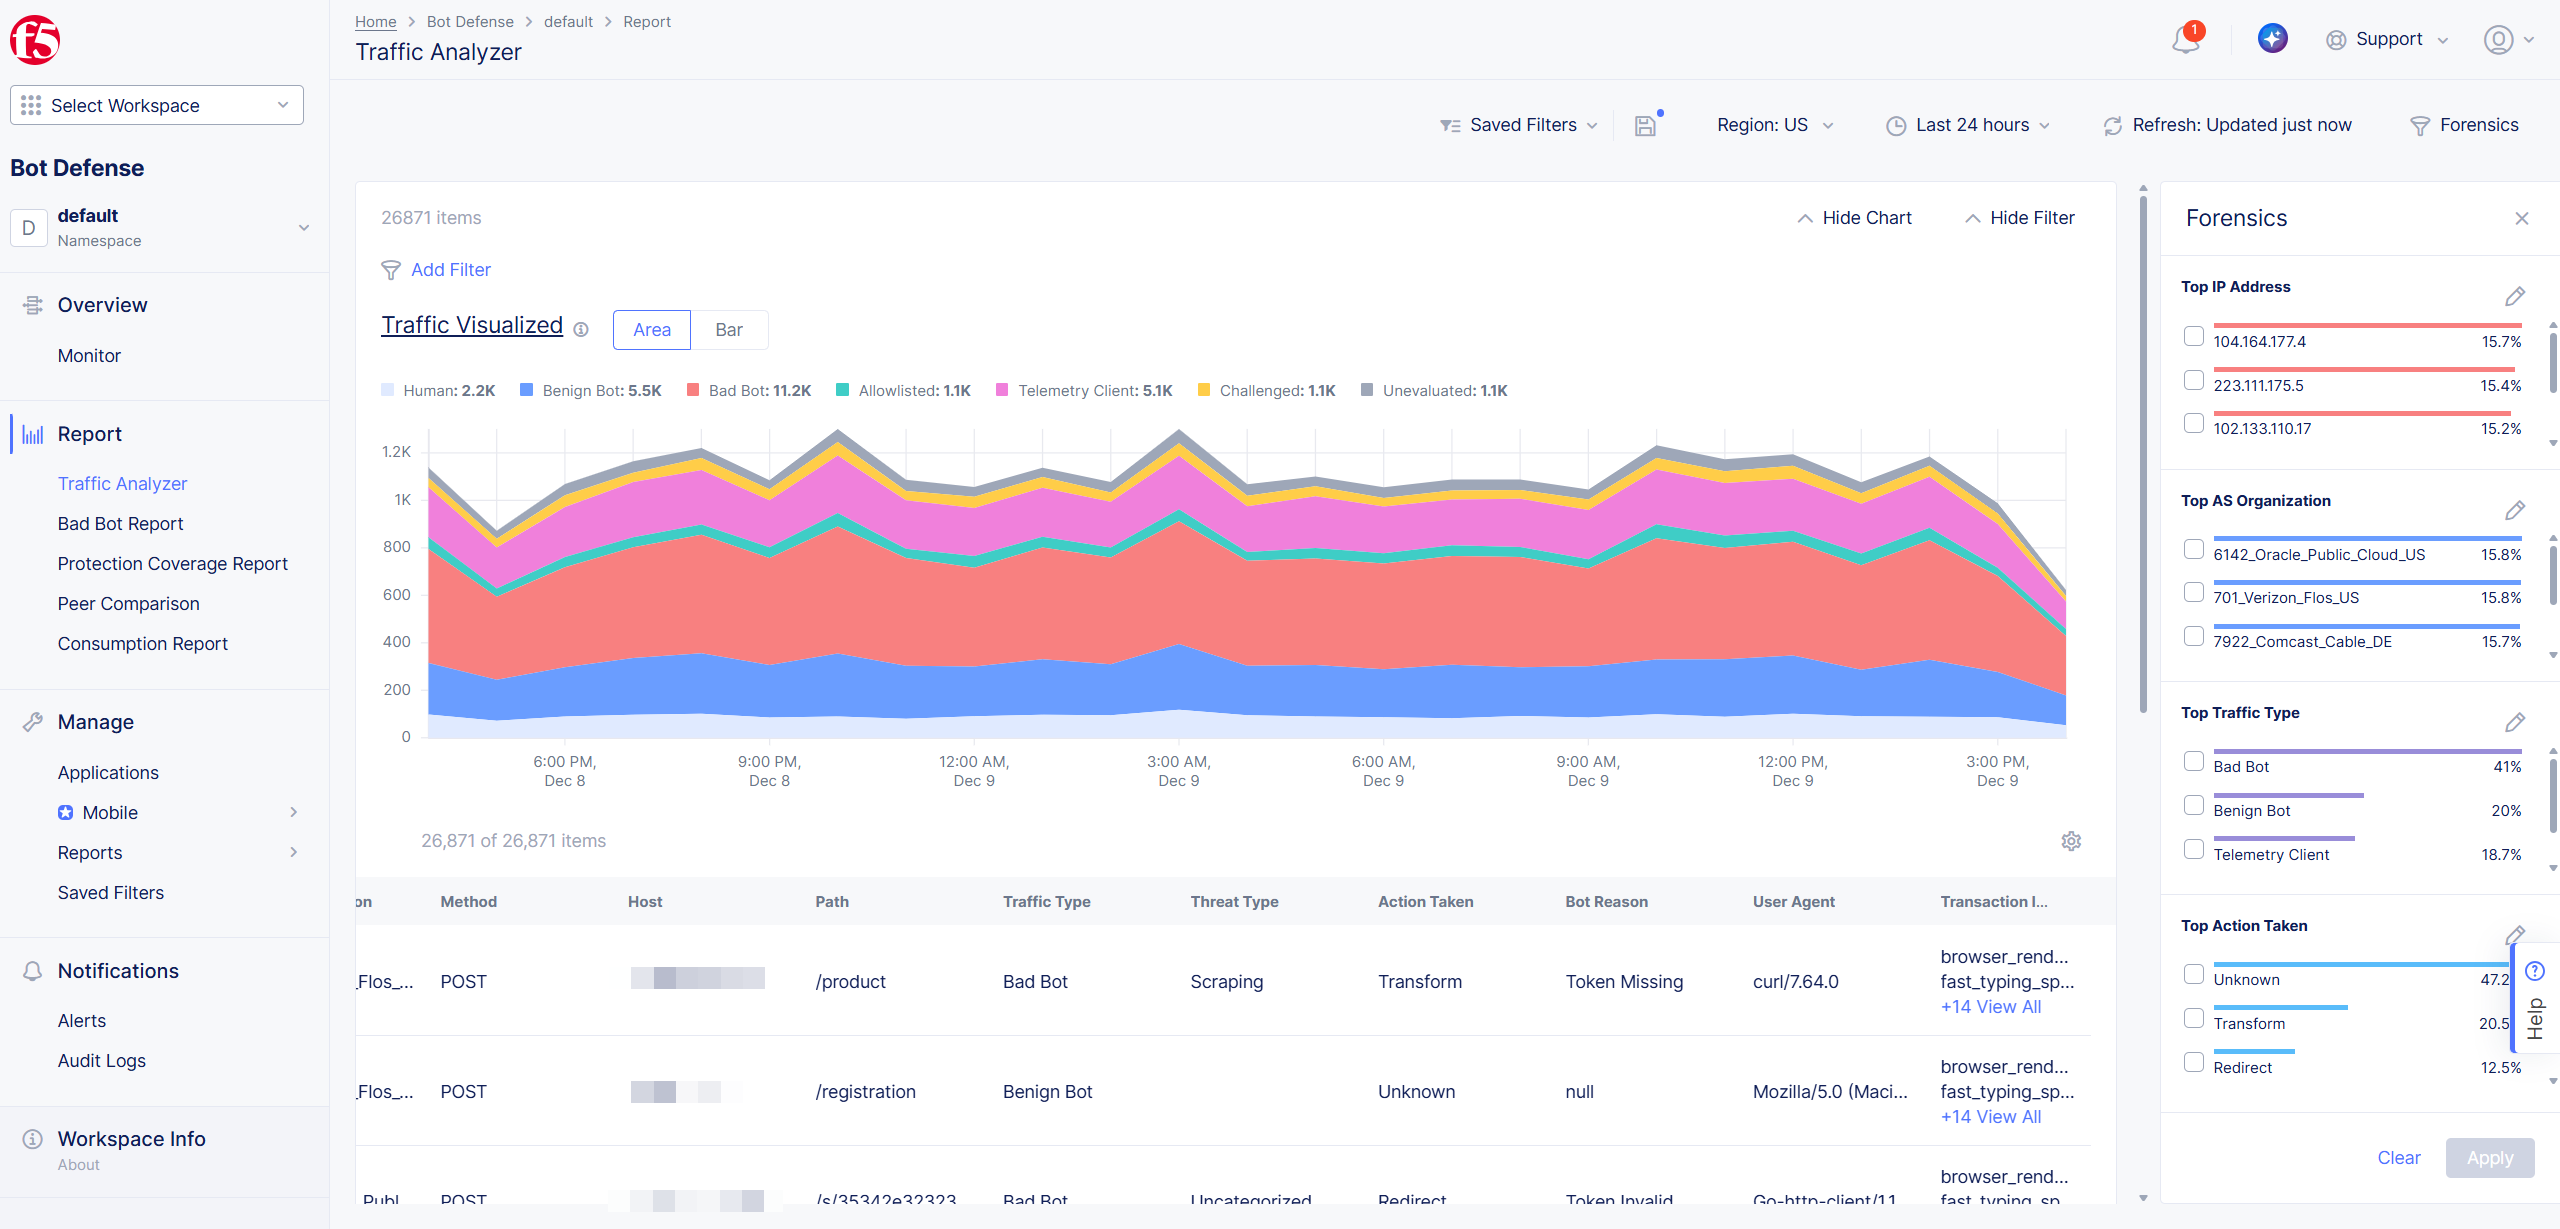
- Mejoras del panel de análisis forense para el informe del Analizador de tráfico. Consulte las principales agregaciones para agilizar la clasificación y la investigación de amenazas.
- Consulta las reglas de defensa contra bots activadas en el informe del Analizador de tráfico. Obtén visibilidad sobre las reglas de tráfico específicas que activan los informes de inteligencia sobre amenazas.
- Filtrado avanzado en todas las páginas de Distributed Cloud Bot Defense. Utilice filtros de análisis granulares para centrarse en puntos de datos concretos.
Ventajas de las nuevas mejoras
La implementación simplificada y la escalabilidad son características clave de la consola mejorada. Entre ellas se incluye la incorporación mediante autoservicio, que supone un cambio radical para las organizaciones que crecen rápidamente o cuentan con estructuras descentralizadas. A medida que los equipos amplían sus aplicaciones y servicios, la incorporación de Distributed Cloud Bot Defense y sus funcionalidades avanzadas puede convertirse en un cuello de botella, ya que el proceso actual requiere que F5 Distributed Cloud Managed Services configure los componentes sin la intervención del usuario. Esta función elimina esas ineficiencias. Además, se integra perfectamente con las arquitecturas modernas, lo que garantiza una implementación fluida de la protección contra bots, incluso a medida que aumenta el número de endpoints.
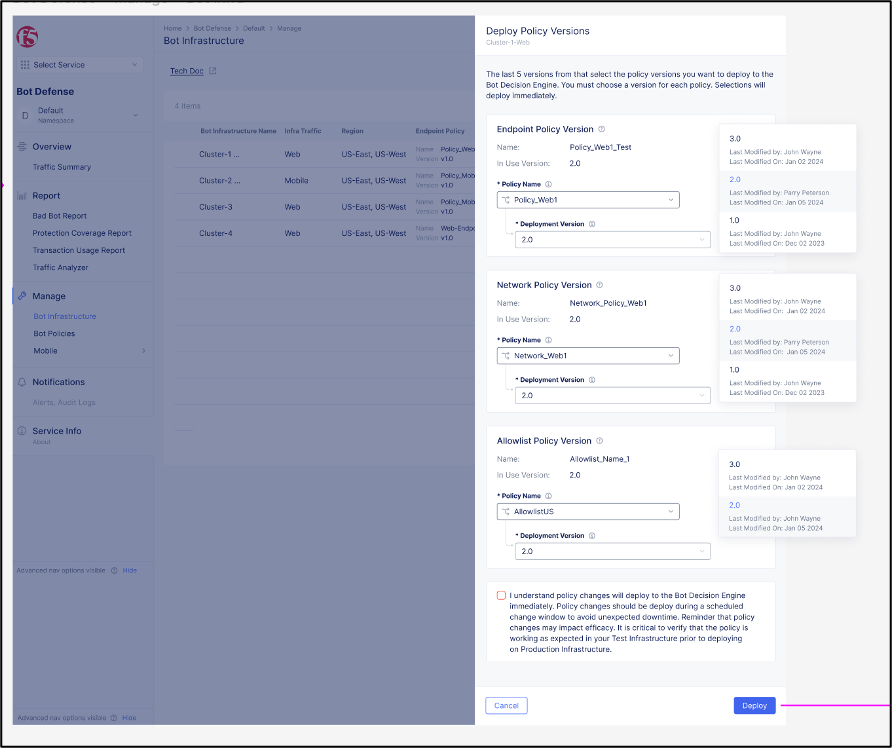
El aumento del acceso y el control es otra de las ventajas de las nuevas mejoras, ya que los equipos de seguridad disponen ahora de un acceso más amplio a la configuración de políticas y a la gestión de la lógica de enrutamiento. Gracias a las reglas de defensa contra bots, los equipos pueden establecerlas y modificarlas en tiempo real sin depender de F5 Managed Services, lo que garantiza una respuesta rápida ante las amenazas emergentes. La posibilidad de gestionar el enrutamiento del tráfico de forma nativa desde la consola elimina la necesidad de una coordinación innecesaria y ofrece medidas de seguridad sencillas para controlar el tráfico de bots.
Este acceso ampliado simplifica las operaciones y pone los controles críticos directamente en manos de los equipos de seguridad, permitiéndoles actuar con agilidad.
Las nuevas funciones también fomentan la agilidad operativa, algo fundamental para las empresas modernas que dependen de herramientas de seguridad capaces de adaptarse a entornos en rápida evolución. Por ejemplo, la incorporación mediante autoservicio permite implementar de inmediato la protección contra bots en nuevos endpoints. Los equipos de seguridad pueden incorporar servicios, ampliar las operaciones e integrar flujos de trabajo con una facilidad y eficiencia sin precedentes.
Más allá del despliegue, los controles del ciclo de vida permiten a los equipos realizar iteraciones con rapidez, lo que reduce el tiempo de respuesta incluso ante los retos de seguridad más complejos. Los equipos pueden experimentar con políticas, adaptar su estrategia y mejorar continuamente los resultados sin comprometer la eficiencia operativa.
La gestión de amenazas automatizadas va más allá de la mera detección de bots; también implica comprender su comportamiento y responder de forma eficaz. Las mejoras del panel de análisis forense de la consola permiten agregar rápidamente información valiosa, lo que ayuda a los equipos a clasificar los incidentes relacionados con bots a una velocidad sin precedentes. En combinación con el filtrado avanzado, los flujos de trabajo de seguridad se vuelven mucho más específicos, lo que permite a ingenieros y analistas aislar e investigar las amenazas con mayor precisión.
Gracias a estas mejoras analíticas, las organizaciones pueden reducir al mínimo el tiempo dedicado a examinar datos y centrarse en resolver los incidentes de seguridad antes de que afecten a las operaciones empresariales.
Cómo ayuda esto: tres casos de uso
Los equipos de seguridad modernos se enfrentan a una necesidad cada vez mayor de equilibrar la protección proactiva con la sencillez operativa. Las mejoras que ofrece Distributed Cloud Bot Defense se han diseñado cuidadosamente para satisfacer estas necesidades y aportar soluciones a problemas persistentes en la gestión de bots.
Tanto si su organización se enfrenta a una visibilidad limitada como a ineficiencias en el enrutamiento o a procesos de incorporación lentos, esta nueva versión ofrece herramientas que permiten a los equipos actuar con rapidez y confianza, al tiempo que protegen sus aplicaciones y servicios. Refleja el compromiso de F5 de ofrecer una seguridad que evoluciona tan rápido como las amenazas que combate.
Caso de uso 1: Escalado de las reglas de defensa contra bots. Un sitio de comercio electrónico en crecimiento se enfrenta a un volumen cada vez mayor de bots automatizados que realizan compras, lo que afecta al inventario y genera frustración entre los clientes habituales. Mediante reglas de defensa contra bots, el equipo de seguridad de la empresa crea reglas de inteligencia sobre amenazas dirigidas específicamente a combatir el abuso en el proceso de compra. El sitio responde de forma proactiva a la evolución de las tácticas de los bots mediante la implementación inmediata de reglas y opciones de reversión.
Caso de uso 2: Informes unificados para la toma de decisiones estratégicas. Una empresa global quiere conocer su cobertura frente a las amenazas de bots en cientos de endpoints y, al mismo tiempo, compararse con sus competidores. Mediante el informe de cobertura de protección y el informe de comparación con empresas similares, la organización obtiene una visión integral de los riesgos para sus revisiones trimestrales de gobernanza. Esta información orienta las decisiones sobre la asignación de recursos y permite identificar prácticas más eficaces de defensa contra bots que adoptar.
Caso de uso 3: Investigaciones de bots más rápidas. Cuando una empresa de medios detecta picos de tráfico inusuales en una sección recién lanzada, su equipo de seguridad aísla rápidamente la actividad maliciosa gracias a las mejoras del panel de análisis forense. Mediante los filtros de granularidad del panel, el equipo identifica los orígenes y comportamientos de los bots que extraen contenido y actúa con rapidez para mitigar el problema.
Empoderando a los defensores
En esencia, la nueva versión refleja el firme compromiso de F5 con dotar a sus clientes de las herramientas necesarias. Al mejorar la visibilidad, facilitar la configuración y favorecer la agilidad operativa, Distributed Cloud Bot Defense permite que los equipos de seguridad modernos estén a la altura de las circunstancias gracias a información práctica, flujos de trabajo simplificados y mecanismos de defensa automatizados.
Estas mejoras no solo responden a las necesidades actuales, sino que preparan a las organizaciones para el futuro, en el que las amenazas automatizadas serán cada vez más complejas. La última versión de F5 supone una auténtica transformación para las empresas que buscan una protección contra bots fluida y escalable.
A medida que las empresas modernas siguen integrando aplicaciones web y API en sus operaciones, las amenazas automatizadas representan un desafío inevitable. Distributed Cloud Bot Defense permite a los equipos de seguridad combatir estas amenazas, al tiempo que reduce su carga de trabajo y mejora sus capacidades estratégicas. Desde un análisis más profundo hasta una implementación más rápida, las ventajas de las últimas mejoras son innegables.
¿Cuál es su estrategia de gestión de bots para el futuro? Con la última versión de F5 Distributed Cloud Bot Defense, el futuro ya está a su alcance.
Visite nuestra simulación de la solución para explorar las funciones actualizadas. Además, no deje de consultar nuestro comunicado de prensa.
Sobre el autor
Artículos relacionados del blog

El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.

STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]