Hace apenas unos años, los microservicios eran una curiosidad sobre la que los desarrolladores hablaban con cierto entusiasmo desbordante ante las posibilidades y oportunidades que ofrecía esta incipiente arquitectura de aplicaciones.
Hoy en día, incluso quienes nos dedicamos a las redes hablamos de ellos porque prácticamente se han convertido —como afirma el último estudio de Lightstep— en la norma en las empresas. En serio. En nuestro informe de 2018 Estado de la entrega de aplicaciones, incluso los profesionales de áreas relacionadas con las redes indicaron que querían que los servicios de aplicaciones se ofrecieran en contenedores. Por tanto, no debería sorprender que la citada encuesta de Lightstep revelara que no solo el 91 % de los encuestados utiliza o tiene previsto utilizar microservicios, sino que el 86 % también espera que se conviertan en la opción predeterminada en un plazo de cinco años.
Eso no quiere decir que no haya dificultades. De hecho, el 99 % de los encuestados por Lightstep afirmó haber tenido dificultades al utilizar microservicios. A juzgar por las respuestas, se podría decir que prácticamente todo resulta más difícil (y, en ocasiones, más caro) con los microservicios.
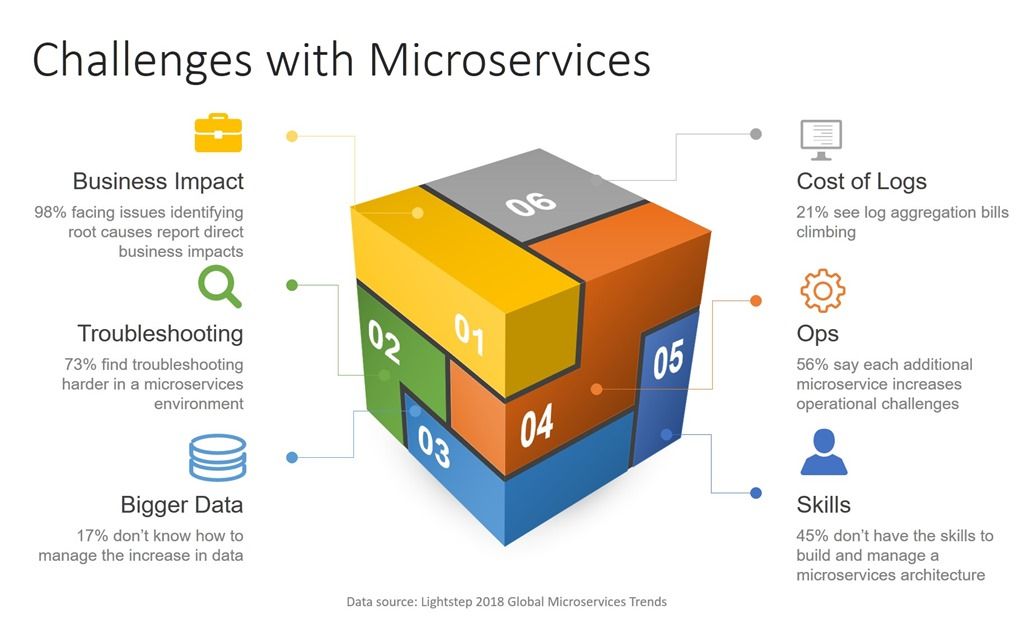
La encuesta señaló retos tanto empresariales como operativos, desde el aumento del coste de la agregación de registros (21 %) y el desconocimiento sobre qué hacer con el incremento de los datos (17 %) hasta las dificultades para solucionar problemas (73 %).
Sin embargo, más preocupante fue descubrir que «el 98 % de quienes tienen dificultades para identificar la causa raíz de los problemas en entornos de microservicios afirman que esto tiene un impacto directo en el negocio».
Este es uno de los principales retos que también se mencionan en otros ámbitos, normalmente utilizando los términos «visibilidad» u «observabilidad», dependiendo de si se está en el lado de las redes o en el de DevOps.
Ambos términos describen, en esencia, las mismas capacidades: poder ver qué está ocurriendo mientras los mensajes recorren la red desde el cliente hasta el servicio y de vuelta. Dentro del entorno de contenedores, esto resulta especialmente difícil debido al alcance y la escala de los servicios implicados.
Con una aplicación web tradicional de tres capas, hay tres conjuntos de registros y tres sistemas que supervisar. Con una arquitectura de microservicios —probablemente expuesta mediante una API que pueden utilizar tanto clientes web como móviles—, puede haber decenas o cientos de servicios diferentes que supervisar.
El modelo de escalado sigue siendo el mismo —escalamos horizontalmente mediante réplicas—, pero la magnitud en un entorno de contenedores es considerablemente mayor. Es como jugar a golpear topos con cien agujeros en lugar de diez. Averiguar la ruta que ha seguido una transacción determinada va a ser complicado, por decirlo suavemente. Sobre todo cuando esa ruta puede haber desaparecido. Al fin y al cabo, la premisa de la mayoría de los entornos de contenedores es fallar rápidamente y sustituir las instancias, en lugar de esperar a una intervención manual.
Hay un par de formas de abordar este reto. La primera y principal es utilizar instrumentación que facilite el seguimiento y la resolución de problemas. Este enfoque no es nuevo, pero la naturaleza volátil de los entornos de contenedores lo hace más complejo. Aun así, la inserción de elementos de seguimiento (como cabeceras HTTP personalizadas con identificadores únicos) puede ser de gran ayuda para el equipo de operaciones a la hora de localizar errores o problemas de rendimiento. Aunque no suele ser una función de las opciones nativas de escalado de contenedores, es una cuestión que las mallas de servicios están abordando como parte de sus prestaciones.
En segundo lugar, está la posibilidad de poner en cuarentena los microservicios que presentan problemas para que los equipos de operaciones y desarrollo puedan examinar el sistema en el estado que provocó el fallo. Básicamente, la cuarentena retira el contenedor afectado del entorno activo para que deje de recibir llamadas, pero lo mantiene en ejecución para poder analizarlo e inspeccionarlo.
No existe una varita mágica, pero poder rastrear y poner en cuarentena los contenedores en implementaciones basadas en microservicios puede contribuir en gran medida a reducir el tiempo medio de resolución (MTTR) y el impacto en el negocio.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.