Al igual que las revisiones médicas periódicas son importantes para mantenerse sano, comprobar periódicamente el estado de tus aplicaciones es fundamental para garantizar un rendimiento fiable. Al actuar como proxy inverso y equilibrar la carga del tráfico, NGINX utiliza comprobaciones de estado pasivas para proteger a los usuarios de tus aplicaciones frente a las interrupciones del servicio, desviando automáticamente el tráfico de los servidores que no responden a las solicitudes. NGINX Plus incorpora comprobaciones de estado activas, que envían sondas especiales capaces de detectar servidores con problemas incluso antes de que fallen al procesar una solicitud. ¿Qué tipo de comprobación de estado es el más adecuado para tus aplicaciones? En este artículo, te ofrecemos la información que necesitas para tomar esa decisión.
¿Qué es una comprobación de estado?
En su forma más básica, una comprobación de estado es un método para determinar si un servidor puede gestionar tráfico. NGINX utiliza comprobaciones de estado para supervisar los servidores para los que actúa como proxy inverso o entre los que distribuye el tráfico, a los que denomina servidores de backend.
Comprobaciones de estado pasivas
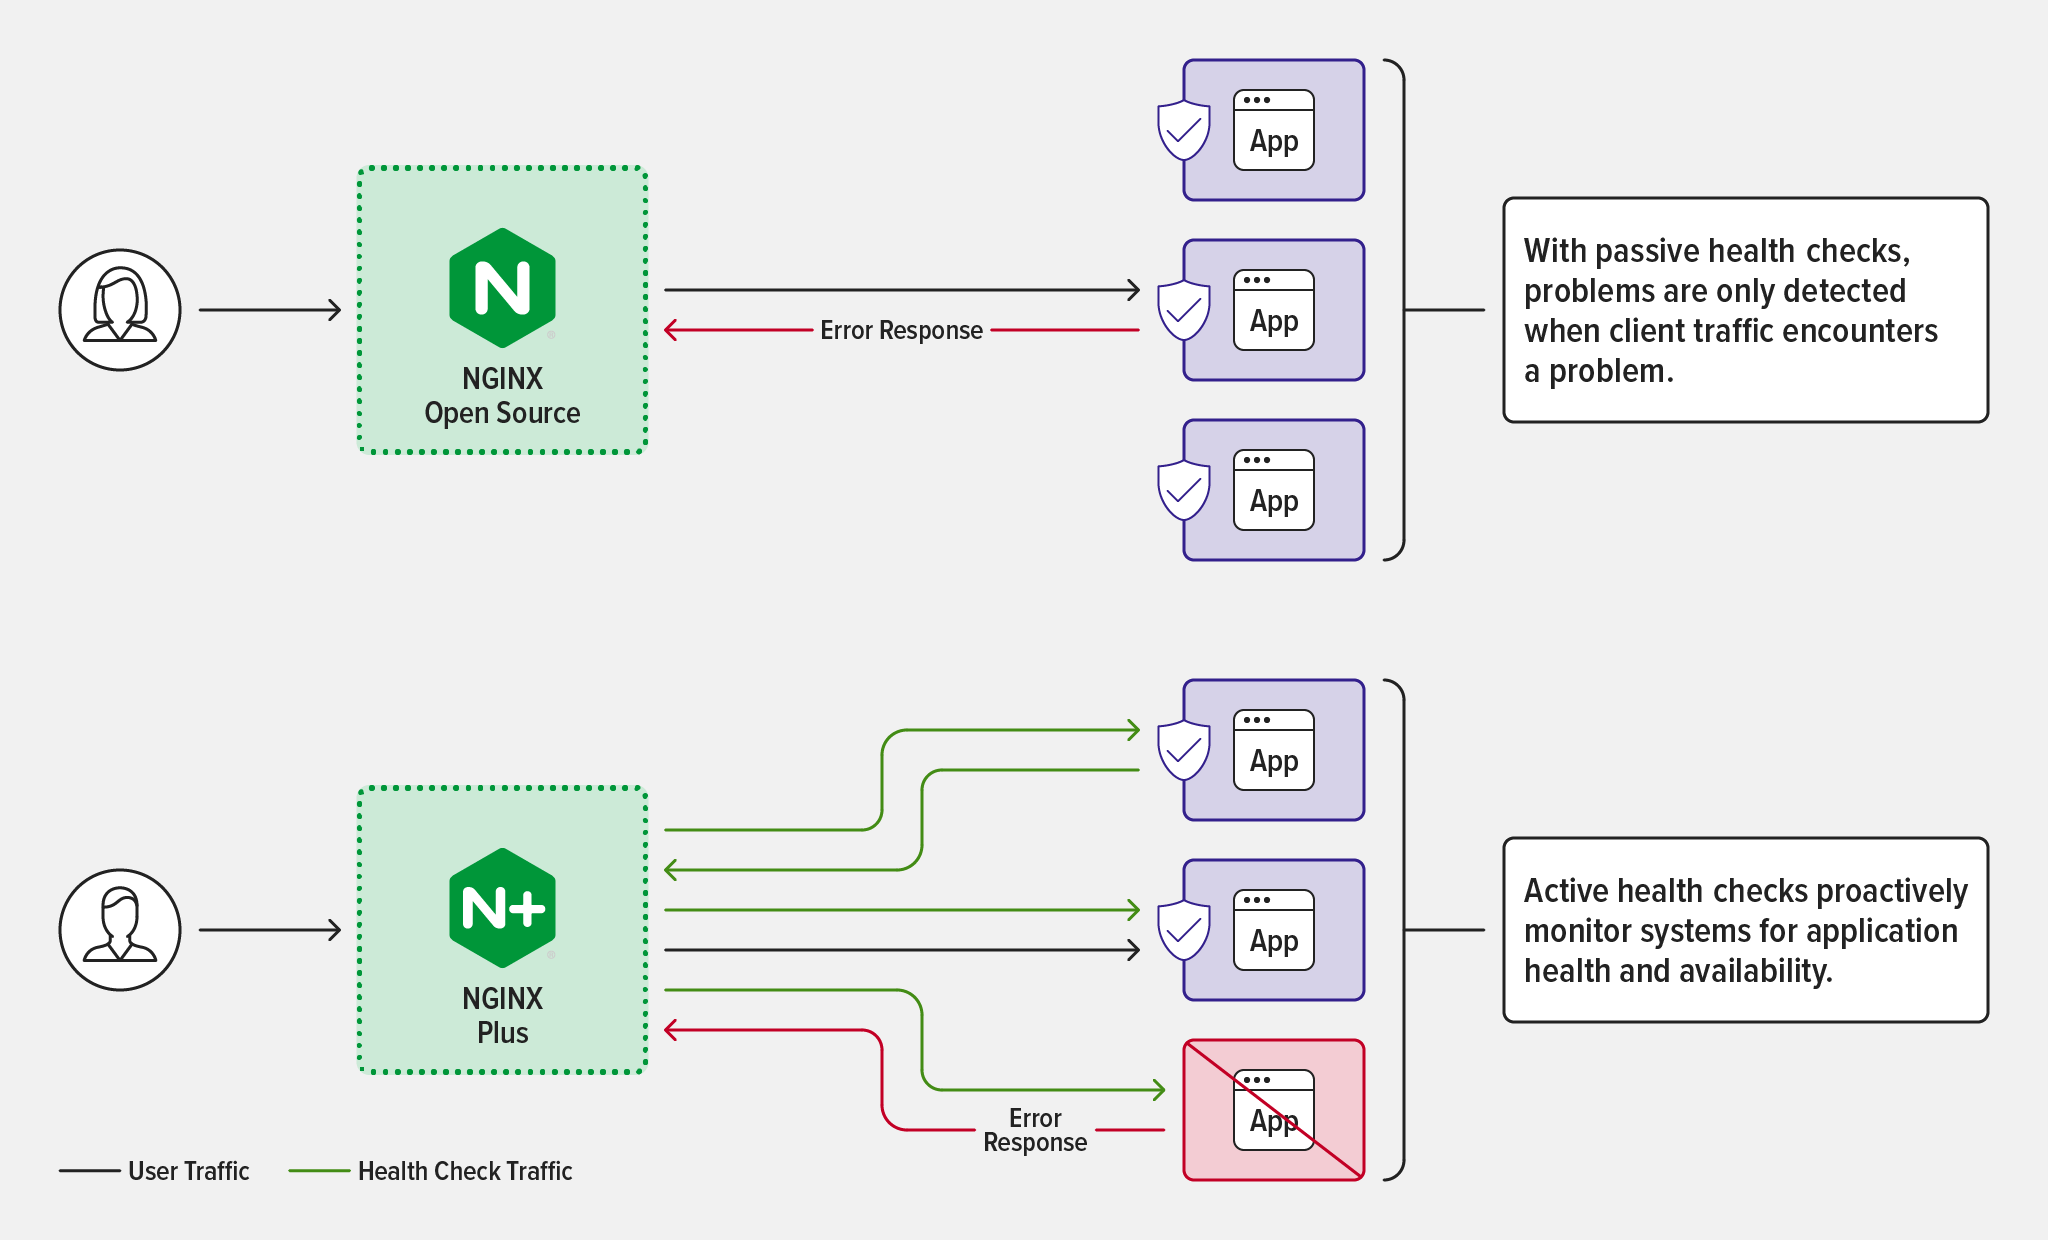
Las comprobaciones de estado pasivas, disponibles tanto en NGINX Open Source como en NGINX Plus, se basan en observar cómo se comporta el servidor al gestionar las conexiones y el tráfico. Ayudan a evitar que los usuarios sufran interrupciones por tiempos de espera agotados en el servidor, ya que, cuando NGINX detecta que un servidor no funciona correctamente, reenvía de inmediato la solicitud a otro servidor, deja de enviar solicitudes al servidor afectado y distribuye las solicitudes futuras entre los demás servidores del grupo upstream que funcionan correctamente.
Ten en cuenta que las comprobaciones de estado pasivas solo son eficaces cuando el grupo de servidores upstream está configurado con varios miembros. Si solo se define un servidor upstream, nunca se marca como no disponible y los usuarios sufren una interrupción del servicio cuando no funciona correctamente.
Cómo funcionan las comprobaciones de estado pasivas
A continuación se explica en detalle cómo funcionan las comprobaciones de estado pasivas, pero puedes ir directamente a Comprobaciones de estado activas si no te interesa.
De forma predeterminada, NGINX considera que un servidor TCP/UDP (stream) no está en buen estado si se produce un solo error o se agota el tiempo de espera al establecer una conexión con él.
NGINX considera que un servidor HTTP no está operativo si se produce un solo error o se agota el tiempo de espera al establecer una conexión con él, enviarle una solicitud o leer la cabecera de la respuesta (no recibir ninguna respuesta también cuenta como este tipo de error). Puede utilizar la directiva proxy_next_upstream para personalizar estas condiciones al utilizar un proxy HTTP, y existe una directiva equivalente para los protocolos FastCGI, gRPC, memcached, SCGI, TCP/UDP y uwsgi.
Tanto para HTTP como para TCP/UDP, NGINX espera diez segundos de forma predeterminada antes de volver a intentar conectarse y enviar una solicitud a un servidor que no funciona correctamente. Puede utilizar el parámetro fail_timeout de la directiva server[HTTP][Stream] para modificar este intervalo de tiempo.
Puede utilizar el parámetro max_fails de la directiva server para aumentar el número de errores o tiempos de espera agotados que deben producirse para que NGINX considere que el servidor no está en buen estado; en este caso, el parámetro fail_timeout establece el periodo durante el cual debe producirse ese número de errores o tiempos de espera agotados, así como el tiempo que NGINX espera antes de volver a intentar conectarse al servidor tras marcarlo como no disponible.
Comprobaciones de estado activas
Las comprobaciones de estado activas, exclusivas de NGINX Plus, son solicitudes especiales que se envían periódicamente a los puntos de conexión de las aplicaciones para verificar que responden correctamente. Son independientes de las comprobaciones de estado pasivas y las complementan. Por ejemplo, NGINX Plus puede enviar una solicitud HTTP periódica al servidor web de la aplicación para asegurarse de que responde con un código de respuesta válido y el contenido correcto. Las comprobaciones de estado activas permiten supervisar de forma continua el estado de componentes y procesos específicos de la aplicación. Esto constituye una medición directa de la disponibilidad de la aplicación, aunque depende de hasta qué punto la comprobación de estado especificada sea representativa del estado general de la aplicación.
Puede personalizar muchos aspectos de una comprobación de estado activa; consulte Casos de uso de las comprobaciones de estado activas.
Casos de uso de las comprobaciones de estado pasivas
Las comprobaciones de estado pasivas son un requisito básico. Es recomendable que todos los equipos de desarrollo de aplicaciones, DevOps, DevSecOps y operaciones de plataformas realicen comprobaciones de estado pasivas como parte de su programa de supervisión de la infraestructura de producción. NGINX realiza comprobaciones de estado pasivas de forma predeterminada en el tráfico con balanceo de carga, incluidas las configuraciones HTTP, TCP y UDP.
Entre las ventajas de las comprobaciones de estado pasivas se incluyen:
- Disponible en NGINX Open Source
- Activado de forma predeterminada para los servidores incluidos en un bloque de configuración
upstream{}configuration block - Sin carga adicional en los servidores upstream
- Configurable en cuanto al número mínimo de fallos en un periodo de tiempo, tal como se describe en Cómo funcionan las comprobaciones de estado pasivas
- Se puede configurar el inicio lento (exclusivo de NGINX Plus): cuando un servidor vuelve a funcionar correctamente, NGINX Plus aumenta gradualmente la cantidad de tráfico que le envía para darle tiempo a «calentar»
Las ventajas de NGINX Open Source son su coste (ninguno, obviamente), sus posibilidades de configuración y su amplia biblioteca de módulos de terceros. Al estar disponible el código fuente, los desarrolladores pueden modificar y ampliar sus funcionalidades para adaptarlas a sus necesidades específicas.
Para muchas aplicaciones (y sus desarrolladores), las comprobaciones de estado pasivas son suficientes. Por ejemplo, las comprobaciones de estado activas podrían resultar excesivas para los microservicios que no interactúan directamente con los clientes y realizan tareas de menor envergadura. Del mismo modo, puede que no sean necesarias para aplicaciones en las que el almacenamiento en caché puede reducir la probabilidad de problemas de latencia o las redes de distribución de contenidos (CDN) pueden asumir algunas de las tareas de la aplicación. En resumen, utilizar únicamente comprobaciones de estado pasivas es la mejor opción para:
- Supervisión del tráfico HTTP
- Monitorización de la infraestructura por separado de las aplicaciones
- Supervisión de aplicaciones en las que la latencia es tolerable
- Supervisión de aplicaciones internas en las que un alto rendimiento no es importante
Casos de uso de las comprobaciones de estado activas
En las aplicaciones de misión crítica, las comprobaciones de estado activas suelen ser fundamentales, ya que los problemas afectan directamente a los clientes y a los procesos clave. En estos casos, es esencial probar la aplicación básicamente del mismo modo en que la utiliza el cliente o usuario, y para ello se necesitan comprobaciones de estado activas. Estas comprobaciones son similares a las herramientas de supervisión del rendimiento de las aplicaciones, como New Relic y AppDynamics, que utilizan comprobaciones fuera de banda para medir la latencia y las respuestas de las aplicaciones. Para las comprobaciones de estado activas, NGINX Plus incluye una serie de funciones y capacidades que no están disponibles en NGINX Open Source:
- Comprobaciones de estado fuera de banda para verificar la disponibilidad de las aplicaciones
- Comprobar los puntos de conexión configurados y buscar respuestas específicas
- Probar puertos distintos de los que gestionan el tráfico real de la aplicación
- Mantener activas las conexiones HTTP para las comprobaciones de estado, lo que elimina la necesidad de establecer una nueva conexión para cada comprobación
- Mayor control sobre las condiciones de fallo y de éxito
- Prueba de forma opcional los servidores recién añadidos antes de que reciban tráfico real de la aplicación
Con las comprobaciones de estado activas, los desarrolladores pueden configurar NGINX Plus para detectar automáticamente cuándo un servidor backend está inactivo o presenta problemas y dirigir el tráfico a servidores en buen estado hasta que se resuelva el problema. La mayor capacidad de configuración de las comprobaciones de estado activas permite realizar comprobaciones más sofisticadas que pueden detectar problemas en la aplicación antes de que afecten a sus usuarios reales. Esto puede minimizar el tiempo de inactividad y evitar interrupciones en el acceso de los usuarios a la aplicación.
Cómo configurar las comprobaciones de estado
Las comprobaciones de estado pasivas están habilitadas de forma predeterminada, pero puedes personalizar su frecuencia y el número de fallos que deben producirse antes de que un servicio se marque como no saludable, tal como se describe en Cómo funcionan las comprobaciones de estado pasivas. Para obtener instrucciones completas de configuración de las comprobaciones de estado tanto pasivas como activas, consulta nuestra documentación:
- Comprobaciones de estado HTTP
- Comprobaciones de estado TCP
- Comprobaciones de estado de UDP
- Comprobaciones de estado de gRPC
Conclusión: elige las comprobaciones de estado que se ajusten a los requisitos de tu aplicación
Las comprobaciones de estado son fundamentales para que cualquier aplicación en producción funcione con fluidez y responda con rapidez. Son la mejor forma de detectar problemas e identificar las causas de un aumento de la latencia antes de que afecten a los usuarios finales. Para muchas aplicaciones, las comprobaciones de estado pasivas son suficientes.
Para las aplicaciones más críticas, en las que se necesita conocer de primera mano el comportamiento de la aplicación desde la perspectiva del usuario, las comprobaciones activas son más adecuadas. NGINX Open Source es de uso gratuito y ofrece comprobaciones de estado pasivas configurables. NGINX Plus ofrece funciones avanzadas de comprobación de estado activa, así como soporte comercial.
¿Quieres probar las comprobaciones de estado activas con NGINX Plus? Empieza tu prueba gratuita de 30 días hoy mismo o ponte en contacto con nosotros para hablar de tus casos de uso.
Sobre el autor
Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.