Desde que NGINX se incorporó a F5 hace dos años, una de las ventajas más importantes para nuestros clientes ha sido la integración de la experiencia líder del sector de F5 en materia de seguridad en los productos de NGINX. F5 NGINX App Protect WAF y F5 NGINX Controller App Security utilizan la misma tecnología de firewall de aplicaciones web (WAF) que F5 Advanced WAF, F5 Silverline WAF y otras soluciones de seguridad de F5. Aunque cada producto tiene un formato diferente para adaptarse a entornos, escenarios de implementación y casos de uso de gestión específicos, los clientes pueden tener la certeza de que el mismo motor de aplicación de políticas de seguridad, conocido y fiable, los protege frente a los ataques web más avanzados.
La tecnología WAF compartida también permite a los clientes de F5 conservar las políticas estandarizadas que sus equipos de seguridad ya han aprobado al migrar de un entorno tradicional que utiliza un producto como F5 Advanced WAF a entornos en contenedores y en la nube, donde NGINX App Protect WAF resulta más adecuado. La portabilidad de las políticas WAF entre productos permite a los clientes de F5 y NGINX garantizar de forma rápida y sencilla una estrategia de seguridad sólida, coherente y conforme a la normativa.
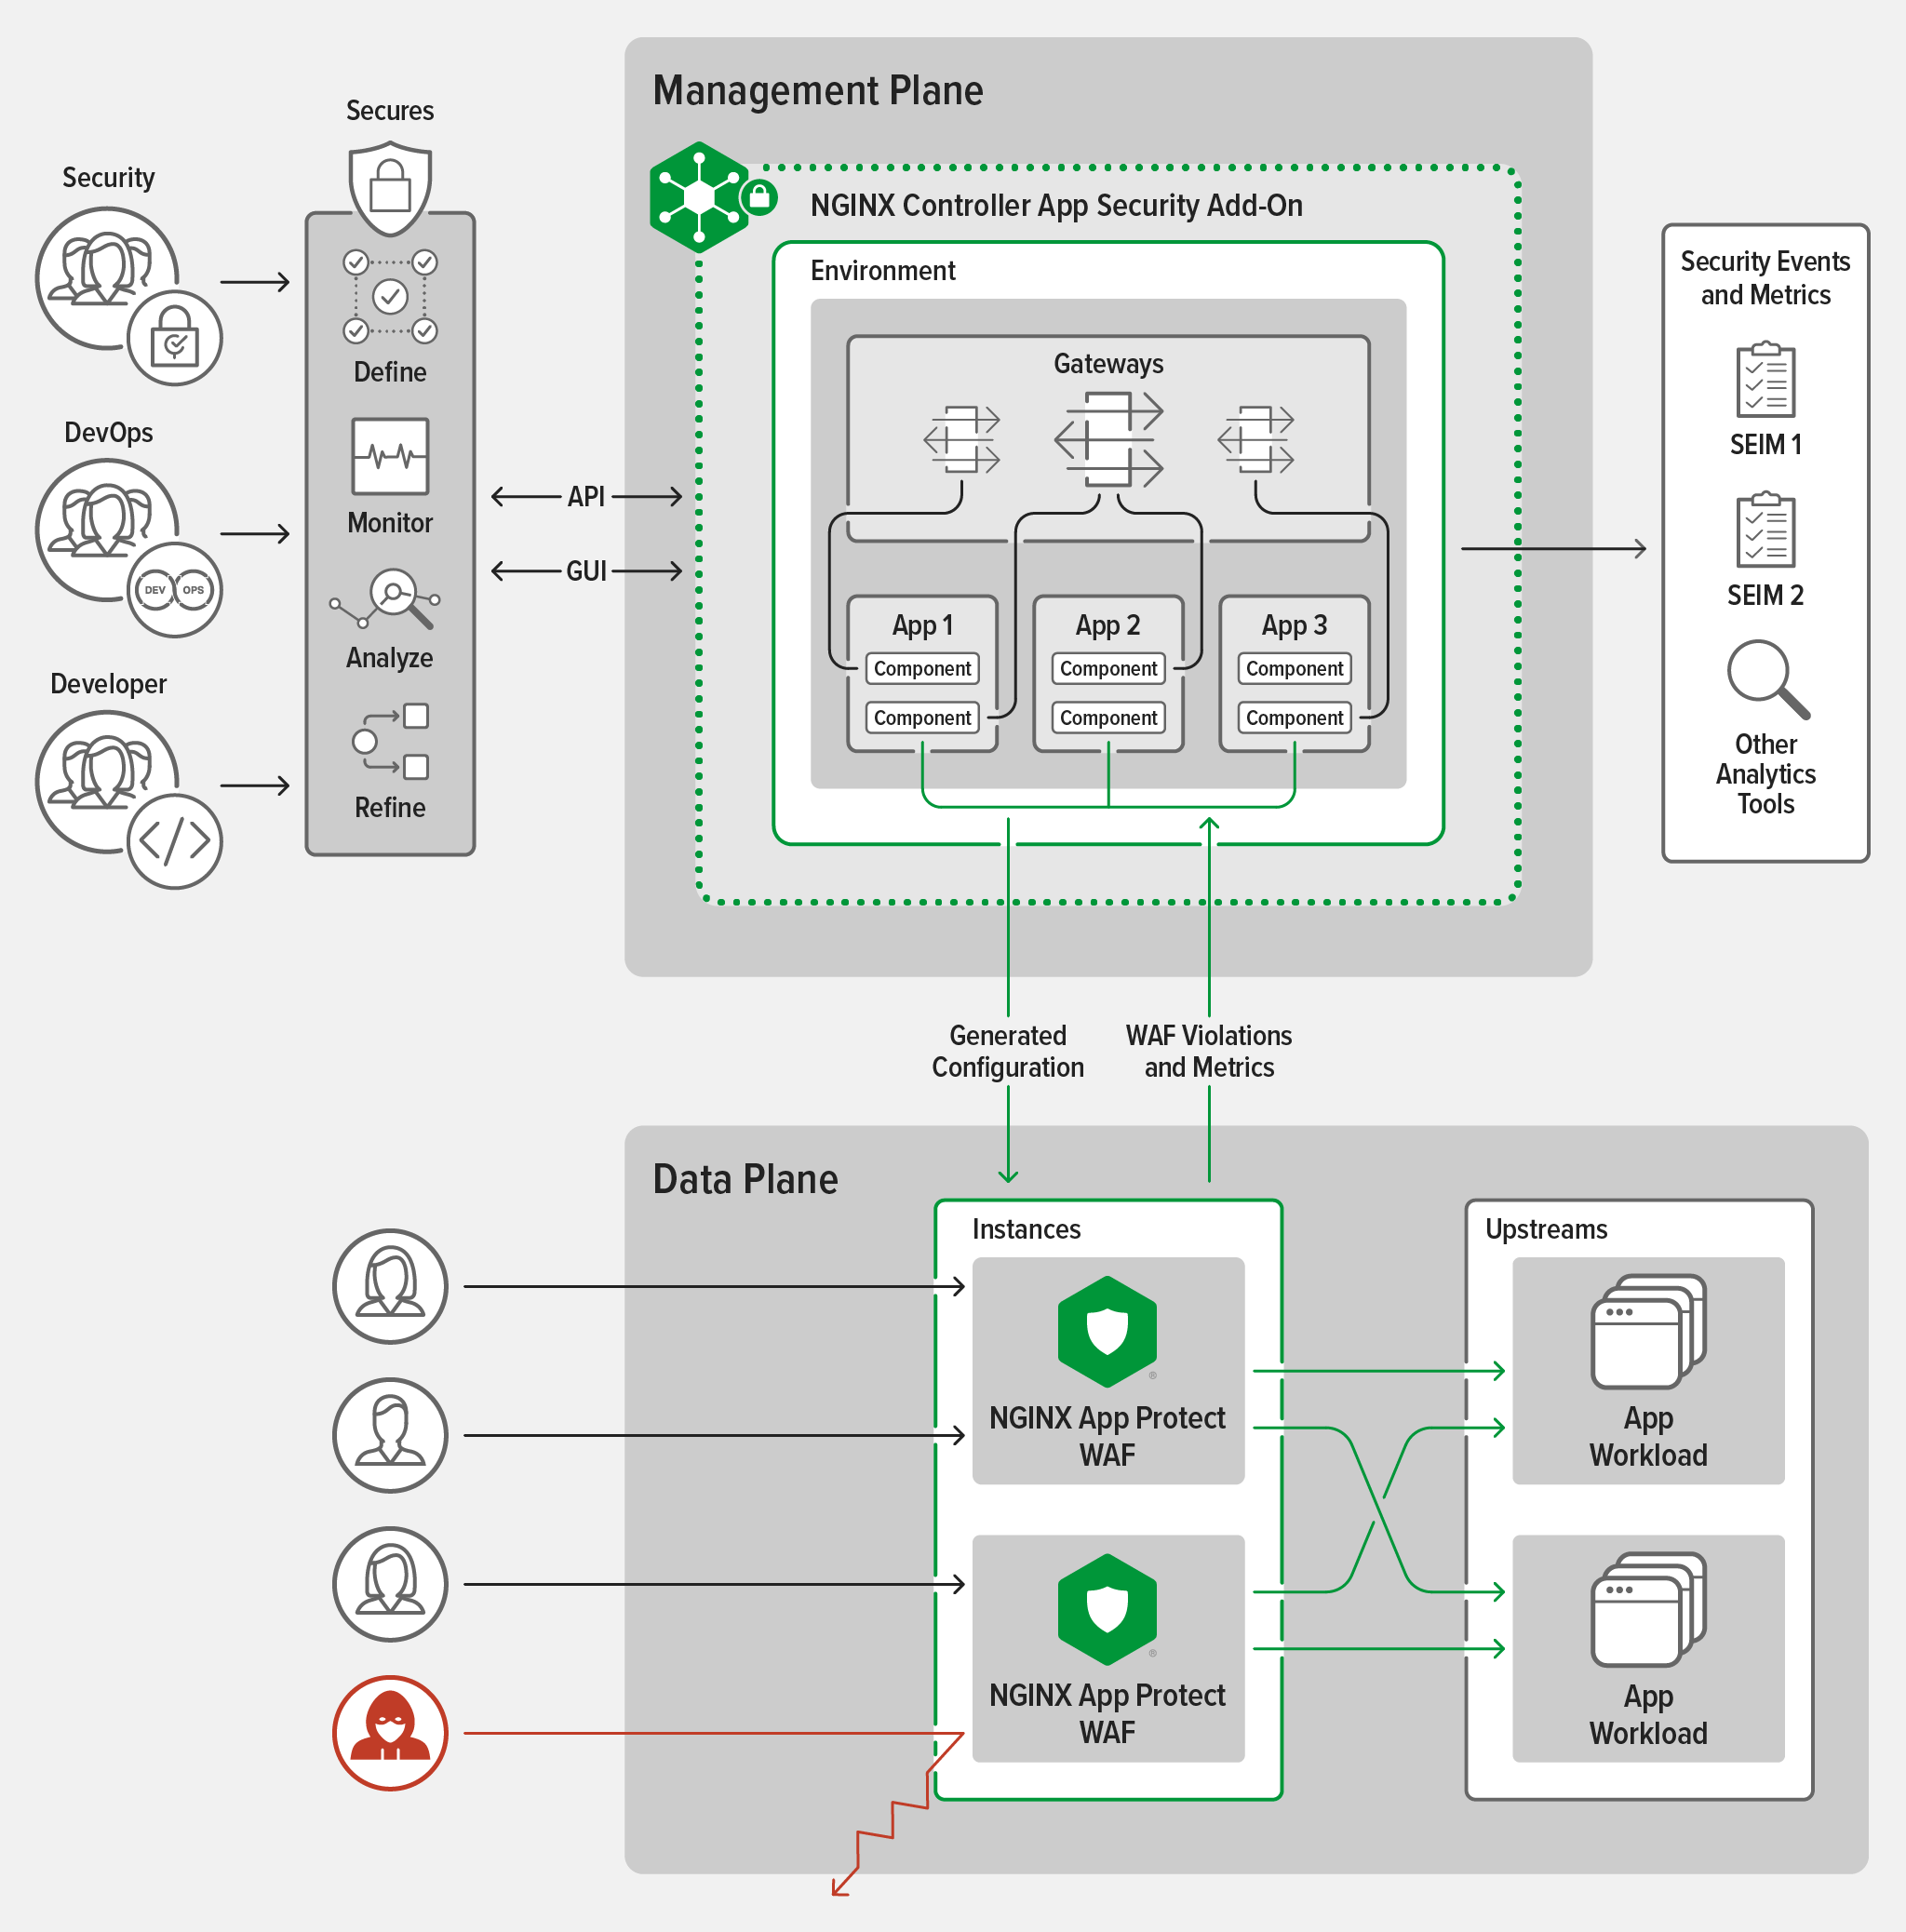
Cuando presentamos NGINX Controller App Security para Application Delivery Module, incluía una política predeterminada centrada en la protección frente al OWASP Top 10 y otras amenazas, con un mínimo de falsos positivos. Con Controller App Security para la versión 3.20 de Application Delivery Module, ahora puede importar sus políticas personalizadas de NGINX App Protect WAF y distribuirlas en todas sus implementaciones gestionadas. A esto lo llamamos Bring Your Own NGINX App Protect WAF Policy (BYO App Protect Policy).
Para obtener más información, siga leyendo y vea este vídeo introductorio:
 
Mantener políticas de WAF coherentes durante todo el proceso de modernización de aplicaciones
Muchos de nuestros clientes con entornos tradicionales de entrega de aplicaciones comienzan utilizando F5 Advanced WAF o BIG‑IP ASM. A medida que avanzan en su proceso de modernización de aplicaciones, pueden aprovechar NGINX App Protect y NGINX Controller App Security para las nuevas aplicaciones que requieren un enfoque alineado con DevOps para implementar servicios WAF.
Por sí solo, NGINX App Protect WAF protege las aplicaciones modernas con funcionalidades que abarcan desde la defensa frente a los diez principales riesgos de OWASP y otras amenazas avanzadas hasta la definición simplificada y declarativa de políticas. Adoptar Controller App Security para gestionar instancias de NGINX App Protect WAF ofrece ventajas adicionales:
- Los equipos de seguridad obtienen una mayor visibilidad desde el primer momento y pueden proporcionar a los equipos de desarrollo y DevOps políticas de WAF aprobadas, así como el aprovisionamiento y la gestión de autoservicio de las instancias de NGINX App Protect WAF. Además, una única instancia de Controller puede dar servicio a varios equipos.
- Los equipos de desarrollo y DevOps pueden utilizar la API y la interfaz gráfica de Controller, con las que ya están familiarizados, para aplicar las políticas de WAF aprobadas a sus aplicaciones, sin necesidad de conocer en profundidad ni las políticas ni la configuración de las instancias de NGINX App Protect WAF que aplican dichas políticas en el plano de datos.
Preparación de políticas de F5 WAF para Controller App Security
Para ayudarle a mantener políticas coherentes en todas las implementaciones de WAF de F5 y NGINX a medida que avanza en la modernización de sus aplicaciones, ponemos a su disposición el NGINX App Protect Policy Converter. Esta herramienta convierte las políticas de F5 Advanced WAF (con formato XML) en políticas de NGINX App Protect WAF (con formato JSON). A continuación, puede transferir las políticas convertidas a Controller App Security tal como se describe en la sección siguiente.
Estos son los pasos para convertir una política de F5 Advanced WAF en una política de NGINX App Protect WAF, con enlaces a las instrucciones.
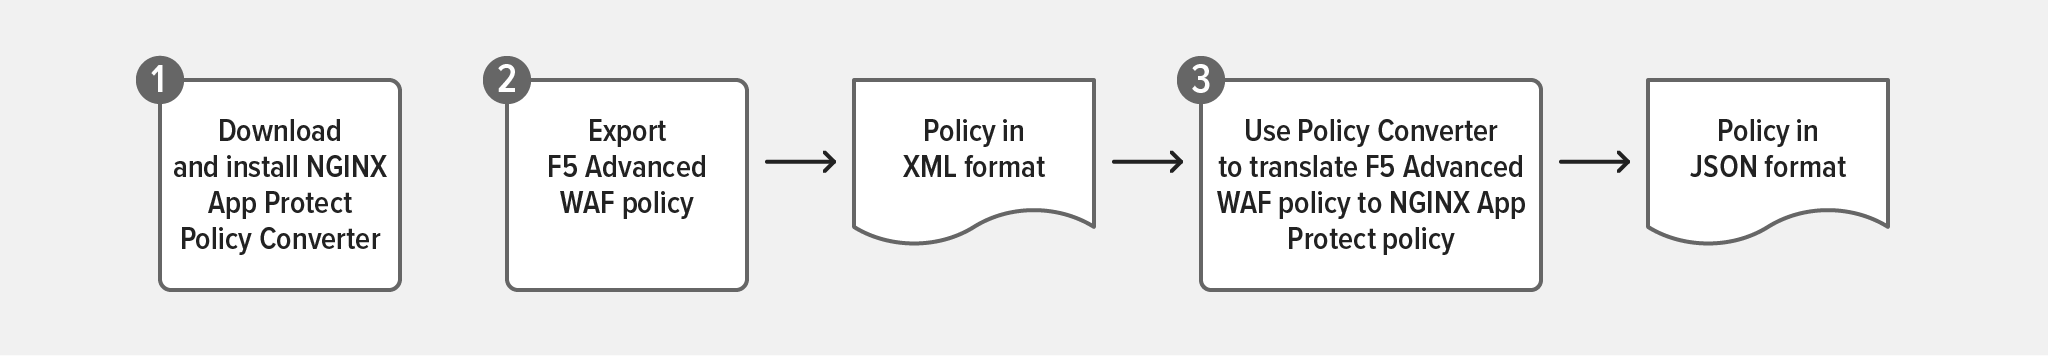
- Descargue e instale la imagen de Docker de NGINX App Protect Policy Converter.
- Exporte la política de F5 Advanced WAF (las instrucciones hacen referencia a las «políticas de seguridad de BIG‑IP ASM», pero también se aplican a las políticas de F5 Advanced WAF).
- Convertir la política en una política de NGINX App Protect WAF con formato JSON.
Incorporación de sus políticas de NGINX App Protect WAF a Controller App Security
Con Controller App Security para la versión 3.20 del módulo Application Delivery, puede utilizar el proceso BYO App Protect Policy para importar políticas de WAF de NGINX App Protect y distribuirlas entre todas las instancias de NGINX App Protect que gestione. La política de WAF de NGINX App Protect puede ser nativa o una que haya convertido desde F5 Advanced WAF, tal como se describe en la sección anterior.
El proceso BYO App Protect Policy utiliza un objeto de Controller denominado Security Strategy, un contenedor lógico para políticas relacionadas con la seguridad, incluidas las políticas personalizadas de NGINX App Protect WAF. A continuación, se hace referencia a la Security Strategy en una aplicación para aplicarle la política de WAF asociada.
Para obtener más información sobre el proceso de políticas BYO App Protect, consulte la documentación del producto.
Consulte las instrucciones de las siguientes secciones para la interfaz que prefiera:
Una vez completados los pasos, las actualizaciones de una política de WAF incorporada a Controller App Security mediante el proceso BYO App Protect Policy se propagan automáticamente a todos los componentes de la aplicación que hacen referencia a la estrategia de seguridad asociada.
Con Controller App Security para la versión 3.20 del módulo Application Delivery, solo se admiten las políticas de WAF definidas en un único archivo. Está previsto que una versión futura admita políticas de WAF que utilicen referencias externas (políticas de WAF representadas mediante varios archivos).
Uso de la API
Siga estos pasos para importar una política de WAF en Controller App Security mediante la API de Controller:
- Pase la política de WAF de NGINX App Protect mediante una solicitud
PUTal endpoint de la política de seguridad:
https://{{CONTROLLER_FQDN}}/api/v1/security/policies/{{policy}}- con un objeto JSON similar al siguiente:
{
    "metadata": {
        "name": "lowriskapppolicy",
        "displayName": "Low-Risk App Protect Policy",
        "description": "Corporate WAF policy for internal low-risk apps",
    },
    "desiredState": {
        "content": {
            "policy": {
                "name": "lowriskapppolicy",
                "template": {
                    "name": "POLICY_TEMPLATE_NGINX_BASE"
                },
                "applicationLanguage": "utf-8",
                "enforcementMode": "blocking",
                "signatures": [
                    {
                        "signatureId": 123458888,
                        "enabled": false
                    },
                    {
                        "signatureId": 304500123,
                        "enabled": false
                    }
                ],
            }
        }
    }
}- Crea una estrategia de seguridad que haga referencia a la política de WAF mediante una solicitud
PUTal endpoint de estrategias de seguridad:
https://{{CONTROLLER_FQDN}}/api/v1/security/strategies/{{strategy}}- con un objeto JSON similar al siguiente:
{
    "metadata": {
        "name": "lowriskstrategy",
        "displayName": "Low-Risk App Strategy",
        "description": "Corporate strategy for internal low-risk apps",
    },
    "desiredState": {
        "content": {
            "securityPolicyRef": "/security/policies/lowriskapppolicy"
        }
    }
}- Aplica la política de WAF a un componente de la aplicación (como el URI de una aplicación) para hacer referencia a la estrategia de seguridad mediante una solicitud
PUToPOSTal endpoint del componente de la aplicación:
https://{{Controller_FQDN}}/api/v1/services/environments/{{env}}/apps/{{app}}/components/{{component}}- con un objeto JSON similar al siguiente:
{
    "metadata": {
        "name": "main"
    },
    "desiredState": {
        "ingress": {
            "uris": {
                "/": {
                }
            },
. . .

        "security": {
            "strategyRef": {
                "ref": "/security/strategies/lowriskstrategy"
            },
            "waf": {
                "isEnabled": true
            }
        },
. . .
}
Uso de la interfaz gráfica
Siga estos pasos para importar y aplicar una política de WAF en Controller App Security mediante la interfaz gráfica de Controller:
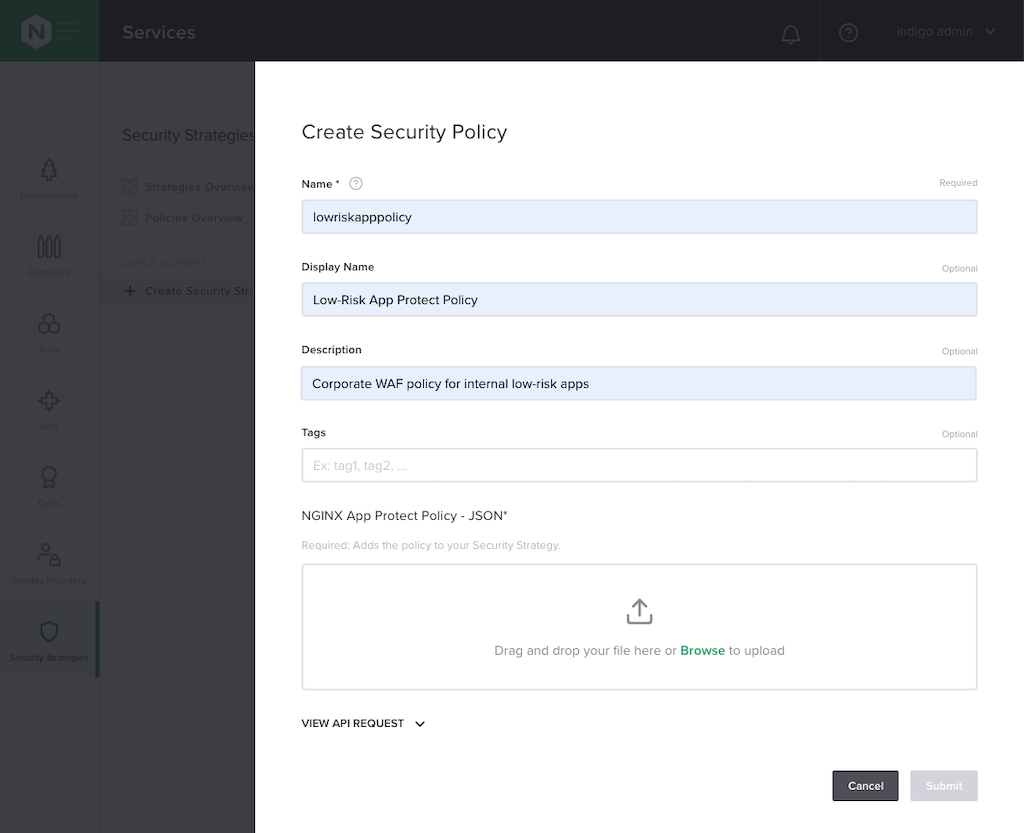
- Cree una estrategia de seguridad en la página Crear estrategia de seguridad.
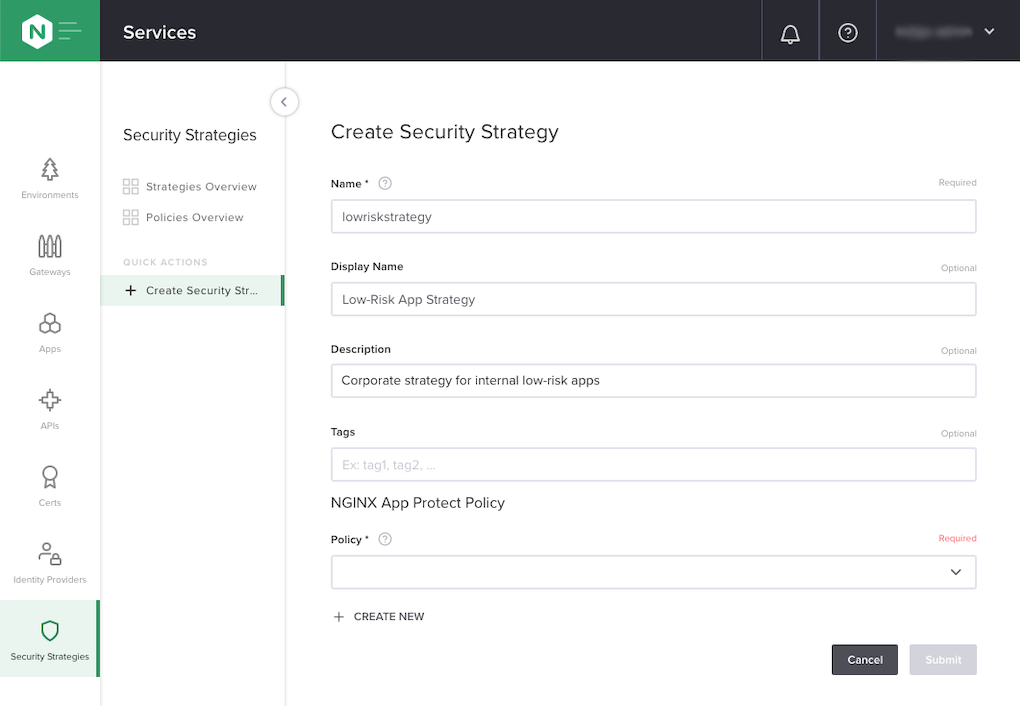
- Si la política de NGINX App Protect WAF ya está disponible en Controller, selecciónela en el menú desplegable del campo Política. Si aún no aparece en la lista, haga clic en + CREAR NUEVA. En la ventana emergente Crear política de seguridad que aparece, cargue un archivo que contenga la política de NGINX App Protect WAF en formato JSON.
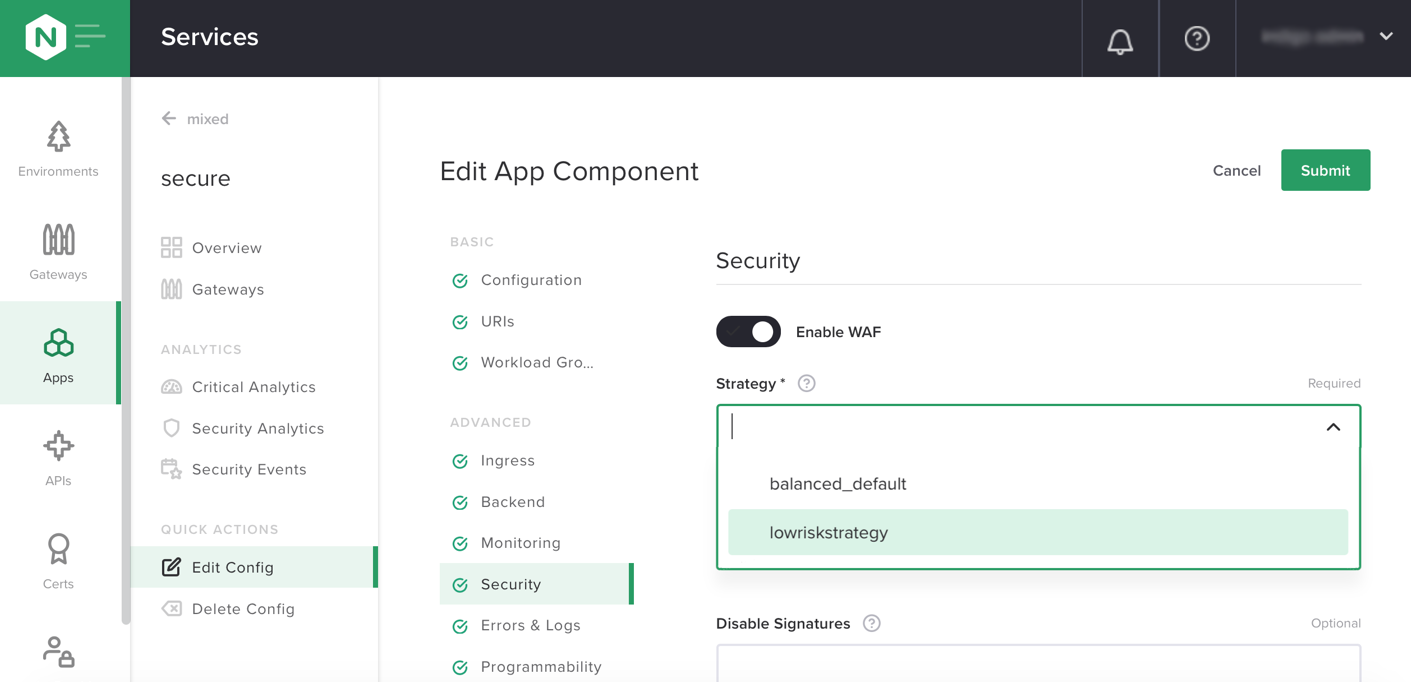
- En la página Editar componente de la aplicación de la aplicación a la que va a aplicar la política de WAF, seleccione la estrategia de seguridad asociada.
Compartir políticas dentro de NGINX Controller
Después de incorporar una política a Controller App Security mediante el proceso BYO App Protect Policy, puede compartirla entre todas las aplicaciones definidas en Controller, aunque estén gestionadas por equipos diferentes. Hacer que varios componentes de aplicaciones de Controller (o subcomponentes de una aplicación, como los URI) hagan referencia a las mismas políticas ayuda a estandarizar su estrategia de seguridad en numerosas aplicaciones y API.
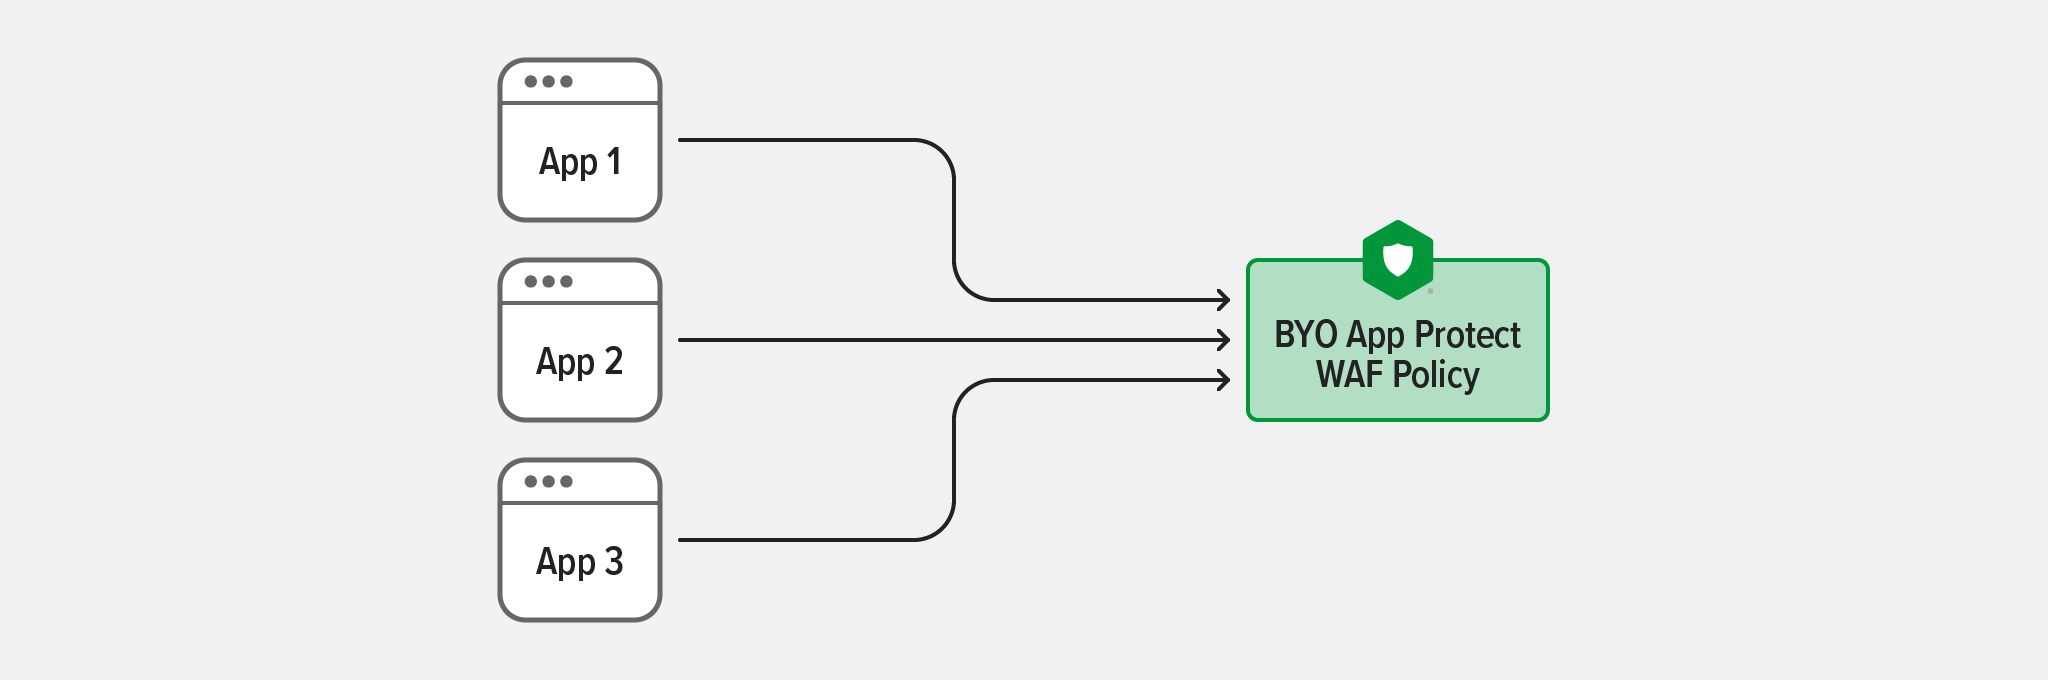
Controller centraliza la gestión y el control de versiones de las políticas de WAF. Cuando se publica una nueva versión de una política, esta se actualiza en todos los componentes de Controller App que hacen referencia a ella, lo que simplifica enormemente las operaciones.
Resumen
La plataforma tecnológica WAF de F5 permite trasladar y reutilizar las mismas políticas de protección WAF para mantener una postura de seguridad estandarizada en todas las aplicaciones. Esta filosofía de diseño también permite abordar todos los casos de uso protegidos por las soluciones WAF de F5 y NGINX, lo que agiliza y simplifica la gestión y el despliegue de la seguridad de las aplicaciones, además de facilitar su repetición.
Con la función BYO App Protect Policy de Controller App Security (disponible en Controller ADM 3.20), ahora puede utilizar sus políticas de WAF personalizadas de NGINX App Protect, lo que facilita la protección de nuevas aplicaciones mediante políticas sólidas, coherentes y probadas creadas con NGINX App Protect WAF o F5 Advanced WAF. Y lo mejor de todo es que, con BYO App Protect Policy y Controller App Security, una única política validada puede aplicarse a numerosas aplicaciones, lo que simplifica y agiliza considerablemente los procesos de modificación de políticas.
NGINX Controller sigue permitiendo a los equipos de seguridad ofrecer protección a sus equipos de aplicaciones mediante un modelo de autoservicio, lo que ayuda a las organizaciones a mejorar tanto la productividad como la seguridad.
¿Quiere probar NGINX Controller App Security? Empiece hoy mismo su prueba gratuita de 30 días de NGINX Controller o póngase en contacto con nosotros para hablar sobre sus casos de uso.
Sobre el autor
Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.