F5 WAF for Distributed Cloud
El WAF de F5, basado en IA, utiliza una puntuación basada en el riesgo para detener ataques de IA de vanguardia y proteger las aplicaciones de forma sencilla y uniforme en cualquier entorno.
Prevenga ataques con el WAF líder del sector de F5 y el poder de la IA
Mejore la protección frente a amenazas y reduzca los falsos positivos con la puntuación de riesgos basada en IA
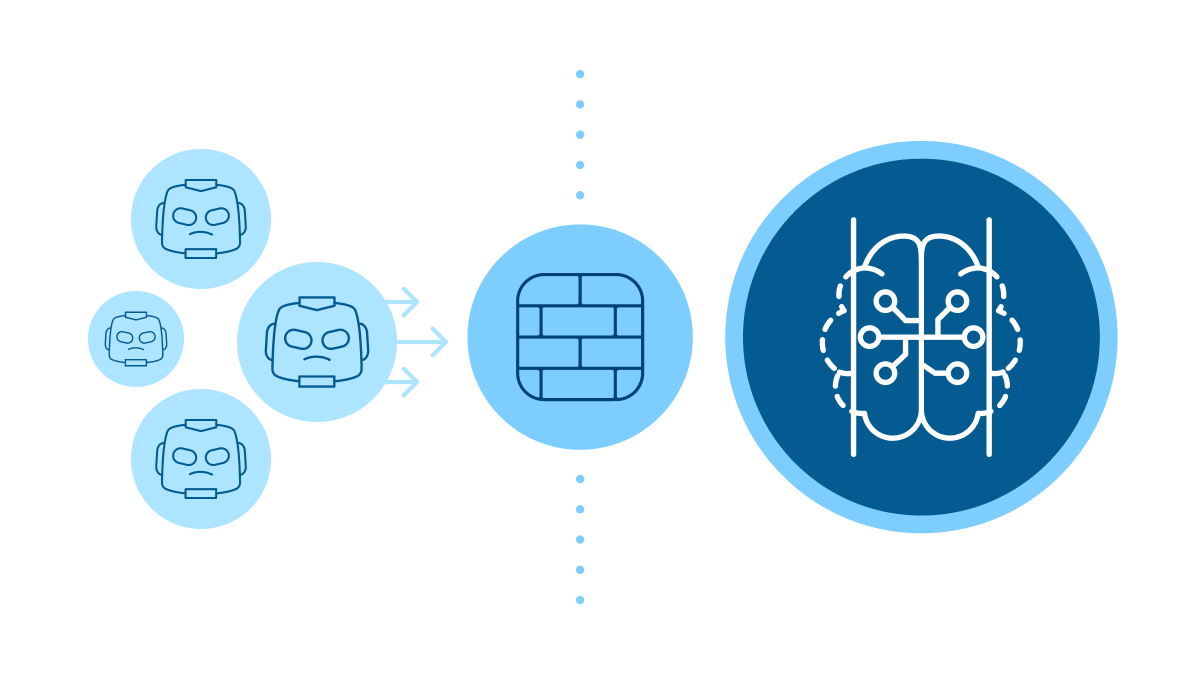
Pase de unas operaciones de WAF con una gran carga de configuración a una detección basada en resultados. Las capacidades impulsadas por IA complementan los métodos de seguimiento basados en firmas y en el comportamiento para mejorar la detección y detener los ataques antes de que se produzcan, al tiempo que reducen los falsos positivos y el tiempo dedicado al ajuste manual.
Convierte la información en acción con la inteligencia de amenazas agéntica
Deje de verse desbordado por la fatiga de alertas. F5 Agentic Threat Intelligence combina las tendencias globales de amenazas desde una perspectiva externa con la telemetría del WAF desde una perspectiva interna, correlacionando de forma autónoma los exploits activos de CVE que atacan sus aplicaciones. En lugar de ruido caótico, F5 le ofrece un informe diario priorizado y listo para actuar, con recomendaciones inmediatas de aplicación de parches virtuales para proteger sus API y aplicaciones con total confianza.
Elimine la complejidad de los WAF y los ajustes manuales
Integrada de forma nativa en el WAF con IA de F5, la detección de anomalías de WAF de F5 es un motor de autoaprendizaje que analiza continuamente el tráfico específico para establecer una referencia del comportamiento normal. Al comparar las solicitudes en tiempo real con esta referencia y asignarles una puntuación, identifica exploits y reduce drásticamente los falsos positivos. Obtenga seguridad contextual lista para usar, sin necesidad de ajustes manuales.
Reduzca el tiempo de resolución mientras se protege frente a amenazas conocidas y comportamientos sospechosos
Mejore rápidamente la visibilidad y el conocimiento de todos los eventos de seguridad, incluidas las activaciones de firmas de WAF, los eventos de DoS, las amenazas automatizadas y persistentes, y todas las demás interacciones de los clientes, así como el rendimiento de las aplicaciones, con funciones intuitivas de análisis detallado. La combinación de protección basada en firmas y en el comportamiento permite identificar fácilmente a posibles actores maliciosos y tomar medidas, incluso si el cliente no activa ninguna firma de amenaza conocida.
Descripción general del producto
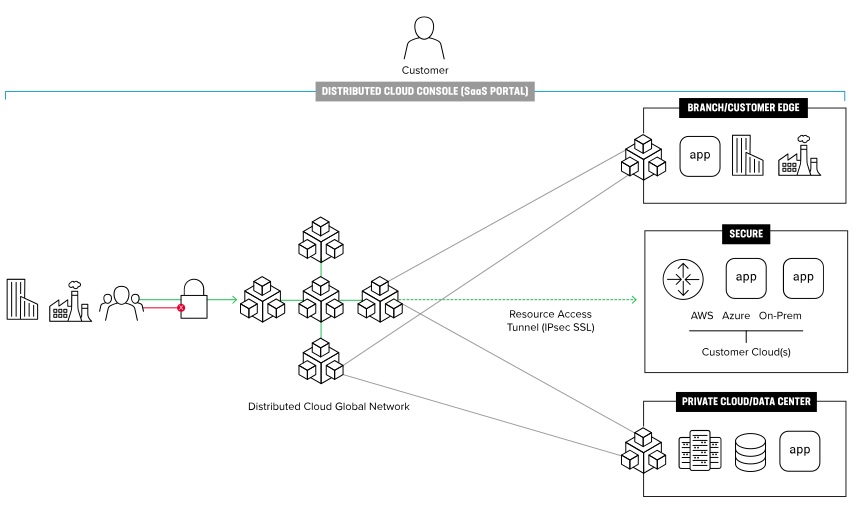
Nubes públicas
Gestione y proteja las cargas de trabajo de las aplicaciones alojadas en distintas nubes, incluidas AWS, Azure y GCP.
En las instalaciones
Gestiona y protege las aplicaciones en tu centro de datos y en las ubicaciones perimetrales.
PoP globales de F5
Gestione y proteja las cargas de trabajo de las aplicaciones desde cualquiera de los puntos de presencia (PoP) de la red global de F5.
Capacidades principales
F5 WAF for Distributed Cloud ofrece sólidas defensas basadas en el comportamiento y en firmas, integradas con capacidades de IA y protección frente a amenazas agénticas para detener ataques impulsados por IA de vanguardia, así como vulnerabilidades de día negativo y de día cero en aplicaciones web.
Compatibilidad con plataformas
Amplia compatibilidad con plataformas y proveedores de servicios en la nube
Amplia compatibilidad con plataformas y proveedores de servicios en la nube
Los servicios de Distributed Cloud pueden ofrecerse a aplicaciones que se ejecutan en cualquier plataforma y en cualquier nube pública o privada. Conecte y proteja aplicaciones que se ejecutan en máquinas virtuales, contenedores, servidores físicos o entornos sin servidor.



Simplificación de DevOps y SecOps
Simplificación de DevOps y SecOps
El proveedor nativo de Terraform de F5, la herramienta de línea de comandos vesctl y las API públicas ofrecen la automatización que necesitan los equipos de aplicaciones. La compatibilidad con herramientas de alertas (como Opsgenie y Slack) y herramientas SIEM (como Splunk y Datadog) simplifica el trabajo de los equipos de DevOps y SecOps.
Premios y reconocimientos

Recursos
Destacado
F5 WAF for Distributed Cloud
F5 WAF utiliza la puntuación de riesgos mediante IA, la inteligencia de amenazas basada en agentes y otras funciones para proteger las aplicaciones en cualquier entorno.
Consulta la descripción generalDescripciones generales de las soluciones
Seguridad flexible de aplicaciones con F5 Distributed Cloud WAAP ›
F5 WAF for Distributed Cloud ›
Artículos
Mitigación de DDoS de L3-L7 de F5 Distributed Cloud ›
Protección frente a los 10 principales riesgos de seguridad de aplicaciones de OWASP ›
Informes
Vídeos
Detección y mitigación de usuarios maliciosos ›