Si sigues las noticias tecnológicas, a menudo parece que «cada día hay una nueva brecha de seguridad». Sin embargo, cada vez es más frecuente que estas brechas adopten la forma de ataques contra las API. Ni siquiera estás a salvo cuando haces una pausa para practicar ejercicio: un investigador de seguridad descubrió recientemente que una API del fabricante de bicicletas estáticas Peloton proporcionaba datos privados de las cuentas de los usuarios en respuesta a solicitudes no autenticadas.
En el informe de F5 «El estado de la estrategia de aplicaciones en 2021», el 58 % de los encuestados afirmó estar creando una capa de API para modernizar las aplicaciones. Con el auge de DevOps, la nube y los microservicios, es necesario ofrecer soporte para las aplicaciones y las API en las que se sustentan en un entorno distribuido que incluye, entre otros:
- Entornos locales, en la nube e híbridos
- Entornos de desarrollo, pruebas, preproducción, sandbox y producción
- API internas que fomentan la colaboración entre desarrolladores y eliminan los silos de datos
- API externas que se ponen a disposición de sus clientes, socios y desarrolladores externos
Las puertas de enlace de API gestionan el tráfico de las API enrutando las solicitudes, autenticando y autorizando a los clientes de API y aplicando límites de frecuencia para proteger los servicios basados en API frente a sobrecargas. Muchos clientes de NGINX han implementado con éxito puertas de enlace de API en los tipos de entornos distribuidos mencionados anteriormente, pero, al mismo tiempo, han visto cómo las API se convertían en un nuevo vector de ataque. Según el Informe sobre protección de aplicaciones de 2021 de F5, casi dos tercios de los incidentes relacionados con API se produjeron porque las API estaban totalmente expuestas, es decir, no contaban con ningún mecanismo de autenticación ni autorización.
El módulo de gestión de API de NGINX Controller ofrece diversos mecanismos para proteger sus API, entre ellos:
- Limitación de velocidad – Las políticas de limitación de velocidad evitan que sus API se saturen y mitigan los ataques DDoS al establecer un límite en el número de solicitudes que la puerta de enlace de API acepta de cada cliente de API durante un periodo determinado. Esto ayuda a abordar la vulnerabilidad Falta de recursos y limitación de velocidad (API4) del Top 10 de seguridad de API de OWASP de 2019.
- Autenticación y autorización – Los mecanismos de autenticación y autorización garantizan que solo los clientes con los privilegios de acceso adecuados puedan consumir sus API. Uno de estos mecanismos son las declaraciones de los tokens web JSON (JWT). Esto ayuda a abordar tres vulnerabilidades del OWASP API Security Top 10 de 2019: Autorización de nivel de objeto rota (API1), Autenticación de usuario rota (API2) y Autorización de nivel de función rota (API5).
Presentamos el complemento App Security de NGINX Controller para la gestión de API
Ahora puede reforzar aún más la seguridad de sus API con el complemento NGINX Controller App Security para el módulo NGINX Controller API Management.
Seguridad distribuida de las API en cualquier entorno
Con Controller App Security, ahora puede implementar un firewall de aplicaciones web (WAF) para proteger sus API en un entorno distribuido y multinube. El complemento permite integrar fácilmente una seguridad robusta con puertas de enlace de API de NGINX implementadas en cualquier lugar: la nube pública, la nube privada, servidores físicos, máquinas virtuales o contenedores.
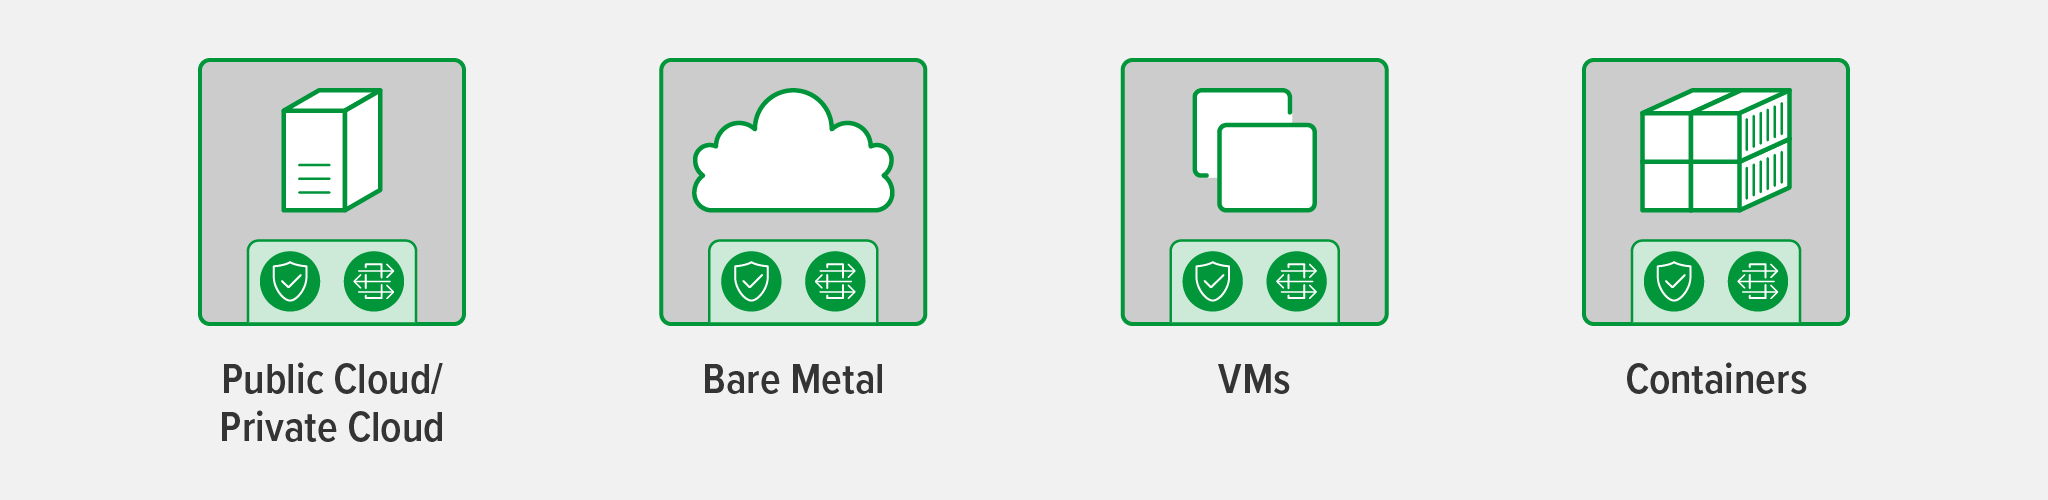
Fiel a los «valores fundamentales» de NGINX, Controller App Security es una solución ligera, independiente de la plataforma y de alto rendimiento. ¿Cómo conseguimos este alto rendimiento? El WAF está ubicado junto a la puerta de enlace de API de NGINX, por lo que el tráfico de las API realiza un salto menos, lo que reduce tanto la latencia como la complejidad. Esto contrasta claramente con las soluciones habituales de gestión de API, que no se integran con un WAF. En esos casos, hay que implementar el WAF por separado y, una vez configurado, el tráfico de las API debe atravesar por separado el WAF y la puerta de enlace de API. La estrecha integración de Controller App Security ofrece un alto rendimiento sin comprometer la seguridad.
Basado en la experiencia demostrada de F5 en materia de seguridad, Controller App Security ofrece protección inmediata frente a las vulnerabilidades del OWASP API Security Top 10, así como frente a vulnerabilidades comunes, como la inyección de SQL y la ejecución remota de comandos (RCE). El complemento comprueba si hay cookies, JSON y XML con formato incorrecto, y también valida los tipos de archivo permitidos y los códigos de estado de las respuestas. Garantiza el cumplimiento de las RFC de HTTP y detecta las técnicas de evasión utilizadas para ocultar ataques.
Visibilidad y análisis mejorados
Controller App Security proporciona diversas métricas e información sobre distintos tipos de ataques. Entre ellas se incluyen las principales amenazas de WAF y las API atacadas, las firmas más frecuentes para investigar falsos positivos, estadísticas sobre los resultados de WAF y eventos de infracción de WAF. Este nivel de visibilidad ayuda a abordar la vulnerabilidad de Registro y supervisión insuficientes (API10) del OWASP API Security Top 10 de 2019.
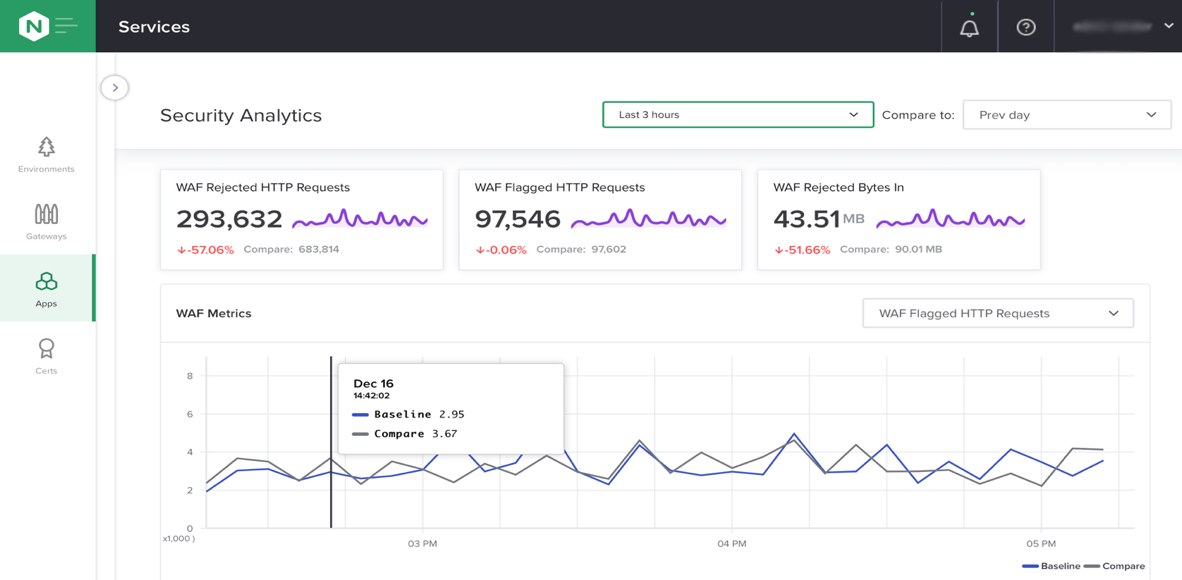
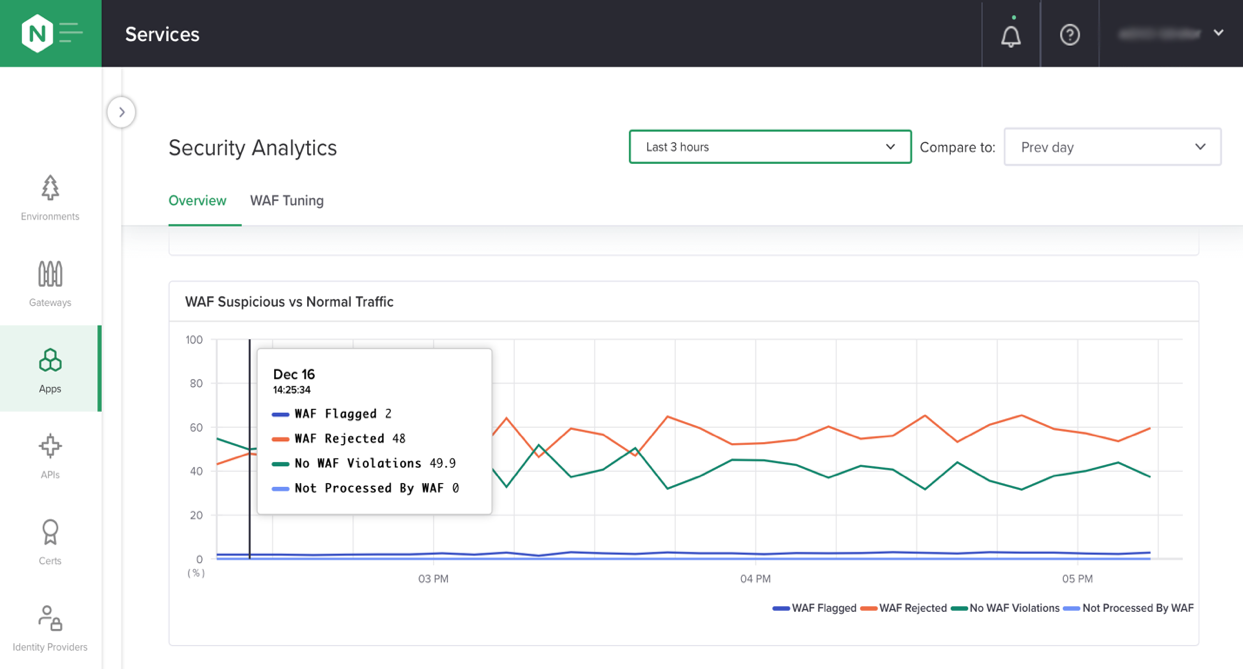
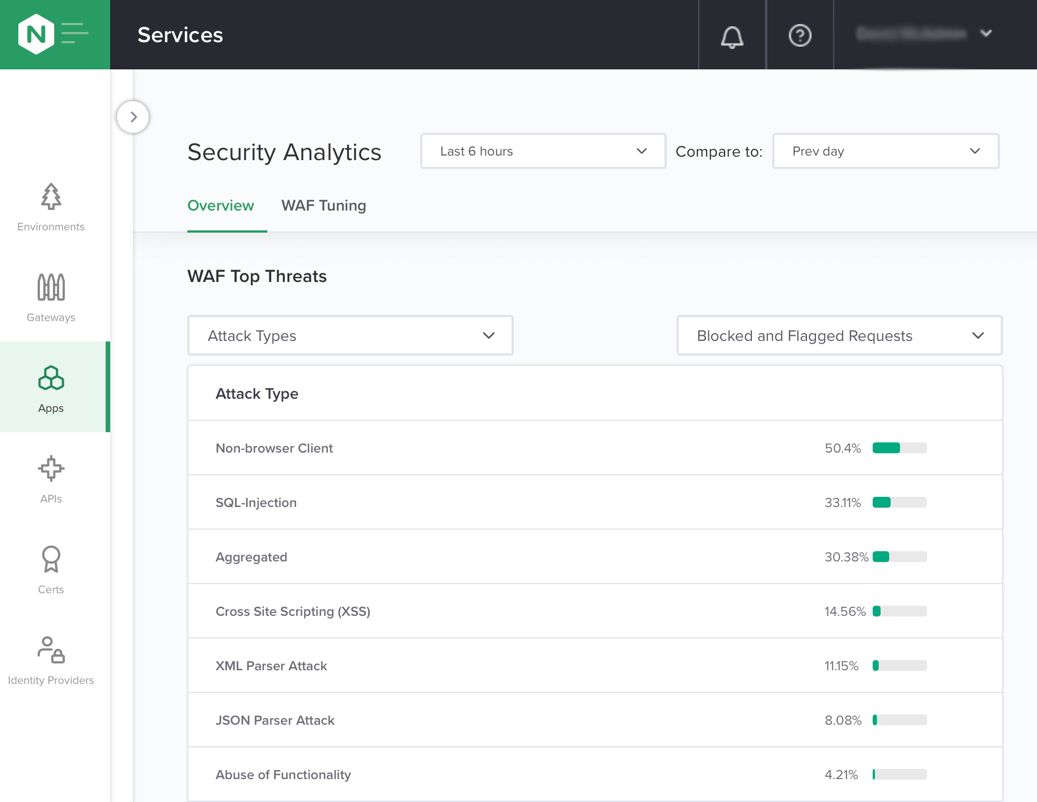
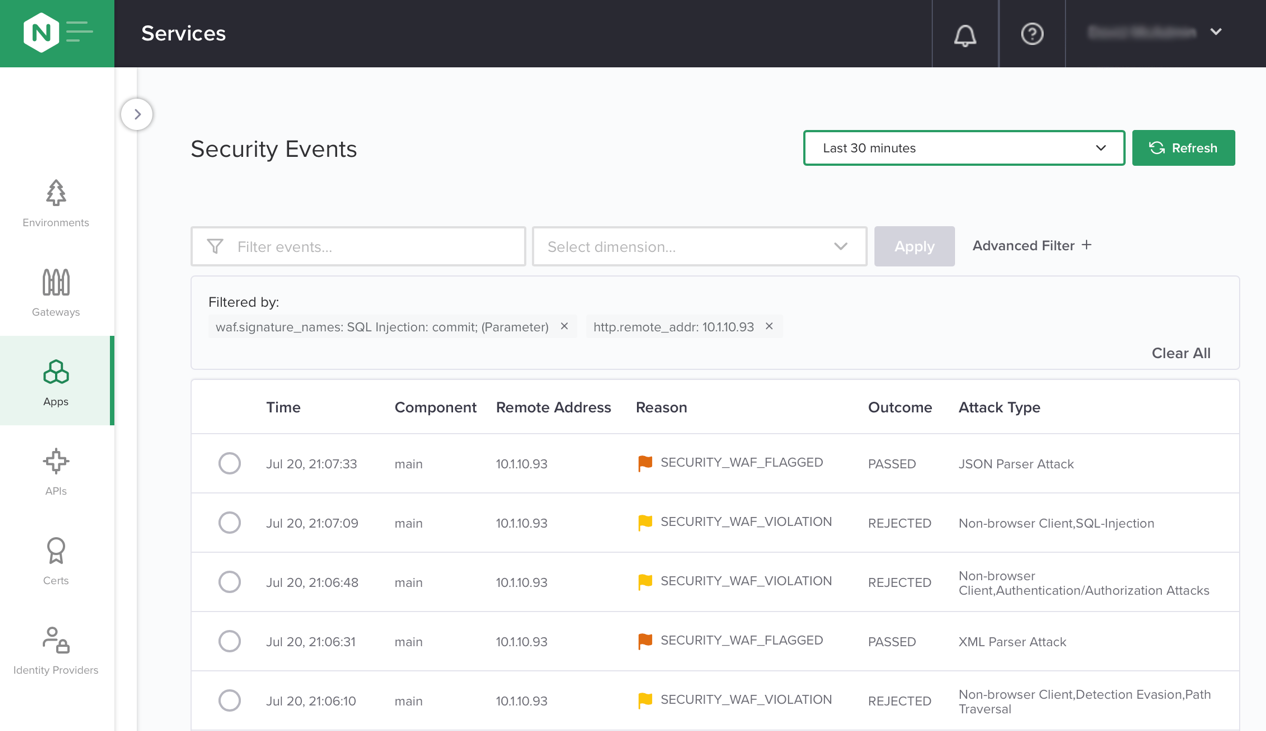
Las siguientes capturas de pantalla muestran solo algunas de las métricas que puede supervisar:
- El número de infracciones de determinados tipos durante las últimas tres horas, en comparación con el mismo periodo del día anterior.
- Los modos de aplicación de políticas aplicados al tráfico de la API durante las últimas tres horas.
- Los principales tipos de ataques durante las últimas seis horas.
- Registro de eventos de seguridad de los últimos 30 minutos.
Políticas flexibles y ajustadas con precisión
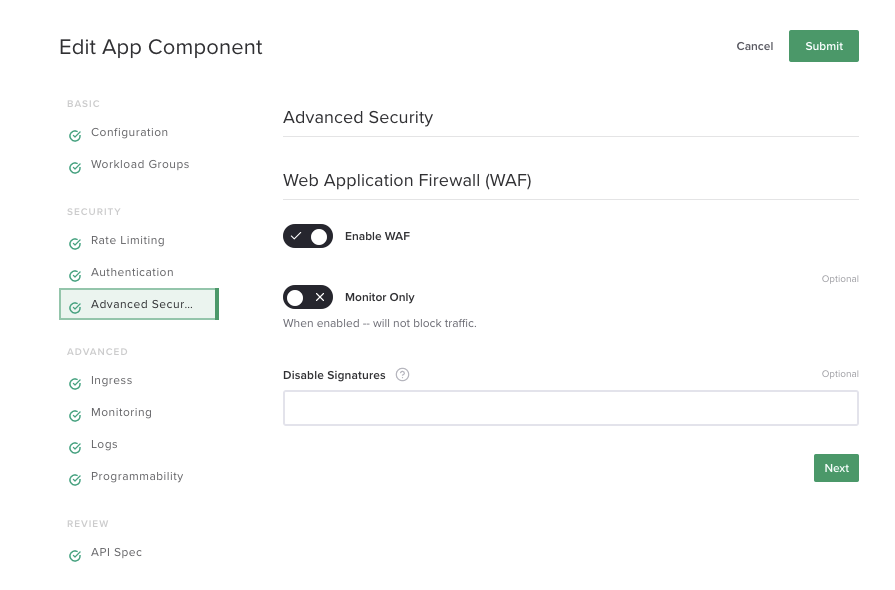
Controller App Security le ofrece un control flexible y preciso sobre las políticas de seguridad. Como se muestra en esta captura de pantalla, puede configurar tanto el modo de bloqueo como el modo de aplicación de solo supervisión; en este último, el tráfico malicioso se registra, pero se sigue reenviando al servidor de la API. También puede desactivar las firmas predeterminadas para reducir los falsos positivos.
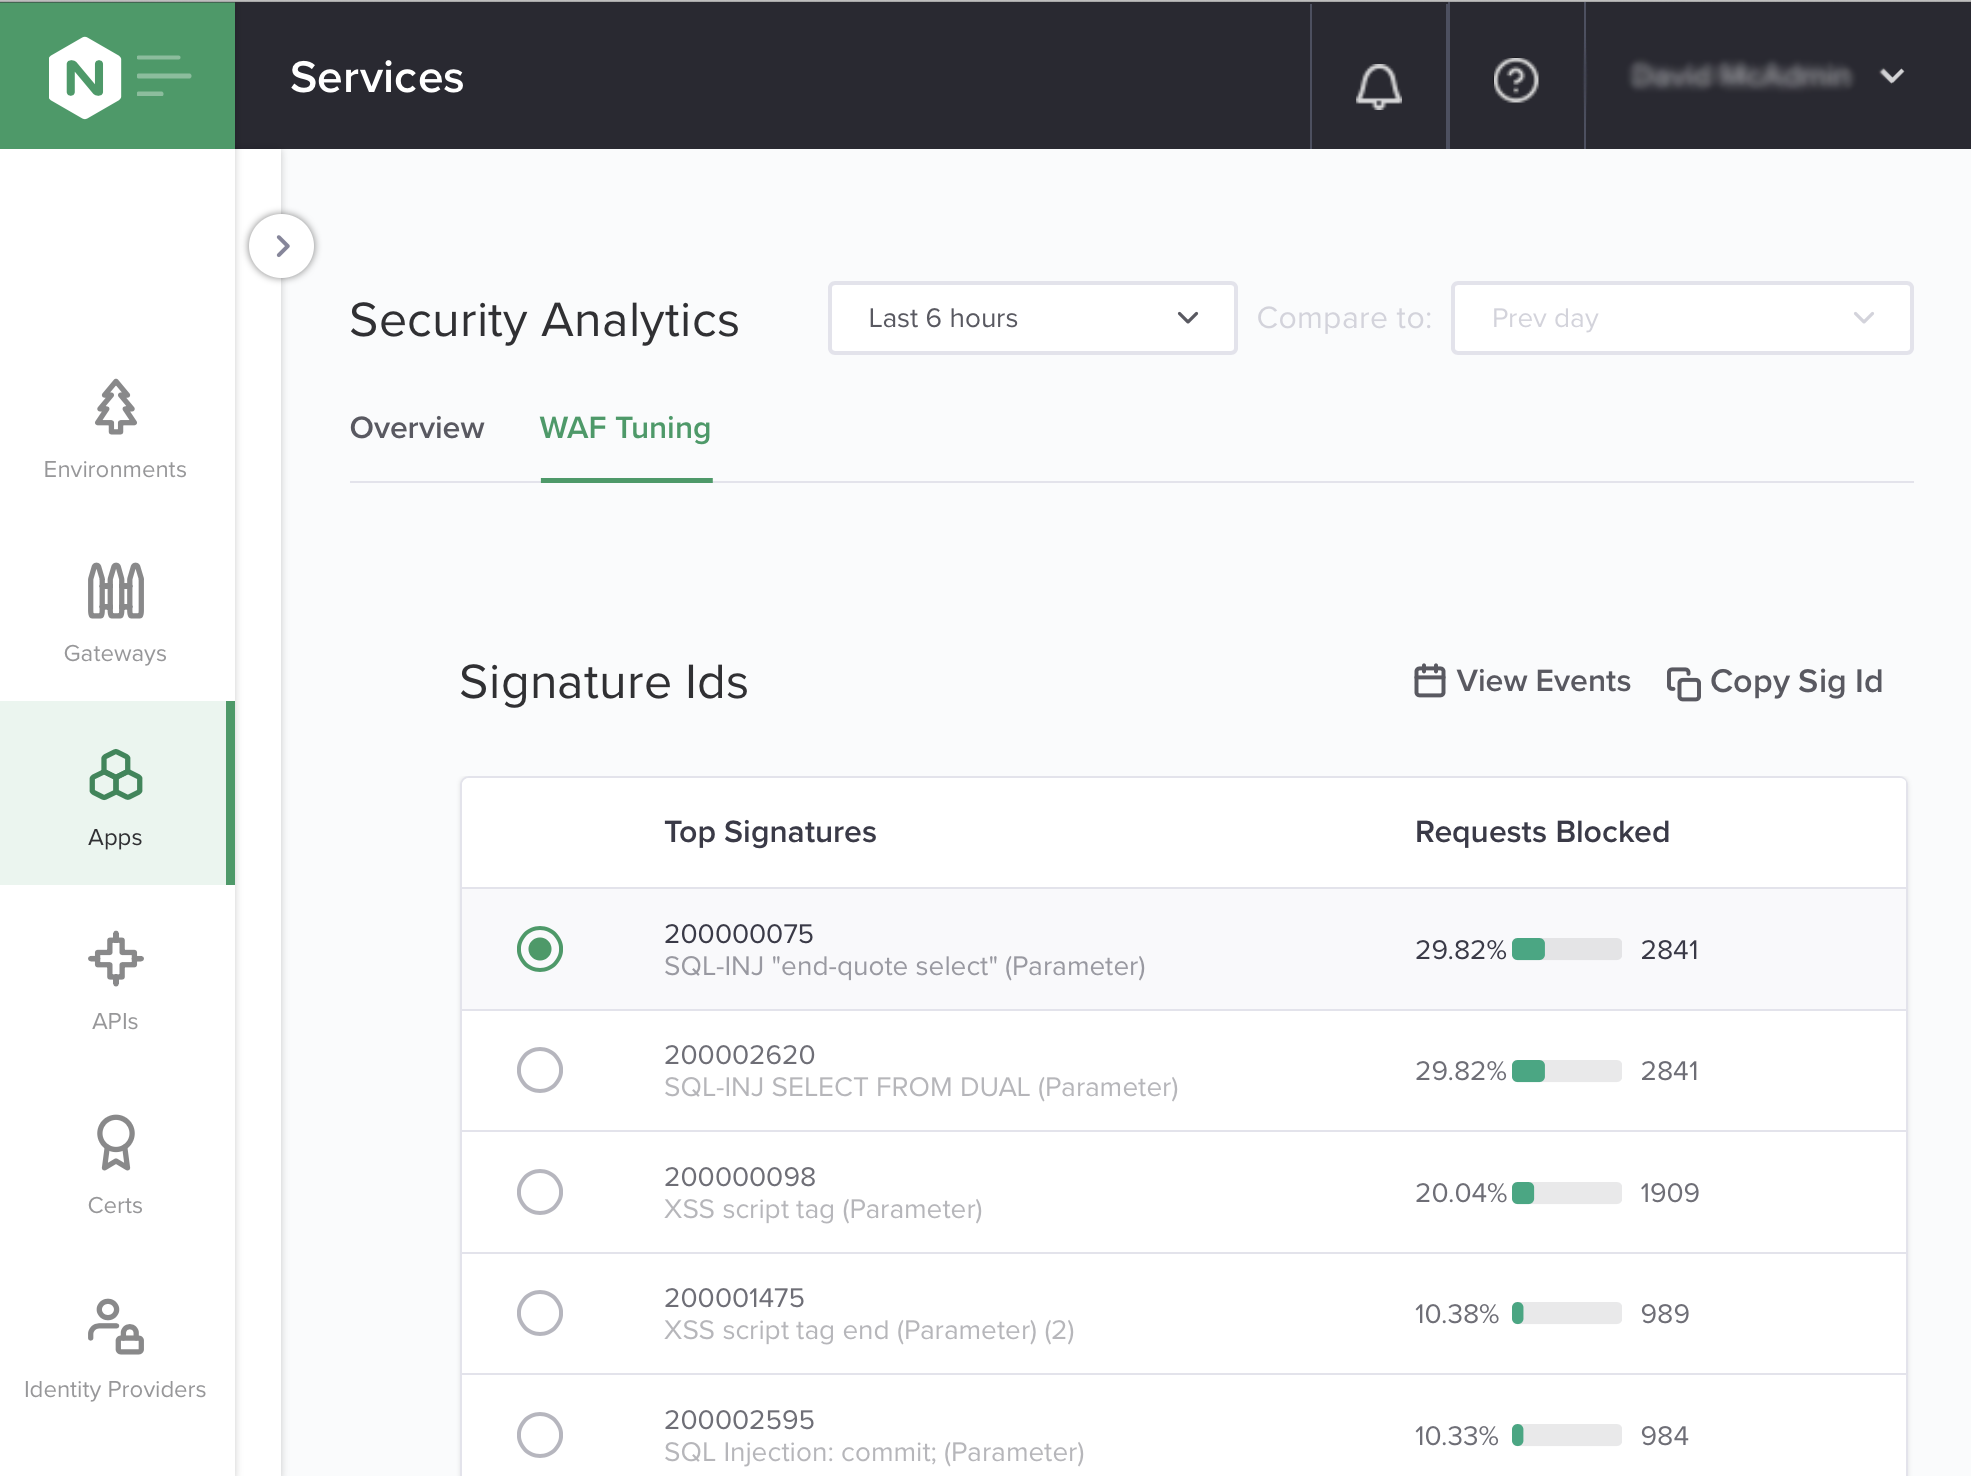
Esta captura de pantalla muestra una lista de las firmas que bloquean más llamadas a la API. Puede utilizar esta información para priorizar las firmas que debe ajustar a fin de reducir los falsos positivos.
Seguridad de API adaptada a DevOps
Controller App Security permite potenciar DevOps al habilitar el autoservicio y eliminar los cuellos de botella operativos entre los equipos de seguridad y DevOps, además de facilitar la automatización e integrar el WAF de forma nativa en los pipelines de CI/CD. Estas capacidades impulsan el movimiento shift-left, en el que los desarrolladores y los equipos de DevOps aplican la seguridad en fases más tempranas del ciclo de desarrollo de software (especialmente durante la fase de pruebas) mediante su integración en el pipeline de CI/CD. La seguridad de las API no se considera algo secundario, sino una parte integral del proceso de desarrollo de las API, lo que se traduce en menos problemas en producción.
¿Quiere probar NGINX Controller App Security para la gestión de API? Descargue una versión de prueba gratuita de 30 días o póngase en contacto con nosotros para hablar sobre sus necesidades de seguridad de API.
Sobre el autor
Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.