Nos complace enormemente anunciar la disponibilidad de NGINX Plus Release 5 (R5). Esta versión reúne las funcionalidades incorporadas recientemente a la distribución NGINX Open Source y varias funcionalidades disponibles únicamente en NGINX Plus.
La principal novedad es el balanceo de carga para protocolos generales basados en TCP, como los protocolos de bases de datos, RPC y chat. La entrada de blog relacionada, «Balanceo de carga TCP en NGINX Plus R5», ofrece todos los detalles.
NGINX Plus R5 también incluye varias mejoras en el balanceo de carga y el almacenamiento en caché.
Considere NGINX Plus si busca una solución de aceleración web, equilibrio de carga o entrega de aplicaciones, o bien un servidor web con soporte completo y API adicionales de supervisión y gestión.
Balanceo de carga TCP
NGINX Plus R5 incorpora el balanceo de carga para conexiones TCP, implementado en el módulo stream. Puede balancear la carga de una amplia variedad de conexiones que no sean HTTP, como MySQL y SSL/TLS (sin descifrado). Incluso puede balancear la carga y gestionar protocolos de correo (SMTP, POP3, IMAP) combinando el módulo proxy mail existente con el nuevo módulo stream.
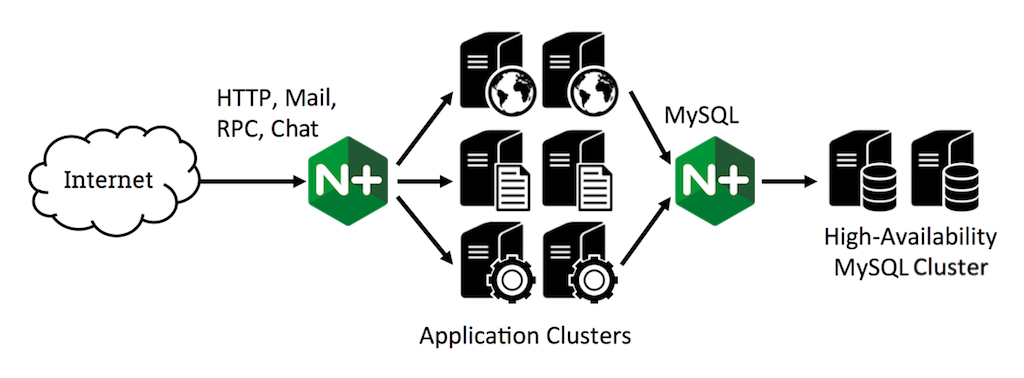
Esta versión ofrece diversos métodos de balanceo de carga (Round Robin, Menos conexiones, Hash, Hash de IP), control de los parámetros de conexión, alta disponibilidad con comprobaciones de estado integradas, arranque lento para los servidores recuperados y la posibilidad de designar manualmente los servidores como activos, de respaldo o inactivos.
Para obtener más información, consulte Balanceo de carga TCP en NGINX Plus R5 en nuestro blog y Balanceo de carga TCP en la Guía de administración de NGINX Plus. Esta funcionalidad es exclusiva de NGINX Plus.
Mayor control de las sesiones de usuario con equilibrio de carga
A veces es necesario desactivar un nodo ascendente para realizar tareas de mantenimiento o actualizarlo. Con la nueva función de drenaje de sesiones de la versión 5, puede indicar a NGINX Plus que no envíe nuevas conexiones a ese nodo, pero que mantenga en él las sesiones establecidas hasta que finalicen.
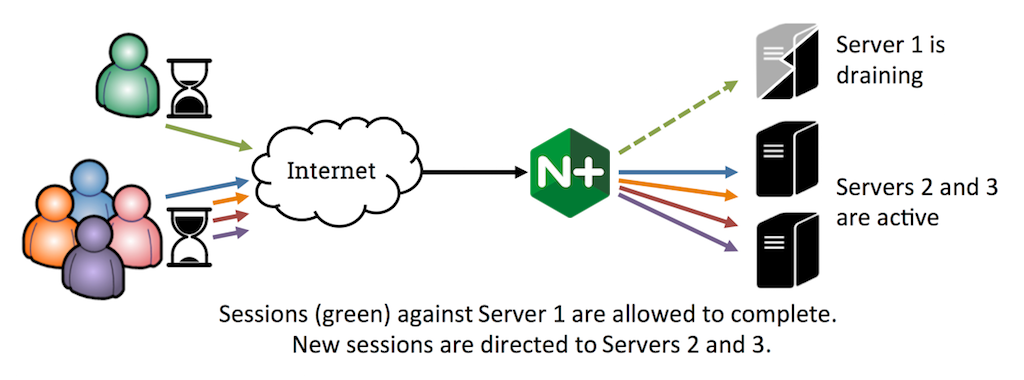
Puede utilizar la supervisión de la actividad en tiempo real para supervisar el tráfico del nodo en proceso de vaciado y esperar a desconectarlo hasta tener la certeza de que las sesiones de usuario han finalizado:
# Return the Unix epoch time in seconds (rounded to milliseconds) when # Server 1 in upstream group 'backends' was last used
$ curl http://localhost:8080/status/upstreams/backends/1/selected

# Calculate how long the server has been idle (in milliseconds)
$ expr `date +%s000` - `curl -s http://localhost:8080/status/upstreams/backends/1/selected`
[Editor: Los comandos anteriores utilizan el módulo Status de NGINX Plus (habilitado mediante la directiva «status»). Este módulo ha sido sustituido por la NGINX Plus API y está obsoleto desde NGINX Plus Release 13 (R13) y versiones posteriores, y dejará de estar disponible después de NGINX Plus R15.]
El mecanismo de cookie persistente para realizar el seguimiento de las sesiones de usuario se ha actualizado para que el tiempo de expiración se aplique a la solicitud más reciente de la sesión, y no a la primera. Esto permite realizar un seguimiento más preciso de las sesiones.
Las funciones de drenaje de sesiones y de cookies persistentes solo están disponibles en NGINX Plus.
Control mejorado del tráfico en caso de fallo de un nodo
Cuando un servidor de un grupo de servidores upstream no responde a una solicitud, NGINX Plus vuelve a intentar automáticamente la solicitud en otros servidores del grupo. Las nuevas directivas proxy_next_upstream_tries y proxy_next_upstream_timeout permiten controlar mejor este comportamiento al limitar, respectivamente, el número de reintentos y el tiempo durante el que NGINX puede seguir intentándolo.
Esta funcionalidad se lanzó en NGINX 1.7.5 y se aplica al uso de proxy para el tráfico HTTP, FastCGI, uWSGI, SCGI y memcached.
Se admite la cabecera HTTP «Vary» para el contenido almacenado en caché
Algunos servidores web ofrecen distintas versiones de un recurso en función del tipo de cliente que lo solicita. Por ejemplo, cuando un navegador solicita la página de inicio de un sitio web, el servidor ofrece una versión con imágenes de alta resolución, pero si el cliente es un dispositivo móvil, ofrece una versión sin imágenes. Un servidor de este tipo puede establecer la cabecera Vary en sus respuestas para indicar a los proxies de caché qué cabeceras de la solicitud del cliente utiliza para determinar la versión que debe enviar (y, por extensión, qué cabeceras debe utilizar el proxy para determinar qué versión de un recurso almacenado en caché debe enviar).
Un caso de uso habitual consiste en diferenciar entre las versiones comprimida y sin comprimir del mismo recurso; en este caso, la cabecera Vary: Accept-Encoding de la respuesta del servidor indica a la caché que debe utilizar el valor de la cabecera Accept-Encoding de la solicitud del cliente para determinar qué versión debe entregar.
NGINX Plus ahora es totalmente compatible con la cabecera Vary para almacenar correctamente en caché varias variantes del mismo recurso. Esta función se introdujo en NGINX 1.7.7.
Compatibilidad mejorada para servir rangos de bytes desde la caché
Un cliente puede obtener una parte concreta de un archivo —por ejemplo, un segmento de una descarga de vídeo o una página de un documento PDF— especificando el intervalo de bytes correspondiente en su solicitud. NGINX Plus puede atender estas solicitudes y entregar a los clientes intervalos de bytes de recursos almacenados en caché, aunque el servidor de origen del contenido no admita intervalos de bytes.
La primera vez que NGINX Plus recibe una solicitud de un archivo (ya sea del archivo completo o de un intervalo de bytes), solicita el archivo completo al servidor de origen y lo almacena en caché. A continuación, NGINX Plus atiende las solicitudes de intervalos de bytes desde la caché. Esto reduce la carga de los servidores ascendentes (de origen).
Esta funcionalidad se introdujo en NGINX 1.7.7 y se habilita mediante la directiva proxy_force_ranges.
Mayor control sobre el ancho de banda del servidor de origen
La nueva directiva proxy_limit_rate limita la velocidad a la que NGINX Plus lee los datos de un servidor ascendente. Esto evita que una solicitud de gran tamaño consuma todo el ancho de banda entre NGINX y el servidor de origen. Cuando el almacenamiento en caché está habilitado, controla eficazmente la velocidad a la que se escribe el contenido en la caché de disco, lo que resulta útil si los discos presentan una latencia de escritura elevada.
Esta directiva se introdujo en NGINX 1.7.7.
Otros cambios en NGINX Plus R5
El módulo RTMP de terceros se ha añadido al paquete NGINX Plus Extras.
NGINX Plus ya está disponible para Ubuntu 14.10, para ARMv8 (aarch64) en Ubuntu 14.04 y para SUSE Linux Enterprise Server 12.
Actualice o pruebe NGINX Plus
Recomendamos encarecidamente a nuestros clientes de NGINX Plus que actualicen a la versión 5 lo antes posible. Así obtendrán diversas correcciones y mejoras, y nos facilitará la tarea de ayudarles si necesitan abrir una incidencia de soporte. Las instrucciones de instalación y actualización están disponibles en el portal del cliente.
Si aún no ha probado NGINX Plus, comience hoy mismo su prueba gratuita de 30 días y descubra cómo NGINX Plus puede ayudarle a escalar y distribuir sus aplicaciones.
Sobre el autor

Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.