

Los equipos de aplicaciones modernos son cada vez más conscientes de la importancia y las ventajas de «desplazar la seguridad a la izquierda», es decir, incorporar controles de seguridad en las primeras fases del ciclo de desarrollo y despliegue de las aplicaciones. En un entorno de desplazamiento a la izquierda, cada equipo elige las soluciones y los parámetros de seguridad que mejor se adaptan a su aplicación. Esto es, por supuesto, razonable; en NGINX recomendamos contar con un equipo de Operaciones de Plataforma que ofrezca a los desarrolladores «libertad de elección con medidas de protección», seleccionando y gestionando activamente un conjunto adecuado de soluciones de seguridad. A continuación, los desarrolladores se encargan de configurar la seguridad de sus aplicaciones, lo que generalmente incluye el despliegue de un firewall de aplicaciones web (WAF), incluso para aplicaciones y microservicios de uso interno.
Sin embargo, desplazar la seguridad a las primeras fases resulta mucho más complicado en Kubernetes —el motor de orquestación de contenedores estándar de facto para los equipos de aplicaciones modernos—, ya que la comunicación y la coordinación plantean retos especialmente importantes. No es realista pedir a los desarrolladores que gestionen la comunicación entre varios clústeres. Además, hay que tener en cuenta aspectos arquitectónicos y de rendimiento relacionados con la ubicación de un WAF en Kubernetes. Con NGINX App Protect WAF, puede integrar el WAF con NGINX Ingress Controller o implementar un WAF independiente delante de microservicios o aplicaciones específicos.
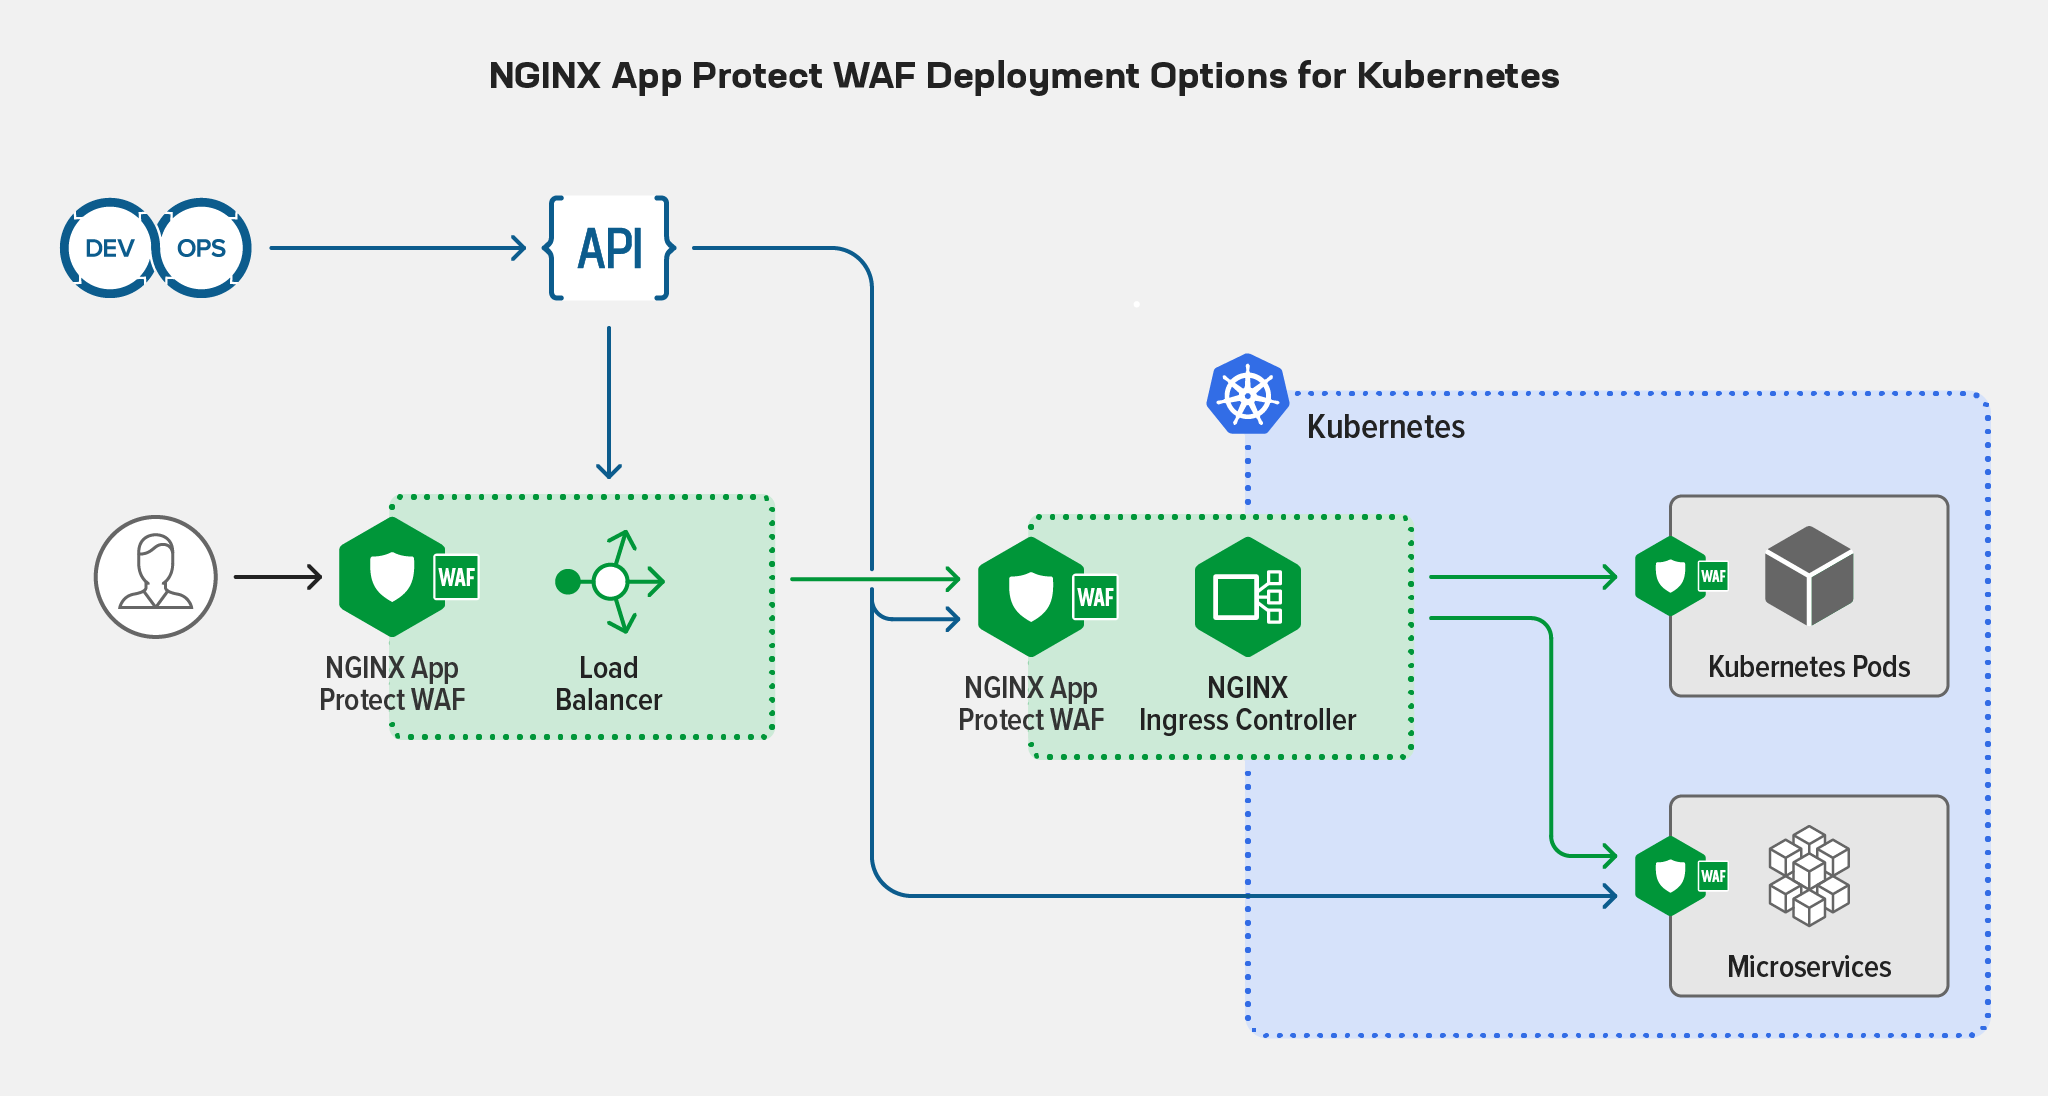
Ambos enfoques son excelentes, pero cada uno se adapta mejor a casos de uso diferentes. Para los desarrolladores y los equipos de aplicaciones centrados únicamente en gestionar sus propias aplicaciones, implementar NGINX App Protect WAF en un balanceador de carga NGINX Plus situado delante de las aplicaciones es una solución perfecta que les proporciona control y agilidad. Para los equipos de DevSecOps que desean gestionar la seguridad a nivel de pod o servicio en los clústeres de Kubernetes y las aplicaciones que se ejecutan en ellos, lo ideal es ejecutar NGINX App Protect WAF en NGINX Ingress Controller basado en NGINX Plus, ya que les ofrece todas las ventajas del control de Ingress y la integración nativa con la API de Kubernetes.
Sin embargo, como ya hemos mencionado, establecer la comunicación entre balanceadores de carga, controladores de Ingress y WAF tanto entre clústeres como dentro de ellos resulta complicado. Requiere un conocimiento profundo de las redes de capa 7 y capa 4, así como ajustes constantes. Dicho esto, una comunicación sólida y prácticamente en tiempo real es esencial para mantener una postura de seguridad robusta. Con una comunicación adecuada, los WAF, los balanceadores de carga y los controladores de Ingress pueden informar rápidamente a todas las aplicaciones e instancias sobre nuevos ataques y compartir datos acerca del tipo de ataque, los protocolos y el software afectados, los bloques de direcciones IP pertinentes y mucho más. La comunicación resulta aún más eficaz cuando se incorpora el aprendizaje automático (ML) para reconocer patrones con rapidez.
La nueva función de clasificación adaptativa de infracciones de NGINX App Protect WAF
NGINX App Protect WAF contiene un completo sistema de aprendizaje automático que facilita a los equipos de operaciones de plataforma, DevSecOps y SecOps compartir tendencias y datos sobre ataques entre todos los WAF gestionados mediante NGINX Plus o NGINX Ingress Controller basado en NGINX Plus dentro de una misma organización. Estamos trabajando en una nueva funcionalidad de NGINX App Protect WAF, Adaptive Violation Rating, que aprovecha aún más el aprendizaje automático para mejorar el ajuste de la seguridad al detectar cambios en el comportamiento de un microservicio. Gracias a esta capacidad de aprendizaje automático, NGINX App Protect WAF puede analizar de forma continua y automática las tendencias de los ataques, incluso en miles o decenas de miles de WAF distribuidos por todo el mundo. Los resultados de este análisis pueden utilizarse para ajustar continuamente la postura de seguridad casi en tiempo real, sin necesidad de que los desarrolladores y otros equipos que aplican el enfoque shift-left se conviertan en expertos en seguridad ni tengan que modificar sus WAF. Y lo que es aún mejor: cuantos más datos se compartan entre las instancias de NGINX App Protect WAF, más inteligentes serán los WAF.
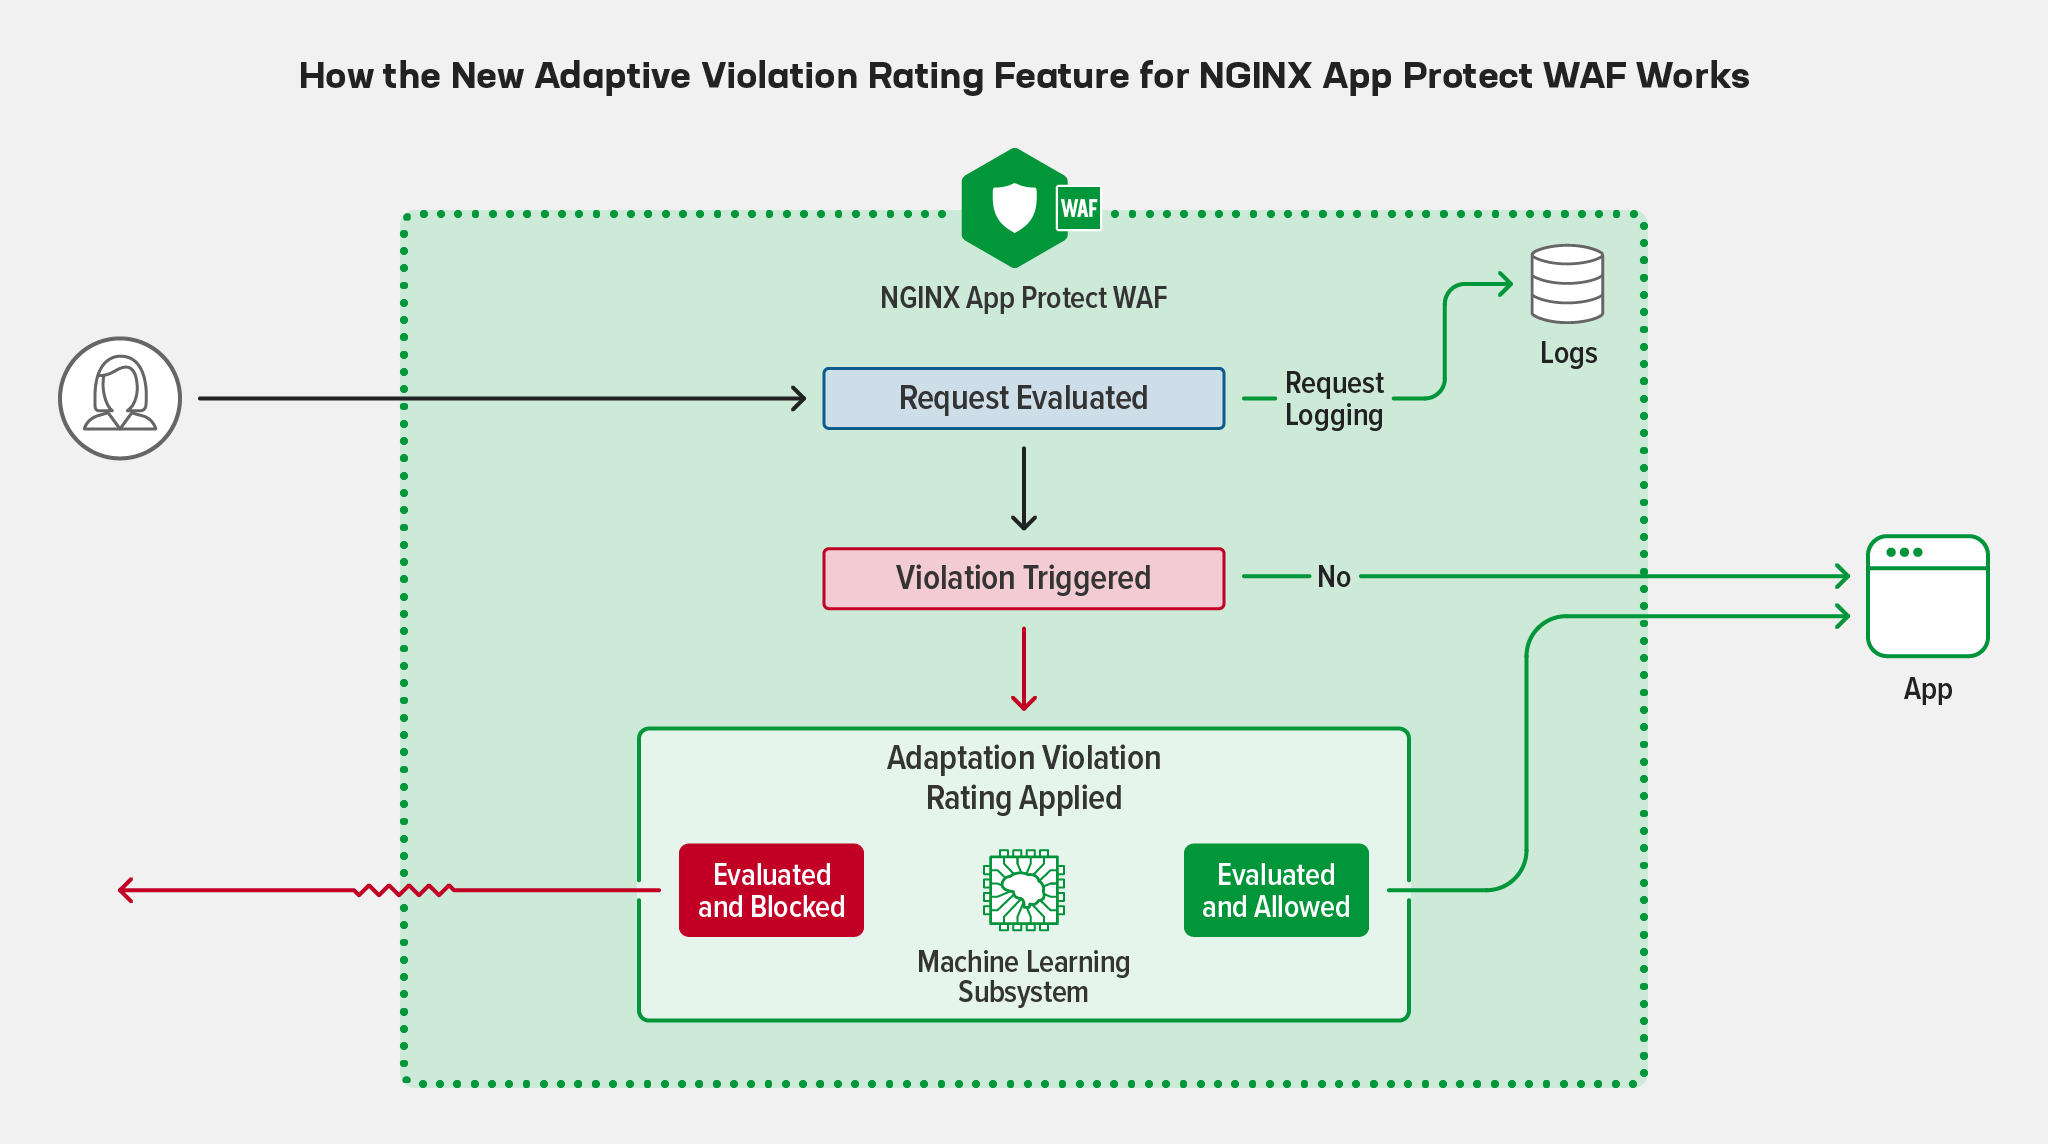
Las capacidades de aprendizaje automático son cada vez más importantes y valiosas a medida que las empresas amplían el uso de microservicios y se difumina la distinción entre las aplicaciones internas y externas. Con potencialmente miles de microservicios, cada uno con su propio WAF ligero, NGINX App Protect WAF, interconectado y dotado de aprendizaje automático, se convierte en el equivalente a un cerebro de seguridad vivo que vela por sus aplicaciones. Las aplicaciones modernas deben ser más inteligentes para adaptarse a los equipos que aplican el enfoque «shift-left» y permitirles seguir centrados en entregar código y funcionalidades sin tener que convertirse en expertos en seguridad. Los equipos de DevSecOps también se benefician de la tranquilidad de saber que, incluso sin ajustes manuales, todos sus WAF de todos los clústeres están coordinados.
La comunicación es clave. Es una funcionalidad esencial que estamos incorporando a todos nuestros productos para seguir ofreciendo la mejor tecnología posible en esta era de rápida evolución de la computación distribuida a gran escala y las aplicaciones modernas.
Para obtener más información y ver una demostración de las nuevas funcionalidades de aprendizaje automático que estamos incorporando a NGINX App Protect WAF, visítenos en el stand n.º 5771 del pabellón norte del Moscone Center durante la RSA Conference 2022 que se celebrará la próxima semana en San Francisco, o póngase en contacto con nosotros.
Sobre los autores
Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.