Nuestro nuevo informe de investigación de F5 Labs, «Estado de la PQC en la web en 2026», muestra las dos caras de los avances que están logrando las organizaciones en su preparación para la computación cuántica, capaz de vulnerar la criptografía tradicional de clave pública.
Por un lado, el estudio muestra que más de la mitad de los sitios web del millón con más tráfico (el 54 %) ya admiten intercambios de claves PQC. Sin embargo, esta estadística resulta engañosa. El análisis de cómo y dónde se alojan los sitios web reveló que gran parte de los avances se debe a las CDN perimetrales y a los proveedores de servicios en la nube a hiperescala (principalmente Cloudflare), que han habilitado de forma predeterminada cifrados PQC híbridos para sus clientes. Si se excluye esta preparación pasiva proporcionada por terceros, el panorama de la preparación para la PQC cambia drásticamente.
Los sectores menos preparados son los que más tienen que perder
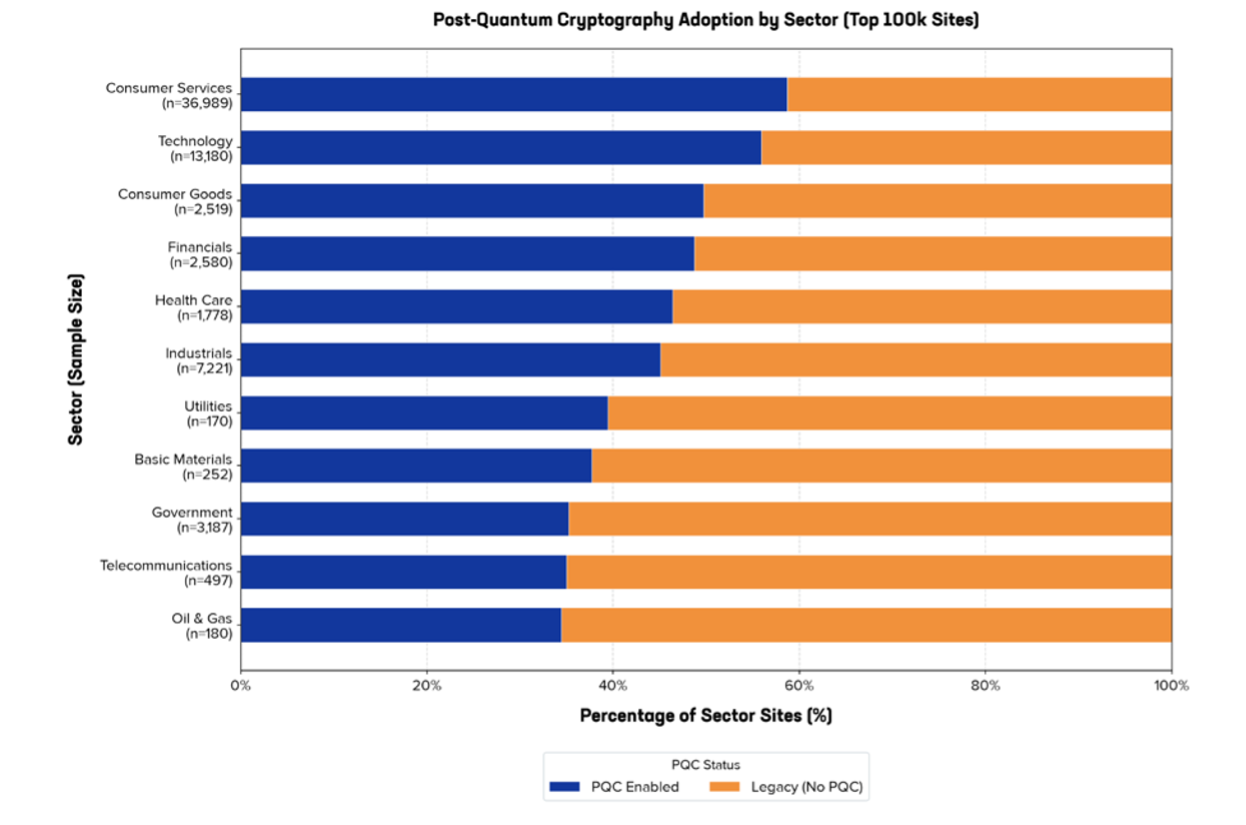
En todos los sectores, si se excluyen de los datos los sitios alojados en Cloudflare, solo el 22 % de los sitios web están preparados gracias a los esfuerzos de migración orgánica. Nada menos que un 10,5 % acumula tal deuda técnica que ni siquiera puede admitir TLS 1.3, un requisito para los cifrados híbridos y poscuánticos (PQC) que se utiliza habitualmente desde hace ya ocho años.
E incluso si tenemos en cuenta el impacto de la mitigación pasiva mediante las CDN, entre los sectores menos preparados se encuentran los servicios públicos, la energía, las telecomunicaciones y las organizaciones gubernamentales. Esto supone un problema, ya que todos ellos manejan con frecuencia información sensible y de larga vigencia, lo que los expone a un alto riesgo de sufrir ataques de «recopilar ahora y descifrar después». Puede que el Día Q —la fecha teórica en la que la computación cuántica habrá evolucionado lo suficiente como para vulnerar la criptografía clásica— aún tarde dos años o más en llegar, pero los atacantes ya están almacenando datos robados con vistas a ese futuro.
Todo esto significa que la migración planificada a la criptografía poscuántica (PQC) de los sitios web públicos no avanza con la suficiente rapidez. Es probable que la preparación integral para la PQC necesaria para proteger las infraestructuras críticas, el tráfico este-oeste y otros activos esté aún más rezagada. Varios de los sectores más atrasados son los que afrontan un mayor riesgo, pero ninguno está exento. Aunque los sitios web orientados al consumidor y los del sector tecnológico van a la cabeza, ningún sector supera el 59 % de adopción.
Los matices se esconden en las disparidades
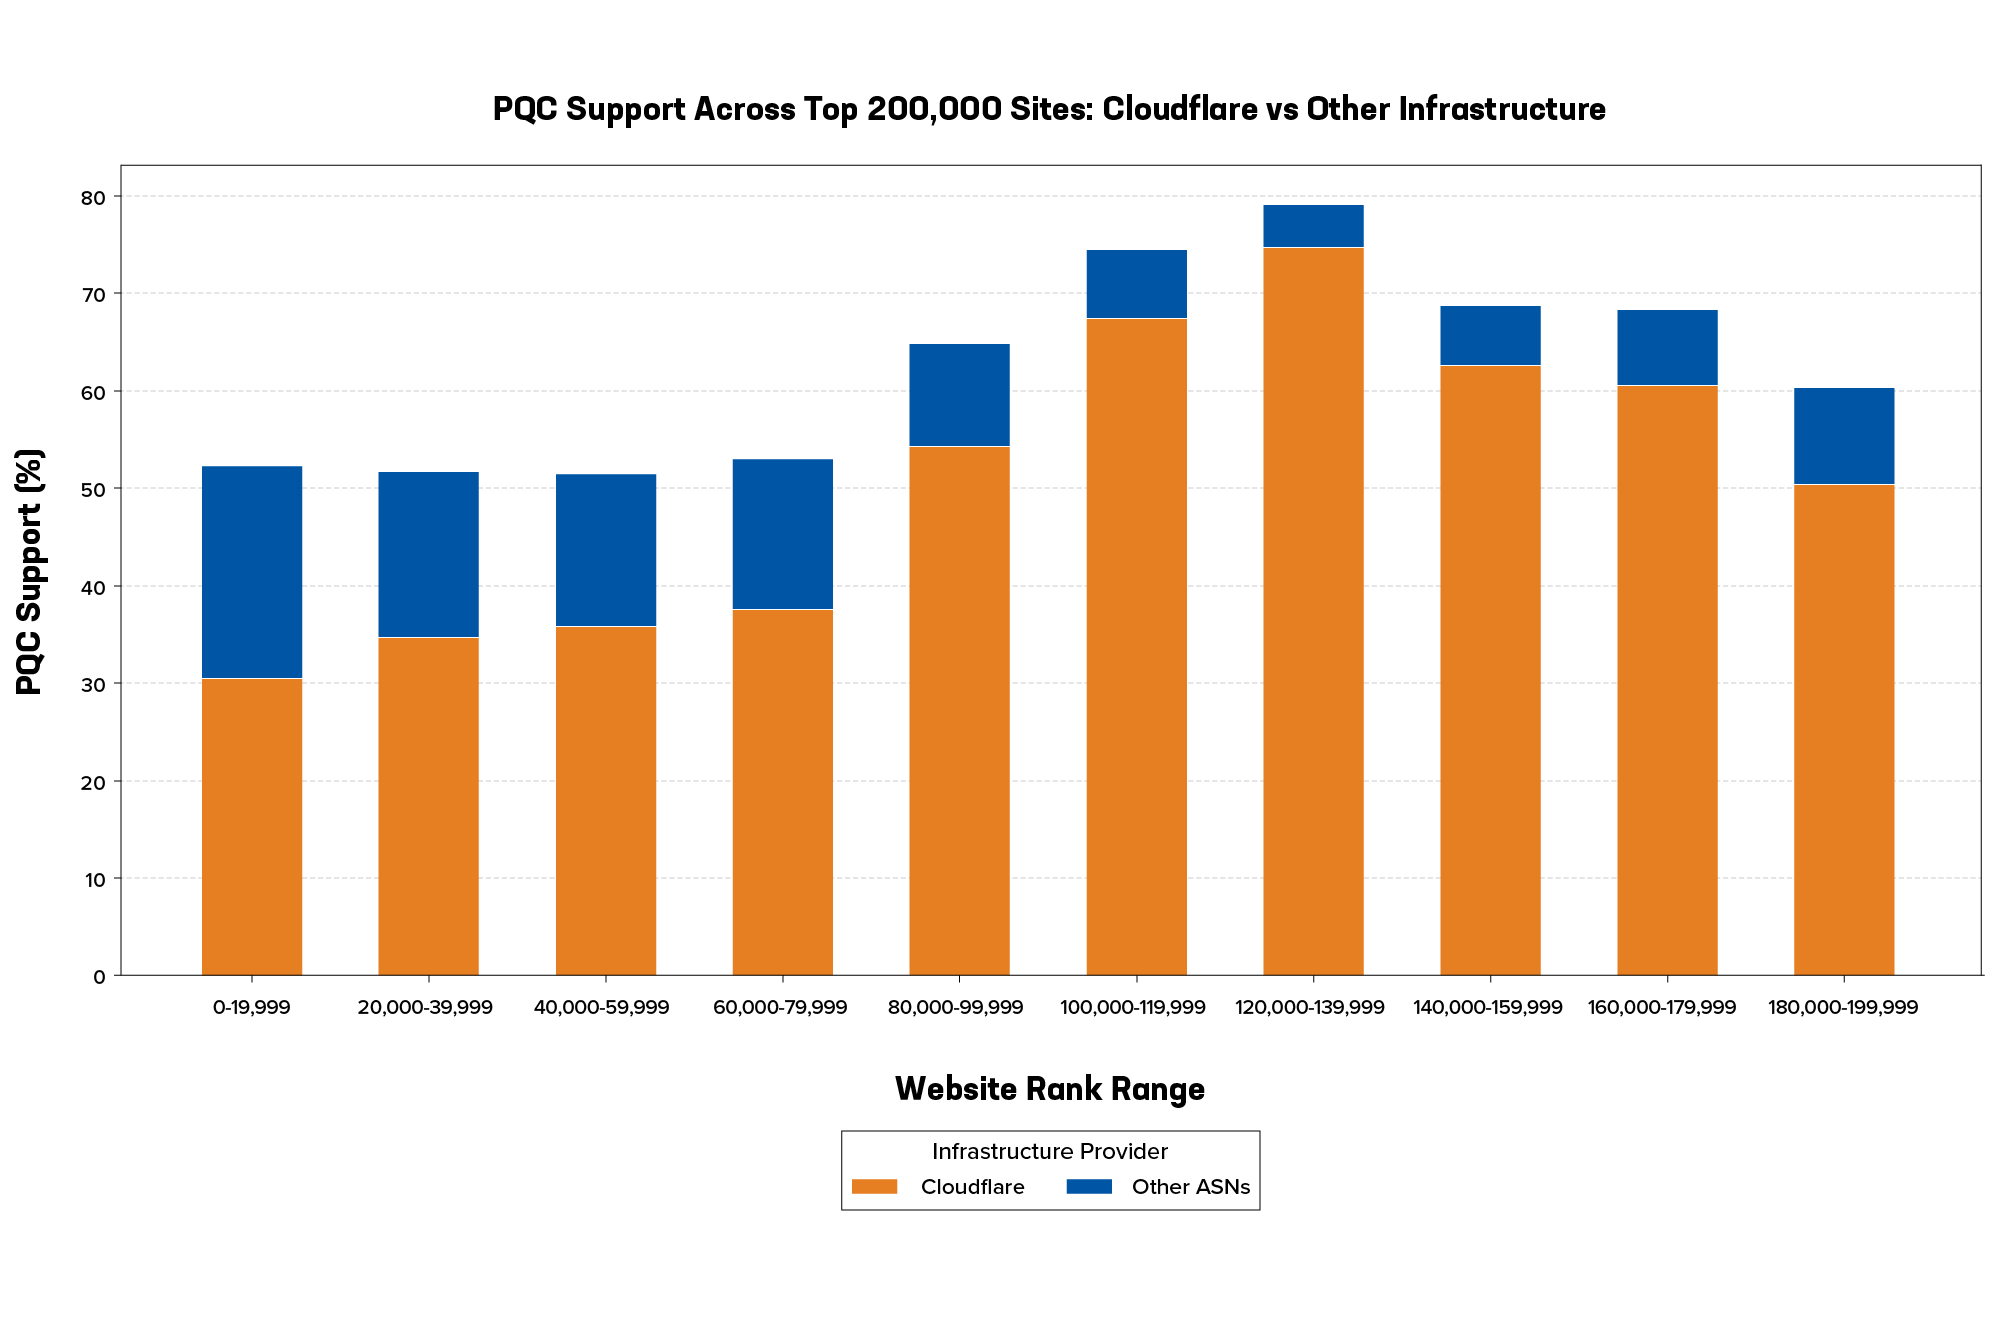
Además, existen importantes matices en las diferencias entre el grado de preparación de las empresas más grandes y el de las pequeñas y medianas empresas. La adopción de la criptografía poscuántica (PQC) y del cifrado híbrido no alcanza su punto máximo entre las grandes empresas que gestionan los sitios web más importantes del mundo, sino en posiciones más intermedias (entre los 80.000 y los 200.000 primeros puestos), donde las pequeñas y medianas empresas dependen de forma predeterminada de sus proveedores de servicios en la nube y CDN para garantizar su seguridad. A primera vista, estas organizaciones más pequeñas parecen estar, en conjunto, mejor protegidas que los gigantes, con un grado de preparación para la PQC cercano o igual al 80 %.
El problema de depender de la compatibilidad con la PQC ofrecida por terceros es que puede generar una falsa sensación de seguridad. Es posible que esas medianas empresas no tengan ni idea de qué cifrados utiliza su CDN y que apenas puedan influir en la decisión, o no puedan hacerlo en absoluto. Y, lo que es más importante, probablemente la mayoría no esté abordando con demasiada urgencia los riesgos que afectan al resto de su infraestructura, desde los servidores de origen hasta los ecosistemas de API.
Superar los obstáculos para avanzar
Mientras tanto, los dominios de mayor valor y visibilidad del mundo presentan una adopción significativamente menor de la criptografía poscuántica (PQC) o de los cifrados híbridos. ¿Por qué?
En primer lugar, las empresas propietarias de esos dominios suelen operar con entornos y configuraciones complejos. Muchas soportan una pesada deuda técnica relacionada con tecnología operativa (OT) obsoleta o aplicaciones esenciales heredadas.
Los servidores web heredados también son un factor. De hecho, algunos mercados emergentes presentan niveles inesperadamente altos de preparación para la criptografía poscuántica (PQC), ya que en gran medida se saltaron las arquitecturas más tradicionales y pasaron directamente a estrategias modernas centradas en la nube. Por otro lado, el sector de las telecomunicaciones suele ir a la zaga debido a su elevada inversión en redes privadas, especializadas y autoalojadas.
En segundo lugar, incluso las organizaciones que no se enfrentan a esos desafíos a veces deben superar otros obstáculos. Los gobiernos, en particular, suelen lidiar con largos ciclos presupuestarios y de contratación, aunque cualquier organización puede verse afectada por las implicaciones financieras y arquitectónicas de la evolución de la criptografía. Los requisitos normativos y de soberanía de los datos también suponen obstáculos.
Hay indicios, por ejemplo, de que las principales economías industriales de la Unión Europea están más rezagadas con respecto a Norteamérica de lo que cabría esperar. Esto se debe, en parte, a sus requisitos de soberanía de los datos, que favorecen los centros de datos locales y autogestionados o los proveedores regionales, lo que reduce el efecto de las CDN en estas zonas geográficas y elimina la opción de contar de forma predeterminada con preparación para la PQC en el perímetro. Es posible que algunos países de la UE también estén esperando directrices para toda la UE por parte de la Agencia de la Unión Europea para la Ciberseguridad (ENISA), al tiempo que estudian las recomendaciones sumamente específicas de algunas agencias nacionales de ciberseguridad.
Mantenga la agilidad criptográfica en toda su infraestructura
Las recomendaciones específicas que favorecen un único algoritmo de cifrado son, en efecto, cuestionables, ya que ningún algoritmo de cifrado poscuántico eliminará el riesgo a largo plazo. La agilidad criptográfica será crucial, y la falta de flexibilidad ya está frenando a algunas organizaciones.
Un síntoma es el uso de certificados con una vigencia excesivamente larga. Nuestra investigación reveló que casi uno de cada cinco sitios web principales (el 19 %) sigue utilizando certificados con una vigencia superior a 90 días. A las organizaciones que aún no hayan automatizado la renovación de certificados de corta duración les resultará prácticamente imposible cambiar rápidamente los algoritmos de cifrado, tal como exigirá la transición poscuántica.
Necesitarán una mayor agilidad no solo para defenderse de las amenazas actuales de la criptografía poscuántica (PQC) y gestionar la reducción progresiva de la vigencia de los certificados, sino también para proteger sus infraestructuras frente al criptoanálisis basado en IA destinado a vulnerar los cifrados clásicos.
Recuerde prepararse más allá de los sitios web
Aunque todo avance es bienvenido, es importante señalar que nuestra investigación se centró exclusivamente en los sitios web. Si bien el perímetro público ha ayudado a las organizaciones a mejorar considerablemente la protección de los datos en tránsito, la mayoría apenas ha comenzado a abordar otras amenazas relacionadas con la criptografía poscuántica (PQC) que son igual de importantes.
Estas amenazas incluyen riesgos evidentes para la infraestructura, las redes internas y el tráfico. También incluyen la preparación ante el impacto operativo y en la latencia que pueden tener, por ejemplo, los extensos cifrados PQC en los protocolos de autenticación, las mallas de servicios internas, los dispositivos IoT y OT y las cargas útiles mTLS de Kubernetes.
Toma las medidas que no pueden esperar
Tanto si el Día Q llega antes de lo previsto como si lo hace más tarde, en muchos sentidos el acontecimiento en sí es irrelevante. Los requisitos normativos y la prudencia más elemental exigen que las organizaciones de todos los tamaños empiecen a tomar medidas para mejorar su protección. Algunas acciones que pueden emprenderse de inmediato:
- Haga un inventario de todos los puntos de contacto con la criptografía en su organización para elaborar una lista de materiales criptográficos (CBOM). Debe saber qué elementos se verán afectados para mitigar los riesgos.
- Adopte TLS 1.3 si su organización aún no lo ha hecho. Es obligatorio implementar cifrados híbridos.
- Tome todas las medidas necesarias para reducir la vigencia de los certificados y automatizar las renovaciones, a medida que el periodo de validez estándar se reduce de meses a apenas unos días.
- Comprenda qué pueden hacer por usted las CDN, los hiperescaladores y los proveedores de servicios en la nube, y qué no pueden hacer. No confíe únicamente en la seguridad predeterminada de terceros. Infórmese sobre los algoritmos de cifrado que utilizan y manténgase al día de su evolución a medida que mejora el nivel de preparación de todo su CBOM.
- Hable con todos sus proveedores tecnológicos sobre dónde y cómo integran en sus soluciones la preparación para la criptografía poscuántica (PQC) y cómo puede aprovechar su experiencia.
- Fórmate tú mismo o forma a un equipo de criptografía poscuántica (PQC) de tu organización para facilitar la toma de decisiones que aumenten vuestra agilidad criptográfica general de cara al futuro.
Para obtener más información, visite nuestra página web sobre soluciones de PQC. Asimismo, no deje de consultar el informe completo de F5 Labs, «Estado de la PQC en la web en 2026».
Sobre el autor
Artículos relacionados del blog

Estrategias de seguridad para la IA multimodelo: dos medidas que adoptar ahora
Medidas clave que las empresas pueden adoptar hoy para mejorar la visibilidad de la IA multimodelo y la ciberseguridad ante el crecimiento explosivo de la IA agéntica.

Cómo pueden los CISO medir el riesgo de seguridad de la IA
Descubra cómo CASI, ARS y la inteligencia sobre amenazas de F5 Labs ayudan a los CISO a medir el riesgo de seguridad de la IA a lo largo de todo su ciclo de vida.
Tres medidas que los CISO no pueden permitirse posponer
Conclusiones de un estudio reciente de F5 y qué deben hacer los CISO para anticiparse a estas tendencias.

Inferencia: la pieza más importante de la IA que finges que no existe
Escalar la IA implica escalar la inferencia. Descubre por qué los servidores de inferencia son fundamentales para gestionar el rendimiento, la telemetría y la seguridad de las cargas de trabajo de IA en producción.

Cómo abordar las vulnerabilidades de las aplicaciones: prácticas recomendadas para las pruebas de seguridad
Tanto la magnitud como la complejidad de las vulnerabilidades de las aplicaciones están aumentando rápidamente. Descubre por qué es fundamental adoptar un enfoque proactivo y multicapa para las pruebas de seguridad.

¿Qué opina SecOps sobre la IA? Parte 2: Protección de datos
F5 llevó a cabo un análisis exhaustivo de las opiniones de los profesionales de la seguridad en Reddit sobre la IA.