En entornos de TI complejos, incluido el sector público, es fundamental proteger las aplicaciones esenciales frente a una variedad cada vez mayor de amenazas cifradas, incluido el ransomware. Para ello, muchas organizaciones suelen acabar recurriendo a una combinación fragmentada de múltiples soluciones de seguridad y herramientas de red. Sin embargo, este enfoque perjudica el rendimiento de las aplicaciones en AWS, limita la velocidad y la agilidad del desarrollo y complica la gestión. Ante la constante presencia de ciberamenazas, las organizaciones como la suya deben evitar estos obstáculos para seguir siendo competitivas y ofrecer las aplicaciones y los servicios digitales más recientes a través de AWS.
Las amenazas de ransomware están aumentando —con un incremento registrado del 73 % en los ataques de ransomware en 2023 con respecto a 2022—, y los ciberdelincuentes están atacando a empresas de todos los tamaños y sectores. Los avances en las tácticas de phishing, las descargas ocultas, la explotación de vulnerabilidades de software y otros vectores de ataque habituales ofrecen a los ciberdelincuentes diversas vías para acceder a sus aplicaciones y su red mediante cargas útiles cifradas. Cuando un equipo de TI utiliza distintas herramientas de seguridad y red, puede tener dificultades para detectar correctamente y mitigar con rapidez esos ataques de ransomware cifrados.
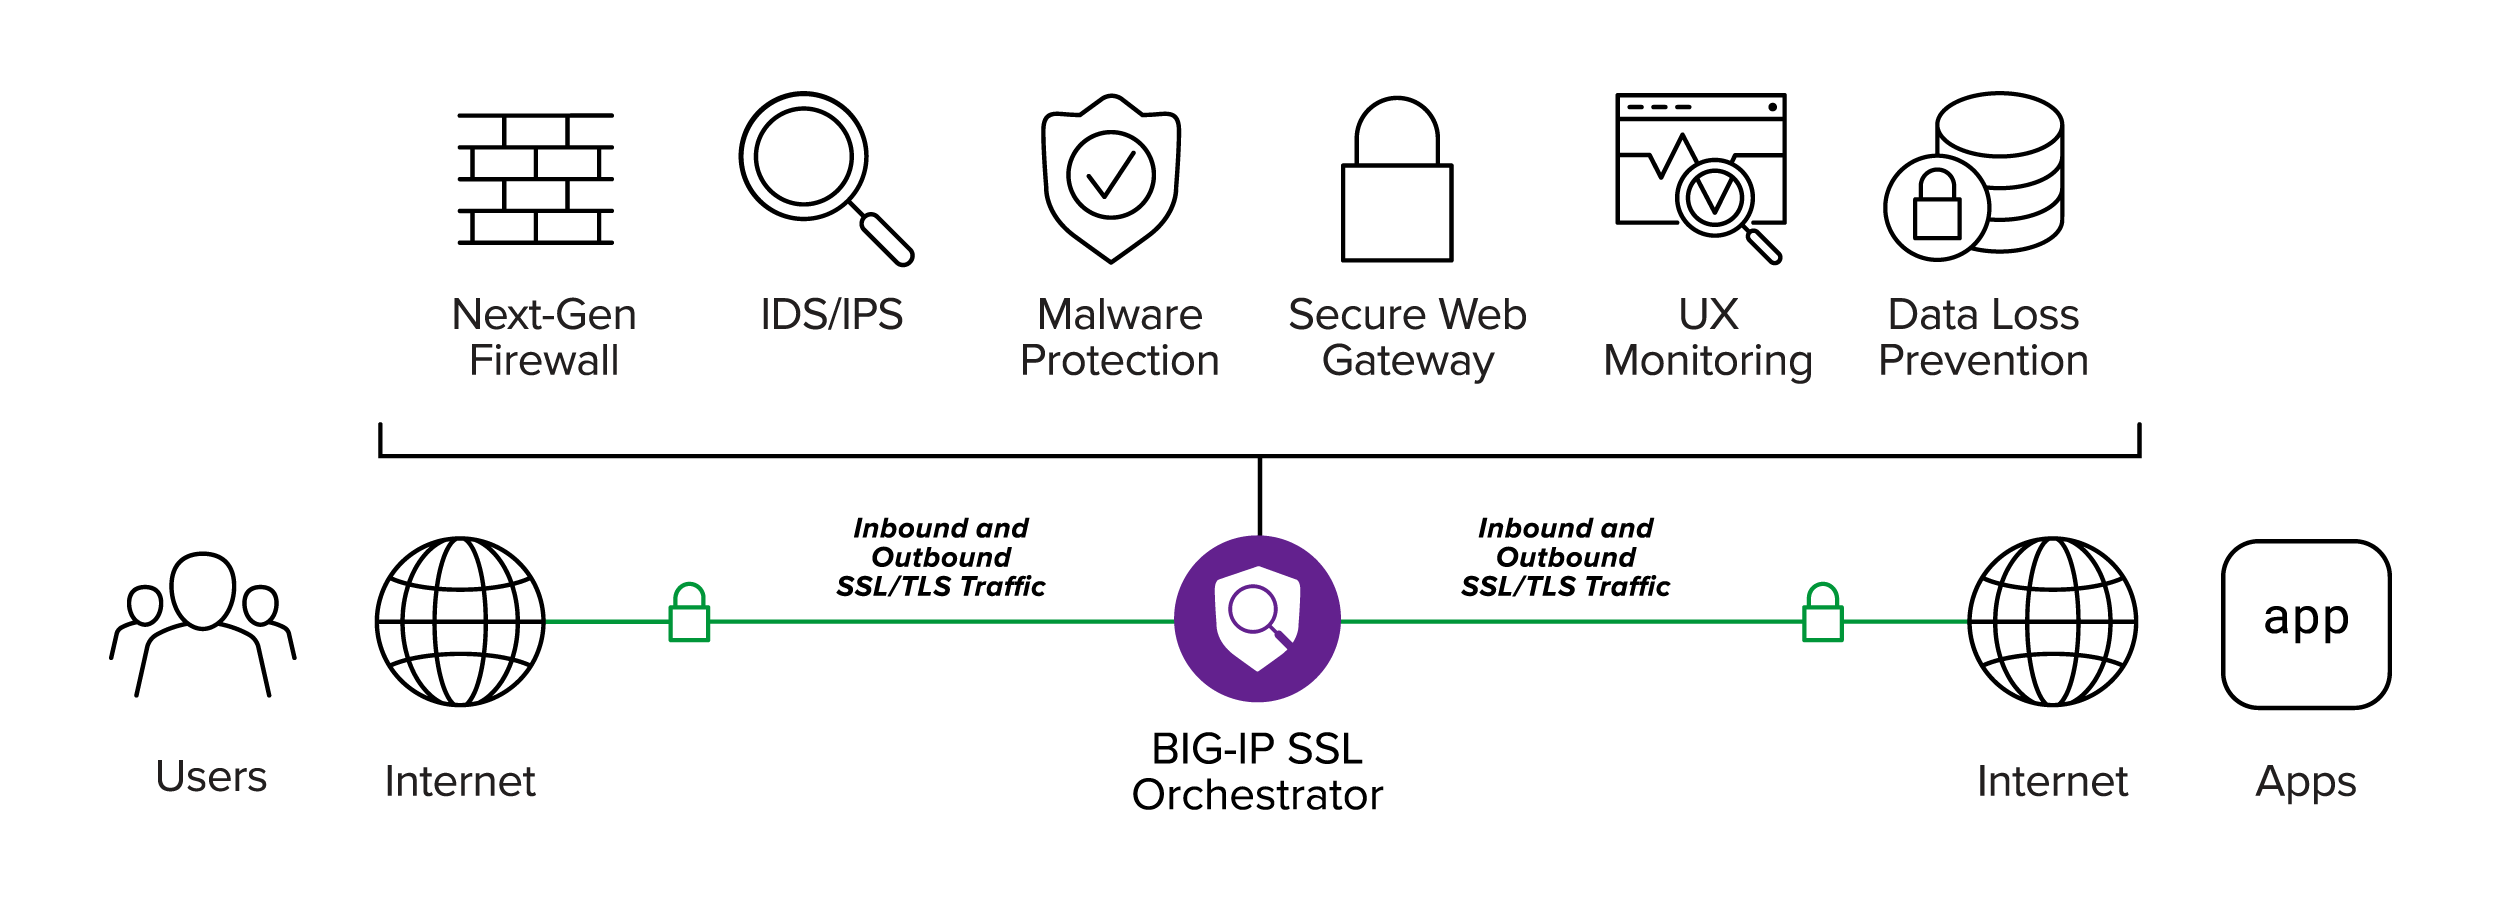
Para garantizar que todo el tráfico entrante y saliente de las aplicaciones de AWS esté protegido frente a las amenazas cifradas, las empresas necesitan una solución que refuerce y unifique su estrategia de seguridad. Con F5® BIG-IP® SSL Orchestrator®, los equipos pueden obtener visibilidad del tráfico SSL y TLS cifrado e identificar amenazas que podrían haber pasado por alto. BIG-IP SSL Orchestrator proporciona a sus profesionales de seguridad visibilidad de las amenazas cifradas para proteger las aplicaciones de AWS sin ralentizarlas.
Combata eficazmente el ransomware
BIG-IP SSL Orchestrator proporciona protección desde la capa 3 hasta la capa 7 descifrando el tráfico entrante cifrado, lo que permite inspeccionarlo con sus soluciones de seguridad para identificar amenazas y volver a cifrarlo. BIG-IP SSL Orchestrator también facilita la supervisión del tráfico saliente para evitar que el malware se comunique con sitios externos o extraiga datos. Esto ayuda a combatir el método de doble extorsión, ahora habitual en el ransomware: los atacantes roban datos y amenazan con filtrarlos si no reciben el rescate inicial. La inspección del tráfico saliente también protege frente a los ataques de phishing, uno de los vectores de ransomware más comunes, al impedir que el destinatario del correo electrónico se conecte al sitio malicioso enlazado.
Gestiona el tráfico de forma inteligente para mejorar el rendimiento
Al proporcionar un control centralizado y un direccionamiento basado en políticas, BIG-IP SSL Orchestrator permite externalizar la gestión del tráfico cifrado de sus aplicaciones de AWS para lograr una mayor eficiencia y un mejor rendimiento. Evite la pérdida de rendimiento que supone encadenar distintas soluciones de seguridad mediante BIG-IP SSL Orchestrator, que permite aplicar medidas de seguridad en función del tipo de tráfico entrante y garantiza una protección óptima frente a ataques de ransomware cifrados. BIG-IP SSL Orchestrator se adapta a los cambios en las condiciones de la red y a las necesidades de la organización, lo que garantiza que las aplicaciones estén siempre protegidas y disponibles.
Aumente la agilidad
Con un sencillo conjunto de plantillas de Terraform, los administradores pueden combinar BIG-IP SSL Orchestrator con AWS Gateway Load Balancer para obtener visibilidad de los flujos de tráfico SSL/TLS en toda su infraestructura de AWS, al tiempo que aplican una sólida detección de amenazas contra el ransomware cifrado. Una vez configurado, los equipos pueden incorporar a AWS una protección contra el ransomware de alto rendimiento. BIG-IP SSL Orchestrator es independiente del proveedor y está optimizado para integrarse fácilmente con los principales dispositivos de seguridad del mundo, incluidos los servicios de seguridad de F5, lo que permite a los responsables maximizar sus inversiones en seguridad de forma rápida y sencilla.
Para obtener más información sobre cómo BIG-IP SSL Orchestrator puede combatir los ataques cifrados actuales y futuros contra sus entornos de AWS, visite f5.com/aws.
Sobre el autor

Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.