
En un panorama de amenazas en constante evolución, los ciberdelincuentes están convirtiendo las API en su nueva arma favorita para cometer fraudes de apropiación de cuentas (ATO), ya que proporcionan acceso directo a recursos y funcionalidades de gran valor. Las amenazas contra las API se han convertido en un problema de tal magnitud que OWASP acaba de publicar su nueva lista de los 10 principales riesgos de seguridad de las API de 2023 para llamar la atención sobre los aspectos que las organizaciones deben abordar.
Los ciberdelincuentes han reorientado sus tácticas de apropiación de cuentas (ATO) para atacar las API mediante bots maliciosos y llevar a cabo ataques que van desde el relleno de credenciales y el abuso de la lógica de negocio hasta los ataques DDoS, que a menudo provocan la interrupción de las aplicaciones, el robo de identidad y el fraude. Estos ataques son más fáciles de organizar que nunca gracias a herramientas fácilmente disponibles y resultan difíciles de detectar con técnicas tradicionales de defensa contra bots.
Según las estimaciones de la Oficina del CTO de F5, el número de API en producción aumentará exponencialmente durante los próximos años. Para 2030, podría haber entre 500 millones y más de 1.500 millones de API en producción. Por desgracia, esta es una gran noticia para los ciberdelincuentes, que buscan continuamente ampliar sus objetivos.
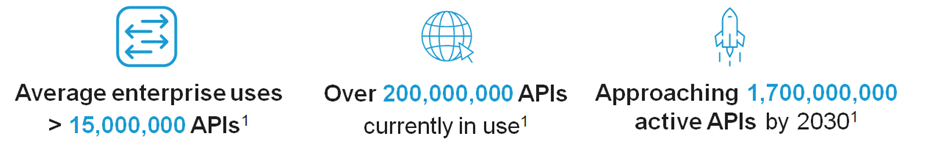
La proliferación de API genera numerosos puntos ciegos que pueden dar lugar a vulnerabilidades
- El diseño abierto y la estructura predecible dejan muchas puertas abiertas que se pueden sondear fácilmente.
Los desarrolladores suelen crear API flexibles con estructuras predecibles que se ajustan a arquitecturas lógicas (como REST), lo que facilita que los ciberdelincuentes busquen datos adicionales que puedan haber quedado expuestos. - La visibilidad reducida entre organizaciones dificulta la supervisión de la actividad de las API, especialmente si ni siquiera se sabe que la API existe.
Las API suelen publicarse antes de que los equipos de SecOps tengan conocimiento de ellas, lo que crea un ecosistema de API en la sombra o zombis y provoca una falta de visibilidad integral del tráfico de las API. - El aumento de la complejidad da lugar a API sin gestionar ni proteger, lo que amplía la superficie de ataque.
Los entornos distribuidos y la proliferación de servicios dificultan la detección, la gestión y la supervisión sistemáticas de todas las API, lo que incrementa el número de amenazas y la vulnerabilidad ante incidentes de seguridad y privacidad.
Es posible que los controles de seguridad existentes no protejan las API frente a ataques de apropiación de cuentas (ATO)
Los ataques modernos de bots maliciosos siguen evolucionando, lo que impide que las herramientas tradicionales de prevención contra bots mantengan su eficacia. Es probable que este problema se agrave en el caso de las API, ya que los ataques de bots se utilizan para atacarlas de formas nuevas y diversas, desde la automatización de análisis de reconocimiento hasta la manipulación de recursos y vulnerabilidades de la lógica de negocio, pasando por ataques de relleno de credenciales e inyección.
Los ataques de relleno de credenciales contra API son un claro ejemplo de por qué las estrategias tradicionales de mitigación de bots dejan los sistemas expuestos. Algunas API proporcionan tokens de autenticación tras introducir un nombre de usuario y una contraseña, de forma similar al inicio de sesión en un sitio web. Este token suele utilizarse para todas las demás solicitudes realizadas a la API. Es un patrón habitual en las API, especialmente en las más antiguas, y es vulnerable a relleno de credenciales y a ataques de pulverización de contraseñas.
Distinguir entre atacantes y clientes reales resulta difícil porque este tipo de acciones dirigidas elude la mayoría de los controles tradicionales. Los controles de seguridad tradicionales, como los firewalls de aplicaciones web (WAF) básicos y los sistemas de gestión de eventos e información de seguridad (SIEM), no bastan para identificar y prevenir los ataques de bots contra las API, en parte debido al elevado volumen de tráfico entre máquinas o entre API. A primera vista, los ataques pueden parecer un comportamiento normal de la aplicación, pero, entre bastidores, las API pueden ser explotadas y utilizadas de forma abusiva, lo que permite a los atacantes eludir la detección hasta que es demasiado tarde.
Una estrategia eficaz de seguridad de las API para protegerse frente a los ataques de apropiación de cuentas requiere vigilancia en múltiples frentes
La seguridad de las API es una responsabilidad compartida en toda la organización, lo que hace aún más necesario prestar atención tanto a los ataques automatizados mediante bots que provocan vulneraciones y filtraciones de datos como a aquellos que afectan al tiempo de actividad y la fiabilidad, ya sea en aplicaciones web heredadas o en infraestructuras de API modernas.
En lo que respecta a la seguridad de las API y a la protección frente al acceso no autorizado a través de las API, ya sea mediante el relleno de credenciales, ataques de fuerza bruta u otros mecanismos de intentos de inicio de sesión forzados, un sofisticado motor de IA/ML puede ayudar a identificar la actividad relacionada con intentos fallidos de inicio de sesión o los intentos de descubrir parámetros de las API, y marcar dichos intentos para que los equipos de operaciones los revisen.
“En el informe State of Application Strategy del año pasado, el 68 % de los encuestados consideró que la autenticación y la autorización eran los componentes más valiosos de la seguridad de las API, seguidos de cerca por el análisis del comportamiento y la detección de anomalías para supervisar las API en producción (en tiempo de ejecución).”
Hay varias formas en las que las organizaciones deberían reforzar la seguridad de sus API, como validar las conexiones y los accesos, supervisar el comportamiento a lo largo del tiempo y generar alertas, así como ayudar a detectar comportamientos inusuales de los clientes para identificar posibles puntos vulnerables.
- Supervise y proteja continuamente los endpoints de las API para identificar cambios en las integraciones de aplicaciones, detectar componentes vulnerables y mitigar ataques a través de integraciones de terceros.
- Implemente un modelo de seguridad positiva que se integre con su canalización de CI/CD y sea compatible con las especificaciones de interfaz OpenAPI y Swagger para validar fácilmente el esquema, garantizar el cumplimiento de los protocolos, establecer automáticamente una referencia de los patrones de tráfico normales y detectar comportamientos anómalos.
- Adopte un enfoque de «confianza cero» y una seguridad basada en riesgos aplicando los principios de acceso con privilegios mínimos, inspeccionando las cargas útiles, evitando la exposición no autorizada de datos e implementando controles de acceso y autenticación basada en riesgos para objetos y funciones. Esto debe incluir la recopilación de información y el establecimiento de una referencia del comportamiento normal de los bots con respecto a sus API. Mediante el análisis de comportamientos y patrones, la validación de flujos de trabajo y la identificación de huellas digitales, puede diferenciar entre la actividad humana, la de bots legítimos y la de bots maliciosos.
- Adáptese a los cambios en el ciclo de vida de las aplicaciones evitando configuraciones de seguridad incorrectas en entornos heterogéneos, mitigando los usos indebidos que puedan provocar vulneraciones y denegaciones de servicio, y corrigiendo las amenazas de forma coherente en distintas nubes y arquitecturas. Siga analizando, probando y supervisando sus API para detectar configuraciones incorrectas, vulnerabilidades y fallos en la lógica de negocio.
Debería plantearse disponer de una visión centralizada de la seguridad de sus API para que su organización pueda actuar con rapidez, identificar posibles problemas en su entorno de API, analizarlos en detalle, investigarlos y tomar las medidas oportunas para neutralizar cualquier anomalía o amenaza que pueda afectar a la conectividad, la disponibilidad o la seguridad de las aplicaciones y las API.
Obtén más información sobre cómo prevenir los ataques de apropiación de cuentas en este webinario bajo demanda.
Lista de recursos
- eBook sobre prácticas recomendadas de seguridad de API
- Informe de investigación de Google Cloud de 2022 sobre la seguridad de las API: últimas conclusiones y tendencias clave
- Informe técnico sobre F5 Distributed Cloud WAAP con seguridad integral para API
- Domina la arquitectura de API: eBook de O’Reilly
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.