
En la actual era de la nube moderna, las empresas recurren cada vez más a arquitecturas híbridas, multinube y perimetrales, lo que hace que la conectividad y la seguridad sean más importantes que nunca. El último Informe sobre el estado de la estrategia de aplicaciones de F5 reveló que el 85 % de las organizaciones utilizan múltiples arquitecturas y ubicaciones para sus aplicaciones. Muchos de nuestros clientes han acelerado sus procesos de transformación, y sus carteras incluyen tanto aplicaciones tradicionales como aplicaciones modernas orientadas a la nube, lo que plantea numerosos retos para garantizar que todo su entorno de aplicaciones esté siempre disponible, sea seguro y ofrezca un rendimiento óptimo.
Aunque la conectividad de red entre nubes es esencial, no responde a la creciente necesidad de disponer de una conectividad segura entre cargas de trabajo y microservicios distribuidos entre varias nubes y ubicaciones perimetrales remotas. Si bien los servicios de firewall de red pueden integrarse con las redes en la nube mediante el encadenamiento de servicios, su gestión es compleja y solo protegen la red subyacente, sin tener en cuenta la seguridad de las cargas de trabajo y las aplicaciones que se encuentran en estos entornos distribuidos.
F5 se encuentra en una posición única para ofrecer una solución integral de redes multicloud seguras que conecta tanto las ubicaciones en la nube como las aplicaciones que se alojan en ellas. Hoy nos complace anunciar la disponibilidad de dos nuevas ofertas de la cartera de F5 Distributed Cloud Services: Distributed Cloud Network Connect y Distributed Cloud App Connect.
Distributed Cloud Network Connect proporciona servicios de capa 3/4 que permiten establecer una conectividad de red segura entre varias ubicaciones en la nube, entre distintos proveedores de servicios en la nube y con ubicaciones en el extremo. Para ello, automatiza el aprovisionamiento y la orquestación de herramientas nativas de la nube, lo que elimina la necesidad de contar con conocimientos especializados en entornos multinube y agiliza las operaciones. Gracias a sus completas funciones de observabilidad, Distributed Cloud Network Connect ayuda a los administradores a identificar y resolver rápidamente posibles problemas de red que podrían causar interrupciones. También mejora la seguridad de la red al admitir la inserción del servicio de firewall de red de Palo Alto Networks y la microsegmentación basada en intenciones. Esto permite a los clientes definir políticas granulares basadas en intenciones específicas, en lugar de depender de identificadores de direcciones IP.
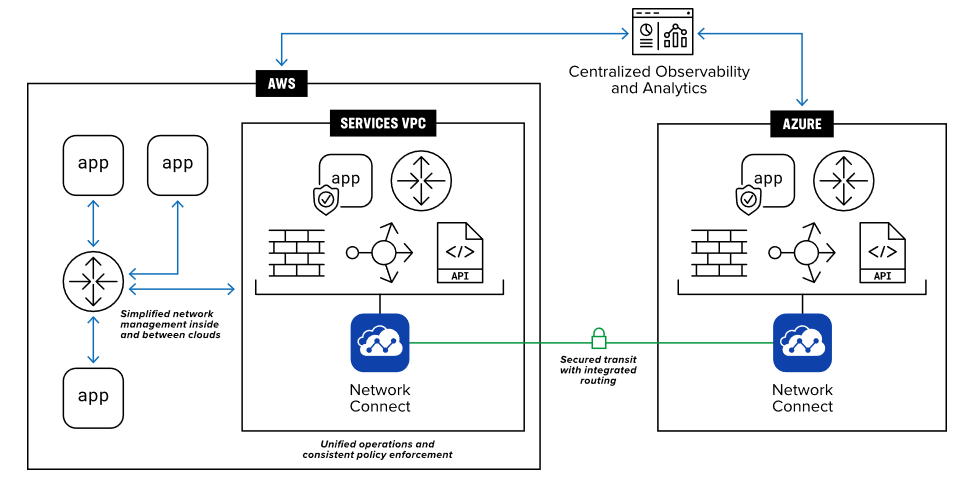
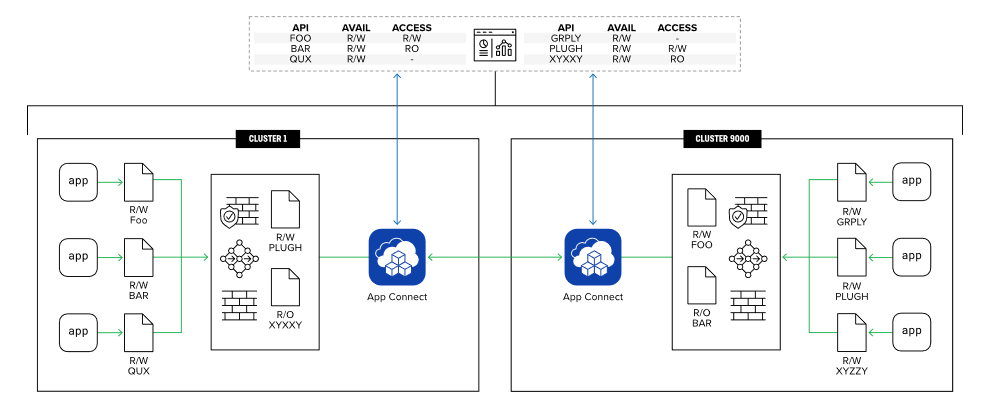
Distributed Cloud App Connect ofrece servicios de capa 7 que permiten una conectividad segura entre aplicaciones basadas en máquinas virtuales y microservicios agrupados en clústeres de Kubernetes (K8s) en distintas nubes y ubicaciones perimetrales. Proporciona un control granular sobre las aplicaciones publicadas y los endpoints de API, y distribuye los servicios de seguridad en la nube en la ubicación donde residen las aplicaciones, sin exponer la red subyacente, lo que reduce los riesgos de seguridad. Además, incluye servicios de red avanzados, como el balanceo de carga, el control del tráfico de entrada y salida y la visibilidad de extremo a extremo, lo que minimiza la necesidad de herramientas adicionales para dar soporte a implementaciones distribuidas. Distributed Cloud App Connect puede implementarse directamente en el clúster de K8s, lo que permite controlar el tráfico de entrada y salida y ampliar la seguridad y los servicios de la plataforma a cualquier clúster de K8s en cualquier nube.
La función de observabilidad de Distributed Cloud App Connect ofrece ventajas operativas, ya que permite a los propietarios de las aplicaciones visualizarlas mediante una malla de servicios integrada. Esto proporciona una visión completa de todo el tráfico desde el usuario hasta la aplicación, incluida la comunicación entre microservicios. Además, las estadísticas y los paneles ofrecen una vista detallada del tráfico de cada sesión, lo que ayuda a evaluar el estado general de la aplicación.
El enfoque de F5 para las redes multicloud mejora la seguridad al proporcionar conectividad privada de extremo a extremo a través de su red troncal privada global, lo que reduce los riesgos de enviar información confidencial por la Internet pública. Los servicios de protección de aplicaciones web y API (WAAP) de F5 ofrecen protección avanzada de las cargas de trabajo para aplicaciones desplegadas en múltiples ubicaciones en la nube y en el extremo de la red con solo pulsar un botón. La ventaja frente a las herramientas de seguridad nativas de la nube es que proporciona una política de seguridad común que puede aplicarse en todas las nubes, lo que garantiza políticas de seguridad coherentes y permite responder rápidamente a las vulnerabilidades de seguridad en todo el entorno de aplicaciones. Los clientes confían en F5 para obtener seguridad de nivel empresarial y un soporte líder en el sector que les ayuden a proteger sus activos digitales y su infraestructura.
Nos entusiasma el camino que tenemos por delante mientras ayudamos a nuestros clientes a resolver problemas reales relacionados con las redes multicloud, en las que la seguridad multicapa se integra y se proporciona de forma transparente en todos los sitios conectados.
Visite f5.com/multi-cloud para obtener más información.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.