Las prácticas de desarrollo modernas automatizan cada vez más el ciclo de vida del desarrollo. Desde el IDE hasta los repositorios de código, pasando por la compilación y el análisis automatizados y el despliegue en producción, las herramientas se conectan entre sí para formar una canalización de entrega continua.
Los repositorios sirven tanto para almacenar código como para iniciar los eventos que conforman el proceso de entrega. Cuando se confirma código, puede ejecutarse un análisis de seguridad. Cuando se modifica una configuración, esta puede enviarse automáticamente a la infraestructura correspondiente para su despliegue inmediato.
Estas herramientas están acelerando los procesos de desarrollo, entrega e implementación y, cada vez más, se encuentran «en la nube». Las que se alojan en las propias instalaciones suelen ser accesibles a través de Internet para dar soporte a una comunidad cada vez mayor de desarrolladores remotos. Aunque la mayoría de las organizaciones son lo bastante conscientes de la importancia de la seguridad como para exigir credenciales de acceso a los repositorios, no siempre protegen dicho acceso frente a las amenazas actuales.
Una de esas amenazas modernas es el relleno de credenciales. Aunque suele plantearse como un riesgo para los recursos corporativos, lo cierto es que cualquier sistema con acceso mediante credenciales que esté disponible a través de Internet corre el riesgo de verse comprometido. Los desarrolladores no son ni más ni menos propensos que cualquier otro profesional de TI a aplicar prácticas seguras en materia de contraseñas. La reutilización de contraseñas en Internet es habitual, y la exposición de miles de millones de credenciales permite a los atacantes aprovechar una gran variedad de recursos en sus intentos de acceder a distintos sistemas. Véase este artículo, que pone de manifiesto esta máxima: «Una encuesta realizada a 306 profesionales de la seguridad de la información en la Infosecurity Conference 2018 de Londres, por Lastline, mostró que el 45 % comete uno de los mayores pecados capitales de la seguridad: reutilizar contraseñas en distintas cuentas». Si casi la mitad de los profesionales de la seguridad reutiliza contraseñas, imaginemos cuál será el perfil del resto de la comunidad de TI, incluidos los desarrolladores.
En la práctica, la tristemente célebre filtración de datos de la Oficina de Administración de Personal de Estados Unidos (OPM), que comenzó en 2014, fue perpetrada por atacantes que habían logrado comprometer las credenciales de un usuario con privilegios. Una vez robadas esas credenciales, pudieron acceder no solo a la información confidencial almacenada en los servidores de la OPM, sino también desplazarse lateralmente a los servidores y la infraestructura del Departamento del Interior de Estados Unidos, donde también causaron estragos.
El acceso a los sistemas y servicios que conforman el SDLC permite a los atacantes contaminar la fuente, por así decirlo. Si se tiene acceso al código fuente, resulta fácil introducir comportamientos maliciosos o robar ideas.
Para combatir esta amenaza, las organizaciones deberían plantearse ampliar el concepto de una arquitectura de confianza cero a las herramientas de su canal de desarrollo de software. Desde el IDE hasta las consolas de gestión en la nube y los repositorios de código, el uso del acceso de usuarios con privilegios puede imponer prácticas de seguridad sólidas basadas en MFA/CAC.
Acceso de usuarios privilegiados y el flujo de trabajo del SDLC
El acceso de usuarios privilegiados (PUA) es, básicamente, una federación sin SAML y sin necesidad de que las aplicaciones admitan algún método de autenticación poco habitual. Permite aplicar los principios de confianza cero tanto a aplicaciones heredadas como a aplicaciones web modernas.
Esta solución se basa en la capacidad de F5 Access Policy Manager (APM) para actuar como proxy de credenciales, así como para generar automáticamente credenciales efímeras. En pocas palabras, los usuarios se autentican mediante un almacén de credenciales corporativo (controlador de dominio, LDAP) y, a continuación, APM genera credenciales efímeras que pueden utilizarse para iniciar sesión en el sistema protegido. En el caso del proceso de desarrollo, podría tratarse de un repositorio de código como Bitbucket, GitHub o GitLab. Este enfoque permite ejercer un control más estricto sobre el acceso al repositorio sin imponer al desarrollador una gran carga de procesos adicionales.
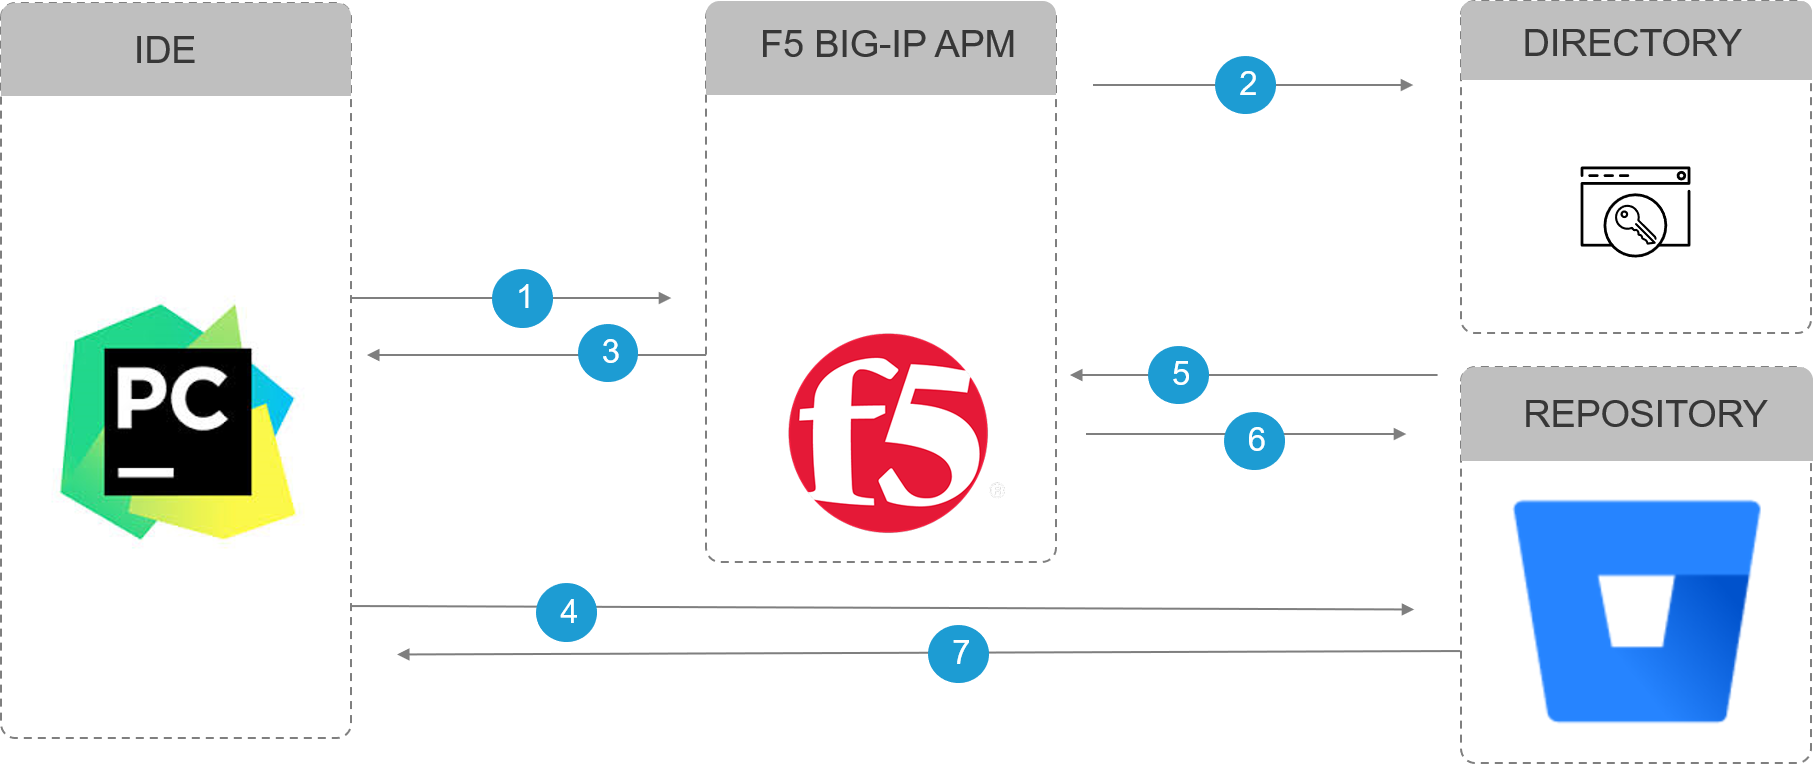
- El usuario proporciona sus credenciales a BIG-IP
- BIG-IP valida las credenciales del usuario mediante un servicio de directorio de IaaS o local
- BIG-IP proporciona credenciales efímeras al usuario autenticado
- Credenciales efímeras del usuario para acceder al repositorio mediante el IDE o el navegador
- El repositorio envía el nombre de usuario y las credenciales efímeras a BIG-IP para su validación
- BIG-IP devuelve la validación
- El usuario ha iniciado sesión correctamente en el repositorio
Los datos confidenciales deben incluir el código. Esto significa que, al igual que ocurre con los datos, el acceso al código debe estar protegido. El código es el corazón de un negocio digital y la canalización de entrega se considera cada vez más un vector de ataque. Al implantar un modelo de acceso para usuarios con privilegios, puede tener una mayor certeza de que tanto las credenciales como el usuario que las utiliza son legítimos.
Puede obtener más información sobre F5 APM aquí.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog
Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.