En una publicación reciente de nuestro blog, nuestro director de Producto explicó cómo F5 está aplicando IA de vanguardia para reforzar la seguridad de nuestro software. La publicación describía un enfoque basado en IA para el análisis, la clasificación, la corrección, las pruebas y el lanzamiento, no como una iniciativa puntual, sino como un modelo operativo repetible para detectar y solucionar problemas con mayor rapidez y rigor.
Este enfoque tiene importantes implicaciones para F5 NGINX.
NGINX se encuentra en la ruta crítica de una parte importante de la Internet moderna. NGINX sustenta casi un tercio de todos los sitios web. Como uno de los servidores web, proxies inversos, gateways de API y tecnologías de entrada de Kubernetes más utilizados, ese alcance conlleva una gran responsabilidad, especialmente en lo que respecta a la seguridad.
La seguridad siempre ha sido un aspecto fundamental de la forma en que desarrollamos y mantenemos NGINX. Sin embargo, el panorama de la seguridad del software está cambiando rápidamente. Los modelos de IA de vanguardia facilitan el análisis de bases de código complejas, el razonamiento entre distintos módulos y la identificación de posibles vulnerabilidades con mayor rapidez que los métodos tradicionales por sí solos. Esto brinda oportunidades a quienes se encargan de la defensa, pero también exige actuar con urgencia. Si la IA puede ayudar a los equipos de ingeniería a detectar y corregir problemas más rápidamente, también puede ayudar a los atacantes a buscar puntos débiles de forma más eficiente.
“El análisis de seguridad basado en IA nos permite inspeccionar el código, identificar patrones sospechosos y evaluar posibles cadenas de vulnerabilidades con mayor rapidez. Sin embargo, el valor no reside simplemente en pedirle a un modelo que encuentre errores. El valor reside en todo el ciclo de vida que rodea al modelo: analizar, clasificar, corregir, probar, publicar y repetir.”
Por eso F5 está invirtiendo en un enfoque basado en la IA para proteger NGINX. El objetivo es sencillo: detectar los problemas antes, validarlos rigurosamente, corregirlos con cuidado y poner versiones reforzadas a disposición de los usuarios con la mayor rapidez y regularidad posibles.
Protección de toda la cartera de F5 NGINX
NGINX no es una única ruta de código. Es un amplio ecosistema que incluye software de código abierto, productos comerciales, componentes orientados a Kubernetes, módulos de seguridad y proyectos de extensibilidad dirigidos a desarrolladores. Proteger NGINX implica tener en cuenta toda esa superficie.
Nuestro trabajo de pruebas y validación abarca F5 NGINX Open Source, F5 NGINX Plus, F5 NGINX Ingress Controller, F5 NGINX Gateway Fabric, F5 NGINX Instance Manager, la consola F5 NGINX One, F5 WAF for NGINX, los módulos de seguridad de aplicaciones relacionados y los módulos JavaScript de nginx, conocidos como njs.
Esta amplitud es importante porque los usuarios utilizan NGINX de muchas formas. Algunos lo usan como servidor web o proxy inverso. Otros lo utilizan como equilibrador de carga, puerta de enlace de API, controlador de entrada o como parte de una arquitectura más amplia de entrega de aplicaciones. Algunos recurren a componentes de código abierto. Otros utilizan soporte comercial y funcionalidades empresariales. Muchos combinan ambas opciones.
Para los usuarios, el valor reside en la coherencia. El trabajo en materia de seguridad debe reflejar cómo se implementa realmente el software, no solo cómo se empaqueta un componente. Las pruebas realizadas en todo el catálogo de NGINX nos ayudan a evaluar los problemas en su contexto, reducir la incertidumbre y ofrecer a los usuarios indicaciones más claras cuando es necesario actualizar.
La comunidad hace que NGINX sea más fuerte
NGINX siempre se ha beneficiado de la experiencia de su comunidad. Investigadores, responsables de mantenimiento, colaboradores, operadores, clientes y usuarios de código abierto contribuyen a mejorar el software.
Queremos reconocer la labor de quienes han identificado problemas, notificado errores, enviado correcciones y contribuido a mejorar NGINX a lo largo del tiempo. Su trabajo fortalece el proyecto y ayuda a proteger Internet en su conjunto.
Entre los ejemplos de contribuciones de la comunidad se incluyen problemas identificados recientemente, como CVE-2026-42530, CVE-2026-42055, CVE-2026-9256 y CVE-2026-42945. Estos hallazgos, notificados por miembros de la comunidad en general, nos ayudaron a investigar, validar y corregir rápidamente los problemas, así como a publicar las actualizaciones correspondientes. Son ejemplos prácticos de cómo investigadores, colaboradores y responsables de mantenimiento trabajan juntos para reducir los riesgos y mejorar la seguridad de todas las personas que dependen de NGINX.
Esta colaboración cobra aún más importancia en la era de la IA. A medida que mejoren las herramientas de análisis, más personas podrán detectar más problemas en un mayor número de proyectos. Esto puede ser muy beneficioso para la seguridad del software cuando los responsables del mantenimiento, los investigadores y los usuarios trabajan juntos con un objetivo común: reducir el riesgo para todas las personas que dependen del software.
Los mejores resultados se obtienen cuando los posibles problemas de seguridad se investigan, validan, corrigen y prueban, y se comunican de forma que los usuarios tengan una vía clara para protegerse. Agradecemos el papel de la comunidad para ayudar a que esto sea posible.
Escanear, clasificar, corregir, probar, publicar y repetir
NGINX lleva años aplicando prácticas rigurosas de ingeniería, pruebas y seguridad. Lo que está cambiando es la velocidad y la escala con las que se puede llevar a cabo el trabajo de seguridad.
El análisis de seguridad basado en IA nos permite inspeccionar el código, identificar patrones sospechosos y evaluar posibles cadenas de vulnerabilidades con mayor rapidez. Sin embargo, el valor no reside simplemente en pedirle a un modelo que encuentre errores. El valor procede del ciclo completo en torno al modelo: analizar, clasificar, corregir, probar, publicar y repetir.
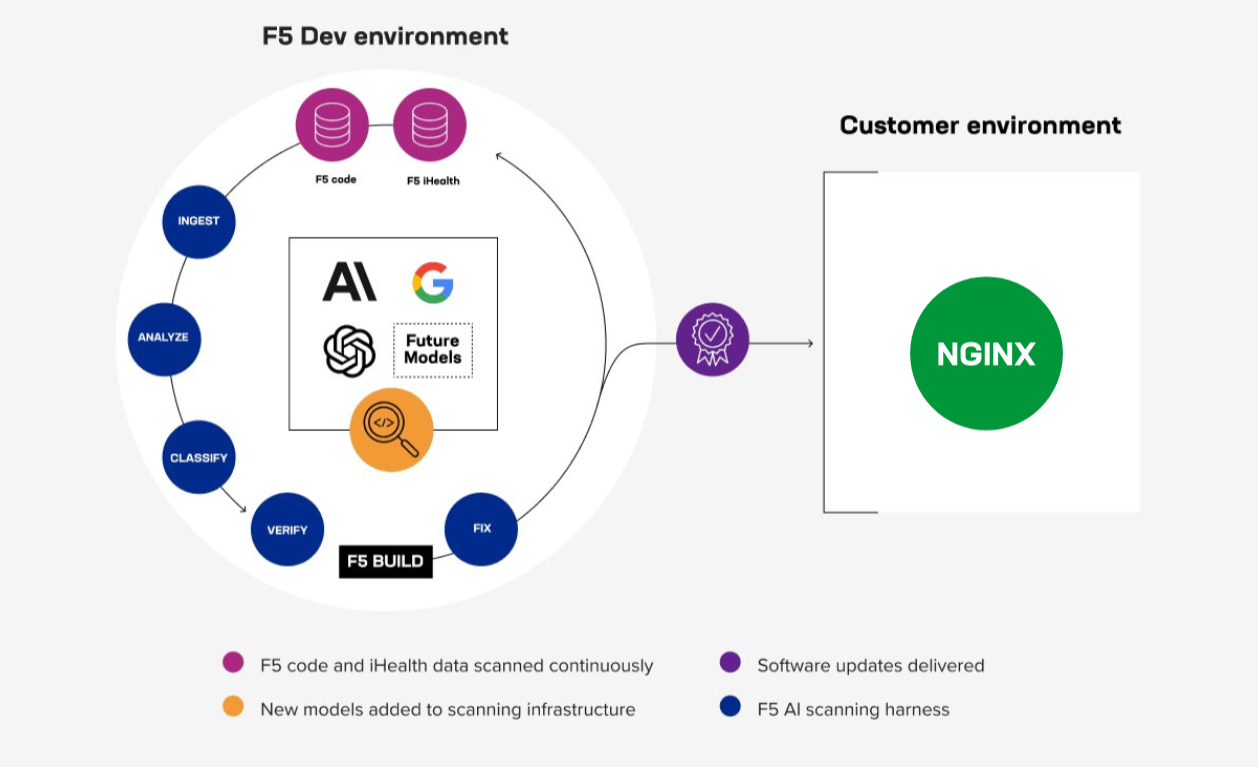
El análisis ayuda a detectar posibles problemas en bases de código grandes y complejas. La clasificación ayuda a distinguir los hallazgos reales de los falsos positivos. La revisión de ingeniería convierte los hallazgos validados en correcciones. Las pruebas ayudan a confirmar que las correcciones funcionan y no introducen regresiones. La planificación de las versiones ayuda a los usuarios a obtener software reforzado de forma oportuna y comprensible.
La IA ayuda a acelerar algunas partes de ese ciclo, pero el criterio de los ingenieros sigue siendo esencial. Los modelos pueden proponer posibles hallazgos, facilitar el análisis y ayudar a evaluar su explotabilidad. Las personas siguen siendo quienes validan, priorizan, corrigen, prueban y deciden cómo publicar las versiones de forma responsable.
En el caso de software de infraestructura consolidado como NGINX, ese equilibrio es importante. NGINX está ampliamente implantado, ofrece un alto grado de configuración y se utiliza en entornos donde el rendimiento es crítico. Una corrección no puede evaluarse únicamente de forma aislada. Debe probarse con patrones de uso, combinaciones de productos y modelos de despliegue realistas.
La ventaja para el usuario es clara: una forma más sistemática de detectar y corregir problemas, respaldada por revisiones de ingeniería y pruebas en los distintos entornos en los que se utiliza NGINX.
La inversión sostenida es importante
Este nivel de trabajo requiere una inversión sostenida. Requiere acceso a modelos avanzados de IA, recursos específicos de seguridad e ingeniería, infraestructura de pruebas, rigor en los lanzamientos y coordinación entre el software de código abierto y el comercial.
Esa inversión es una de las formas en que F5 apoya a NGINX. Las comunidades de código abierto tienen un gran potencial, y NGINX sigue beneficiándose de ese modelo. Al mismo tiempo, aplicar análisis de seguridad basados en IA a una amplia cartera, validar los hallazgos, probar las correcciones en varios productos y preparar versiones claramente documentadas requiere personal, herramientas, procesos y tiempo.
Para los usuarios, esto es importante porque la seguridad no es algo puntual, sino una práctica continua. El valor no reside únicamente en detectar un defecto, sino también en crear un sistema que siga detectando, corrigiendo, probando y publicando mejoras a lo largo del tiempo.
También sabemos que las actualizaciones suponen trabajo para los usuarios. Un mayor número de versiones reforzadas implica más actualizaciones que evaluar, probar e implementar. Somos conscientes de ello. Nuestro objetivo es mejorar la seguridad y, al mismo tiempo, hacer que el proceso sea lo más claro y predecible posible.
Ayúdanos a hacer que Internet sea más seguro
Internet depende de una infraestructura compartida. NGINX forma parte de esa infraestructura, y su seguridad es un compromiso compartido.
F5 seguirá invirtiendo en prácticas de seguridad basadas en la IA, procesos coordinados de publicación de versiones y pruebas en toda la cartera de NGINX. También seguiremos aprendiendo a medida que la IA transforme lo que es posible en el ámbito de la seguridad del software.
Pedimos a la comunidad que nos ayude de dos maneras importantes.
En primer lugar, si cree que ha encontrado un problema de seguridad en NGINX, colabore con nosotros antes de hacer públicos los detalles. Facilítenos información suficiente para que podamos reproducir y comprender el problema. Dé tiempo a los responsables del mantenimiento para validar y corregir el problema, realizar pruebas y publicar actualizaciones que ayuden a proteger a los usuarios. Puede informar de una vulnerabilidad a través de nuestro proceso de notificación de problemas de seguridad aquí o aquí.
En segundo lugar, mantenga su infraestructura actualizada. Detectar y corregir problemas es solo una parte del ciclo de vida de la seguridad. Estas correcciones solo protegen a los usuarios cuando se implementan. Sabemos que aplicar parches a infraestructuras críticas puede resultar difícil, especialmente en entornos complejos con numerosas dependencias, ventanas de cambio y requisitos de validación. Por eso, las organizaciones deben buscar formas de integrar la aplicación de parches como una práctica habitual en su ciclo operativo, recurriendo a la automatización siempre que sea posible.
La era de la IA cambia el ritmo de la seguridad del software, pero no cambia el objetivo. Todos queremos un software más seguro, una infraestructura más resiliente y una Internet más segura.
La mejor manera de lograrlo es juntos.
Para obtener más información, lee nuestra entrada anterior del blog, «Cómo protegemos nuestro código con IA de vanguardia: lo que F5 creó y aprendió».
Sobre el autor
Artículos relacionados del blog
El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.
STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]