Durante cinco años, hemos planteado una sencilla pregunta a miles de profesionales de todo el mundo y de todos los ámbitos de TI: ¿Qué es aquello sin lo que nunca implementarías una aplicación? En otras palabras, ¿qué es lo más importante que puedes proporcionar a tus aplicaciones?
Si no formaste parte de los casi 2000 participantes en nuestra encuesta Estado de los servicios de aplicaciones 2019 de 2019, te daré un momento para que respondas tú mismo a la pregunta y puedas comparar tu respuesta.
«¡Lo peor que podría hacer es implementar una aplicación sin _____________________!»
Seleccione una respuesta.
- Disponibilidad (como el equilibrio de carga y el equilibrio de carga global de servidores)
- Seguridad (como firewall de red y firewall de aplicaciones web)
- Identidad/Acceso (como VPN SSL e Identidad)
- Rendimiento (como el almacenamiento en caché y la compresión)
- Movilidad (como VDI y puerta de enlace de IoT)
Adelante, fija bien tu respuesta en la mente. ¿La tienes? Bien.
Si has respondido «Seguridad», coincides con el 60 % de los encuestados que dieron la misma respuesta. La seguridad se ha convertido en la categoría de servicios de aplicaciones más crítica en el ámbito de las TI.
No siempre fue así.
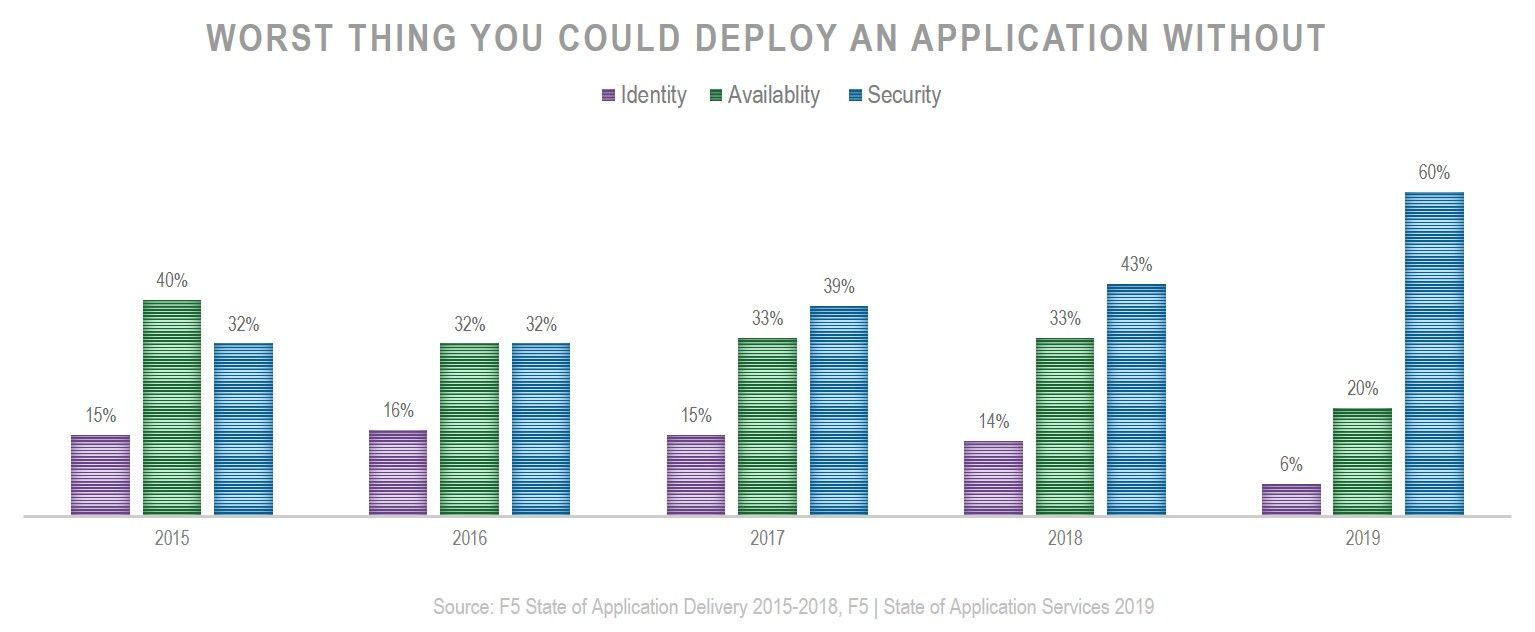
La disponibilidad ocupó el primer puesto en 2015 y empató con la seguridad en 2016, pero desde entonces la seguridad ha dominado por completo. El rendimiento y la movilidad nunca han llegado a amenazar a los servicios de identidad y acceso, y mucho menos a la seguridad o la disponibilidad. Y ahora tanto la identidad y el acceso como la disponibilidad también están perdiendo terreno frente a la seguridad.
No resulta del todo sorprendente, dado el impacto bastante dramático que la seguridad —o la falta de ella— ha tenido en los titulares y los feeds de Twitter durante los últimos años. Aunque las interrupciones del servicio pueden causar inquietud entre los consumidores, nada es comparable al frenesí de indignación que se desata cuando se hace pública una brecha de seguridad.
Una brecha de seguridad es un incidente que obliga a actualizar el currículum. Las interrupciones del servicio rara vez tienen consecuencias tan trascendentales. Se toma nota de ellas y otros las utilizan como ejemplos para promover la disponibilidad. Se tratan con la misma paciencia y empatía asociadas a la cultura «sin culpables» propia de DevOps. Buscamos la causa e intentamos abordarla en análisis retrospectivos sin buscar culpables. Después, actuamos con transparencia ante los consumidores afectados y publicamos en blogs información detallada sobre «qué salió mal» y «qué estamos haciendo para solucionarlo».
Y al final se nos perdona.
Pero ¿qué ocurre cuando un incidente de seguridad deja expuesta nuestra información personal y privada? Alguien tendrá que asumir la responsabilidad, a menudo de camino a la puerta de salida. Se alzan las horcas, se encienden las antorchas y se publican tuits.
Dada la intensidad de la reacción pública ante las brechas de seguridad, no sorprende que los encuestados consideraran la seguridad absolutamente imprescindible a la hora de desplegar aplicaciones.
Tampoco sorprende que la confianza en la protección de las aplicaciones frente a ataques en la capa de aplicación siga disminuyendo a medida que se amplía su uso en la nube. En 2018, el 17 % de los encuestados tenía poca confianza en la protección frente a ataques en la capa de aplicación (medida en una escala del 1 al 5, donde 1 indicaba poca confianza y 5, mucha confianza). En 2019, esa cifra aumentó hasta uno de cada cinco (20 %). El porcentaje de quienes tenían mucha confianza descendió del 41 % en 2018 al 37 % en 2019.
La diferencia entre el nivel de confianza a la hora de proteger las aplicaciones en la nube pública y en las instalaciones propias es notable. Más de la mitad (53 %) confiaba más en su capacidad para proteger las aplicaciones en sus propias instalaciones que las alojadas en la nube pública (38 %).
Curiosamente, la importancia que se concede a los servicios de seguridad no se debe únicamente a la preocupación por el riesgo de sufrir una brecha de seguridad. La implementación de servicios de seguridad para proteger las aplicaciones influye considerablemente en los niveles de confianza. Algo menos de un tercio (32 %) de los encuestados que no utilizaban un WAF confiaba en poder proteger las aplicaciones en la nube pública. Este porcentaje aumentaba hasta el 41 % entre quienes sí utilizaban los servicios de un WAF. En los entornos locales, los resultados eran aún mejores. Mientras que el 43 % de quienes no disponían de un WAF en sus instalaciones mostraba un alto grado de confianza, el porcentaje se disparaba hasta el 58 % entre quienes sí habían implementado uno.
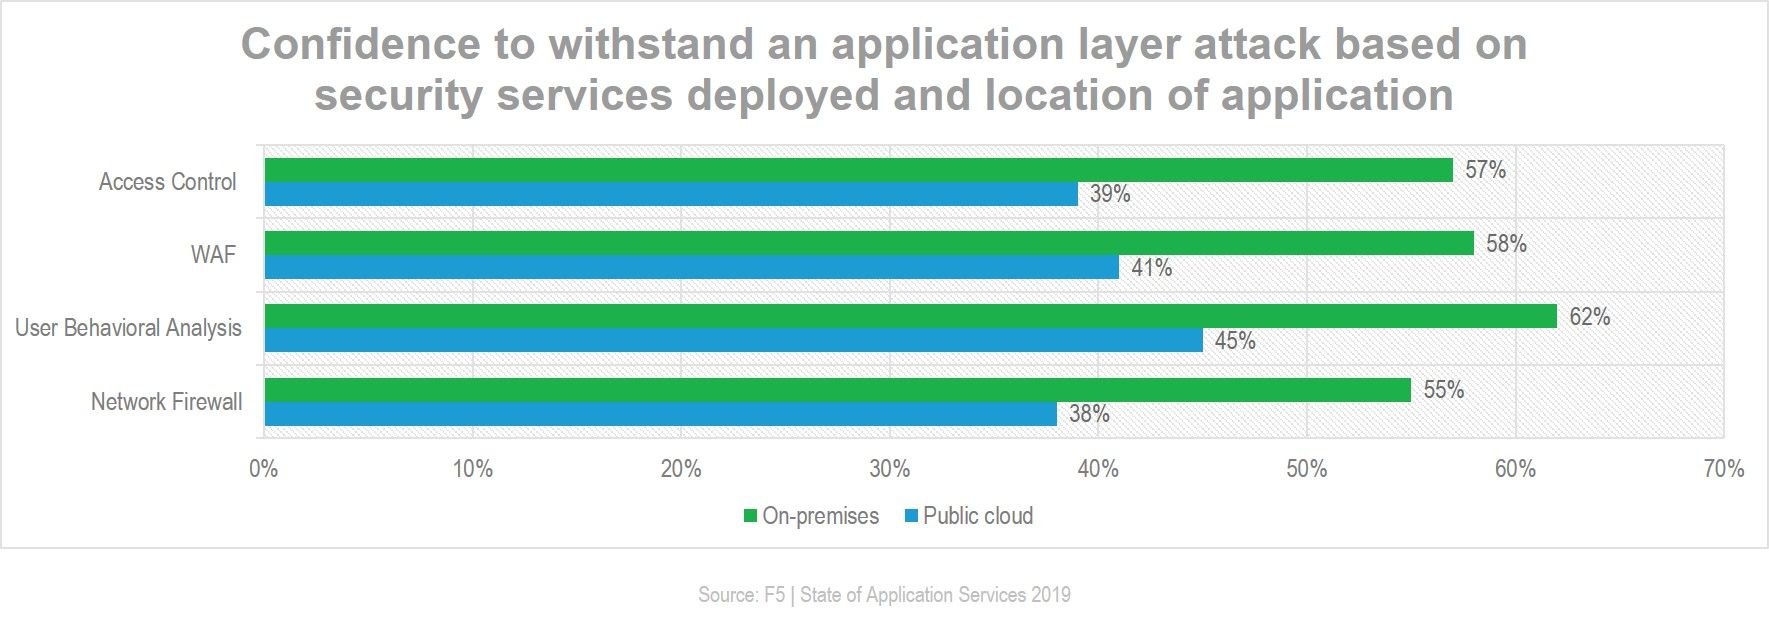
Sin embargo, el servicio de seguridad que más repercutió en la confianza general fue el análisis del comportamiento de los usuarios. El cuarenta y cinco por ciento (45 %) de los encuestados que utilizaban el análisis del comportamiento de los usuarios en la nube pública confiaban más en su capacidad para proteger las aplicaciones frente a un ataque a la capa de aplicación. Aunque otros servicios de seguridad mostraron aumentos similares de la confianza al implementarse en la nube pública, el análisis del comportamiento de los usuarios fue el que más reforzó la confianza general.
Los servicios de seguridad siguen siendo un componente fundamental tanto para generar confianza como para la estrategia de una organización destinada a prevenir brechas de seguridad y defenderse de los ataques. El informe State of Application Services sigue mostrando que los servicios relacionados con la seguridad continúan creciendo en todos los entornos —tanto locales como en la nube pública— como forma de combatir los perjuicios derivados de operar en una economía digital.
Para obtener más información sobre seguridad, nube, transformación digital y el apasionante mundo de la automatización y la orquestación, no deje de consultar el informe State of Application Services 2019.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.