En términos generales, el uso del término «ataque» ha pasado a referirse a un intento de denegar el servicio a una organización. Esto se debe probablemente a que la frecuencia y el volumen de los ataques DDoS han tenido graves consecuencias para organizaciones de gran relevancia. La consiguiente oleada de cobertura mediática ha consolidado en la mente de la mayoría la idea de que el término «ataque» se refiere únicamente a un tipo de ataque: un intento de DDoS contra una organización.
Pero hay otros ataques que preceden a un ataque DDoS, y son esos en los que debemos centrarnos si queremos empezar a hacer frente a la creciente amenaza que supone la legión de «thingbots», que no deja de aumentar como consecuencia de ignorarlos.
Todas las previsiones actuales, tanto de analistas como de expertos, auguran un crecimiento rápido, casi exponencial, del número de objetos conectados a nuestras redes. La gran repercusión que tienen los ataques contra dispositivos de consumo puede hacer que parezcan más frecuentes, pero lo cierto es que las organizaciones están adoptando dispositivos IoT en grandes cantidades. Y los ataques contra estos dispositivos aumentan al mismo ritmo. Si pensamos en los más visibles, como las señales de tráfico , y en la frecuencia con la que han sido «hackeadas», enseguida nos damos cuenta de hasta qué punto han proliferado realmente estos «objetos».
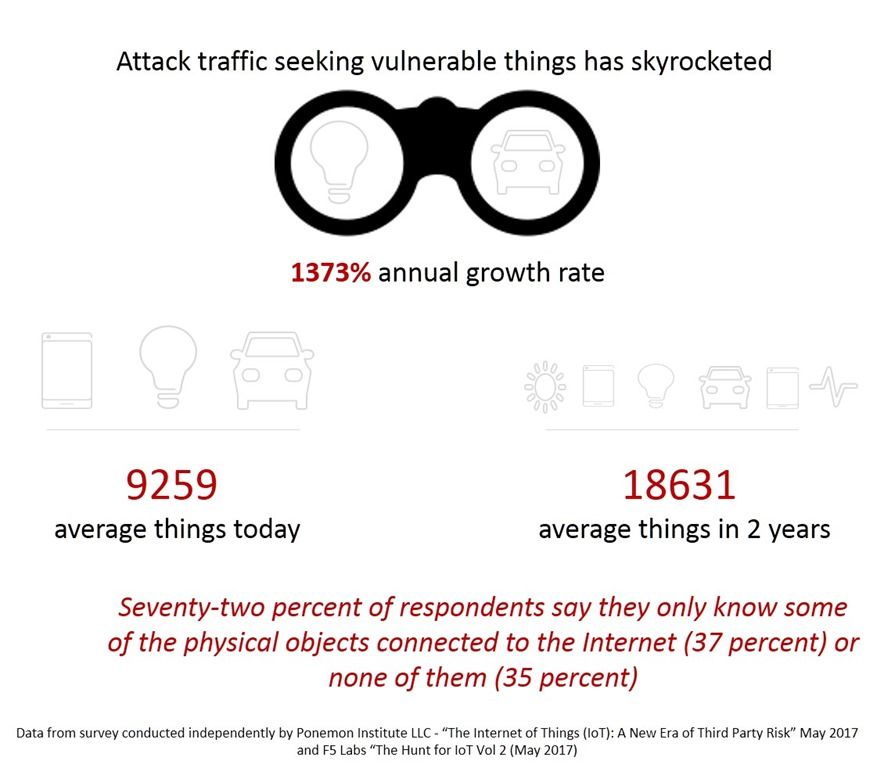
Pensemos en una encuesta reciente que señala que el número medio de dispositivos en una organización —no en un hogar— se duplicará en los próximos dos años. La misma encuesta indica además que apenas el 28 % sabe dónde se encuentran todos esos dispositivos. Así es: la mayoría de las personas solo conoce una parte de los dispositivos y objetos que se conectan a Internet en su organización. Una encuesta del Instituto SANS de 2016 centrada en el sector financiero arrojó resultados muy similares: menos del 40 % afirmaba tener una visibilidad completa de los dispositivos —incluidos los del IoT— y alrededor de la mitad afirmaba tener al menos una visibilidad parcial.
Dado que la investigación de F5 Labs muestra un asombroso crecimiento anual del 1373 % en los ataques dirigidos a esos dispositivos, cabe plantearse cómo estamos abordando actualmente la seguridad de semejante legión de potenciales thingbots. Porque, como quizá recuerde, una encuesta de Arxan/IBM señaló: «un asombroso 44 % admitió que no está haciendo nada para evitar un ataque. Sí, les preocupa que se produzca una brecha a través de esas aplicaciones —el 58 % señaló las aplicaciones del IoT y el 53 %, las móviles—, pero no están haciendo nada al respecto».
Puede que parezca una locura, pero impedir que el ataque inicial de «reclutamiento» tenga éxito parece un buen punto de partida. En términos generales, esto implica reforzar el plano de gestión bloqueando el acceso mediante SSH y telnet y, a continuación, proteger cualquier interfaz web que pueda haber.
Esto se debe a que los principales métodos para comprometer estos dispositivos siguen siendo el uso de contraseñas predeterminadas para acceder a sus líneas de comandos o la explotación de interfaces web vulnerables. Al fin y al cabo, ese es el motivo del aumento de los escaneos de telnet. Los atacantes y los dispositivos comprometidos buscan otros dispositivos e intentan acceder a ellos utilizando credenciales predeterminadas conocidas para después reclutar el dispositivo infectándolo también.
Es importante prestar atención al tráfico saliente porque puede revelar dispositivos comprometidos cuando se unen a las legiones de thingbots existentes e intentan explotar otros dispositivos fuera (o dentro) de la red. Vigilar los dispositivos «nuevos» que presentan un comportamiento inusual —como un tráfico excesivo o intentos de conexión— puede ayudar a identificar agentes maliciosos que ya se encuentran en la red y que deben abordarse.
Según un estudio reciente, el 94 % confía en un cortafuegos de red tradicional para hacer frente a las amenazas del IoT. Sin embargo, muchas de estas amenazas podrían originarse dentro de su propia red a partir de dispositivos ya comprometidos o a través de interfaces web que no están totalmente protegidas por un simple cortafuegos de red. Además, dado el porcentaje de personas que, para empezar, no saben dónde se encuentran estos dispositivos, es poco probable que el cortafuegos esté bloqueando el acceso en función de la dirección IP de destino; y sabemos que el bloqueo por dirección IP de origen no es una táctica muy eficaz, dada la facilidad con la que los atacantes modifican y distribuyen sus ataques.
Así pues, aproveche un WAF para proteger tanto las interfaces de administración como las aplicaciones orientadas al usuario y frenar los intentos de explotar vulnerabilidades web comunes en interfaces que también pueden ofrecer a los atacantes una vía fácil para comprometer los sistemas. Ya se trate de una vulnerabilidad que permita instalar malware o simplemente de un medio para acceder a la línea de comandos, los ataques web contra la interfaz de administración pueden ser la vía más rápida para reclutar dispositivos para el creciente ejército de thingbots.
Además, es poco probable que detecte los intentos de captación que aprovechen protocolos de IoT como MQTT o CoAP, para los que puede ser necesario inspeccionar la carga útil. Aunque actualmente la mayoría de los ataques aprovechan protocolos utilizados tradicionalmente para gestionar dispositivos (como telnet y SSH), la amenaza de ataques directos a dispositivos mediante MQTT ya está reconocida. De hecho, OWASP ya ha puesto en marcha un proyecto para ayudar a proteger el IoT de forma similar a como promueve la seguridad web. Puede ser conveniente plantearse el uso de una puerta de enlace de IoT para proteger los dispositivos frente a la explotación de protocolos nativos que pueda ponerlos en peligro.
En resumen, tenga en cuenta lo siguiente para proteger sus dispositivos IoT:
- Cambie las contraseñas predeterminadas (prevención)
- Restringir el acceso por telnet/SSH (prevención)
- Proteja las interfaces web (utilice un WAF) (prevención)
- Invierta en una puerta de enlace de IoT (prevención)
- Supervise el tráfico inusual dentro de la red (detección)
- Vigile la aparición de nuevos iniciadores de tráfico saliente (detección)
A estas alturas, los ataques contra dispositivos IoT parecen inevitables. La enorme cantidad de estos dispositivos que ya están conectados a redes (y son accesibles a través de Internet) resulta demasiado tentadora para que los atacantes la ignoren, dada la conocida falta de atención que se presta a su seguridad. Es importante evitar que los dispositivos de su red se conviertan en parte del problema, y eso implica detectar y prevenir los ataques que preceden al GRAN ATAQUE.
Porque sería bastante embarazoso que algún día tus propios dispositivos te lanzaran un ataque DDoS.
SANS también cuenta con un excelente recurso sobre cómo detectar ataques contra el IoT que merece mucho la pena leer.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog
Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.