A medida que las empresas adoptan transformaciones impulsadas por la nube, sus aplicaciones web se convierten en objetivos prioritarios para las ciberamenazas. Muchas empresas tienen dificultades para mantener sus aplicaciones web protegidas y seguras ante la frecuencia cada vez mayor de ciberataques complejos. Crear reglas personalizadas para un firewall de aplicaciones web (WAF) que proteja frente a las amenazas y tácticas más recientes puede requerir mucho tiempo y resultar complejo y costoso, lo que lleva a muchos a preguntarse: «¿Cómo puedo proteger mis aplicaciones web frente a los ataques más recientes?»
Mejor juntos: AWS WAF y F5
Adoptar un enfoque de seguridad por capas es fundamental. Ninguna solución por sí sola puede proteger frente a todos los ataques posibles, y los ciberdelincuentes perfeccionan constantemente sus técnicas. Añadir reglas administradas de F5 a AWS WAF ofrece una potente combinación de protección segura para aplicaciones web, con una configuración y un despliegue sencillos, además de actualizaciones automatizadas que protegen y defienden continuamente su aplicación frente a los ataques más recientes. F5 ha obtenido la designación F5 AWS WAF Ready, que reconoce el éxito de esta integración.
Mejora de la seguridad con las reglas administradas de F5
F5 Managed Rules for AWS WAF ofrece conjuntos de reglas de seguridad preconfiguradas diseñados para mejorar las capacidades de protección de AWS WAF. Desde la protección contra bots y de las API hasta la defensa frente a vulnerabilidades y ataques web, estos conjuntos de reglas refuerzan AWS WAF para ayudar a mantener seguras sus aplicaciones y sus datos. Incluyen:
- Reglas de OWASP contra vulnerabilidades web: Protege frente a las 10 principales amenazas de OWASP, como los ataques de scripts entre sitios (XSS), la inyección SQL, el salto de directorio y los recursos predecibles.
- Reglas de protección contra bots: Analiza todas las solicitudes entrantes y bloquea cualquier actividad maliciosa de bots que detecte, incluidas las herramientas de DDoS, los escáneres de vulnerabilidades, los rastreadores web y las herramientas de spam en foros.
- Reglas de seguridad de API: Protege frente a ataques dirigidos a las API, ataques de entidades externas XML y falsificación de solicitudes del lado del servidor (SSRF), y admite cargas útiles XML y JSON, así como otros marcos estándar de API web.
- Reglas de vulnerabilidades y exposiciones comunes (CVE): Protegen frente a CVE de gran repercusión en sistemas populares como Apache, Java, MySQL, WordPress y muchos más.
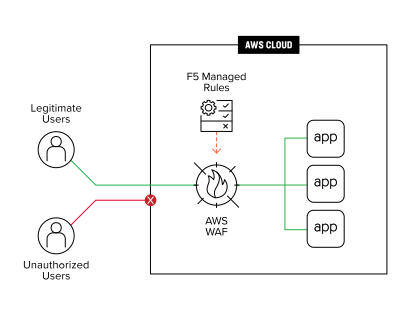
Mejore la seguridad de las aplicaciones con las reglas administradas de F5 para AWS WAF
Estos cuatro conjuntos de reglas ofrecen protección avanzada para sus aplicaciones web modernas mediante una solución de seguridad fácil de usar e implementar, escalable y rentable.
Ventajas de utilizar las reglas administradas de F5 para AWS WAF
- Protección mejorada: Las reglas administradas de F5 ofrecen protección adicional frente a una amplia variedad de amenazas maliciosas y se integran perfectamente con AWS WAF.
- Experiencia y actualizaciones continuas: Los expertos en seguridad de F5 supervisan, mantienen y actualizan continuamente los conjuntos de reglas para garantizar la protección frente a las amenazas más recientes.
- Implementación sencilla: F5 Managed Rules se puede implementar rápidamente en instancias de AWS WAF nuevas o existentes con una configuración mínima, lo que ofrece una solución lista para usar.
- Rentable: Las reglas se ofrecen bajo una licencia de pago por uso, lo que significa que solo paga por lo que utiliza, sin contratos ni compromisos.
- Ahorro de tiempo y recursos: Al utilizar reglas preconfiguradas, puede ahorrar una cantidad considerable de tiempo y esfuerzo en la implementación y el mantenimiento de reglas de seguridad personalizadas, lo que podría reducir los costes de desarrollo y mantenimiento.
Además, F5 Managed Rules puede ayudar a su organización a cumplir los requisitos normativos relativos a la protección de sus aplicaciones web y sus datos.
Primeros pasos
Aplicar las reglas es muy sencillo. F5 Managed Rules for AWS WAF está disponible en AWS Marketplace. Elija las ofertas o combinaciones que mejor se adapten a las necesidades de su organización. F5 Managed Rules for AWS WAF se puede aplicar fácilmente en cuestión de minutos a instancias de AWS WAF nuevas o existentes.
Para empezar, siga los pasos que se indican a continuación:
- Identifique los conjuntos de reglas de F5 que desea asociar a su AWS WAF y acceda a su ficha en AWS Marketplace.
- Suscríbase a las reglas administradas que desee a través de la ficha de AWS Marketplace.
- Configure la ACL web para AWS WAF y añada las reglas que desee.
En AWS Marketplace encontrará instrucciones detalladas paso a paso para la implementación.
Visite f5.com/aws para obtener más información sobre la colaboración.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.