Hace cuatro años, Meghan Markle se casó con el príncipe Harry. Mientras tanto, Sears se declaró en quiebra y el mundo pudo contemplar una inusual superluna azul de sangre. Toys “R” Us también cerró todas sus tiendas, y Apple se convirtió en la primera empresa estadounidense cotizada en bolsa en alcanzar una valoración de un billón de dólares.
No olvidemos que 2018 también fue el año en que el Grupo de Trabajo de Ingeniería de Internet (IETF) aprobó TLS 1.3.
Desde entonces, las organizaciones han tenido tiempo de sobra para evaluar las ventajas y los retos de adoptar TLS 1.3, la versión más reciente de uno de los protocolos criptográficos más utilizados, que garantiza la seguridad y la privacidad de los datos en Internet.
Para comprender por qué las empresas han implementado TLS 1.3 —o por qué todavía no lo han hecho—, Enterprise Management Associates (EMA) elaboró el informe de investigación «Cuarto aniversario de TLS 1.3: ¿qué hemos aprendido sobre su implementación y la supervisión de redes?»
El estudio de EMA patrocinado por F5 recoge las opiniones de líderes empresariales y tecnológicos de Norteamérica pertenecientes a sectores como los servicios tecnológicos, las finanzas y la sanidad. Los participantes arrojan luz sobre cómo las empresas están priorizando la seguridad de la información y el cumplimiento normativo, así como sobre la influencia que las normativas de seguridad y privacidad de los datos han ejercido en la orientación de las prioridades de seguridad.
Estas son tres conclusiones del informe:
1. Los controles normativos y de proveedores, la mejora de la seguridad de los datos y el trabajo remoto impulsan la adopción
Los estándares de seguridad y privacidad de los datos han sido una prioridad para los responsables empresariales y tecnológicos durante los últimos años. Por tanto, no sorprende que los participantes en el estudio señalaran la mejora de la seguridad y la privacidad de los datos como los principales motivos para implementar TLS 1.3. De hecho, el 85 % de los encuestados indicó que la seguridad de los datos era el mayor beneficio de su implementación de TLS 1.3.
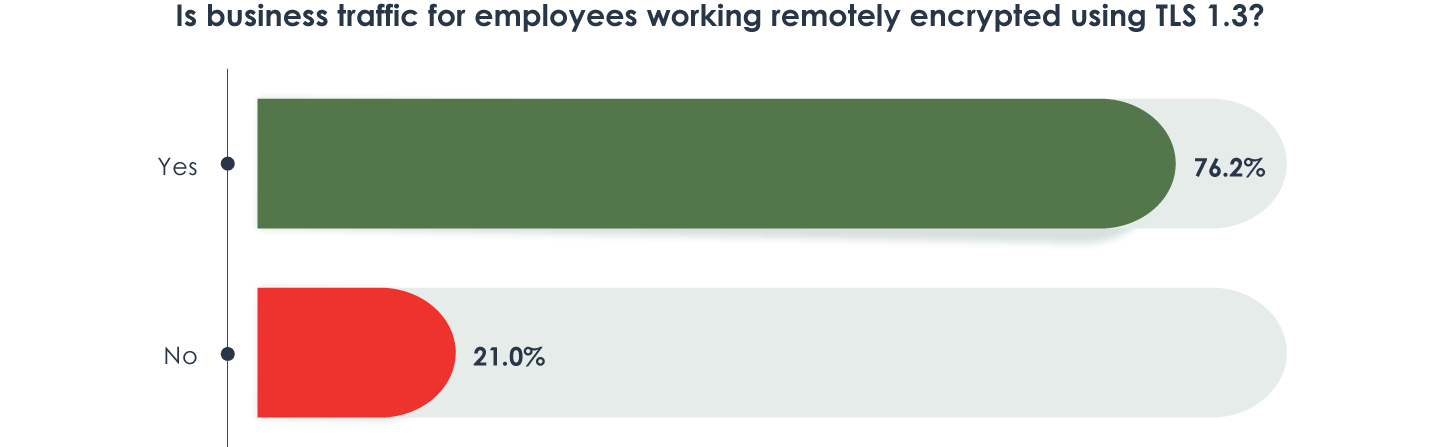
Además, a medida que las empresas se adaptaban a la pandemia de COVID-19, el impulso del trabajo remoto —y su permanencia—, así como la necesidad de gestionar de forma segura los datos confidenciales y la propiedad intelectual de la empresa, influyeron en la adopción de TLS 1.3. Como muestra la Figura 1, el 76 % de los encuestados utiliza TLS 1.3 para el tráfico empresarial de los empleados que trabajan en remoto.
2. Las consideraciones relativas a la visibilidad y la supervisión son los principales obstáculos
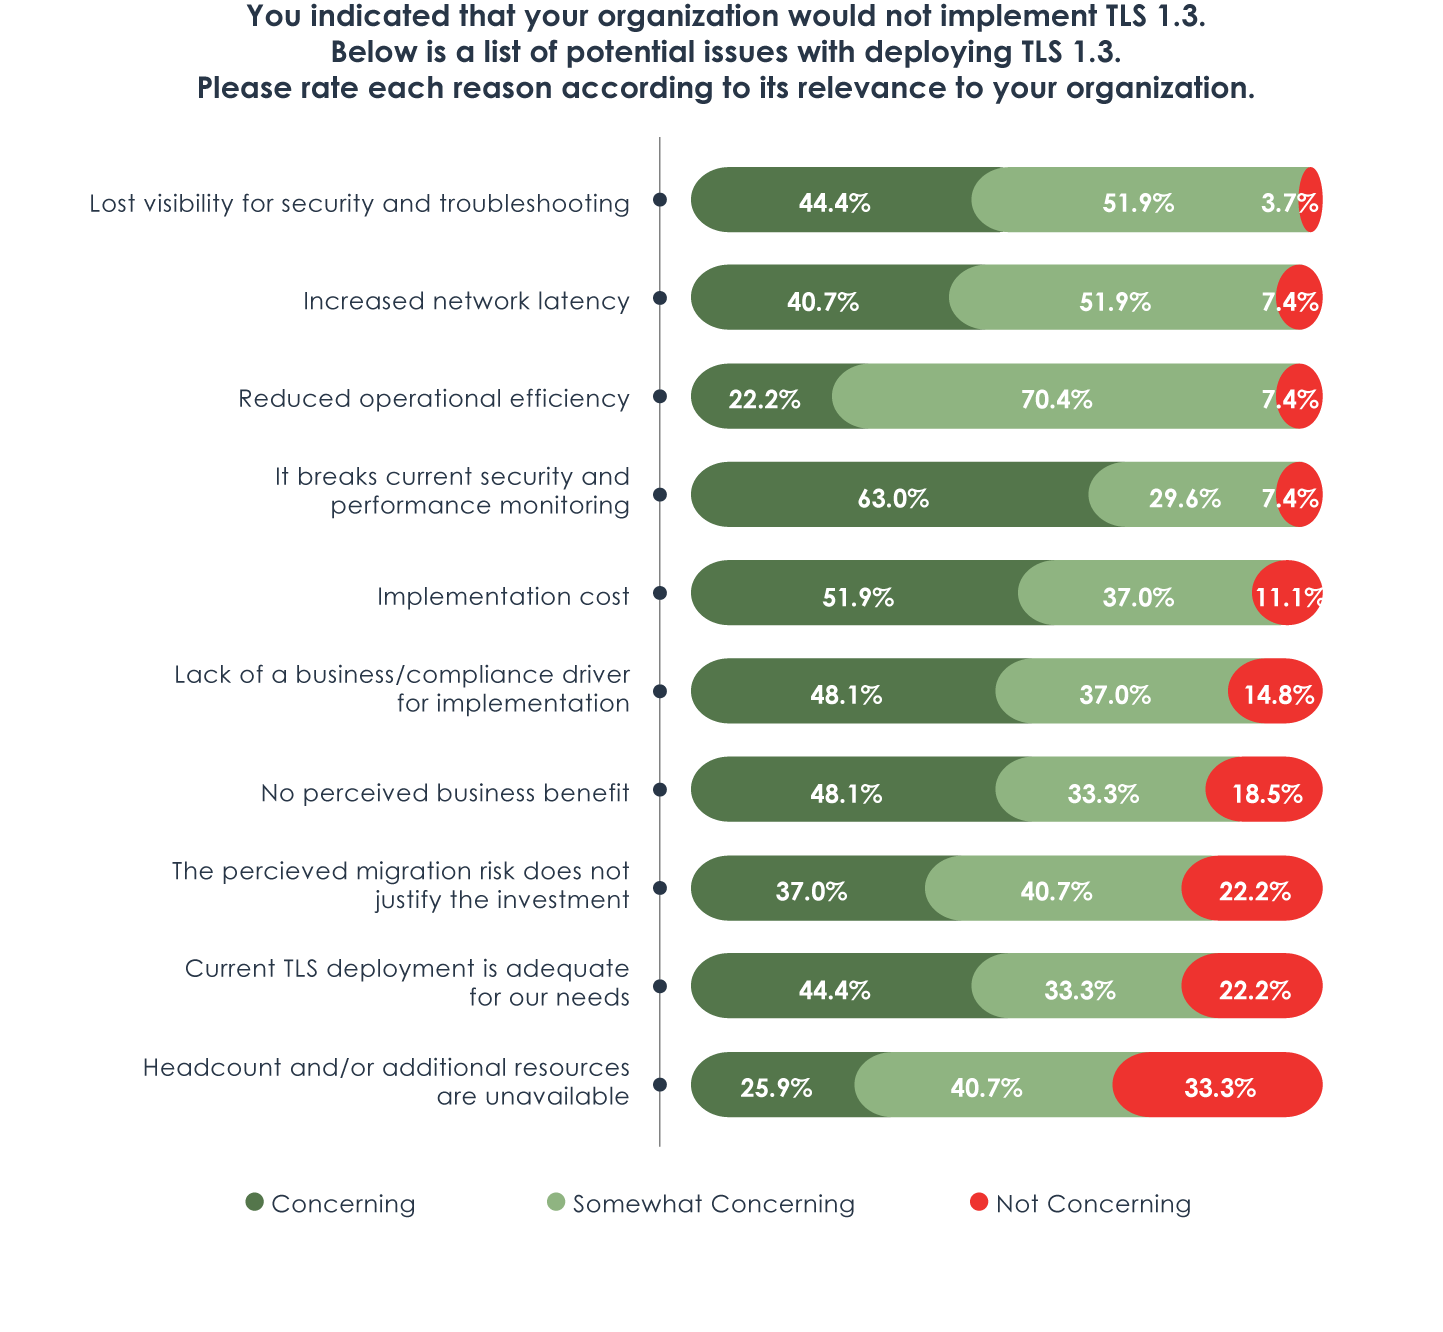
A pesar de los controles de los proveedores y de normativas como la HIPAA y el Reglamento General de Protección de Datos (RGPD) de la UE, las organizaciones tienen dificultades para avanzar con TLS 1.3 debido al impacto previsto en los planes de seguridad y supervisión de sus entornos, como se muestra en la Figura 2. Además, no es ningún secreto que este tipo de integración puede resultar complicada. Por ello, en lugar de asumir el compromiso, muchas organizaciones están ganando tiempo para definir un plan de migración y evaluar soluciones provisionales que sean más fáciles y menos intrusivas de implementar que TLS 1.3.
La pérdida de visibilidad también genera dudas al 96 % de los participantes en la encuesta. Al fin y al cabo, el 44 % de los encuestados que implementaron TLS 1.3 se vieron obligados a revertir la implementación debido a la pérdida de visibilidad del tráfico, y más de una cuarta parte cree que podría haber sufrido una brecha de seguridad por la falta de visibilidad del tráfico con este protocolo.
3. Los costes de recursos e implementación son considerables
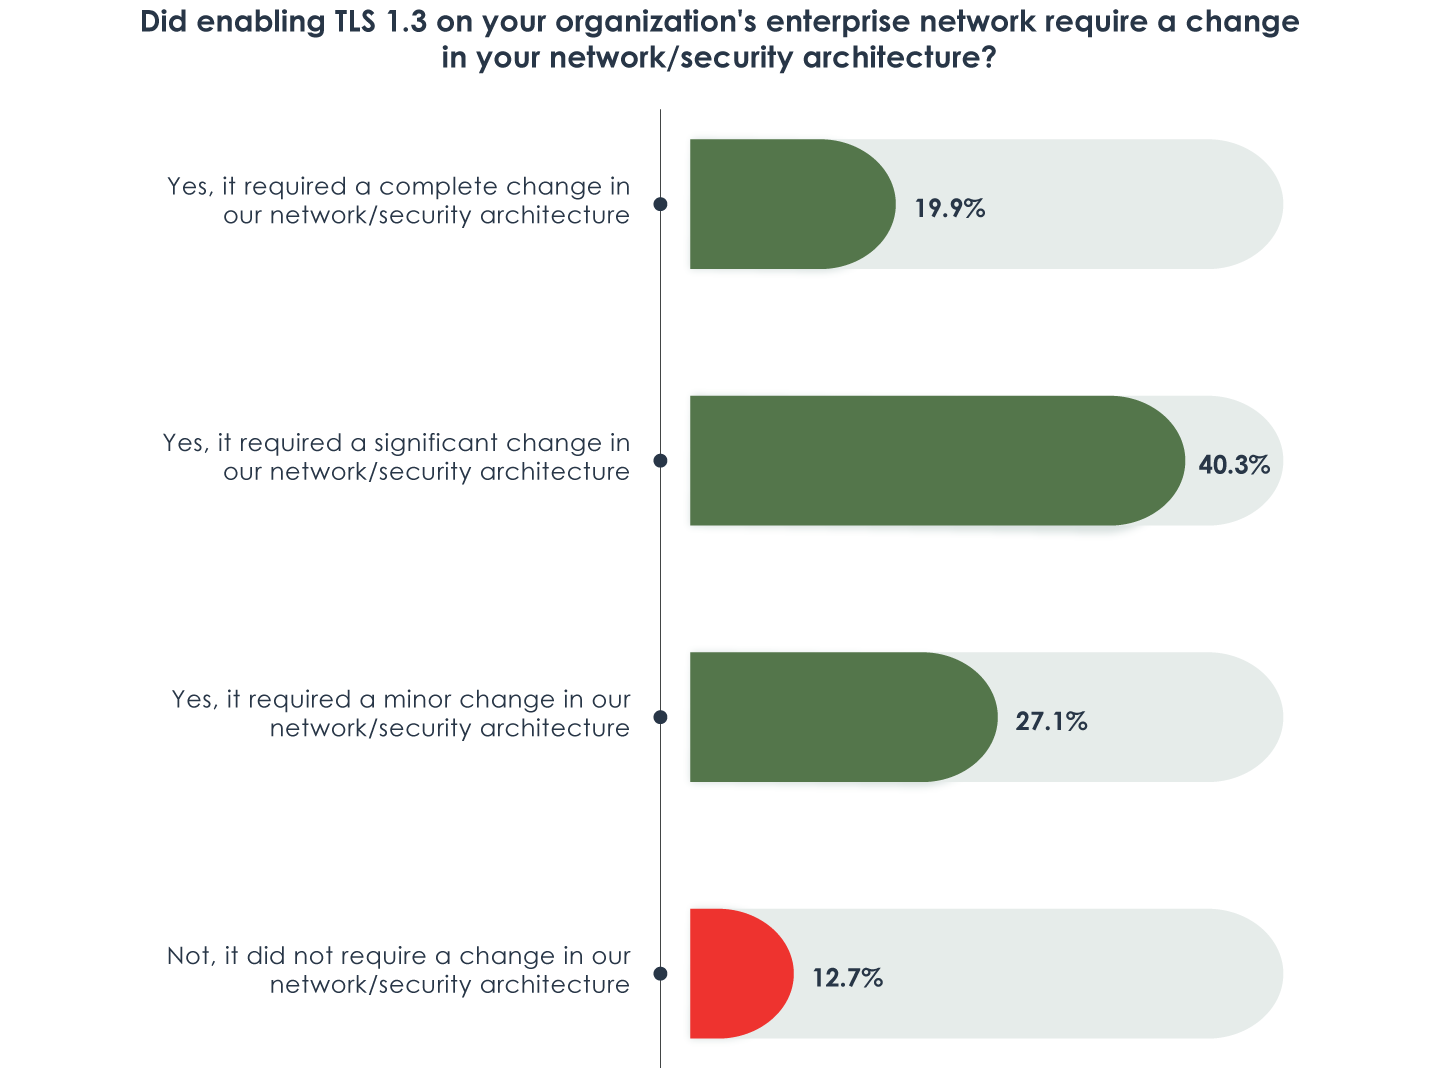
El 87 % de las organizaciones encuestadas que han implementado TLS 1.3 necesitaron realizar algún tipo de cambio en su infraestructura para llevar a cabo la integración, como se muestra en la figura 3. Para muchas de ellas, actualizar la topología de red es, sin duda, una decisión difícil de asumir, ya que requiere mucho tiempo y resulta costosa. Es difícil justificar la asignación de recursos a un proyecto de esta envergadura, dada la escasez de recursos humanos de unos equipos de seguridad ya sobrecargados y el escaso valor empresarial que se le atribuye frente a otras necesidades del negocio (81 %).
Aunque diversas variables seguirán influyendo en la adopción de TLS 1.3, una cosa es segura: TLS ha llegado para quedarse como protocolo recomendado para la privacidad de los datos.
Y ahora que casi el 90% de todo el tráfico de Internet está cifrado, y esa cifra sigue aumentando, lo que no se ve puede resultar perjudicial. Los ciberdelincuentes aprovechan constantemente el tráfico cifrado para ocultar cargas maliciosas, independientemente de la versión de TLS. Si no lo inspecciona, está dejando a su organización expuesta.
Obtenga más información sobre lo que opinan los líderes tecnológicos y empresariales acerca de la implementación de TLS 1.3 en el informe completo de EMA y descubra por qué la visibilidad y la orquestación del tráfico cifrado mediante SSL/TLS—especialmente del tráfico entrante y saliente cifrado con TLS 1.3— son tan esenciales hoy en día.
Sobre el autor

Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.