Además, es en gran medida ineficaz
Internet funciona en gran medida gracias al DNS. La capacidad de asociar un sitio web a una dirección IP —necesaria para enrutar solicitudes y respuestas a través de Internet— es lo que, en última instancia, hace que Internet sea utilizable. Es probable que la mayoría de los usuarios ni siquiera sean conscientes de la existencia de las direcciones IP. Porque cheese.com es mucho más fácil de recordar.
Pero esta asociación —la de una identidad única con una dirección IP— está ya tan arraigada en nuestra mente que tendemos a aplicarla a otros ámbitos de la tecnología. Incluso cuando resulta totalmente ineficaz.
Como la seguridad.
Antiguamente, las direcciones IP eran elementos bastante fijos. Las rutas eran flexibles, pero las direcciones IP permanecían, en su mayoría, donde se habían asignado. Hoy en día, sin embargo, las direcciones IP son como caramelos: se reparten e intercambian con más frecuencia de la que el correo basura llega a mi bandeja de entrada.
La nube convirtió la red en un producto básico. Las direcciones IP solo me pertenecen mientras el recurso al que se asignaron esté en servicio. La tecnología móvil también ha contribuido a convertir las direcciones IP en octetos prácticamente carentes de significado. Una búsqueda rápida mostrará diversos dramas técnicos en los que una empresa legítima que ejecuta una aplicación en una nube pública ha sido bloqueada automáticamente por listas de denegación porque el anterior titular de esa dirección IP hizo un uso indebido de ella.
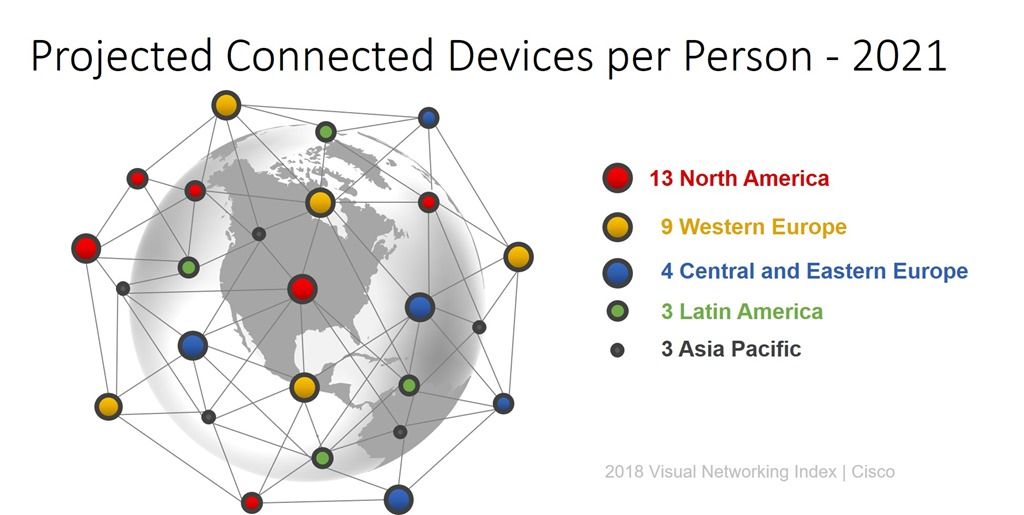
Si a esto le sumamos el hogar moderno y conectado, con un número cada vez mayor de dispositivos que dependen de Internet, asociar direcciones IP a un objeto o una persona concretos carece por completo de valor.
La seguridad tradicional que se basa en direcciones IP —normalmente mediante listas de denegación y bloqueos— resulta ineficaz ante esta flexibilidad.
Así que no es de extrañar cuando aparece un informe que señala que la capacidad de los bots maliciosos para cambiar de dirección IP dificulta su identificación y bloqueo. En particular, la de aquellos bots que se han vinculado a un dispositivo móvil.
Usar direcciones IP como base para identificar cualquier cosa —dispositivos, bots, usuarios— es una solución poco rigurosa. Sí, es el dato más fácil de extraer, pero también el menos fiable.
Esto no es nada nuevo. El sector de la seguridad de la información lleva varios años advirtiendo de que las técnicas tradicionales basadas en firmas ya no van a protegernos. Esto se debe a que parten de la premisa de que los actores maliciosos son reconocibles, es decir, que sabemos qué aspecto tienen. Aunque esto es cierto, solo lo es para los ataques de ayer . No nos sirve de mucho ante el ataque de mañana, porque no tenemos ni idea de qué aspecto tendrá.
Sumado al creciente uso del cifrado de extremo a extremo por parte de todo tipo de software —incluido el malware—, las soluciones de seguridad tradicionales no pueden determinar con certeza si una interacción concreta es legítima o maliciosa. Cegadas por el cifrado, las soluciones basadas en firmas se convierten en poco más que obstáculos en la red. Sin la capacidad de inspeccionar el tráfico, la seguridad en la red es una tecnología en vías de extinción, de la que los bots se burlan al pasar de camino a instalarse entre sus recursos.
Identificar puntos finales utilizando únicamente direcciones IP requiere un esfuerzo mínimo. Al combinarlas con información como el agente de usuario de una cabecera HTTP (que es un dato introducido por el usuario y, por tanto, intrínsecamente poco fiable), la mejora en la tasa de acierto es apenas perceptible. Con la capacidad de procesamiento de la que disponemos hoy en día, no hay razón para no dedicar unos pocos microsegundos a extraer de las conexiones y las interacciones un conjunto más amplio de características a partir de las cuales podamos deducir, si no la identidad, al menos la intención.
Usar únicamente direcciones IP o firmas no basta para proteger las aplicaciones y las redes frente a intrusiones. Será necesario combinar el análisis del comportamiento, los mecanismos de desafío-respuesta y la inspección profunda para distinguir eficazmente las amenazas del tráfico legítimo.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.