Una cantidad asombrosa de aplicaciones se aloja en la nube sin ningún tipo de protección. Sin firewall de aplicaciones web. Sin controles de identidad ni de acceso. Nada. Están ahí, sin más, expuestas a ataques.
Eso es una pesadilla para las empresas y un sueño hecho realidad para los atacantes.
También es una decisión poco sensata, dado que las aplicaciones reciben cada vez más atención como objetivos. Ya sea para acceder a valiosas fuentes de datos o para aprovechar la aplicación como punto de distribución con otros fines maliciosos, los ataques contra aplicaciones van en aumento.
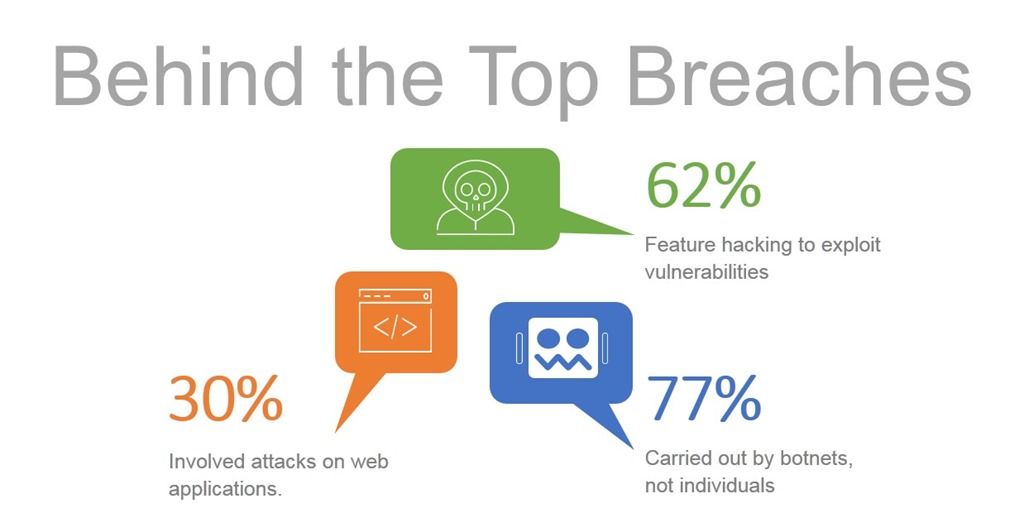
De hecho, si analizamos las principales brechas de seguridad, observamos que el 30 % implicó ataques contra aplicaciones web. En un significativo 62 % de los casos, se recurrió al hackeo para explotar una vulnerabilidad. Y un asombroso 77 % fue perpetrado por redes de bots, no por individuos.
Lo que significa que debe proteger sus aplicaciones frente a bots y vulnerabilidades para evitar convertirse en una estadística más.
Y cuando digo tus aplicaciones, me refiero a todas tus aplicaciones. En materia de seguridad, todas las aplicaciones son críticas Incluso en la nube. Quizá aún más en la nube, donde las aplicaciones podrían implementarse sin siquiera las protecciones básicas que ofrece un cortafuegos de red.
Pero no podemos (ni debemos) ignorar que la complejidad —especialmente la de las soluciones de seguridad— a veces puede dificultar la protección de las aplicaciones en la nube. Algo más de un tercio (34 %) de los encuestados en nuestro estudio State of Application Delivery 2018 afirmó que el «aumento de la complejidad de las soluciones de seguridad» era uno de los principales retos de seguridad para el año siguiente.
La seguridad puede ser complicada. Pero no tiene por qué serlo, especialmente en la nube.
Seguridad de aplicaciones web en la nube
Para quienes no lo sepan, AWS ofrece una plataforma bastante completa que no solo permite desplegar aplicaciones, sino también que otros proveedores amplíen sus funcionalidades. En el ámbito de la seguridad, su firewall de aplicaciones web nativo admite reglas gestionadas por terceros para ampliar sus capacidades. Esto significa que puedes protegerte frente a las amenazas responsables de las brechas de seguridad más importantes sin necesidad de conocer todos los entresijos de un firewall de aplicaciones web. Si estás empezando, AWS WAF Managed Rules es una buena opción para iniciarte en la seguridad de aplicaciones web y protegerte frente a las amenazas más habituales que afectan actualmente a las aplicaciones (y a las empresas).
Las reglas administradas de AWS WAF son precisamente eso: reglas de seguridad para aplicaciones web que amplían la funcionalidad de AWS WAF y protegen cualquier aplicación. Al ser administradas, expertos en seguridad se encargan de mantenerlas y actualizarlas, para que pueda confiar en que siempre estén al día y le protejan frente a las amenazas más recientes. Es seguridad como servicio, en la nube y para cualquier aplicación.
Para proteger tus aplicaciones frente a tres de las amenazas más comunes —bots, vulnerabilidades conocidas y ataques informáticos—, hay tres reglas diferentes que deberías plantearte implementar ahora mismo. No obstante, piénsalo bien, porque solo puedes elegir una (sí, 1) regla administrada cada vez.
Los diez principales riesgos de OWASP
El Top Ten de OWASP es bien conocido tanto por los desarrolladores y los profesionales de DevOps como por los expertos en seguridad. Seguro que conoces muchos de sus nombres: inyección SQL (SQLi), XSS, inyección de comandos, inyección NoSQL (NoSQLi), salto de directorios y recursos predecibles. Estas son las diez vulnerabilidades más comunes que acaban causando quebraderos de cabeza a las organizaciones —y, en ocasiones, titulares poco deseables— cuando se explotan. Y esto ocurre a menudo, especialmente cuando se encuentran en aplicaciones que se comunican con fuentes de datos que contienen información valiosa de consumidores o empresas.
Lo ideal es que los desarrolladores corrijan estas vulnerabilidades en el código cuando se descubran. Siendo realistas, sabemos que esto tarda meses en suceder (si es que llega a suceder). Por eso resulta tan valioso contar con un cortafuegos de aplicaciones web capaz de abordar estas vulnerabilidades comunes: ofrece protección inmediata frente a su explotación. Ya sea como solución permanente o como medida provisional, tiene sentido utilizar un conjunto de reglas que incluya el OWASP Top Ten.
Vulnerabilidades y exposiciones comunes (CVE)
Nunca se insistirá lo suficiente en la importancia de protegerse frente a las vulnerabilidades CVE conocidas.
Ya en 2015, Kenna Security informó sobre una investigaciónrealizada a partir de una muestra de 50.000 organizaciones con 250 millones de vulnerabilidades y más de mil millones (MIL MILLONES) de incidentes de seguridad, en la que se descubrieron dos aspectos muy interesantes en relación con la corrección de vulnerabilidades:
- De media, las empresas tardan entre 100 y 120 días en corregir las vulnerabilidades.
- Entre los 40 y los 60 días, la probabilidad de que se explote una vulnerabilidad CVE supera el 90 %.
- El intervalo entre el momento en que es probable que se explote una vulnerabilidad y su corrección es de unos 60 días.
En otras palabras, es probable que la mayoría de las organizaciones sufran la explotación de una CVE antes de tener la oportunidad de corregirla. Por si no ha estado al tanto, varias brechas de seguridad de *enorme* repercusión se han atribuido a CVE. Y hablamos de una repercusión extraordinariamente grande. Pensemos en algunas de las plataformas y bibliotecas con CVE: Apache, Apache Struts, Bash, Elasticsearch, IIS, JBoss, JSP, Java, Joomla, MySQL, Node.js, PHP, PHPMyAdmin, Perl, Ruby On Rails y WordPress. Esto abarca la mayoría de las aplicaciones que hay actualmente en Internet.
Por tanto, es fundamental aplicar reglas que permitan parchear virtualmente la aplicación frente a la explotación de vulnerabilidades CVE en cuanto se divulguen. Aun así, debes corregirlas en su origen (normalmente, la plataforma o una biblioteca de terceros), pero, mientras tanto, tu aplicación estará protegida frente a posibles brechas de seguridad.
Esta brecha en la aplicación de medidas correctivas —junto con la escasez de conocimientos especializados en seguridad— es lo que hace que las reglas gestionadas en la nube sean una opción tan acertada. Los expertos se encargan de mantenerlas, actualizarlas y garantizar que puedan proteger las aplicaciones frente a ataques; usted solo tiene que implementarlas.
Protección contra bots
Hoy en día, más de la mitad de las visitas a las aplicaciones proceden de bots. Y no precisamente de los bots buenos, como las arañas que rastrean tu sitio para indexarlo y hacerlo accesible a través de los motores de búsqueda. Hablamos de bots turbios, del tipo Decepticon, que buscan vulnerabilidades, inundan tus comunidades de spam, extraen datos de tu sitio o participan en ataques DDoS mediante redes de bots.
Defenderse de los bots no es fácil. Los CAPTCHA prueban constantemente nuevos métodos para identificar y bloquear bots, pero, al igual que la gripe estacional, estas molestas criaturas no dejan de adaptarse y eludir las defensas.
Aun así, los bots maliciosos muestran comportamientos que pueden detectarse y permiten identificarlos como no deseados. Las reglas de Bot Defense pueden vigilar esos comportamientos y actividades que revelan intenciones maliciosas, e impedir que interactúen con su aplicación. Durante los dos últimos trimestres, hemos observado un aumento del porcentaje de organizaciones que utilizan servicios de defensa contra bots, y esperamos que esta tendencia continúe dada la situación actual.
Implementar una regla de protección contra bots para las aplicaciones en la nube puede proporcionar una capa de protección que impida la explotación de vulnerabilidades CVE antes de que se produzca.
Firewall de aplicaciones web o reglas gestionadas
Es importante tener en cuenta que algunas aplicaciones necesitarán protección contra las tres amenazas. Otras necesitarán protección no solo contra bots, vulnerabilidades CVE y las diez principales amenazas de OWASP. Algunas requerirán depuración de datos y prevención de filtraciones, además de defensas más específicas para la aplicación. La validación de esquemas es un buen ejemplo, especialmente cuando se aceptan datos de fuentes desconocidas. Los ataques DDoS de capa 7 (capa de aplicación) son otro. La aplicación de protocolos también resulta fundamental para protegerse frente a vulnerabilidades basadas en TCP o HTTP. Si necesita más de una (1) regla o protecciones adicionales, le recomendamos explorar un WAF avanzado con todas las funciones. Además, a medida que su aplicación amplíe sus capacidades y su número de clientes, también deberá asegurarse de reforzar su protección.
En cualquier caso, las reglas gestionadas son una excelente forma de empezar a proteger las aplicaciones en la nube. Proporcionan una base sólida para la seguridad de las aplicaciones web sin necesidad de que usted se convierta en un experto en seguridad.
Únase a AWS y F5 para descubrir cómo el WAF de F5 puede ayudarle a proteger sus datos, cumplir las normativas y establecer una protección continua para sus cargas de trabajo en la nube.
Únase al seminario web para descubrir:
- Consideraciones clave sobre la aplicación y la arquitectura para elegir el WAF adecuado
- Cómo ayudan las soluciones WAF de F5 a proteger sus datos frente a amenazas conocidas y desconocidas
- Cómo aprovechar las capacidades de aprendizaje automatizado para evitar incluso los ataques más sofisticados contra sus datos
Fecha y hora del seminario web:
Miércoles, 25 de abril de 2018 | 10:00 (hora del Pacífico)
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.