En la batalla de las Termópilas, según cuenta la historia, Leónidas y su grupo de trescientos espartanos fueron derrotados, pero no por el esperado ataque frontal. No, fue porque los persas se escabulleron y los flanquearon gracias a un estrecho sendero de cabras que les permitió afianzarse detrás de la línea espartana que defendía las Puertas Calientes*.
Quizá fue un error estratégico no proteger la ruta de ataque menos evidente: un sendero de cabras. A toro pasado, todo se ve más claro, y ahora podemos comprobar que no vigilar todos los posibles puntos de entrada puede tener consecuencias devastadoras.
Entonces, ¿hemos aprendido de la historia o estamos condenados a repetirla?
Según los resultados de nuestra encuesta «Estado de la entrega de aplicaciones» de 2018, estamos haciendo todo lo posible por repetir la historia.
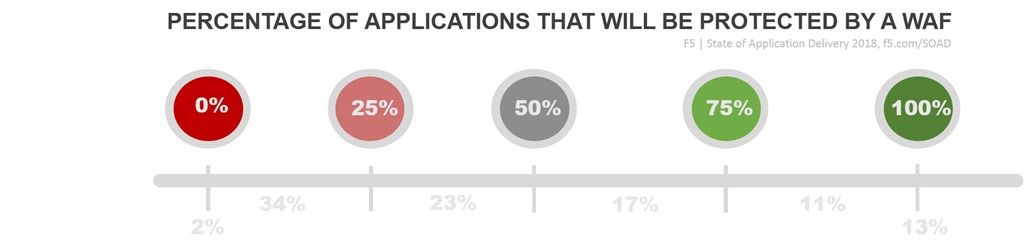
Este gráfico muestra que el 2 % de las organizaciones utiliza un WAF para proteger… nada. Ninguna de sus aplicaciones está protegida por esta tecnología. En cambio, el 13 % de las organizaciones protege todas sus aplicaciones (el 100 %) con un WAF.
En un punto intermedio se encuentra la mayoría de las organizaciones: un 34 % protege una cuarta parte o menos (entre el 1 % y el 24 %) de sus aplicaciones. Es probable que esas aplicaciones sean como las Termópilas: las más visibles, las que se promocionan y anuncian. Son las que reciben más tráfico y, lógicamente, la vía de ataque más probable.
El resto son senderos de cabras: caminos estrechos y cubiertos de maleza que conducen al centro de datos, apenas se utilizan y son los menos susceptibles de sufrir un ataque. O eso espera.
Como sector, solemos hablar de aplicaciones «críticas». Son las aplicaciones que una empresa necesita para funcionar a todas horas, todos los días. Se trata de su CRM, su SFA, su tienda online y las API que utilizan sus socios para generar negocio. Son aquellas de las que hablamos con veneración. Debe protegerlas frente a ataques, escalarlas para satisfacer la demanda y mejorar su rendimiento, de modo que incluso los consumidores más exigentes queden encantados con la atención que presta a la experiencia de usuario.
Solemos ignorar las aplicaciones «no críticas». A veces incluso las relegamos a alguna nube pública sin preocuparnos de establecer los controles de seguridad necesarios para proteger los datos y las credenciales.
Hoy sostengo que, al igual que aquel sendero de cabras que resultó ser un punto de acceso crucial a las defensas espartanas, todas esas «otras» aplicaciones también lo son. Si se conectan a Internet —y, por el mero hecho de conectarse a una red, probablemente lo hagan—, constituyen un posible punto de entrada para los atacantes. Si utilizan las mismas plataformas y protocolos que sus aplicaciones «críticas» —y probablemente así sea—, suponen un riesgo para todas las aplicaciones, ya que comparten las mismas vulnerabilidades.
Basta con una única y estrecha vía de acceso a la red a través de cualquier aplicación para poner en riesgo a toda la organización (el negocio). Afianzarse en una aplicación o servidor abre a los atacantes multitud de vías que explorar. Desde credenciales hasta conexiones, un único punto de ataque dentro del centro de datos (ya sea en la nube pública o en las propias instalaciones) supone una amenaza mayor de lo que nos gusta admitir.
No hay motivo para ignorar las aplicaciones «no críticas» en materia de seguridad; de hecho, hay cientos, quizá miles, de buenas razones para prestarles atención y proporcionarles la protección que ofrece un WAF. Credenciales de empleados. Datos personales. Vías de acceso a otras aplicaciones y servicios más atractivos.
Cuando se trata de seguridad, no existen las aplicaciones no críticas.
No ignores los senderos de cabras en favor de las Termópilas.
*Sí, probablemente los persas habrían ganado de todos modos, pero ahora nunca lo sabremos, ¿verdad?
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.