A medida que evoluciona la tecnología de las aplicaciones, también lo hace el panorama de amenazas. Las medidas de seguridad sólidas deben evolucionar a la par. Por desgracia, los ataques contra aplicaciones web son una realidad y se producen cada minuto en todo el mundo. Además, están surgiendo nuevos vectores de ataque dirigidos a aplicaciones móviles y API. Ahora, más que nunca, se necesitan herramientas integrales de seguridad para aplicaciones web y API.
F5 sigue invirtiendo en la seguridad de las aplicaciones web y las API, con una amplia cartera de soluciones para proteger las aplicaciones dondequiera que estén implementadas. Como resultado de la evolución de la cartera de WAF, F5 ha declarado oficialmente que BIG-IP Application Security Manager (ASM) se encuentra en estado de fin de venta (EoS) desde el 1 de abril dest 2021 (Anuncio de soporte de F5 – K72212499).
F5 empezó a ofrecer ASM en 2004. Desde entonces, nuestra cartera de soluciones WAF se ha ampliado considerablemente para incluir Advanced WAF de F5, F5 Silverline Managed WAF y NGINX App Protect (NAP). Queremos asegurarnos de que obtenga la solución de F5 que mejor responda a sus necesidades específicas, a la vez que simplificamos nuestra oferta. Advanced WAF ha sido la principal solución WAF desde su lanzamiento, ya que incluye todas las características y funcionalidades de BIG-IP ASM, además de varias capacidades ampliadas.
Como cliente de BIG-IP ASM, puede seguir utilizando ASM hasta que finalice su contrato o suscripción (si así lo desea) sin que ello tenga repercusión alguna. Podrá renovar su acuerdo de servicio en función de la licencia adquirida inicialmente. Sin embargo, a partir de la fecha de fin de ventas (EoS), ya no podrá comprar una nueva licencia de BIG-IP ASM ni canjear otra licencia por ella.
Otra alternativa —y quizá una mejor por las numerosas razones que se indican a continuación— es que los clientes actuales actualicen a Advanced WAF versión 14.1 o posterior (o cambien de licencia si utilizan ASM 14.1) sin coste alguno a partir de la fecha de fin de venta (EoS). Dado que Advanced WAF se basa en la misma tecnología de eficacia probada que BIG-IP ASM, la migración es sencilla. Para aprovechar esta migración sin coste, solo tiene que reactivar su clave de licencia y, una vez realizada la migración, empezará a ver los indicadores de funcionalidades de Advanced WAF que se enumeran aquí:
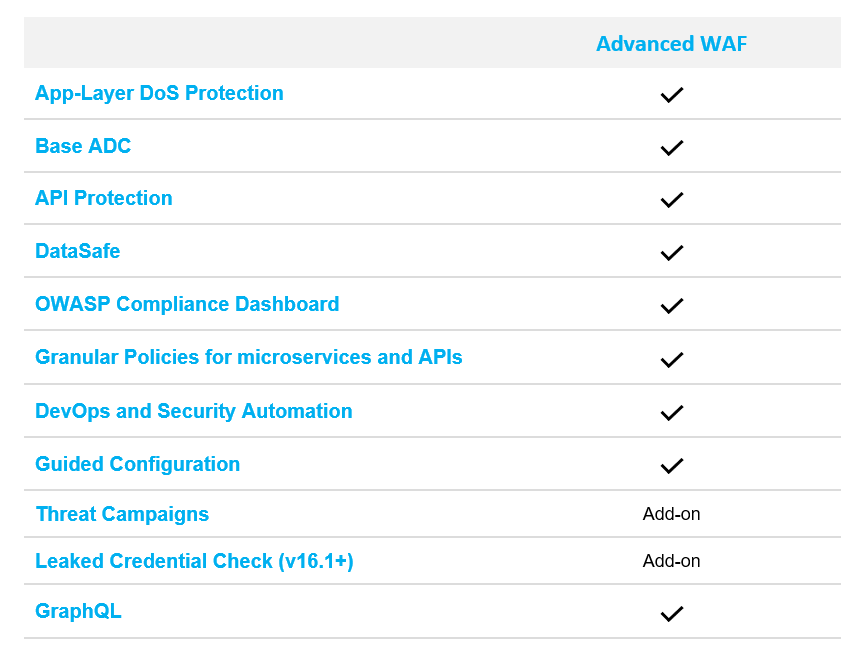
Advanced WAF de F5 ofrece mejoras en la facilidad de uso y la protección de aplicaciones, incluidas nuevas configuraciones guiadas que simplifican la implementación, paneles que proporcionan una mayor visibilidad, capacidades ampliadas de protección contra ataques DoS de capa 7, la función DataSafe, que protege en tiempo real los campos de datos confidenciales frente a vulneraciones, y protección para las API. Algunas mejoras, como Threat Campaigns, también están disponibles como complementos de pago una vez que se haya reactivado la licencia y actualizado a la versión 14.1 o posterior de BIG-IP. Otra ventaja de esta migración sin coste es que solo tendrá que seguir pagando las cuotas de soporte asociadas a su compra original purchase. Las condiciones de soporte de ASM seguirán vigentes después de migrar a Advanced WAF. ¡Una gran noticia! Tenga en cuenta que la migración sin coste solo se aplica a la versión 14.1 o posterior de Advanced WAF. Para obtener más información sobre cómo activar su clave de licencia y conocer otros detalles sobre las diferencias entre las licencias de Advanced WAF y ASM, visite DevCentral.
Otra razón más para migrar de BIG-IP ASM, cuya venta ha finalizado, a F5 Advanced WAF es la protección mejorada de las API y la integración con marcos modernos de desarrollo de aplicaciones.
Con la implantación de modelos de desarrollo ágil, a los equipos de SecOps les resulta difícil seguir el ritmo de los desarrolladores de aplicaciones y los equipos de DevOps para implementar correctamente los controles de seguridad. Las aplicaciones modernas se componen de microservicios y API, y utilizan software de código abierto, lo que aumenta el riesgo y la superficie de ataque. Un reciente libro electrónico de Gartner señala la malla de ciberseguridad como el principal riesgo de seguridad de este año (2021). ¿Por qué la seguridad sigue siendo un reto?
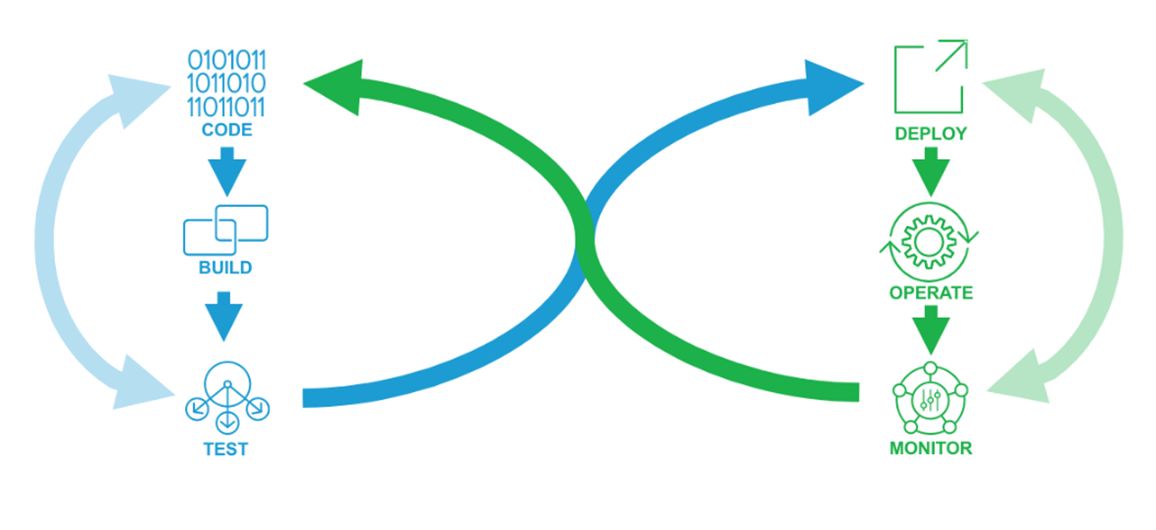
Los procesos de desarrollo actuales se basan en los principios de integración continua y desarrollo continuo (CI/CD), en los que los controles de seguridad —especialmente el WAF— suelen situarse al final del ciclo de vida del desarrollo de software (SDLC) o fuera de él. Por tanto, si DevOps se encuentra con una prueba fallida en la fase «Operar», se considera una configuración de seguridad incorrecta. Esto puede generar tensión entre DevOps y SecOps (una vez más) y obligar a DevOps a volver al código, corregirlo y retomar después las tareas de despliegue, operación y supervisión, lo que retrasa la salida al mercado y reduce la ventaja competitiva.
Sin embargo, cuando desplazamos los controles de seguridad hacia las primeras fases de la canalización de CI/CD, DevOps y SecOps comparten la responsabilidad de la seguridad durante todo el proceso y consideran cualquier «configuración de seguridad incorrecta» como casos de uso de prueba que faltan en la fase de desarrollo.
Para abordar mejor esta situación, F5 puede integrar la creación y el establecimiento de una línea base de las políticas de WAF en el proceso de desarrollo. F5 emplea un enfoque que permite definir como código tanto los controles de infraestructura como los de las políticas de seguridad mediante una API declarativa. Esto permite a los clientes de F5 Advanced WAF automatizar tanto el despliegue de aplicaciones como las políticas de WAF, tal como se muestra en el siguiente diagrama:
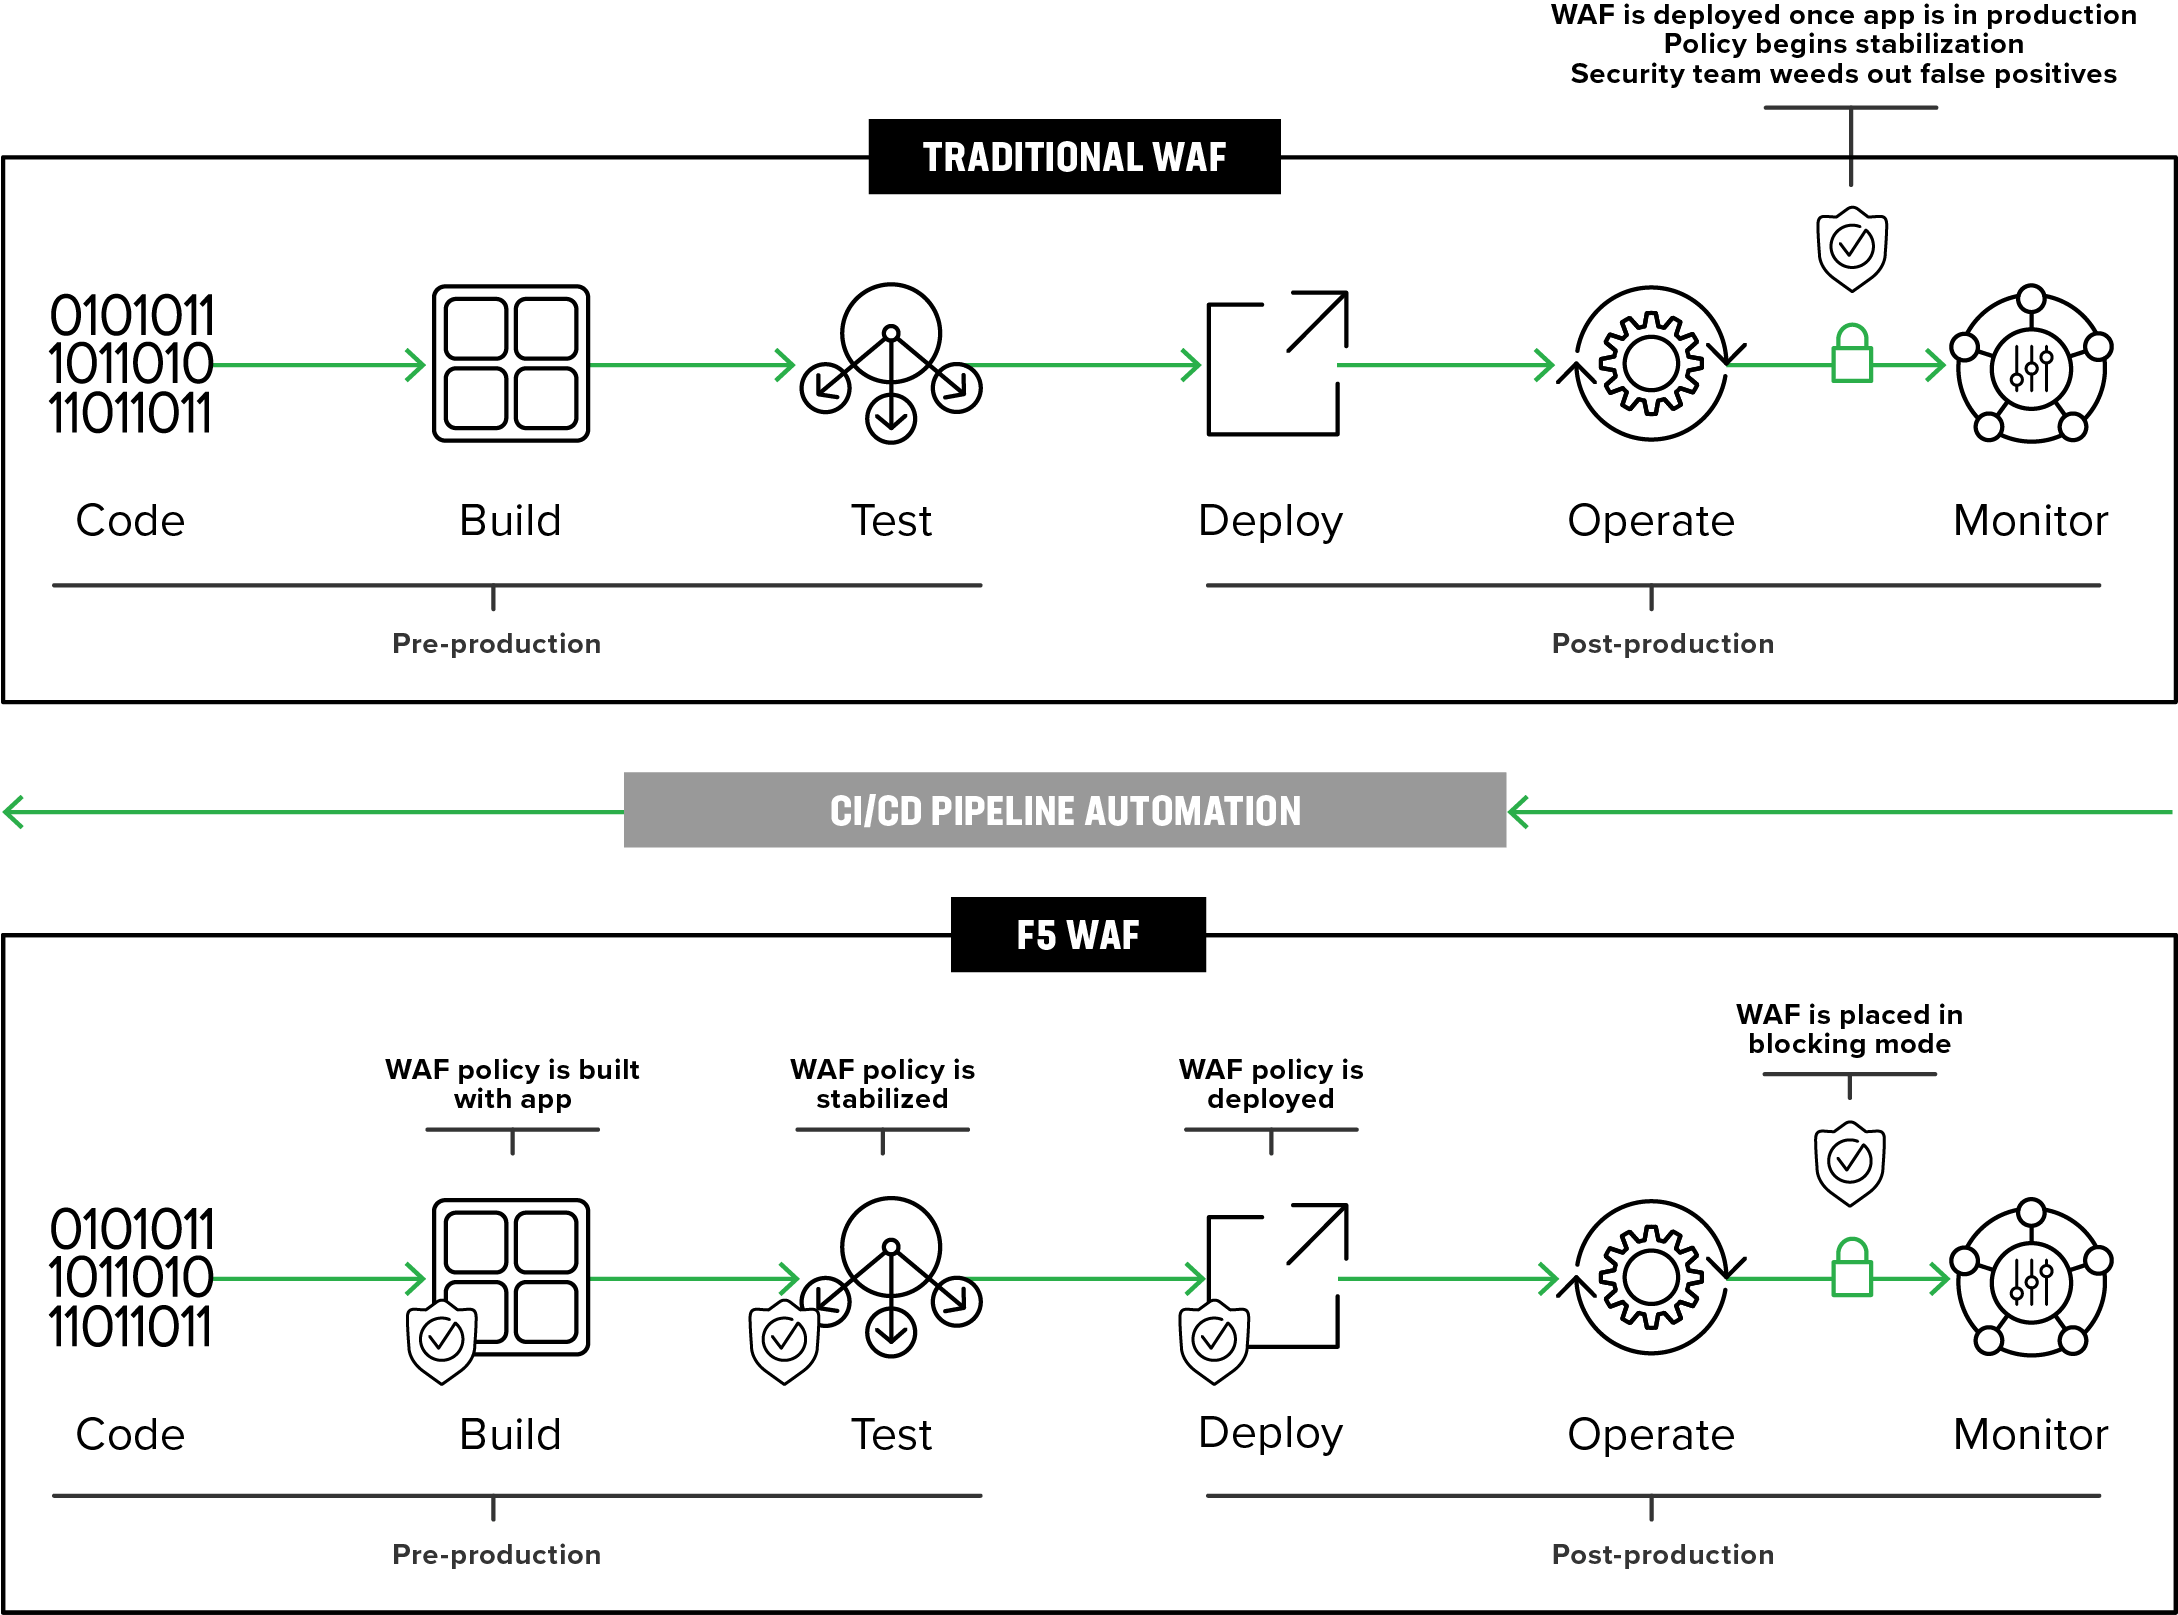
Al igual que el código fuente de las aplicaciones, las políticas de F5 WAF pueden almacenarse en un repositorio, lo que permite a SecOps gestionar y mantener controles de seguridad comunes que pueden integrarse en el proceso de desarrollo como cualquier otro fragmento de código. Este enfoque ayuda a DevOps y SecOps a salvar las brechas operativas y lanzar aplicaciones al mercado con mayor rapidez, a un coste menor y con una mayor eficiencia de la seguridad. Consulte esta Guía de soluciones para obtener más información sobre la automatización de la seguridad para DevOps con F5 Advanced WAF.
Otra opción para los clientes de BIG-IP ASM que estén considerando migrar es NGINX App Protect (NAP), que ofrece la tecnología WAF de F5 en la plataforma NGINX. NGINX App Protect es una solución sencilla, ligera y fácil de gestionar que proporciona la seguridad probada de Advanced WAF, ya que el motor de Advanced WAF constituye la base de NGINX App Protect.
El motor Advanced WAF de F5 también constituye la base de los servicios de seguridad para aplicaciones web de F5, incluido Silverline Managed WAF, que ofrece los sólidos controles de seguridad para aplicaciones de Advanced WAF como un servicio totalmente gestionado. Al integrar el motor Advanced WAF en Silverline, los clientes pueden aplicar fácilmente las políticas de seguridad actuales de ASM a Silverline Managed WAF.
El motor F5 Advanced WAF permite trasladar políticas de protección WAF coherentes a cualquier entorno, incluidas nubes públicas y privadas, instalaciones locales e incluso entornos híbridos. La familiaridad de la interfaz de usuario, la similitud de las políticas y la creación de políticas en las distintas soluciones de F5 que utilizan el motor F5 Advanced WAF (F5 Advanced WAF, Silverline Managed WAF y NGINX App Protect) ofrecen a los clientes una experiencia sencilla, unificada y coherente en toda la cartera de soluciones WAF de F5.
Para obtener más información sobre la migración desde BIG-IP ASM, póngase en contacto con F5 o con el socio de canal que le corresponda. Además, asista al próximo seminario web en directo, que tendrá lugar el martes 15 de junio a las 10:00 (hora del Pacífico): «Actualice su protección F5 Advanced WAF y detenga el tráfico de bots no deseado».
Sobre el autor

Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.