Los firewalls de aplicaciones web (WAF) basados en proxy son un componente esencial de la protección de aplicaciones. Además de ser un requisito para cumplir con PCI-DSS, los WAF ofrecen una excelente protección frente a las 10 principales vulnerabilidades de OWASP. También son una solución habitual para abordar vulnerabilidades de día cero, ya sea mediante la publicación rápida de actualizaciones de firmas o, en algunos casos, mediante el uso de funciones programáticas para aplicar parches virtuales a las aplicaciones mientras se implementa una solución a largo plazo.
La pregunta es: ¿dónde se coloca dicha protección?
Por supuesto, hay varias opciones. La ruta de datos contiene múltiples puntos de inserción en los que se puede implementar un WAF. Pero eso no significa que todos sean una buena opción. Algunos son menos eficientes que otros, algunos introducen puntos de fallo inaceptables y otros generan una deuda arquitectónica que, con el tiempo, conlleva elevados costes en forma de intereses.
Lo ideal es implementar un WAF detrás de la capa de balanceo de carga. De este modo, se optimizan el uso de los recursos, el rendimiento y la fiabilidad, al tiempo que se proporciona la protección necesaria para todas las aplicaciones, especialmente para aquellas expuestas a Internet.
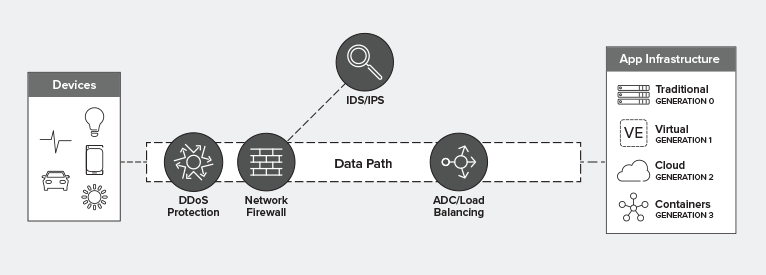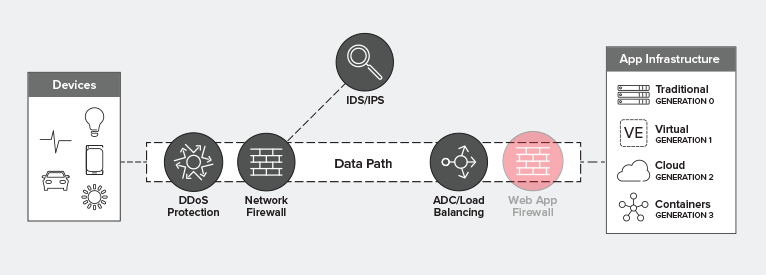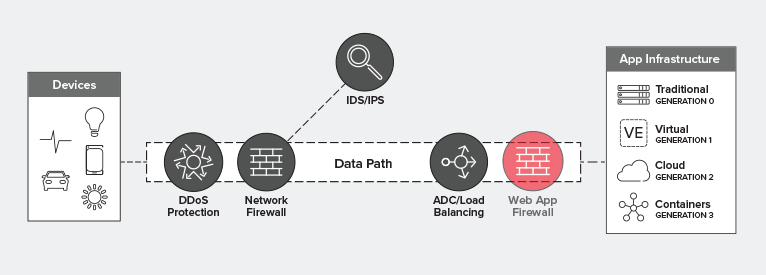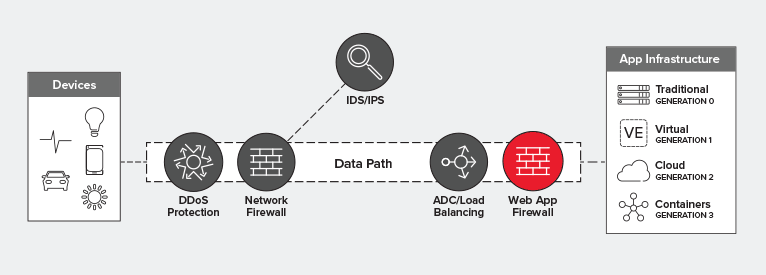
Utilización
Los recursos necesarios (CPU y similares) para tomar una decisión de balanceo de carga son mínimos. Por lo general, este es el motivo por el que un balanceador de carga puede atender simultáneamente a millones de usuarios, mientras que los WAF requieren un mayor uso de recursos, ya que inspeccionan toda la carga útil y la evalúan conforme a firmas y políticas para determinar si la solicitud es válida y segura.
Los modelos modernos de centros de datos se inspiran en gran medida en la nube y en su estructura de costes basada en el uso. La utilización se convierte en un factor clave de los costes operativos. Una mayor utilización conlleva requisitos de recursos adicionales, lo que consume presupuesto. Por tanto, optimizar la utilización es una estrategia acertada para contener los costes tanto en el centro de datos como en los entornos de nube pública.
Fiabilidad
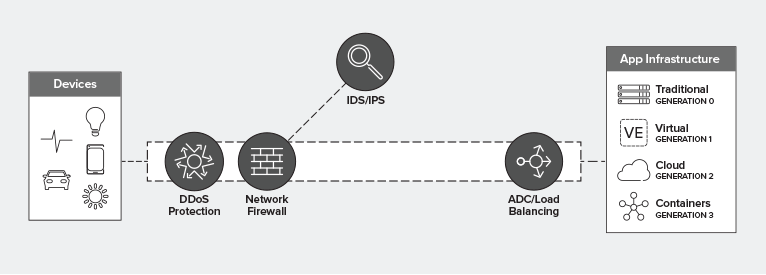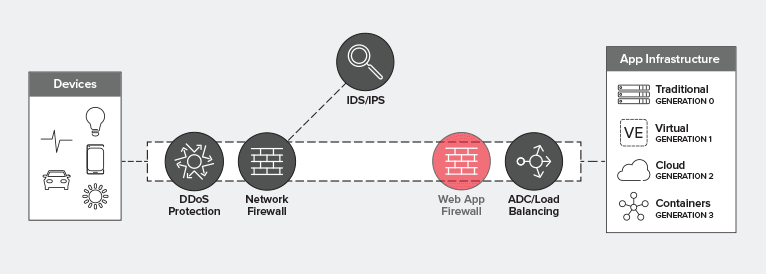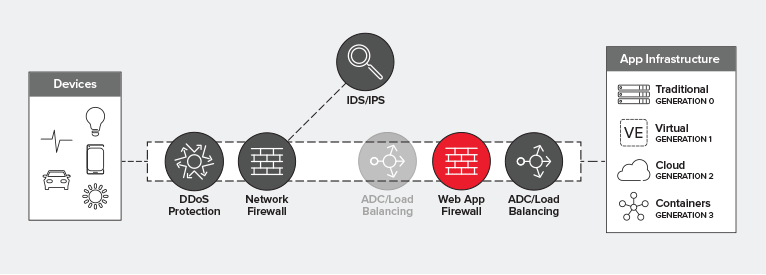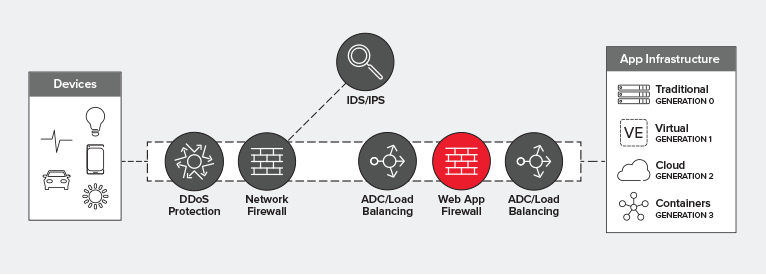
Es habitual escalar los WAF horizontalmente. Es decir, se utiliza el LB para escalar los WAF. Esta decisión arquitectónica está directamente relacionada con el uso de los recursos. Aunque muchos WAF escalan bien, pueden verse desbordados por picos repentinos de tráfico o ataques. Si el WAF se sitúa delante del LB, se necesita otra capa de LB para escalarlo por separado; de lo contrario, se corre el riesgo de afectar al rendimiento y la disponibilidad.
Rendimiento
El rendimiento es una preocupación clave en una economía basada en las aplicaciones. Con tantas variables y sistemas interactuando con los datos a medida que recorren la ruta de datos, puede resultar frustrante determinar exactamente dónde se está ralentizando el rendimiento, y más aún ajustar cada elemento sin afectar a los demás. Como ya se ha señalado en numerosas ocasiones, a medida que aumenta la carga de un sistema, disminuye el rendimiento. Esta es una de las consecuencias imprevistas de no optimizar el uso de los recursos y una de las principales razones por las que los arquitectos de redes experimentados establecen un umbral de utilización del 60 % en los dispositivos de red.
Implementar un WAF detrás de la capa de balanceo de carga elimina la necesidad de disponer de una capa específica de balanceo de carga del WAF en un nivel superior, lo que suprime por completo una capa de red. Aunque el tiempo de procesamiento ahorrado pueda parecer insignificante, esos valiosos microsegundos dedicados a gestionar conexiones y escalar los servicios WAF, para después repetir el proceso al seleccionar una instancia o un servidor de la aplicación de destino, son importantes. Eliminar esta capa mediante la implementación del WAF detrás de la capa de balanceo de carga permite recuperar unos valiosos microsegundos que los usuarios actuales no solo notarán, sino que también agradecerán.
Visibilidad
La visibilidad es un requisito clave para las soluciones de seguridad en la ruta de datos. Sin la capacidad de inspeccionar todo el flujo —incluida la carga útil—, gran parte de las funciones de seguridad de un WAF quedan anuladas. Al fin y al cabo, la mayor parte del código malicioso se encuentra en la carga útil, no en las cabeceras de protocolo. Situar un WAF detrás de la capa de balanceo de carga permite descifrar SSL/TLS antes de que el tráfico se envíe al WAF para su inspección. Esta arquitectura es más conveniente porque, en cualquier caso, es probable que el balanceador de carga necesite visibilidad del tráfico protegido para determinar cómo enrutar correctamente las solicitudes.
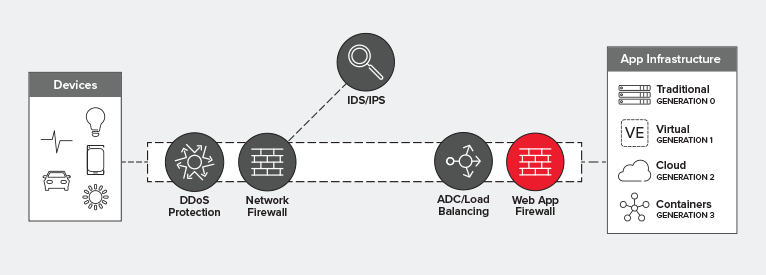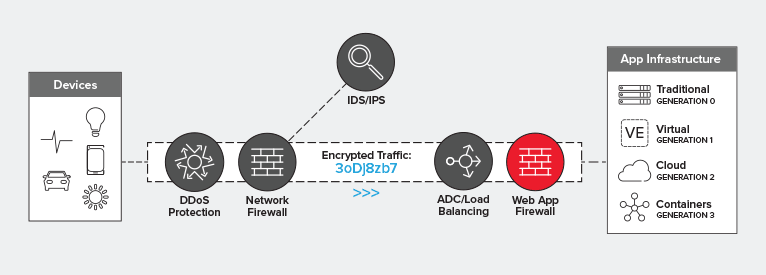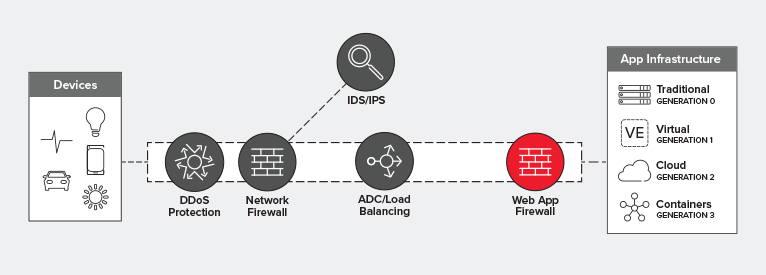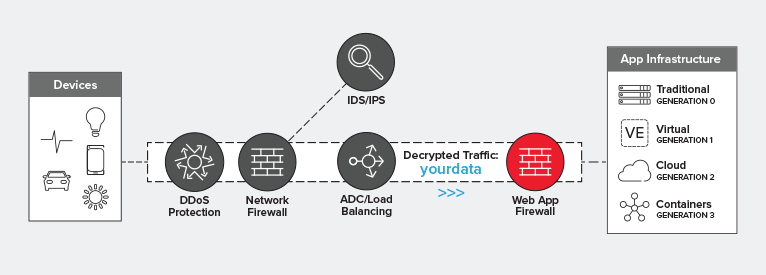
Dicho esto, un WAF puede ubicarse prácticamente en cualquier punto de la ruta de datos. Es un servicio de seguridad de capa 7 basado en proxy que actúa como intermediario en la ruta de red. En principio, podría situarse en el perímetro de la red si así lo desea. Sin embargo, si quiere optimizar al mismo tiempo el rendimiento, la fiabilidad y el uso de los recursos de su arquitectura, la mejor opción es colocar el WAF detrás de la capa de balanceo de carga, más cerca de la aplicación que protege.
Con las herramientas adecuadas, una cobertura integral de WAF puede reducir significativamente su exposición y sus costes operativos. Obtenga más información sobre cómo proteger sus aplicaciones frente a las 10 principales amenazas de OWASP y otras amenazas con los seminarios web bajo demanda de F5, y descubra las numerosas formas de implementar las funcionalidades de WAF de F5, incluido Silverline WAF, el servicio gestionado en la nube de la empresa.
El arquitecto de seguridad de F5 Brian McHenry y el evangelista principal de investigación de amenazas David Holmes colaboraron en este artículo. Se realizaron pequeñas modificaciones en agosto de 2019.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.