Durante años, mis conversaciones sobre soberanía digital con clientes de Europa, Oriente Medio y Asia-Pacífico comenzaban con una pregunta: ¿dónde se alojan los datos? Sigue siendo importante, aunque ahora los directivos plantean una cuestión más compleja. Quieren saber quién controla los sistemas en los que se sustenta su negocio y si ese control se mantiene cuando cambian las circunstancias.
Los presupuestos demuestran la seriedad con la que se lo toman. Gartner prevé que el gasto mundial en infraestructura de nube soberana alcanzará los 80.000 millones de dólares en 2026, con el mayor crecimiento en Oriente Medio y África (89 %), los mercados maduros de Asia-Pacífico (87 %) y Europa (83 %). La regulación impulsa parte de ese crecimiento, y la resiliencia, el resto.
La IA ha desplazado los puntos de control
Cada despliegue de IA añade capas que la mayoría de los planes de soberanía nunca contemplaron: modelos, prompts, agentes, API y una cadena cada vez más larga de servicios de terceros. Actualmente, las organizaciones utilizan o evalúan una media de siete modelos de IA, según el Informe de F5 sobre el estado de la estrategia de aplicaciones de 2026, y los requisitos de soberanía de los datos y cumplimiento normativo figuran entre los motivos de esta diversificación. Cada modelo y cada conexión crean un punto en el que los datos pueden salir, se toma una decisión o un tercero adquiere capacidad de influencia.
“Cada modelo, agente y API que incorpora una empresa abre la puerta a que terceros influyan en sus datos y decisiones. La soberanía depende de quién controla las claves, la capa de inferencia, el acceso y los sistemas operativos que sustentan las plantas industriales y las redes eléctricas. F5 y Red Hat ayudan a las organizaciones a mantener el control de estos cuatro elementos en la nube pública, en la nube soberana o en sus propios centros de datos, con el nivel de control que necesita cada aplicación.”
Bart Salaets, vicepresidente regional de Ingeniería de Soluciones y CTO de campo
Es en esos ámbitos donde se gana o se pierde la soberanía. Una organización que los controla mantiene abiertas sus opciones, independientemente de dónde se ejecuten sus cargas de trabajo. La que cede ese control ha renunciado a mucho más que a sus datos.
Cuatro puntos de control, cuatro arquitecturas de referencia
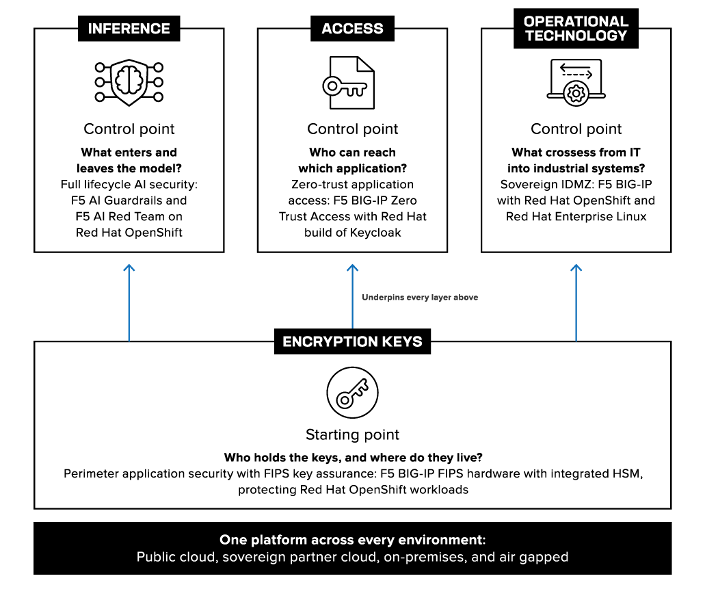
En colaboración con Red Hat, F5 ha definido cuatro arquitecturas de referencia en torno a los puntos más importantes:
- Claves de cifrado: La seguridad de las aplicaciones en el perímetro con garantías FIPS para las claves es el punto de partida, ya que la mayoría de las demás medidas de protección dependen del cifrado. En el hardware F5 BIG-IP compatible, las claves privadas nunca salen de un módulo de seguridad de hardware validado conforme a FIPS. Ningún administrador puede extraerlas.
- Inferencia: La seguridad de la IA durante todo su ciclo de vida para las nubes soberanas ejecuta F5 AI Guardrails y F5 AI Red Team en Red Hat OpenShift, manteniendo las instrucciones, el contexto recuperado y las respuestas del modelo dentro del dominio de confianza local, incluso en entornos aislados de la red.
- Acceso: El acceso a las aplicaciones basado en confianza cero en nubes soberanas combina F5 BIG-IP Zero Trust Access con una versión de Keycloak de Red Hat alojada en una infraestructura propia. Esta combinación evalúa cada usuario, dispositivo y solicitud, y los datos de identidad permanecen en la región.
- Tecnología operativa: Una zona desmilitarizada industrial (IDMZ) soberana combina BIG-IP con OpenShift y Red Hat Enterprise Linux para proteger la conexión entre la TI empresarial y los sistemas que controlan plantas industriales, redes eléctricas y redes de transporte.
En conjunto, estas arquitecturas también generan registros, desde registros de custodia de claves hasta pistas de auditoría de inferencias, que sirven de apoyo a las evaluaciones conforme a marcos como NIS2, DORA y el Reglamento de Inteligencia Artificial de la UE.
Por qué es importante la plataforma
Red Hat OpenShift es una plataforma líder de Kubernetes que permite a las organizaciones operar de forma coherente en nubes de hiperescala, nubes soberanas de socios, centros de datos locales y entornos aislados de la red. Red Hat Confirmed Sovereign Support añade asistencia ininterrumpida prestada desde la UE por ciudadanos de la Unión Europea cuya ciudadanía se ha verificado. Sobre esta base, las políticas de seguridad y tráfico de F5 acompañan a las cargas de trabajo en entornos físicos, virtuales y de contenedores.
La custodia de las claves es la excepción. Mantener las claves privadas dentro de un módulo de seguridad de hardware validado conforme a FIPS requiere hardware BIG-IP compatible, una decisión que debe tomarse en las primeras fases del diseño.
Grados de soberanía
No todas las aplicaciones necesitan el mismo nivel de protección. Un sitio web público y una carga de trabajo del sector de la defensa conllevan riesgos muy distintos, y tratarlos de la misma manera supone malgastar el presupuesto o dejar brechas de protección. Un enfoque más práctico consiste en definir el grado de soberanía para cada aplicación e incorporarlo a la infraestructura existente, incluida la nube pública.
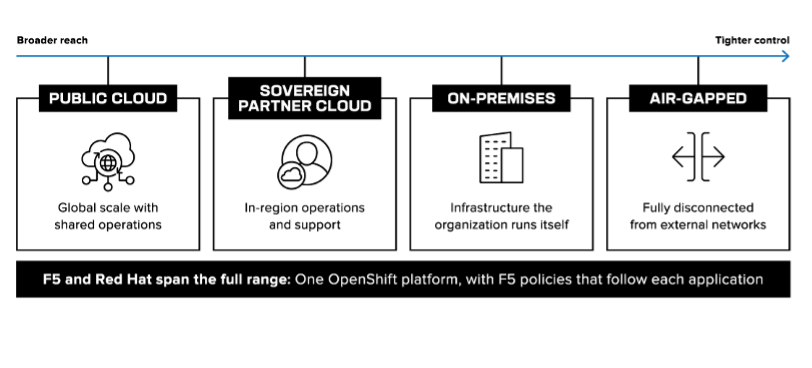
La mayoría de las organizaciones empiezan por las claves de cifrado y amplían su control a la inferencia, el acceso y la tecnología operativa a medida que aumentan la adopción de la IA y el alcance de la normativa. Las organizaciones que se sitúen a la vanguardia adoptarán la IA con rapidez y mantendrán un control firme sobre los cuatro puntos de control. La rapidez y la soberanía son compatibles cuando la arquitectura se diseña para ambas.
Puedes consultar las arquitecturas de referencia aquí. Visita también nuestra página web de F5 y Red Hat.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.